Cl0p exploite CVE-2026-12569 dans PTC Windchill et FlexPLM pour voler des données d'ingénierie
Le groupe d'extorsion Cl0p mène depuis début juin 2026 une campagne de vol de données massif contre les instances PTC Windchill PDMLink et FlexPLM exposées sur internet, via CVE-2026-12569, une désérialisation Java non authentifiée notée CVSS 9.8. La chaîne aboutit au dépôt de webshells JSP puis à l'exfiltration de données de conception produit, particulièrement sensibles dans les secteurs manufacturier, automobile et aérospatial.
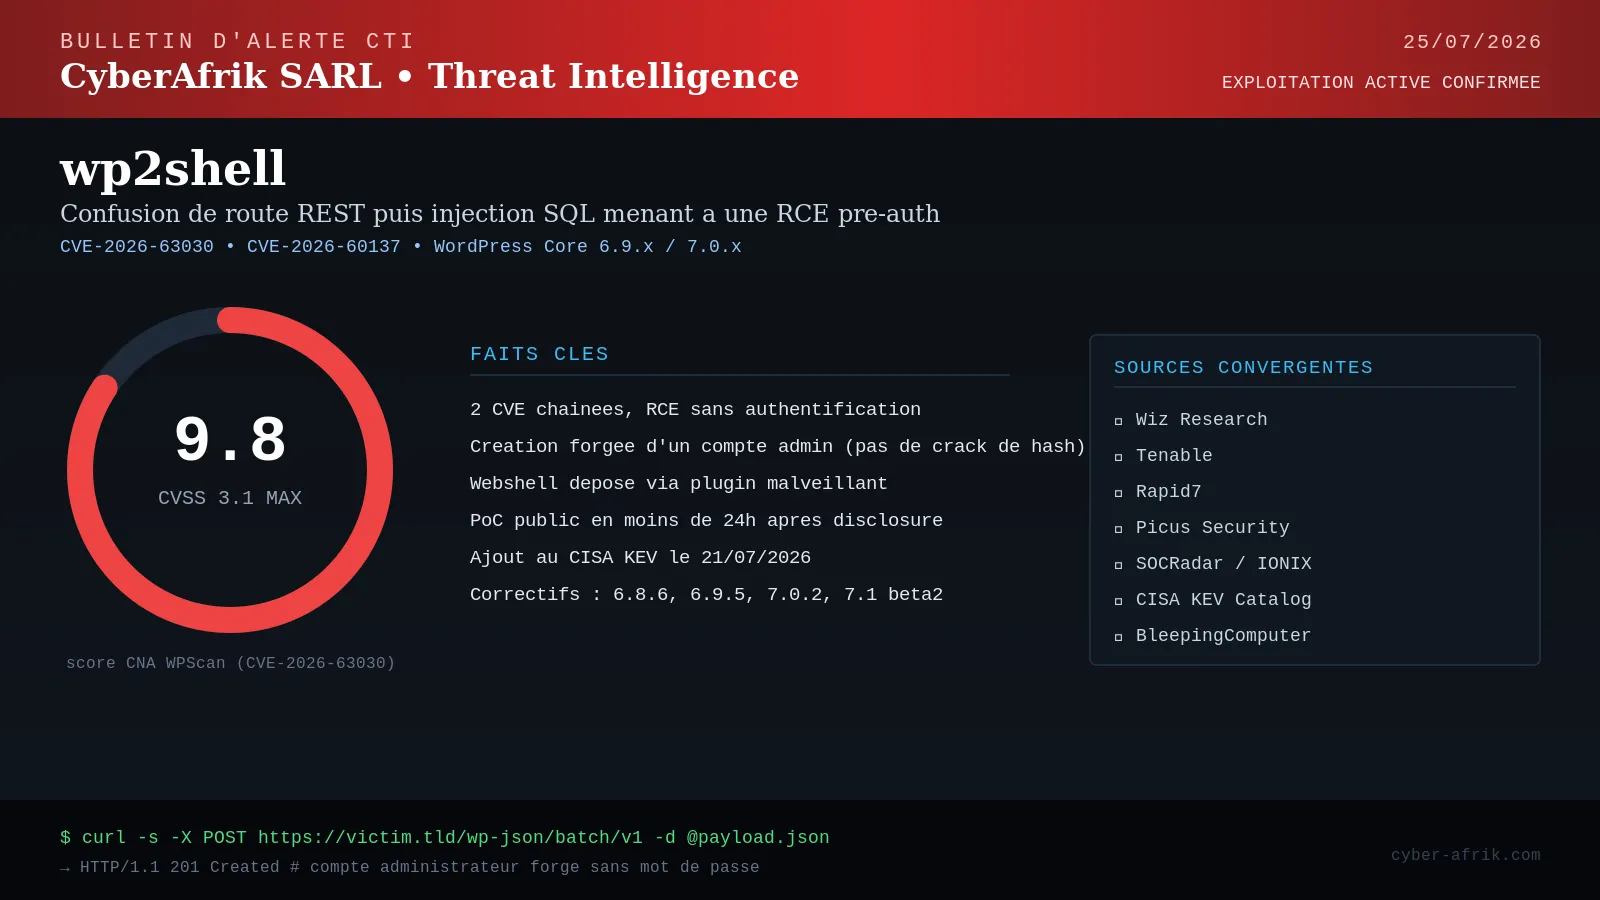
wp2shell : de la confusion de route REST API à la RCE pré-auth sur WordPress Core (CVE-2026-63030 / CVE-2026-60137)
Une chaîne de deux vulnérabilités du cœur de WordPress, baptisée wp2shell, permet à un attaquant non authentifié d'obtenir une exécution de code à distance sur toute installation WordPress 6.9.x ou 7.0.x exposée. CVE-2026-63030 provient d'un bug de synchronisation d'index dans le traitement des requêtes REST groupées, ouvrant la porte à CVE-2026-60137, une injection SQL dans WP_Query, jusqu'à la création forgée d'un compte administrateur et au dépôt d'un webshell.
ShinyHunters : un an d'abus OAuth contre Salesforce, du vishing à la chaîne d'approvisionnement SaaS
Entre mi-2025 et mi-2026, Microsoft a cartographié une activité ShinyHunters combinant vishing sur le consentement OAuth, compromission de Salesloft Drift puis Gainsight, et abus d'accès invités Experience Cloud. Plus de 700 organisations touchées via Salesloft Drift, 1 000+ au total : aucune vulnérabilité logicielle en cause, seulement un abus de la confiance OAuth.
CVE-2026-15409 : SSRF critique (CVSS 10.0) sur SonicWall SMA1000 exploitée en chaîne pour de l'exécution de code
SonicWall a confirmé l'exploitation active de deux zero-day sur les appliances SMA1000 : CVE-2026-15409, une SSRF pré-authentification CVSS 10.0, et CVE-2026-15410, une injection de commande CVSS 7.2. Chaînées, elles permettent une exécution de code non authentifiée avec vol d'identifiants, de sessions et de graines TOTP. CISA a ajouté les deux failles à son catalogue KEV ; aucun contournement n'existe hors application du hotfix.
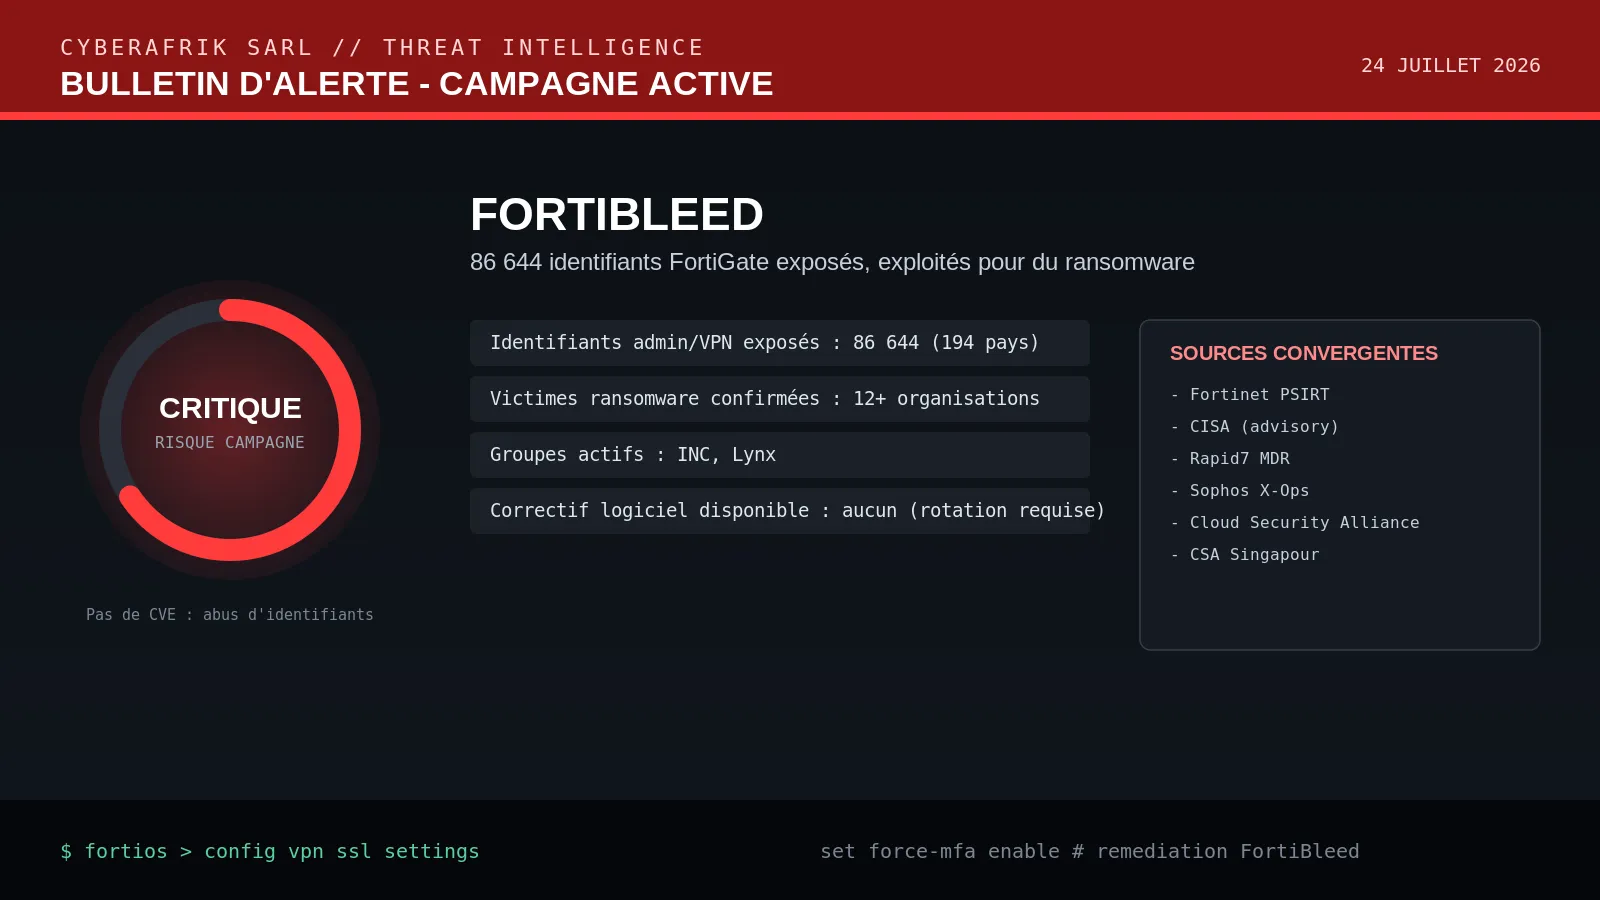
FortiBleed : la fuite de 86 644 identifiants FortiGate qui alimente une vague de ransomware INC et Lynx
Le 13 juin 2026, un chercheur a découvert un serveur exposant 86 644 identifiants FortiGate administrateur et VPN validés, collectés par recyclage d'identifiants antérieurs et brute-force. La campagne FortiBleed a déjà servi de point d'entrée à au moins 12 attaques ransomware confirmées (INC, Lynx), sans qu'aucun correctif logiciel n'existe : seule la rotation complète des identifiants et l'activation du MFA referment ce vecteur.
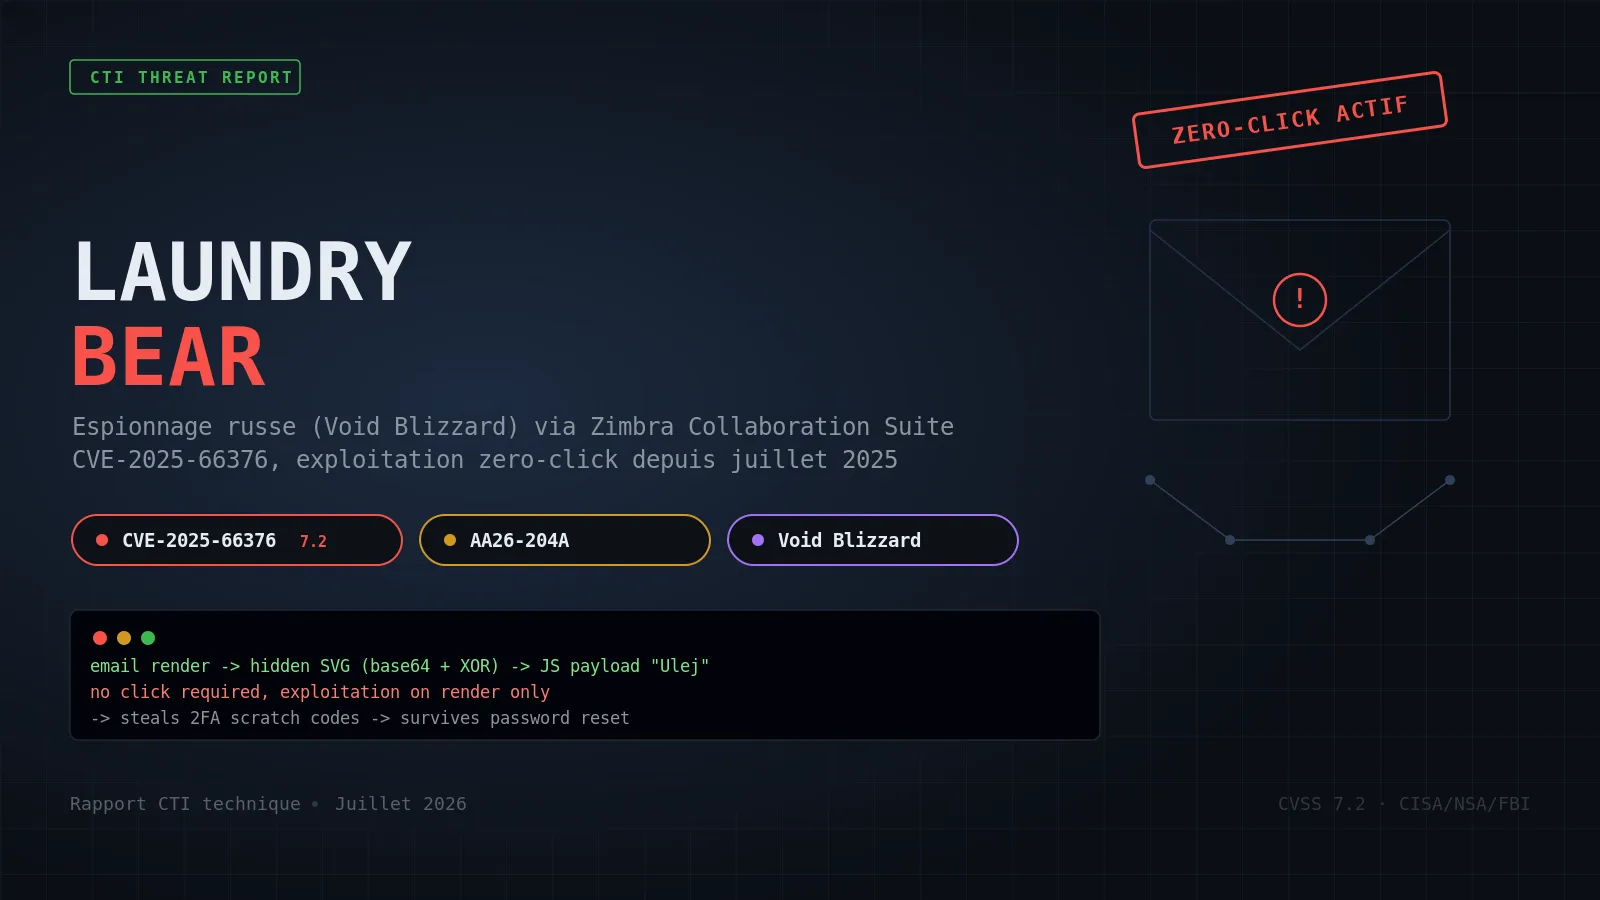
LAUNDRY BEAR : espionnage russe zero-click sur Zimbra via CVE-2025-66376
Le 23 juillet 2026, CISA, la NSA, le FBI et des partenaires internationaux ont publié l'advisory conjointe AA26-204A sur une campagne d'espionnage russe visant Zimbra Collaboration Suite. Le groupe LAUNDRY BEAR (Void Blizzard, CL-STA-1114, TA488) exploite CVE-2025-66376, une XSS stockée exécutée au simple affichage de l'email, sans aucun clic de la victime.
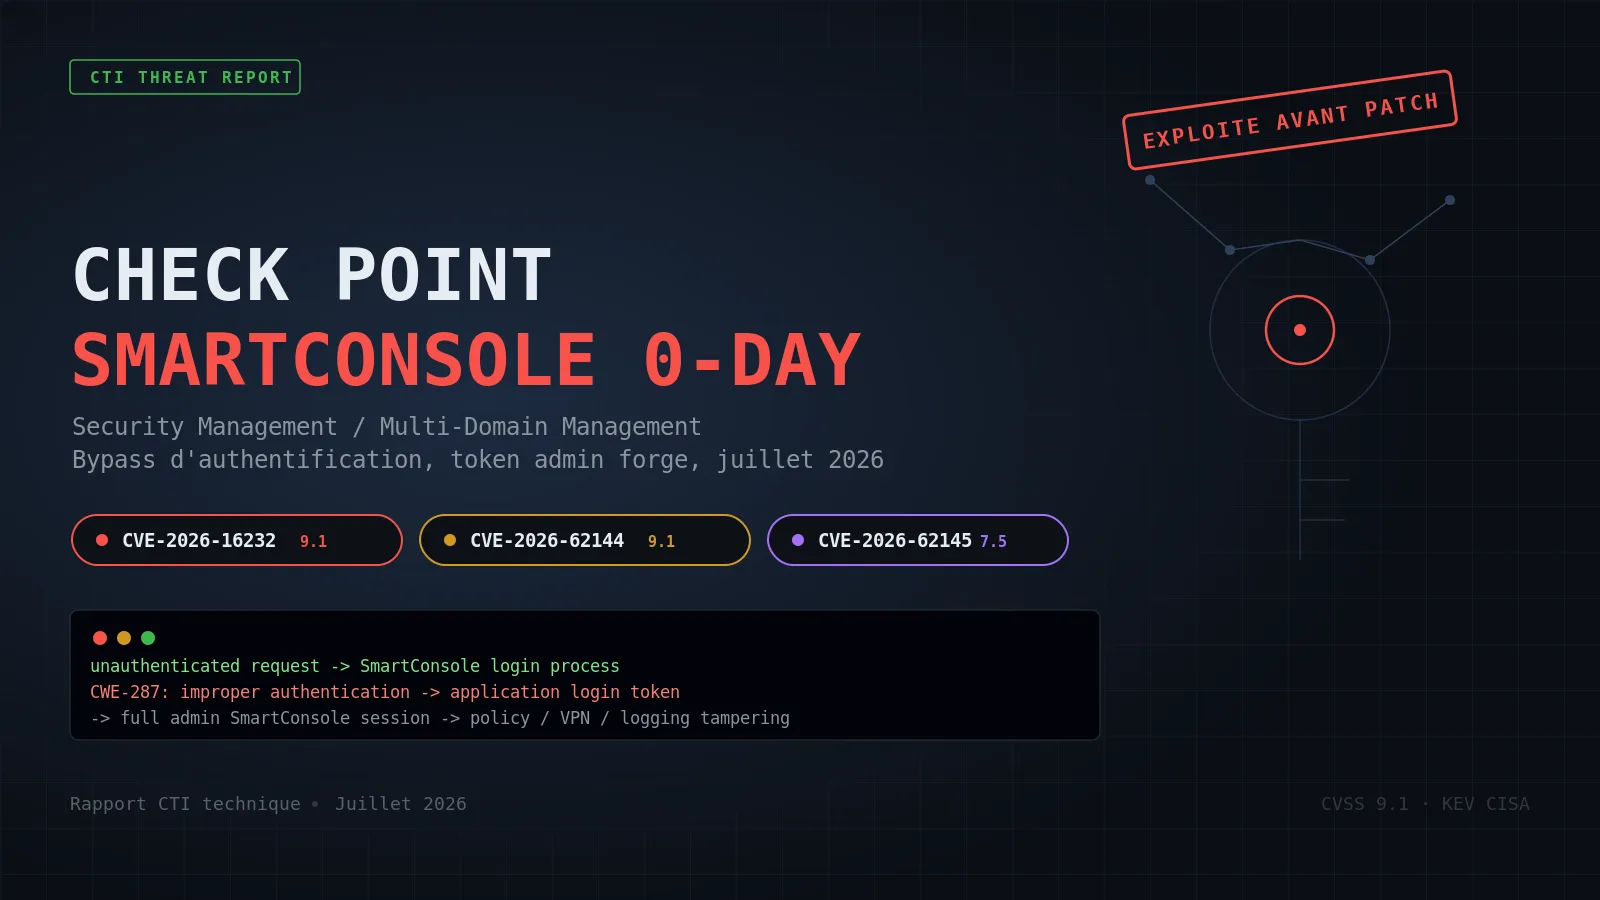
CVE-2026-16232 : bypass d'authentification sur le plan de management Check Point
Le 22 juillet 2026, Check Point a publié une advisory couvrant trois vulnérabilités affectant Security Management et Multi-Domain Management. La plus grave, CVE-2026-16232 (CVSS 9.1 à 9.3 selon la source), permet à un attaquant non authentifié d'obtenir un token de login applicatif donnant un accès administrateur complet à SmartConsole.
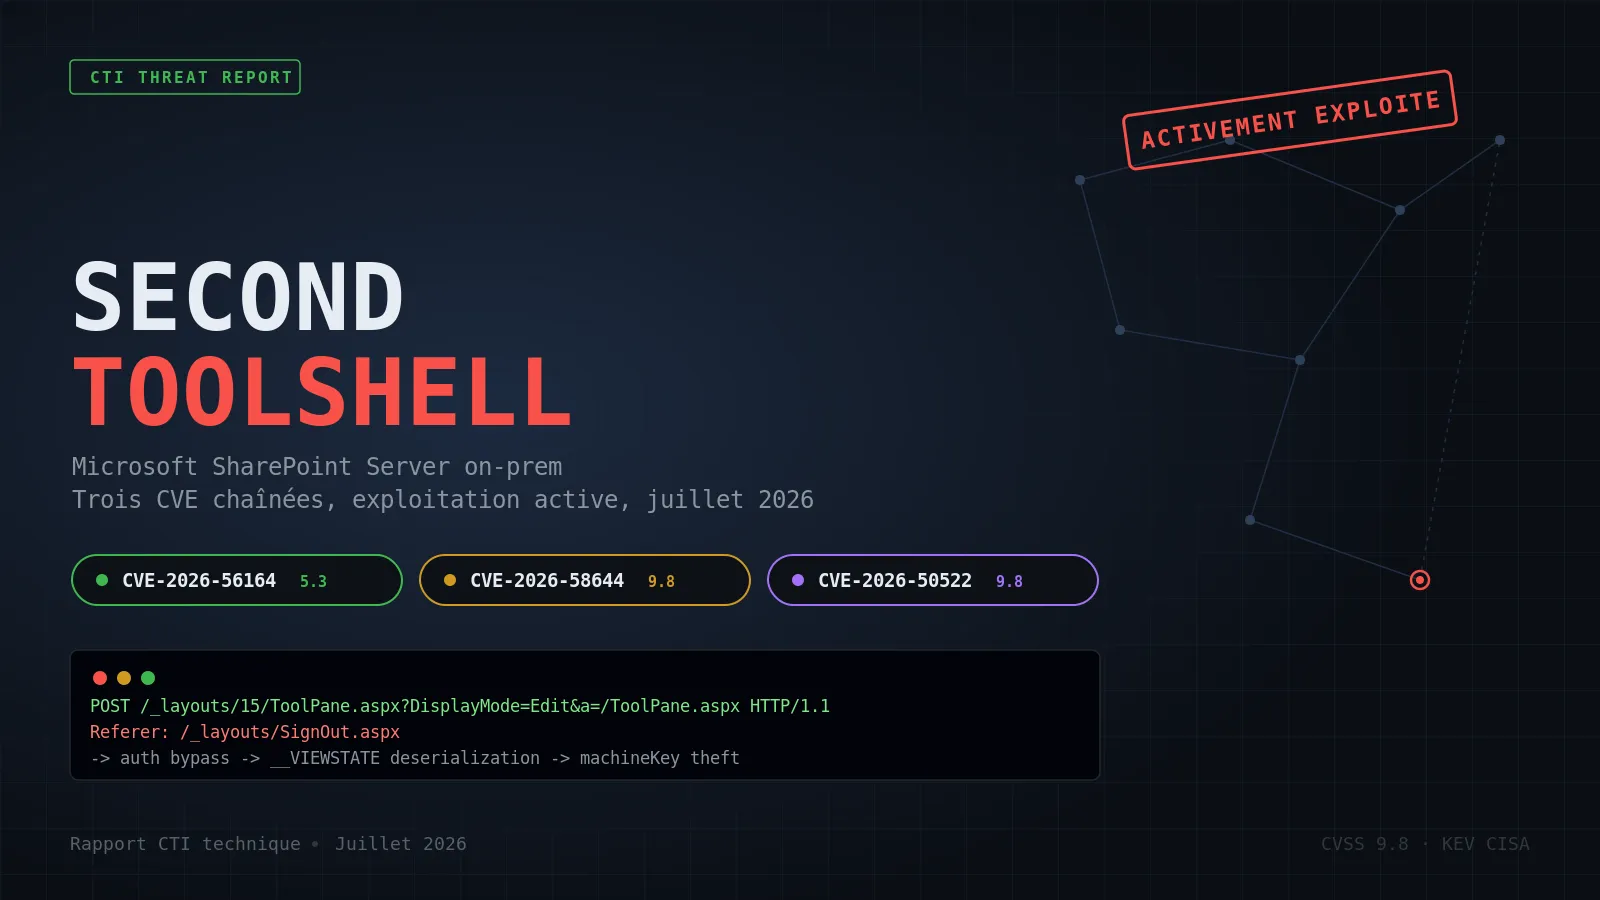
Second ToolShell : anatomie de la vague d'exploitation SharePoint on-prem de juillet 2026
Depuis le 14 juillet 2026, trois vulnérabilités distinctes affectant Microsoft SharePoint Server on-prem (2016, 2019, Subscription Edition) ont été activement exploitées en chaîne par des acteurs opportunistes et au moins un groupe lié à un RaaS.

Claude Mythos 5 : quand l'intelligence artificielle devient un enjeu de sécurité nationale
Le retour partiel de Claude Mythos 5 marque un tournant dans la gouvernance de l'intelligence artificielle. Entre cybersécurité, souveraineté numérique et contrôle gouvernemental, cette décision illustre à quel point les modèles d'IA sont désormais considérés comme des actifs stratégiques.