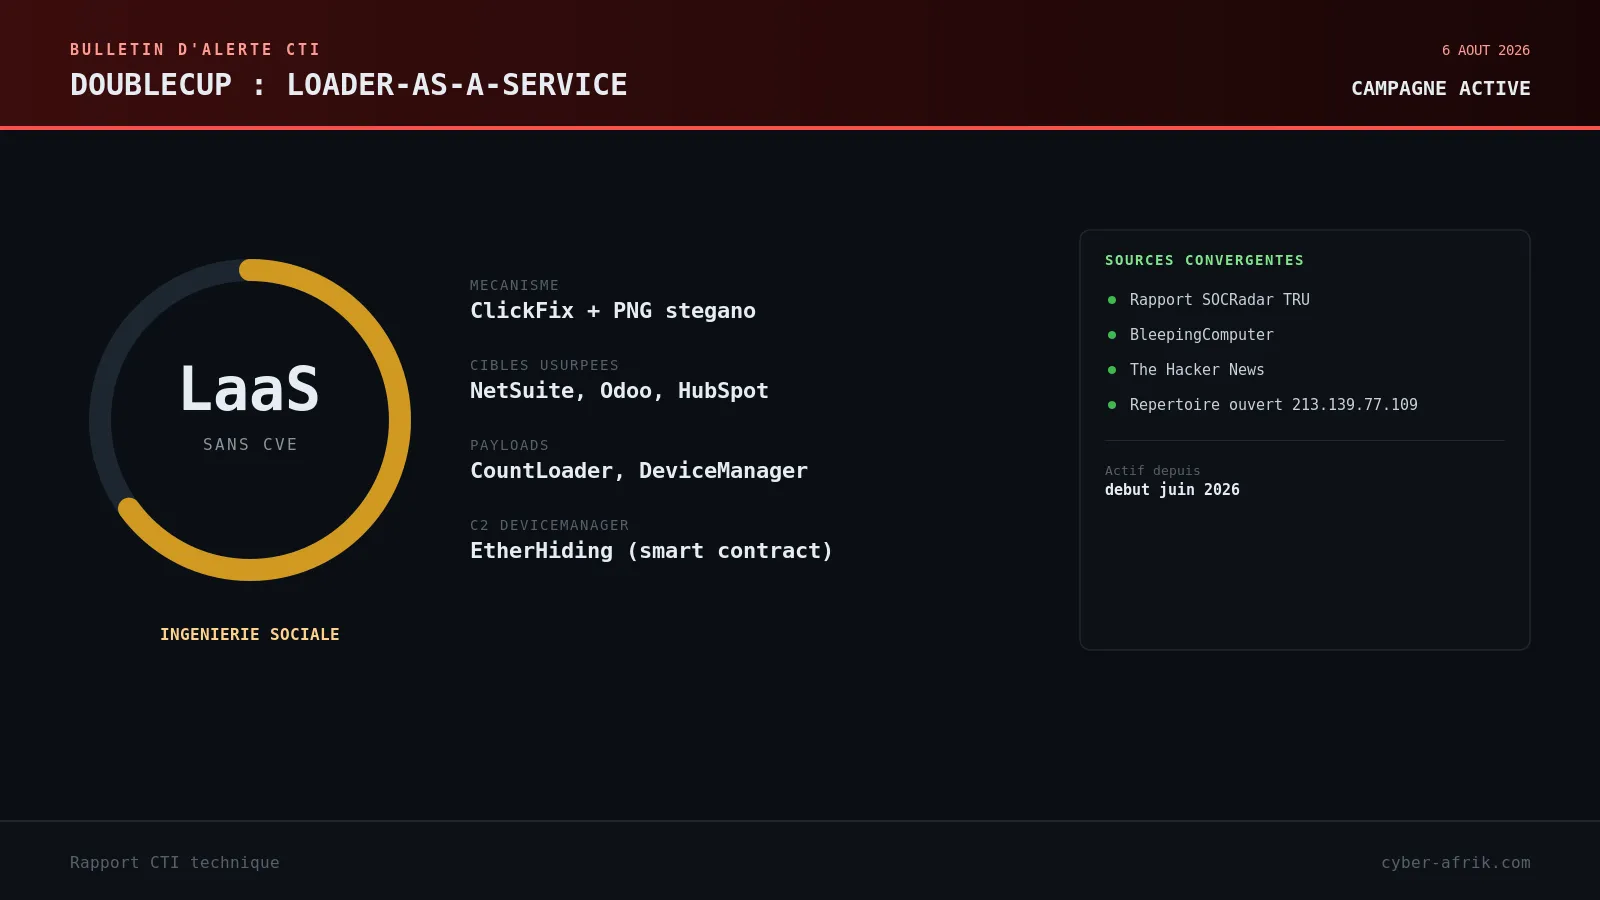
DOUBLECUP : le loader-as-a-service russe qui planque son premier payload dans le cache image de votre navigateur
SOCRadar a documenté DOUBLECUP, un service de loader-as-a-service russe actif depuis début juin 2026, qui fournit à ses clients un outil Windows en Go pour configurer des campagnes ClickFix et un backend complet gérant l'hébergement des images PNG stéganographiques, les endpoints de session, les clés de chiffrement et la reconstruction automatique des charges utiles.
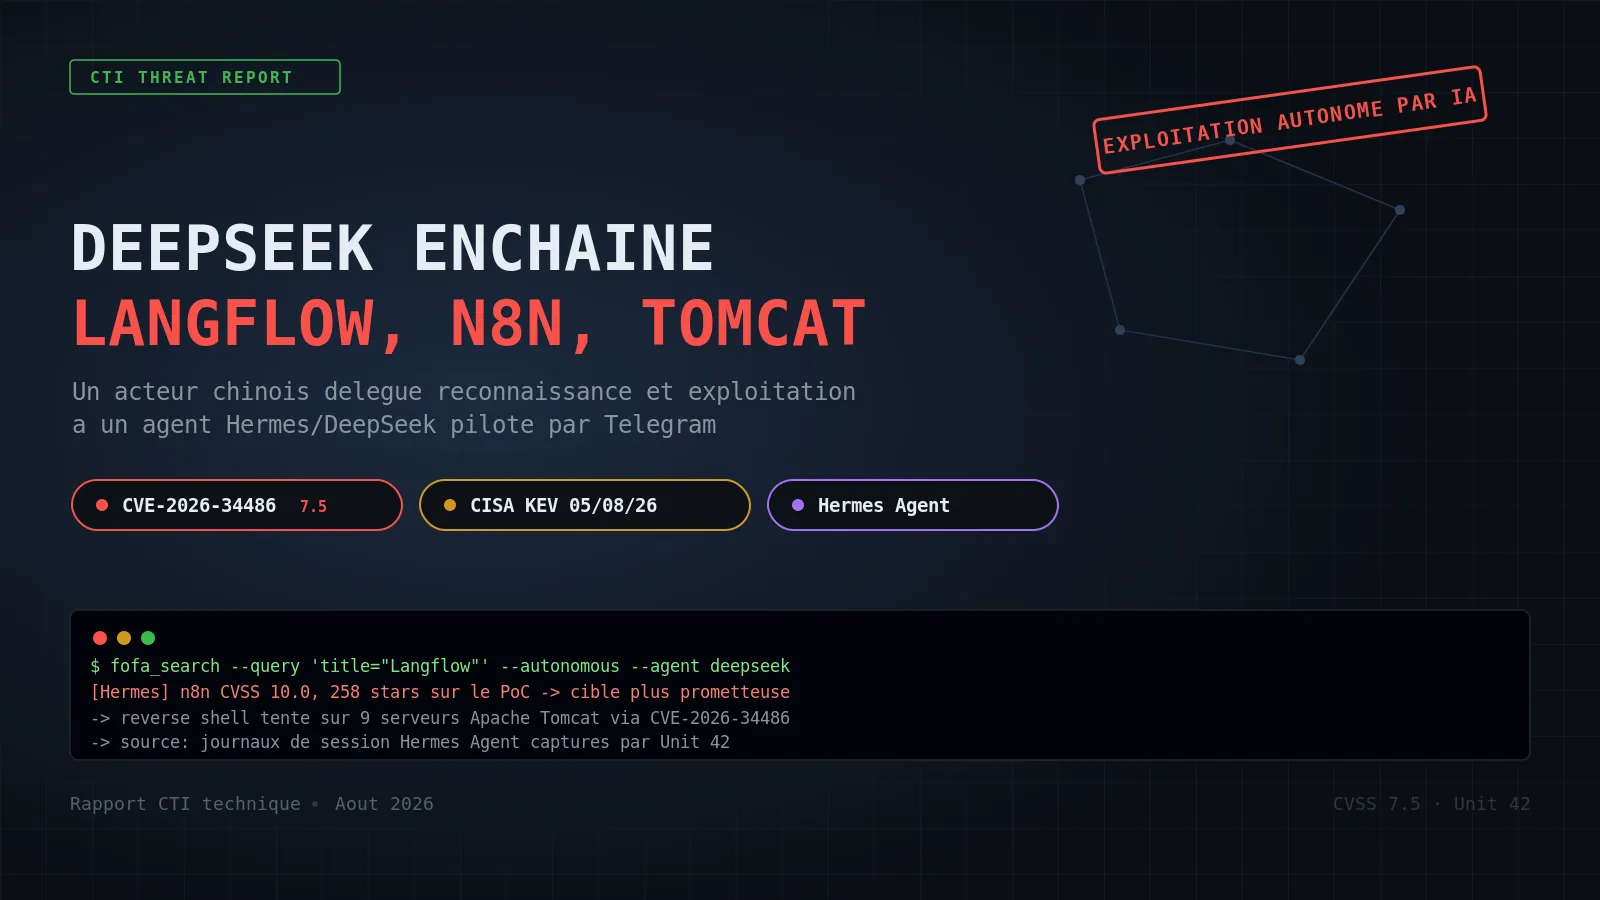
CVE-2026-34486 : comment un acteur chinois a laissé DeepSeek chaîner Langflow, n8n et Tomcat en autonomie totale
Unit 42 a mis la main sur les journaux de session d'un acteur chinois opérant sous les alias knaithe et KnYuan, basé à Zhuhai, après que celui-ci a exposé par erreur son répertoire de travail via un serveur HTTP ouvert. Les journaux montrent un agent DeepSeek, orchestré via le framework Hermes Agent et piloté par commandes Telegram, en train de scanner, choisir et exploiter des cibles sans intervention humaine directe entre la réception de la tâche et la tentative d'exploitation.
PNLD : ExfilSquad et l'hypothèse d'un portail Power Pages mal configuré derrière la fuite de plus de 100 000 contacts policiers britanniques
Le Police National Legal Database (PNLD), service de référence juridique utilisé par les 43 forces de police du Home Office en Angleterre et au Pays de Galles ainsi que par la British Transport Police, a confirmé début août 2026 qu'un intrus avait accédé à des données de contact et les avait publiées sur le dark web. L'intrusion a été détectée le 26 juillet. Le groupe ExfilSquad a revendiqué l'attaque et affirme avoir dérobé environ 1,9 Go de données représentant près de 135 000 enregistrements.
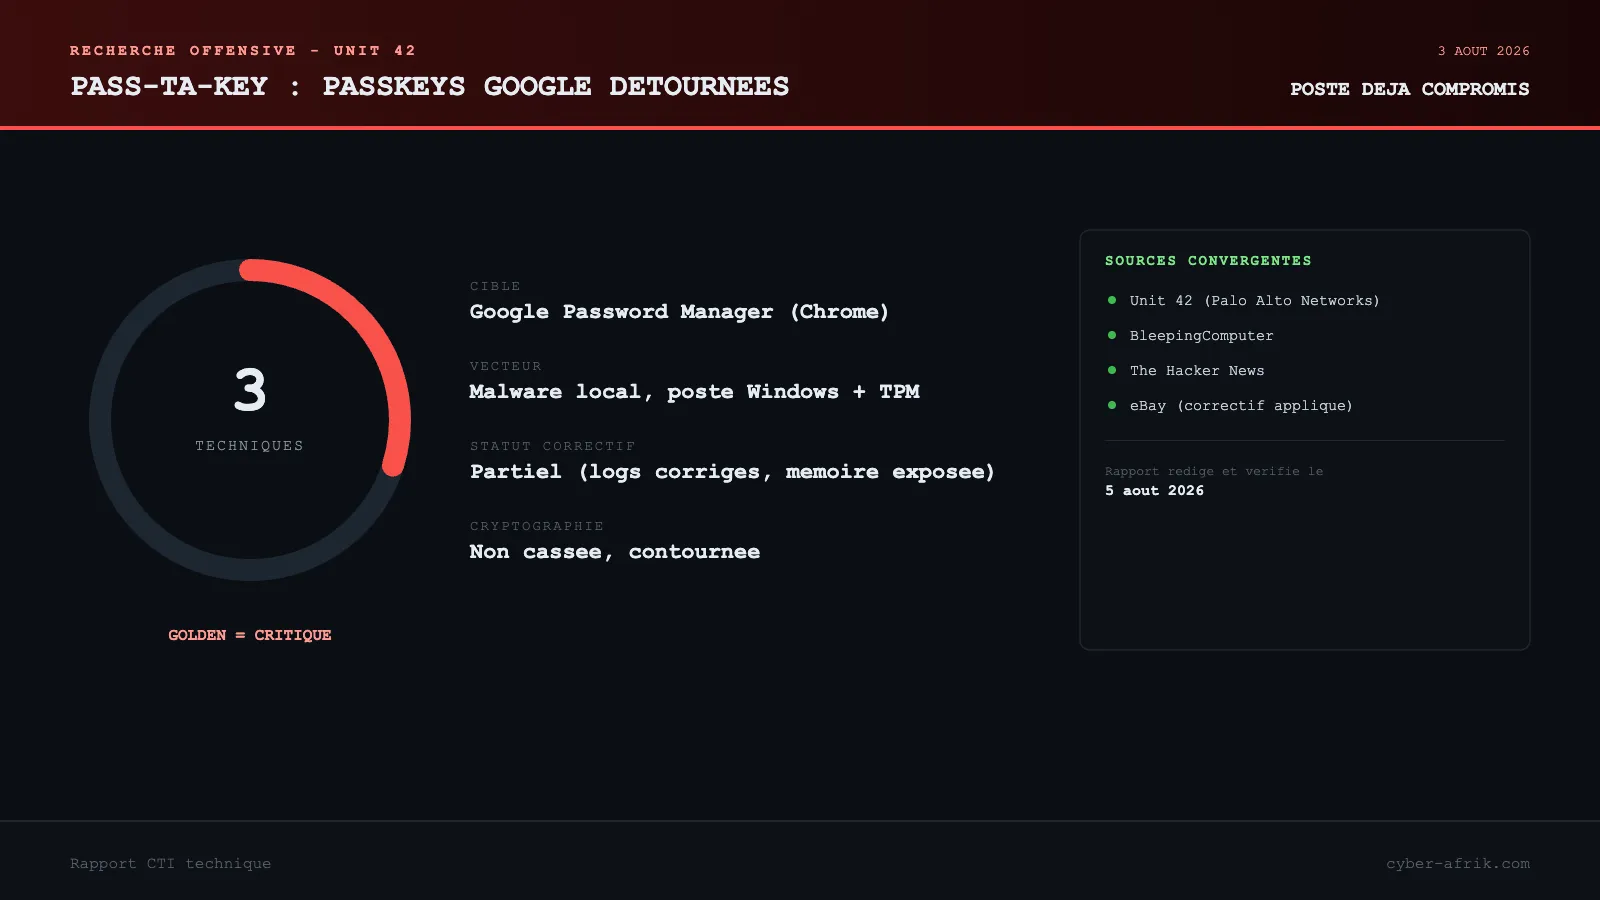
Pass-ta-key : trois façons pour un malware Windows de détourner les passkeys synchronisées de Google
Unit 42, l'équipe de recherche de Palo Alto Networks, a publié le 3 août 2026 une étude décrivant trois attaques distinctes contre Google Password Manager dans Chrome sur Windows, baptisées collectivement Pass-ta-key. Les trois techniques ne cassent pas la cryptographie des passkeys : elles exploitent la façon dont Chrome gère l'identité de l'appareil, le ré-enrôlement après perte d'état local, et la validation de la vérification utilisateur côté service.
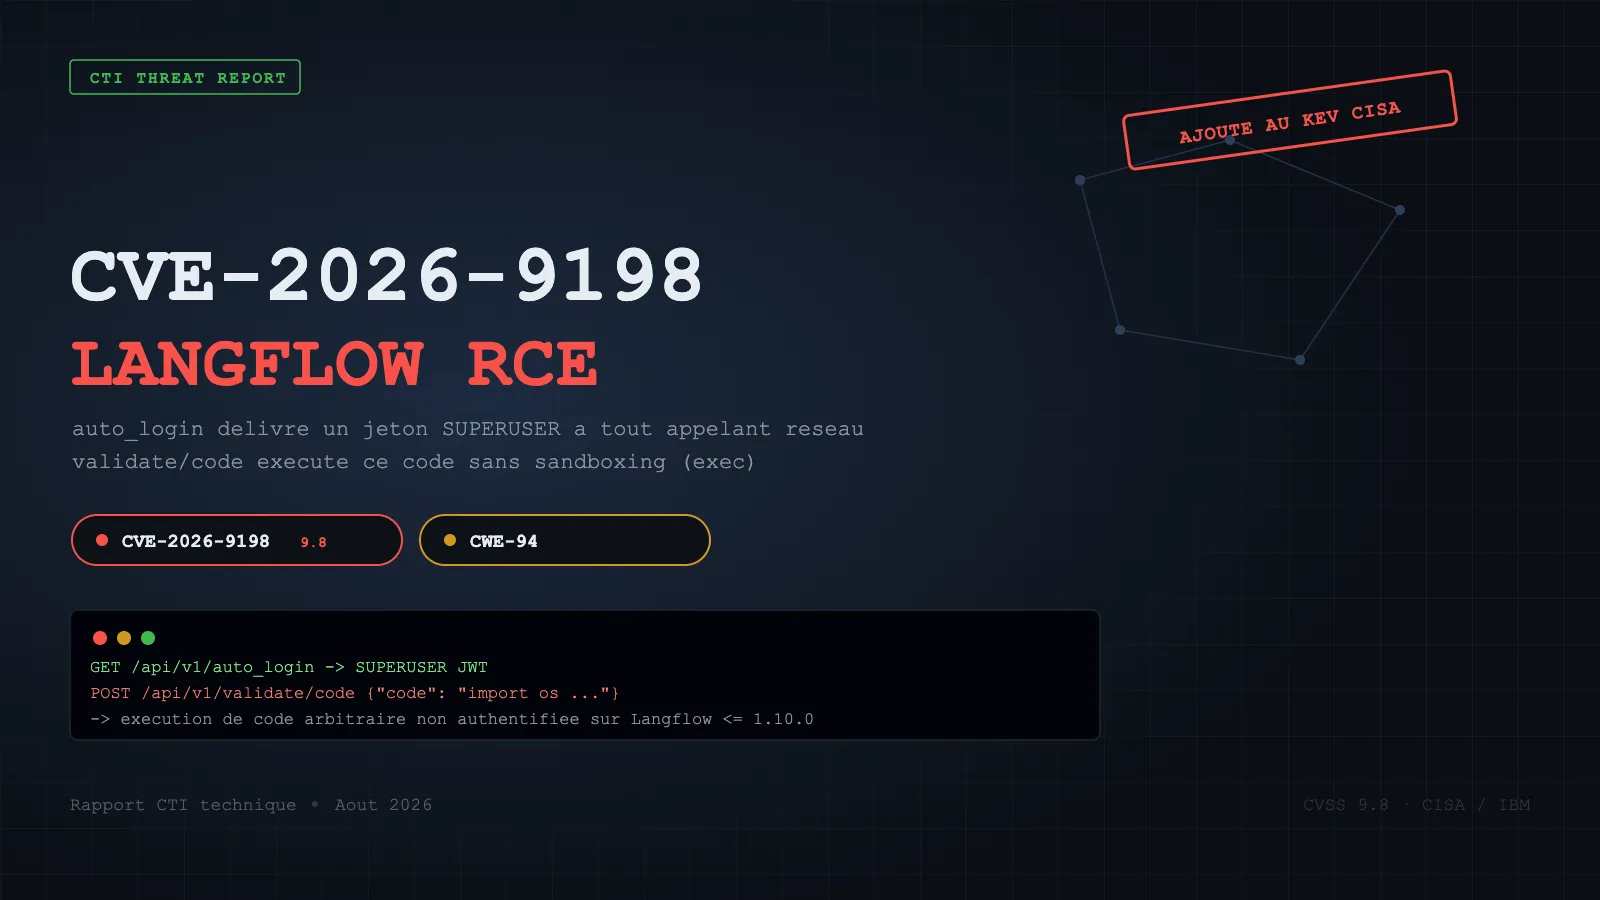
CVE-2026-9198 : comment un endpoint de développement laissé ouvert donne un accès SUPERUSER à Langflow
CISA a ajouté le 4 août 2026 la CVE-2026-9198 à son catalogue Known Exploited Vulnerabilities, aux côtés d'une faille N-able N-central et d'une faille Apache Tomcat. La vulnérabilité touche IBM Langflow OSS, un framework open source très utilisé pour construire des workflows d'agents LLM, dans les versions 1.0.0 à 1.10.0.
CVE-2026-16232 : un jeton d'application suffit pour prendre le contrôle administrateur du Security Management Server Check Point
Le 22 juillet 2026, Check Point a publié un avis pour trois vulnérabilités touchant Security Management Server et Multi-Domain Security Management. La plus critique, CVE-2026-16232, est un contournement d'authentification dans le processus de connexion SmartConsole noté CVSS 9,1, qui permet à un attaquant distant non authentifié d'obtenir un jeton de connexion applicatif puis de s'authentifier avec des privilèges administrateur complets. Check Point a confirmé une exploitation active.
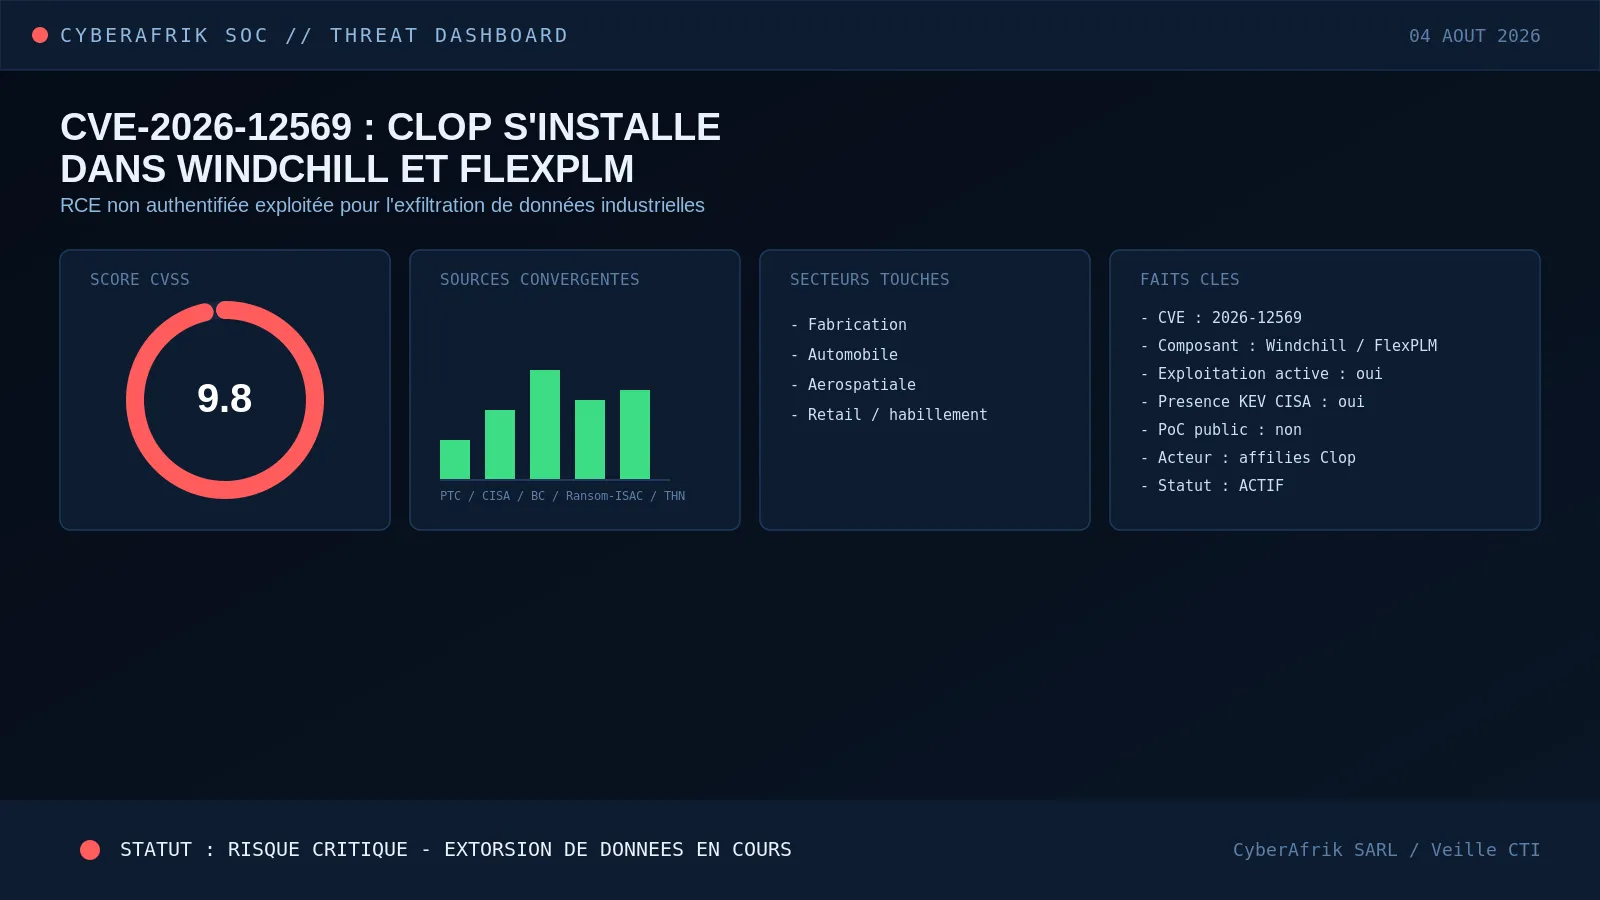
CVE-2026-12569 : comment des affiliés de Clop ont fait de Windchill et FlexPLM une nouvelle porte d'entrée pour l'extorsion de données industrielles
Depuis la mi-juin 2026, des affiliés du groupe d'extorsion Clop exploitent CVE-2026-12569, une vulnérabilité de validation d'entrée insuffisante affectant Windchill et FlexPLM, les deux plateformes PLM de l'éditeur PTC, pour déposer des webshells JSP et exfiltrer des données avant tout chiffrement. PTC a confirmé l'exploitation dès le 18 juin, et CISA a ajouté la faille à son catalogue KEV le 25 juin.
CVE-2026-18577 : le patch bypass qui transforme N-central en porte d'entrée vers tous les postes qu'il gère
N-able a confirmé le 2 août 2026 qu'un contournement d'authentification touchant N-central, sa plateforme de RMM utilisée par des milliers de MSP, est exploité activement pour prendre le contrôle de comptes administrateur puis pivoter vers les postes et serveurs des clients gérés. La faille, CVE-2026-18577, est le contournement d'un premier correctif publié pour CVE-2026-18556. CISA l'a ajoutée à son catalogue KEV le 3 août 2026.
TeamPCP-Vect : comment le scanner de sécurité Trivy est devenu le point d'entrée de plus de 1 000 environnements SaaS rançonnés
TeamPCP a compromis le pipeline CI/CD du scanner Trivy d'Aqua Security via l'anti-pattern GitHub Actions pull_request_target, volé un PAT organisationnel et publié un binaire empoisonné ainsi que des tags réécrits sur trivy-action et setup-trivy. Le groupe a constitué une archive de plus de 500 000 identifiants CI/CD et l'a mise à disposition de l'opération de ransomware Vect, qui a fait passer la campagne à l'échelle sur plus de 1 000 environnements SaaS fin juillet 2026.