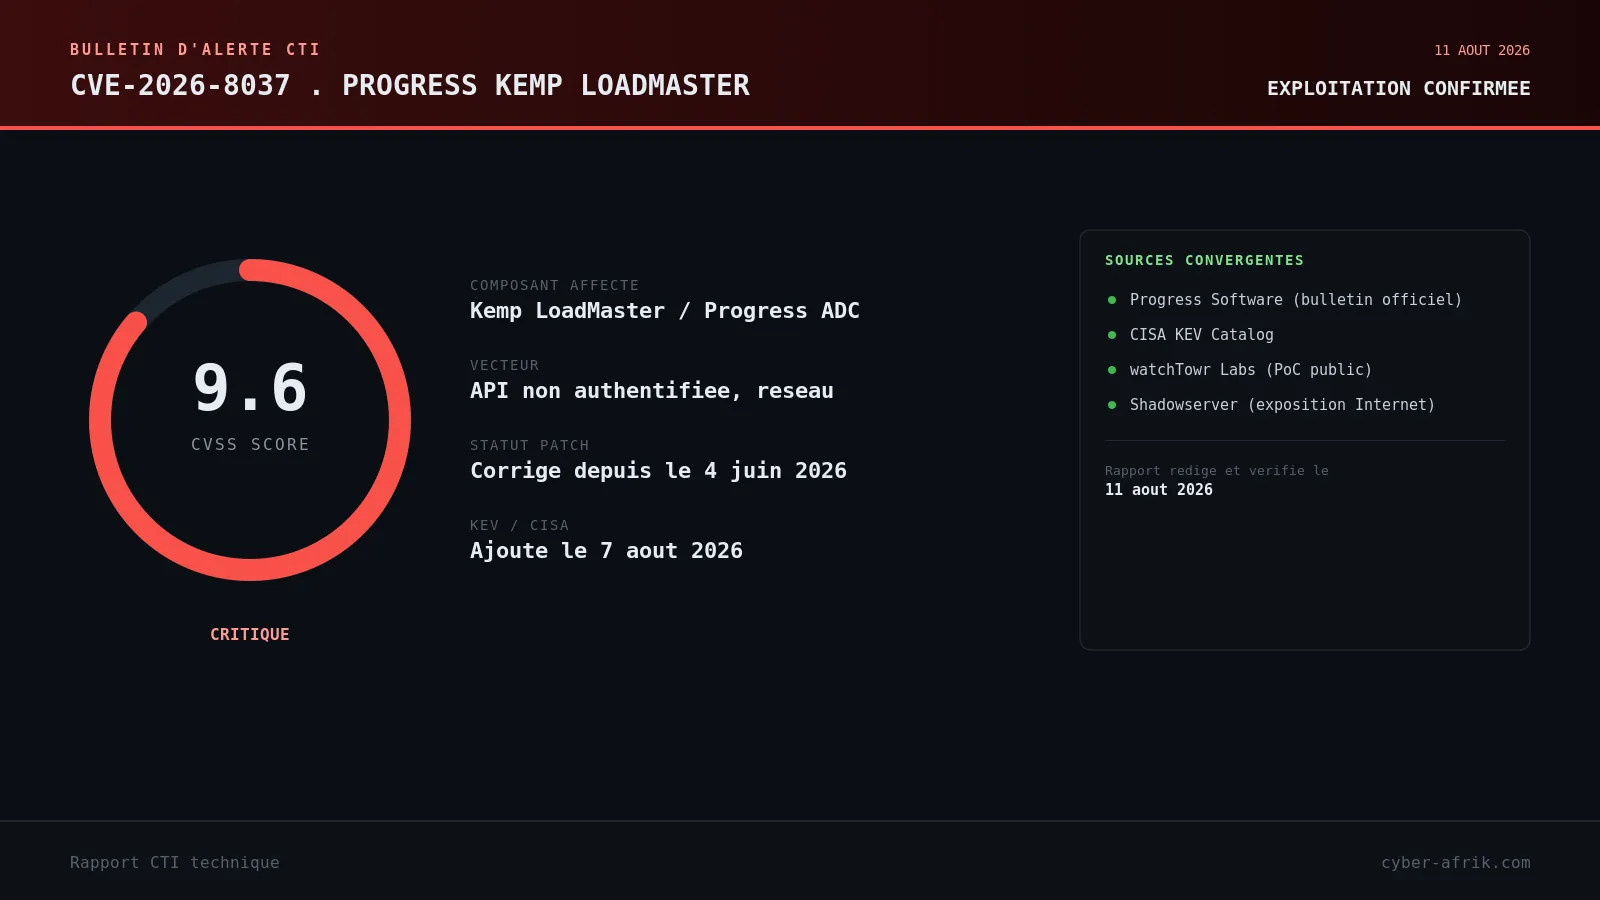
CVE-2026-8037 : un buffer heap mal terminé transforme Progress Kemp LoadMaster en RCE pré-auth, désormais au catalogue KEV
CISA a ajouté le 7 août 2026 CVE-2026-8037 à son catalogue Known Exploited Vulnerabilities, fixant au 10 août la date limite de remédiation pour les agences fédérales américaines. La faille touche Progress Kemp LoadMaster, utilisé par plus de 100 000 déploiements dans le monde, et permet à un attaquant non authentifié d'exécuter des commandes arbitraires sur l'appliance.
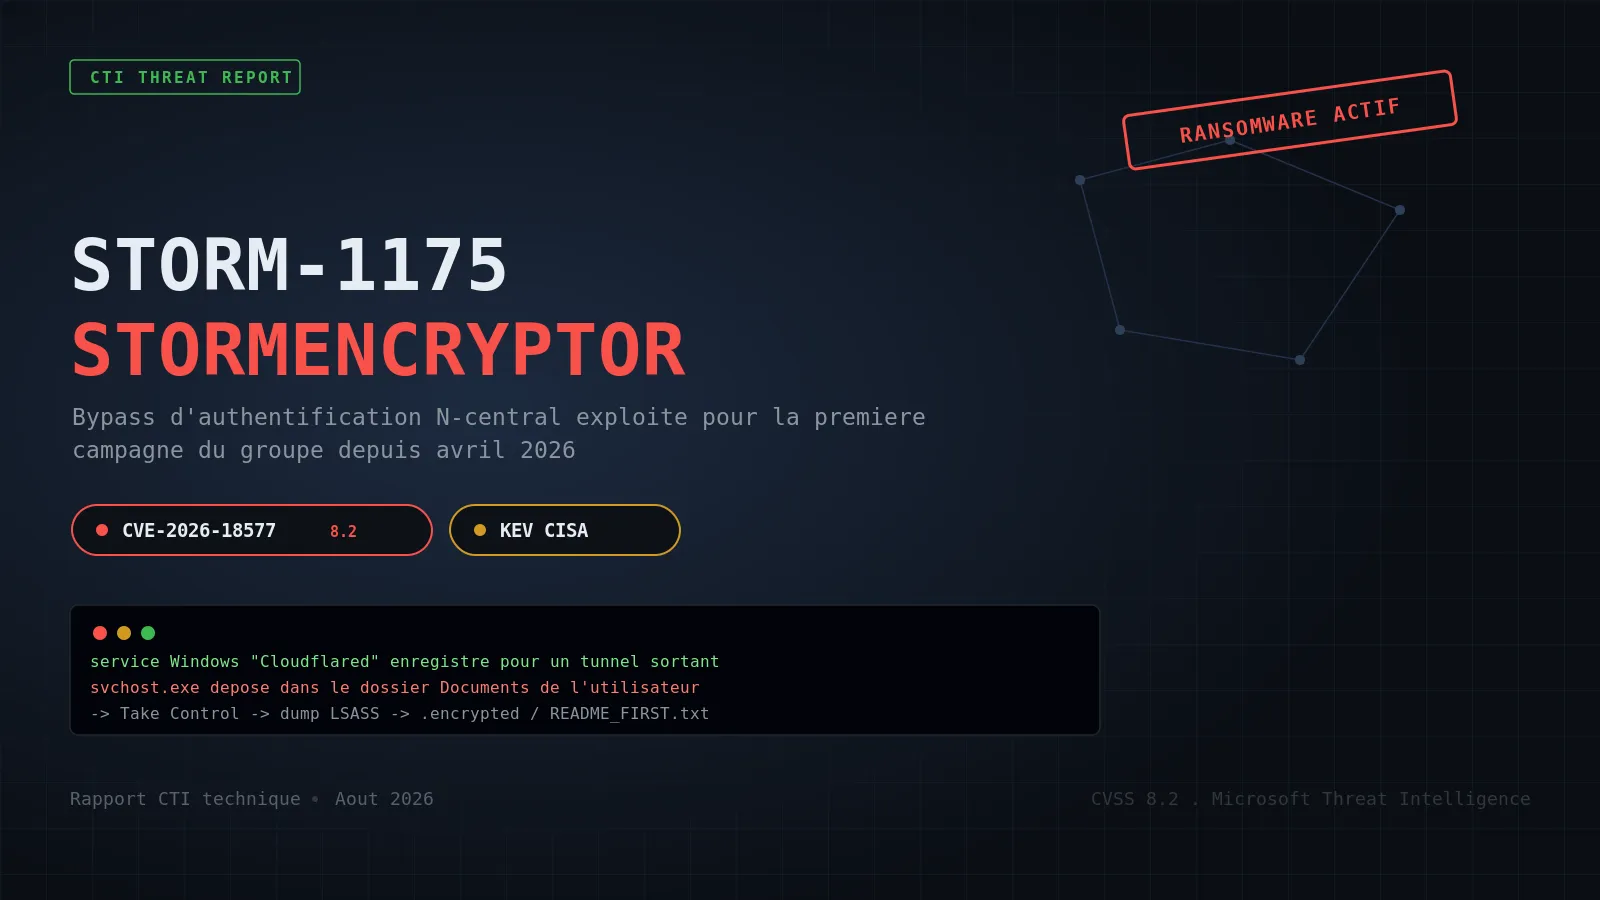
Storm-1175 abandonne Medusa pour StormEncryptor et exploite le bypass d'authentification N-central CVE-2026-18577
Microsoft Threat Intelligence a identifié le 10 août 2026 une nouvelle souche de ransomware baptisée StormEncryptor, déployée par le groupe cybercriminel chinois Storm-1175. Il s'agit de la première activité observée de cet acteur depuis avril 2026, avec pour vecteur d'accès probable CVE-2026-18577, une faille de contournement d'authentification dans N-central.
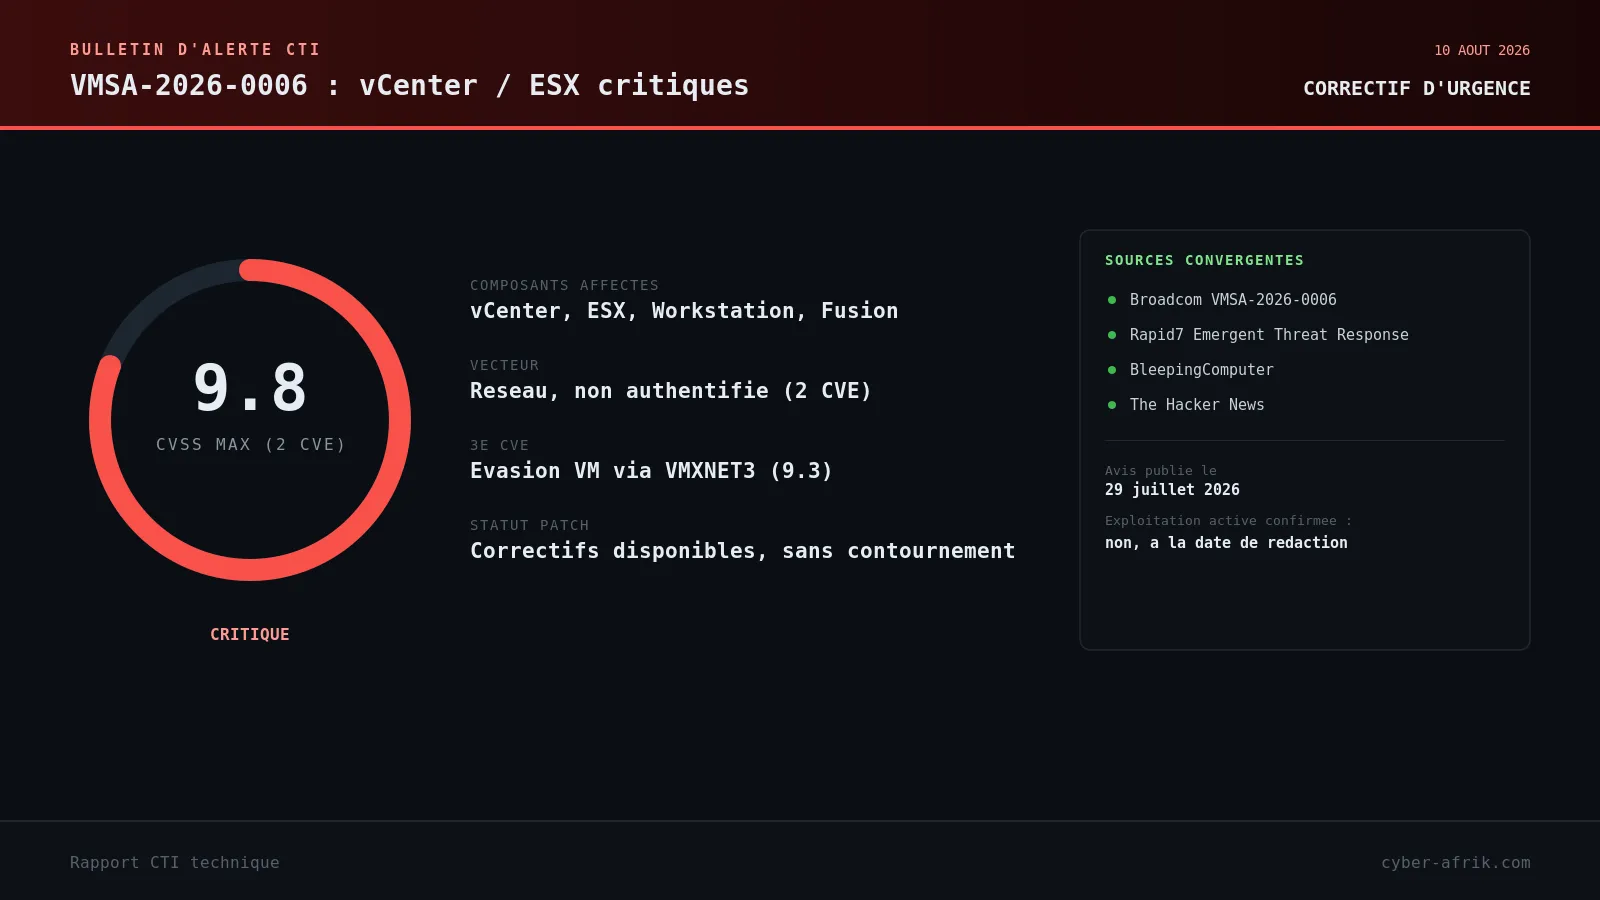
VMSA-2026-0006 : trois failles critiques VMware qui relient le contournement d'authentification à l'évasion de VM
Broadcom a publié le 29 juillet 2026 l'avis VMSA-2026-0006, corrigeant cinq vulnérabilités affectant VMware vCenter, ESX, Workstation et Fusion. Trois sont critiques : CVE-2026-59309 et CVE-2026-59310 (CVSS 9.8, sans authentification) et CVE-2026-47876 (CVSS 9.3, évasion de VM via VMXNET3). Aucune exploitation active confirmée à ce jour.
BIT sous surveillance : comment une brèche SharePoint a exposé 200 comptes de l'administration fédérale suisse
L'Office fédéral suisse de l'informatique et de la télécommunication (BIT) a confirmé la compromission des identifiants d'environ 200 comptes utilisateurs et techniques après l'exploitation de vulnérabilités dans ses serveurs Microsoft SharePoint on-premises. Deux CVE de juillet 2026 sont suspectées : CVE-2026-56164 et CVE-2026-50522.
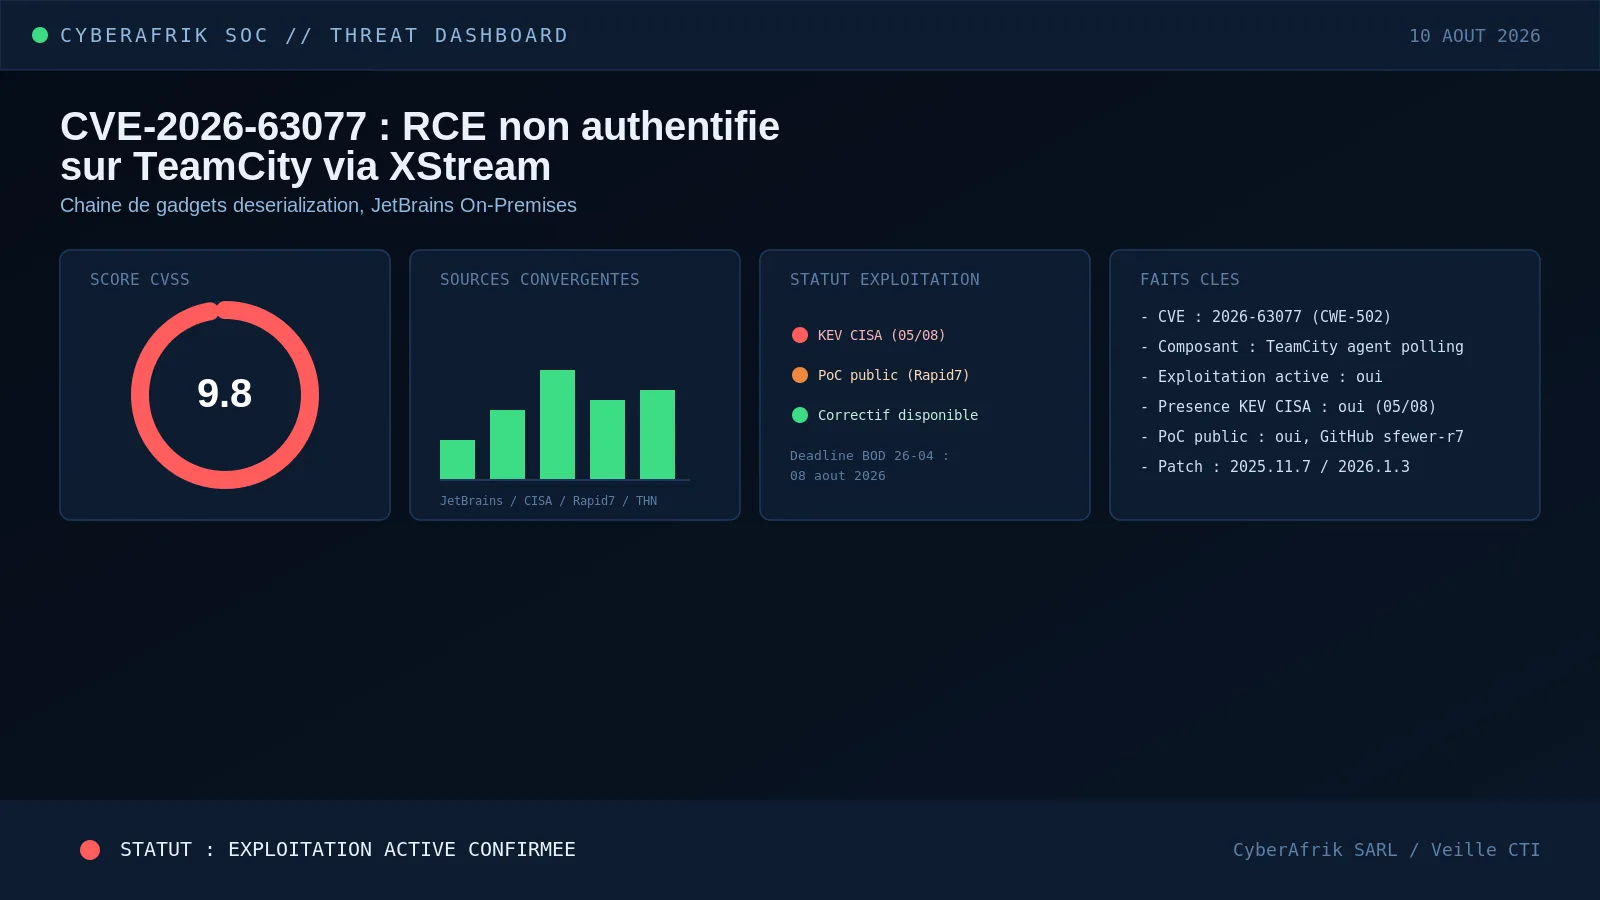
CVE-2026-63077 : la chaîne de gadgets XStream qui offre un RCE non authentifié sur TeamCity On-Premises
CVE-2026-63077 est une vulnérabilité de désérialisation non sécurisée (CWE-502) dans JetBrains TeamCity On-Premises, notée 9.8 sur l'échelle CVSS. Elle permet à un attaquant non authentifié, disposant d'un simple accès réseau HTTP ou HTTPS au serveur, d'exécuter des commandes système avec les privilèges du processus TeamCity. CISA a confirmé l'exploitation active le 5 août 2026.
RovoBlast : un simple lien suffit à faire fuiter Jira et Confluence via l'assistant IA d'Atlassian
Varonis Threat Labs a decouvert RovoBlast, une exfiltration en un clic contre Rovo, l'assistant IA d'Atlassian integre a Jira, Confluence et des dizaines d'apps SaaS connectees. Un lien avec le parametre rovoChatPrompt suffit a faire executer des instructions attaquant avec les privileges de la victime, sans confirmation.
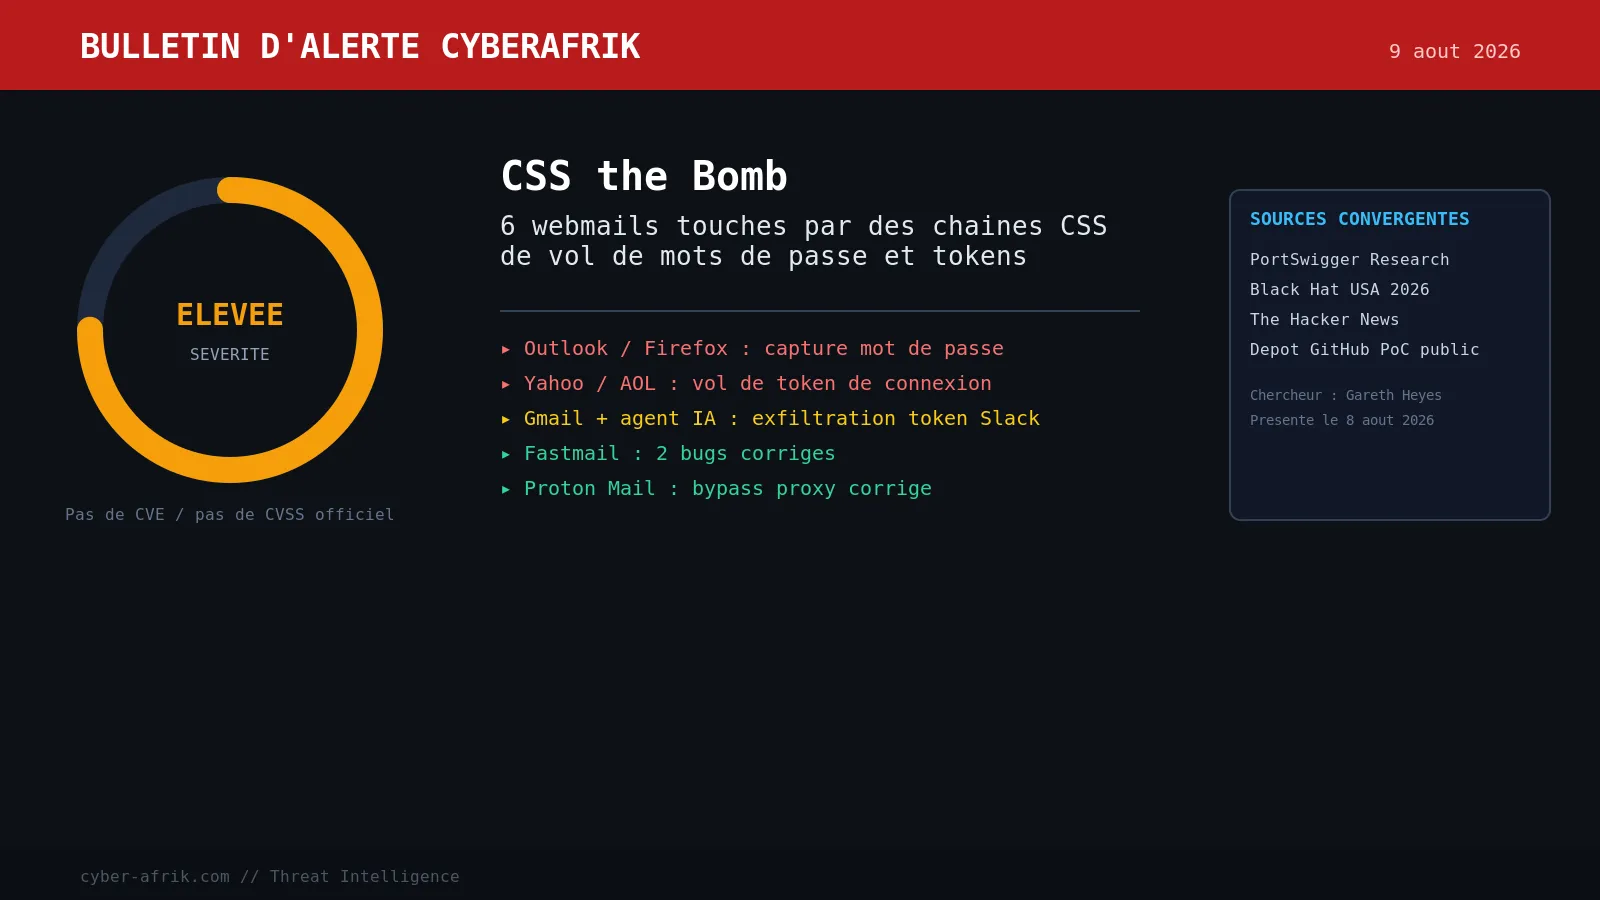
CSS the Bomb : comment de simples règles de style cassent les défenses de six webmails majeurs
Le chercheur PortSwigger Gareth Heyes a presente a Black Hat USA 2026 des chaines d'attaque exploitant uniquement du CSS et du HTML autorises pour voler des mots de passe, detourner des tokens et manipuler des agents IA connectes a la messagerie sur Outlook, Gmail, Fastmail, Proton Mail, Yahoo et AOL.
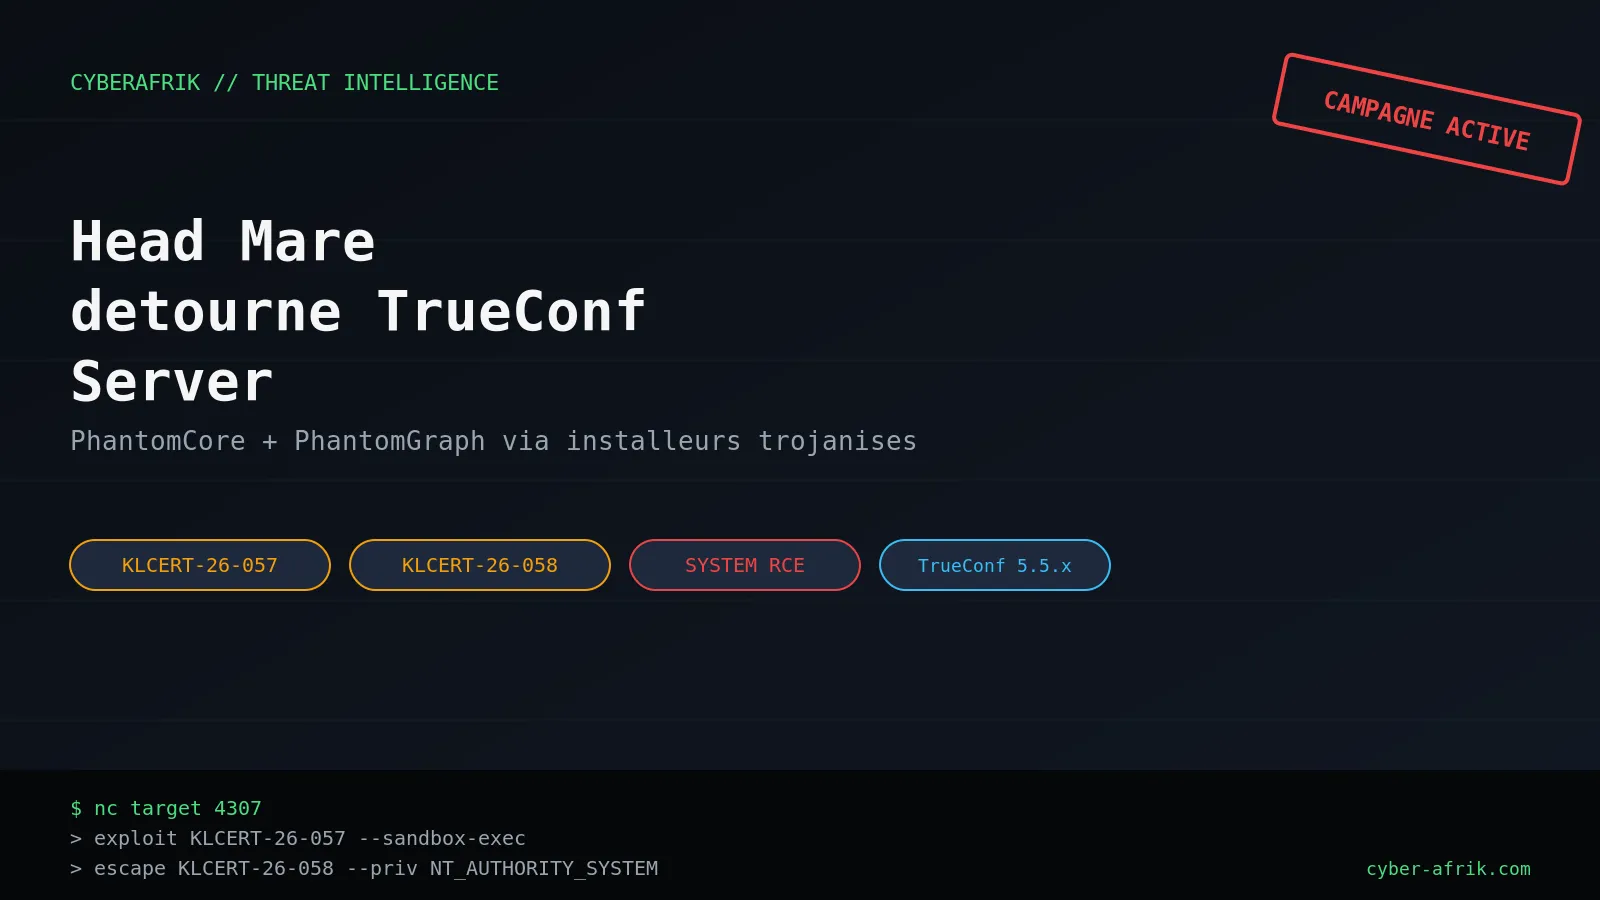
Head Mare détourne TrueConf Server pour trojaniser ses propres installeurs clients
Kaspersky documente une nouvelle vague d'attaques du groupe Head Mare contre des serveurs TrueConf non patches, avec exploitation non authentifiee du port 4307, evasion de sandbox jusqu'a NT AUTHORITY\SYSTEM, et livraison des backdoors PhantomCore et PhantomGraph via des installeurs clients trojanises.
CVE-2026-64638 : XSS2Shell, quand un agent IA autonome transforme un XSS pré-auth WordPress en RCE en quatre jours
WordPress a corrigé le 6 août 2026, dans la version 7.0.3, une XSS réfléchie pré-authentification sur l'écran de connexion touchant toutes les versions du CMS depuis la branche 4.7. Découverte par pwn.ai via un système de pentest autonome multi-agent, la chaîne XSS2Shell mène à l'exécution de code PHP sur le serveur en s'appuyant sur la technique SOME de Yibelo.