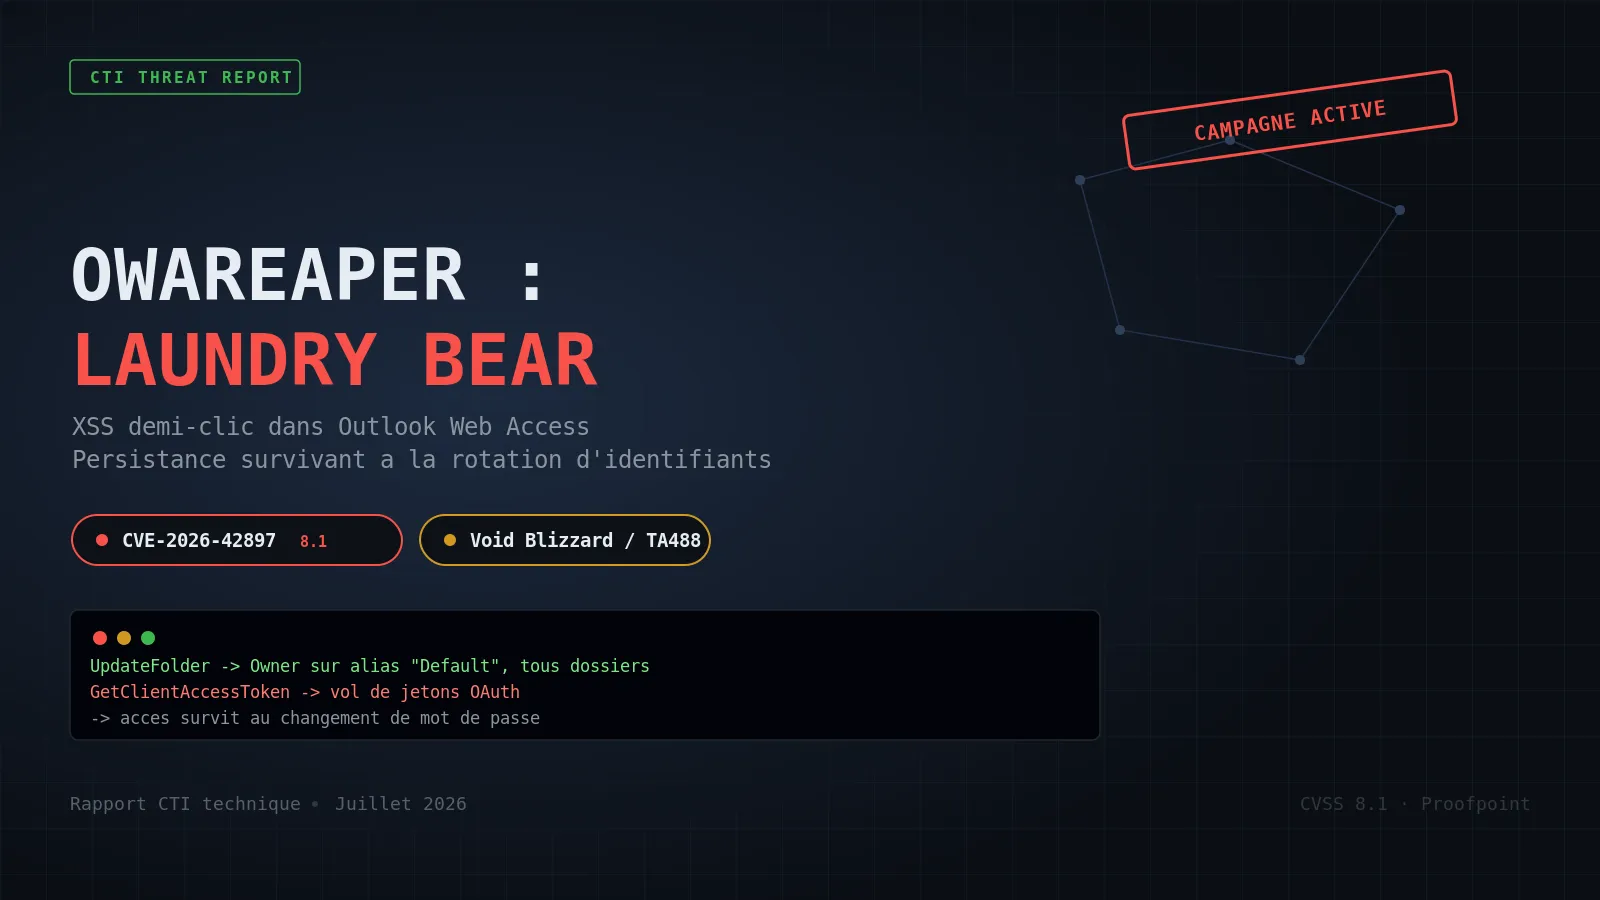
OWAReaper : Laundry Bear survit à la rotation d'identifiants via un XSS demi-clic dans Outlook Web Access
Depuis le 22 juillet 2026, le groupe russe Laundry Bear (Void Blizzard, TA488) exploite CVE-2026-42897, une XSS dans Outlook Web Access, pour livrer l'implant OWAReaper. Proofpoint décrit un exploit demi-clic : la simple ouverture d'un email piégé suffit, sans lien ni pièce jointe. Cibles : gouvernements US/UE, télécoms, finance, hôtellerie, aérospatiale.
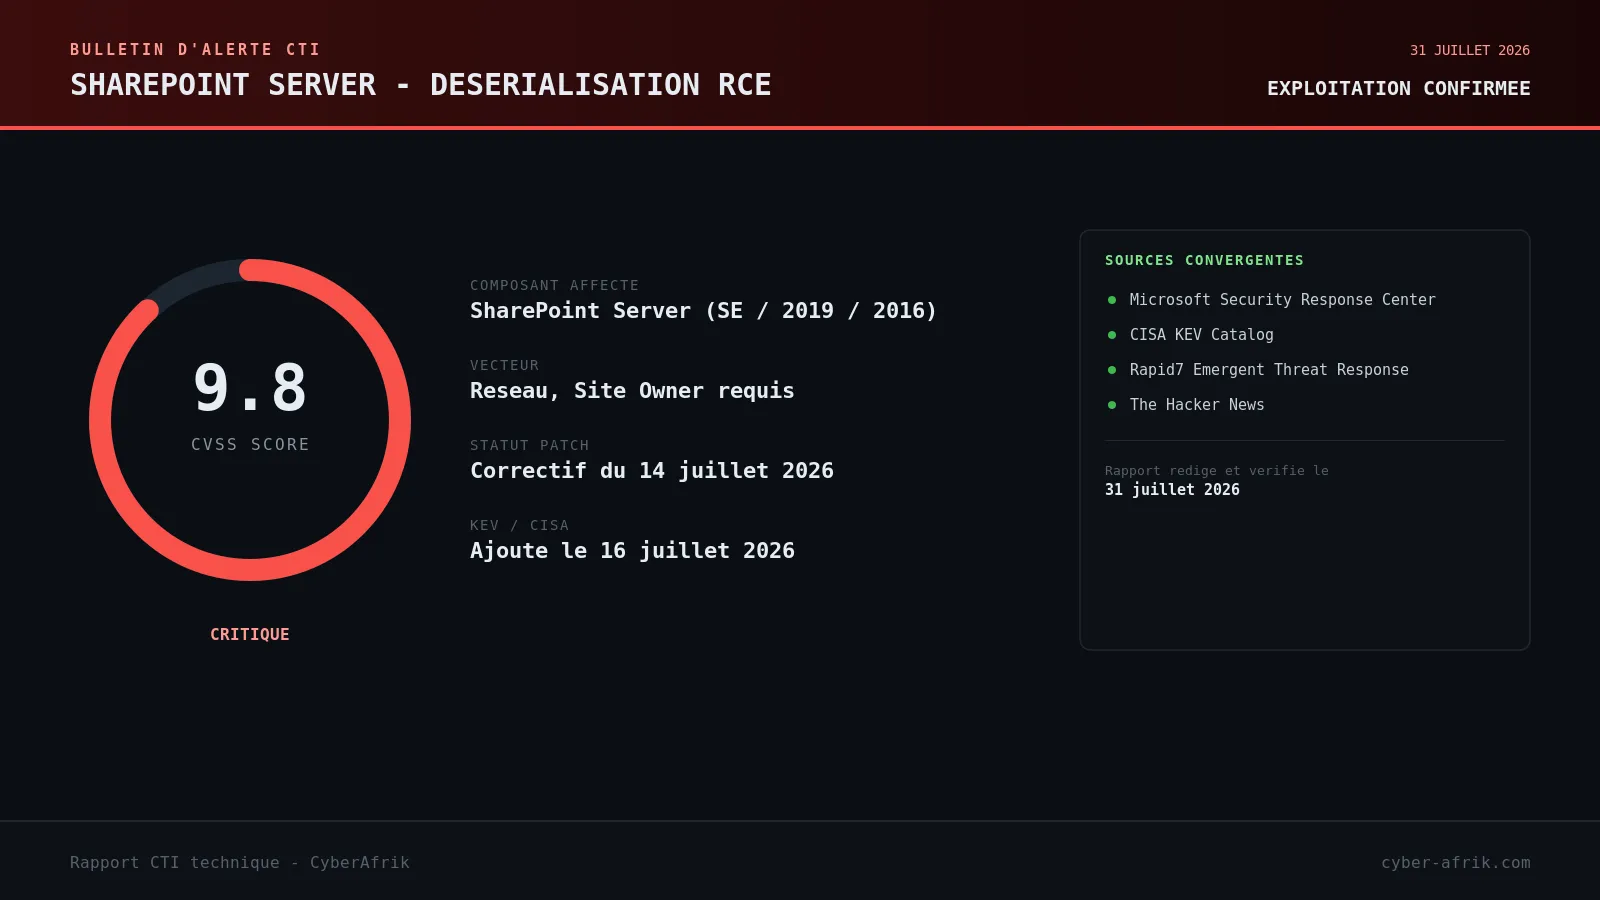
CVE-2026-58644 : la désérialisation qui a mis SharePoint Server en zero-day exploité
Le 14 juillet 2026, Microsoft a publié un correctif pour CVE-2026-58644, une vulnérabilité de désérialisation de données non fiables notée 9.8 sur l'échelle CVSS, affectant SharePoint Server Subscription Edition, 2019 et Enterprise 2016. Microsoft a confirmé que la faille avait été exploitée avant la disponibilité du correctif. CISA a ajouté la CVE à son catalogue KEV le 16 juillet.
msaRAT : quand Chaos ransomware fait parler Chrome à sa place pour son C2
Cisco Talos a détaillé le 23 juillet 2026 msaRAT, un implant Rust lié à Chaos ransomware qui pilote Chrome ou Edge en headless via le Chrome DevTools Protocol pour relayer son C2 à travers un canal WebRTC et l'infrastructure TURN de Twilio. Le processus de l'implant ne se connecte jamais lui-même à l'extérieur : tout le trafic observé ressemble à un navigateur légitime.
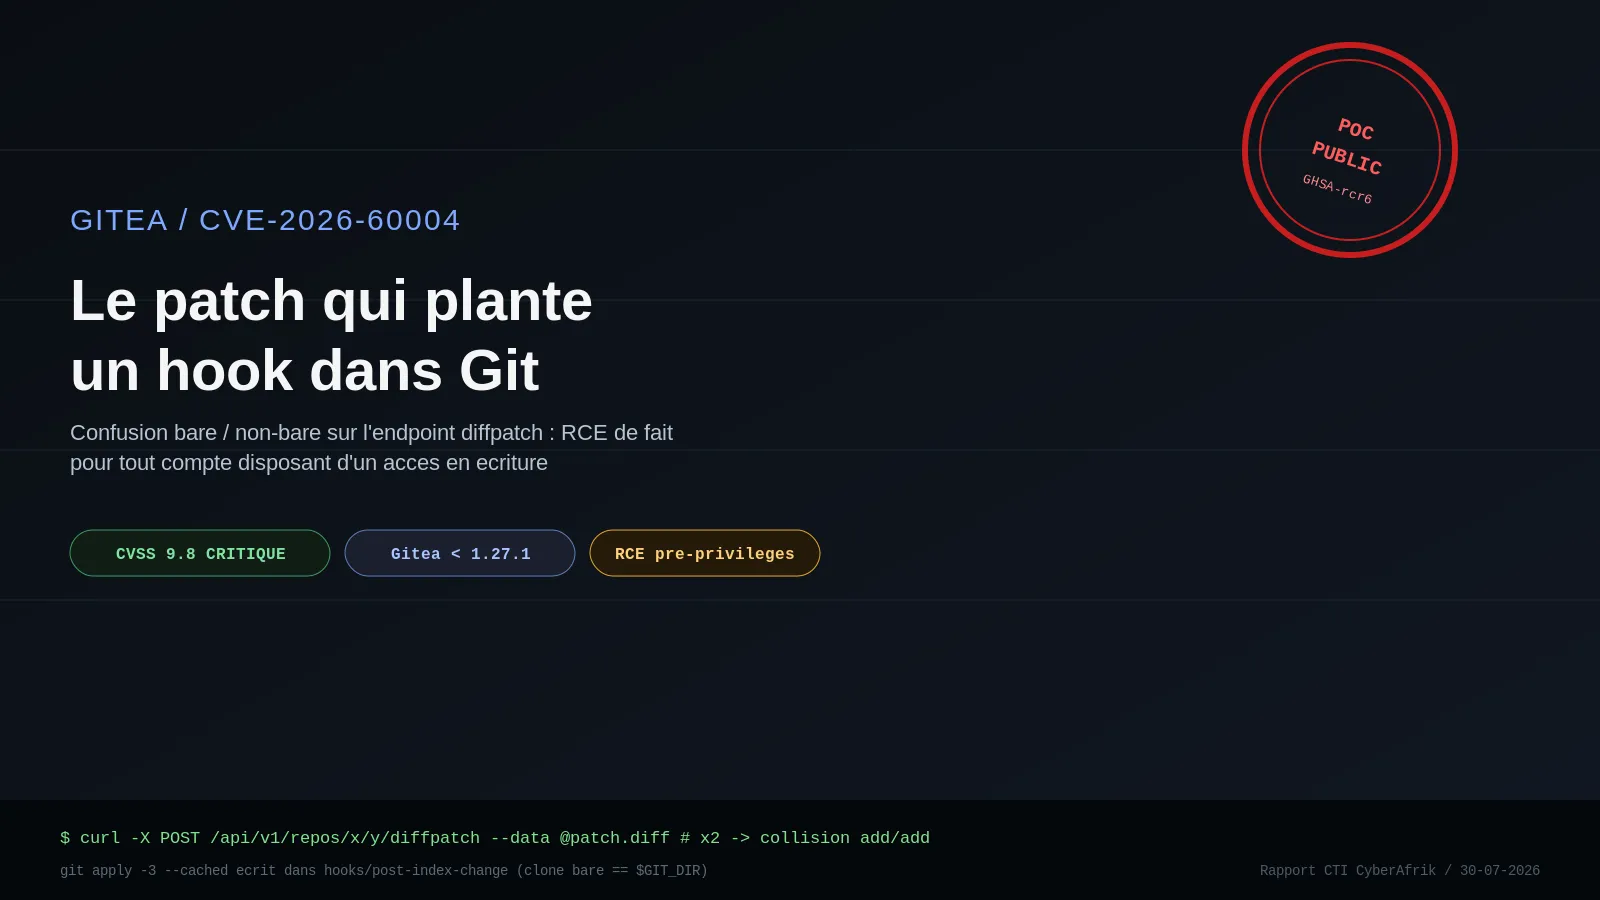
CVE-2026-60004 : comment un patch Git à double application détourne les hooks de Gitea en RCE pré-auth de fait
Gitea a corrigé le 27 juillet 2026 CVE-2026-60004 (CVSS 9.8), une confusion bare/non-bare sur l'endpoint diffpatch qui permet à tout titulaire d'un accès en écriture de planter un hook Git et d'exécuter des commandes shell. L'inscription ouverte par défaut permet d'exploiter la faille sans identifiants préexistants.
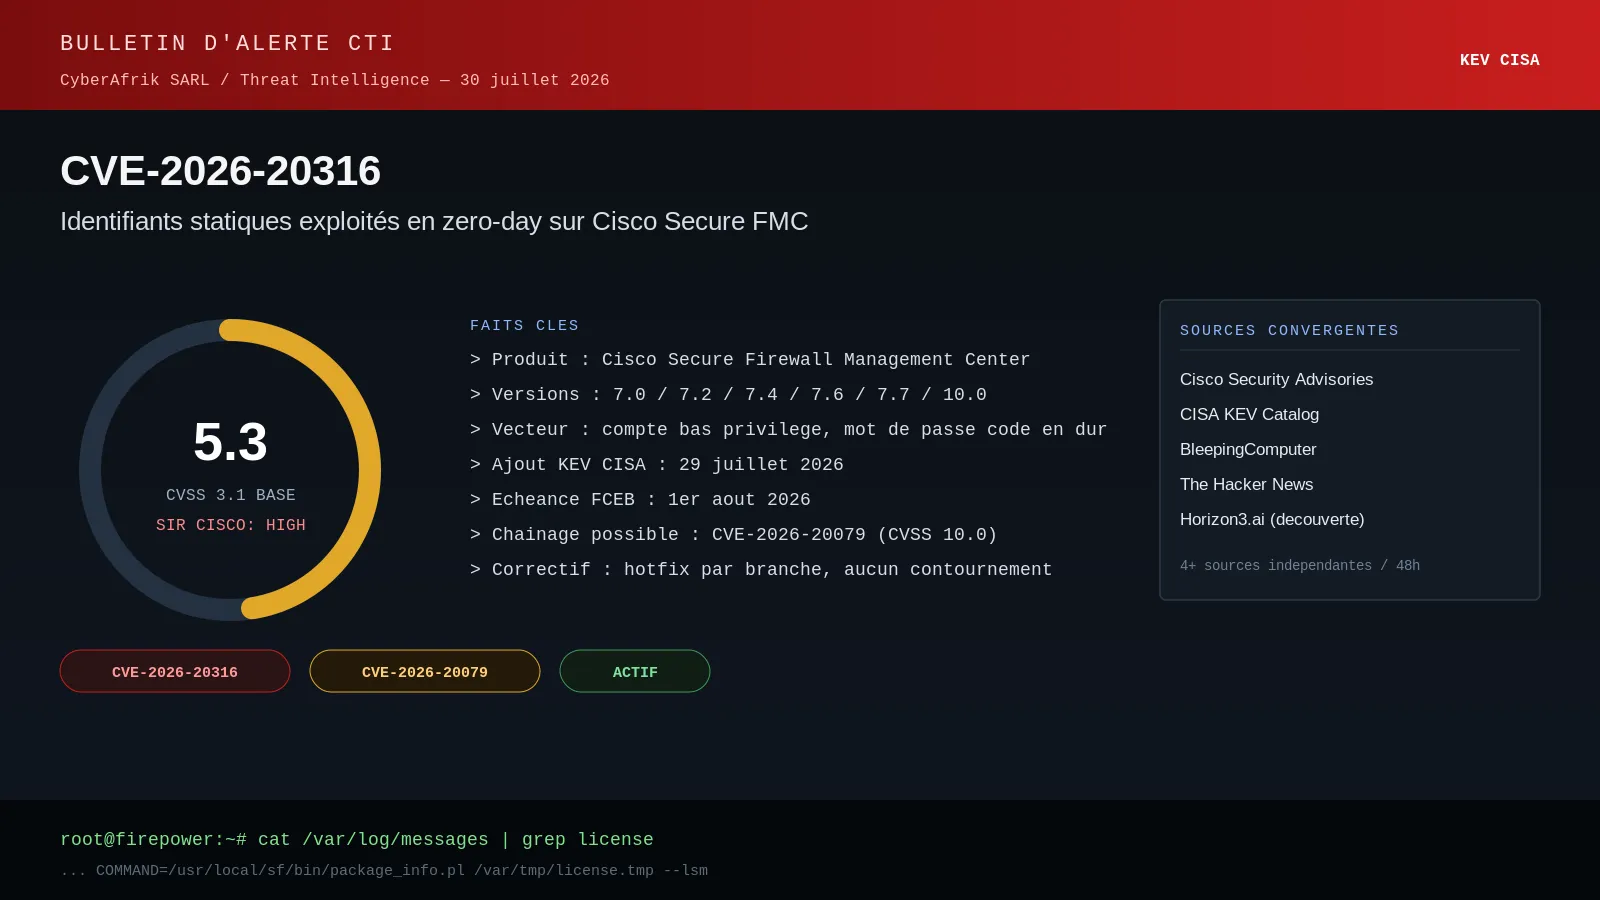
CVE-2026-20316 : des identifiants statiques ouvrent la porte du Cisco Secure FMC en zero-day
Cisco a confirmé le 29 juillet 2026 l'exploitation active de CVE-2026-20316, une vulnérabilité d'identifiants statiques (CWE-798) sur Secure Firewall Management Center. La CISA a inscrit la faille à son catalogue KEV le jour même, avec une échéance de correction fixée au 1er août 2026 pour les agences fédérales.
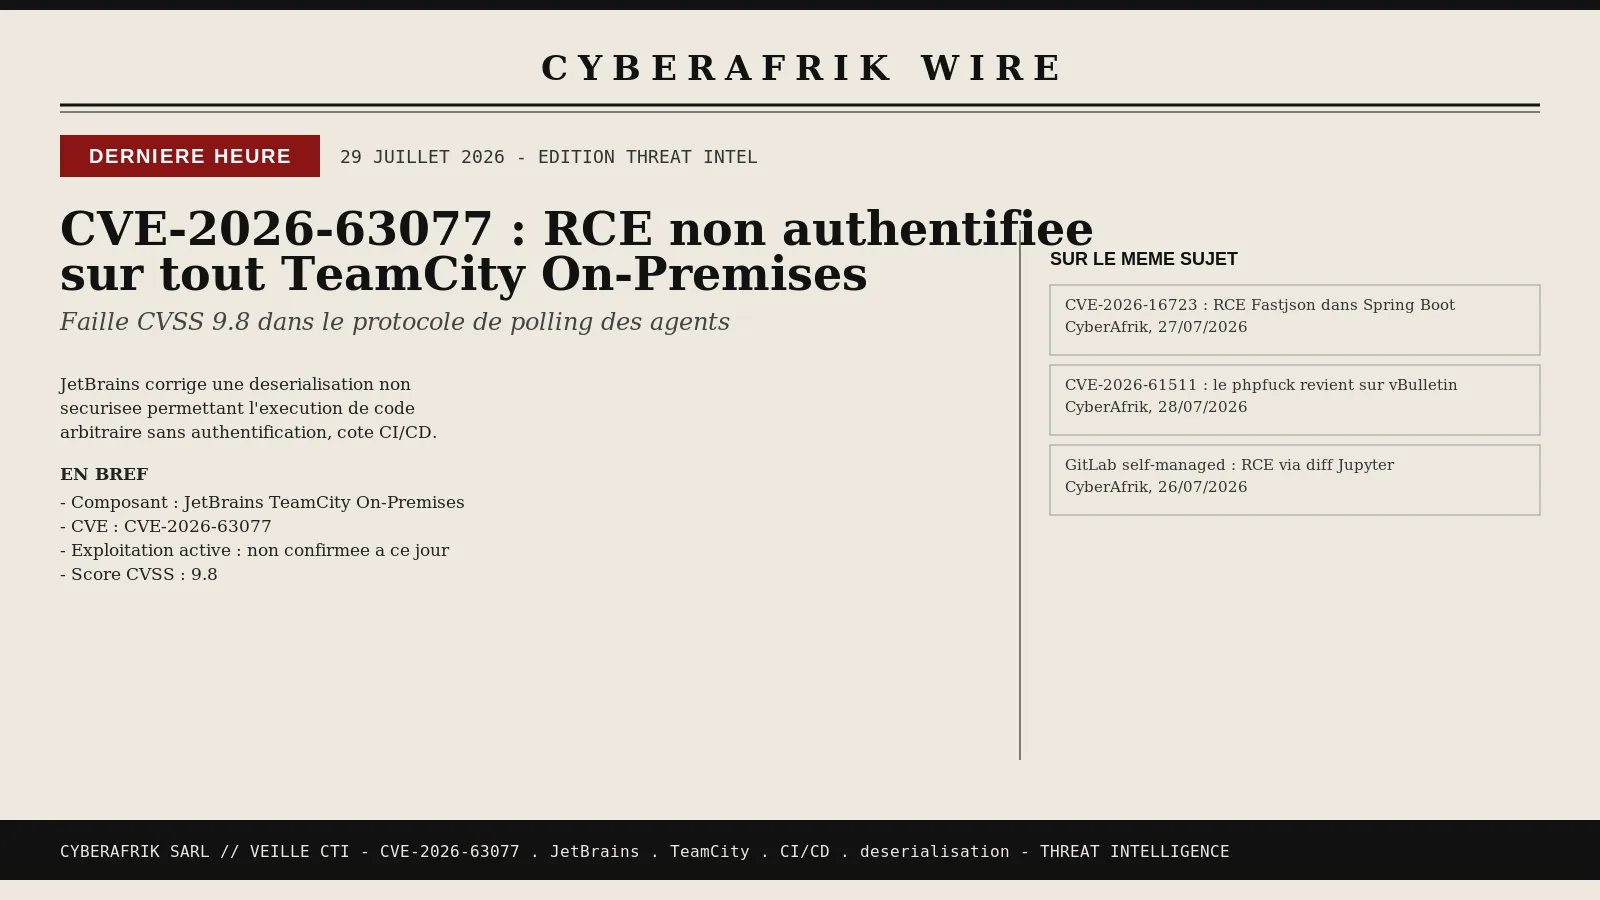
CVE-2026-63077 : RCE non authentifiée sur JetBrains TeamCity via le protocole de polling des agents
JetBrains a corrigé le 27 juillet 2026 une vulnérabilité critique affectant toutes les versions On-Premises de TeamCity, sa plateforme de CI/CD largement utilisée en entreprise. Trackée CVE-2026-63077 et notée 9.8 sur l'échelle CVSS, la faille permet à un attaquant non authentifié de contourner les contrôles d'authentification et d'exécuter des commandes système arbitraires. La cause racine est une désérialisation non sécurisée de données (CWE-502) dans le protocole de polling des agents.
WhiteLock : le ransomware qui coupe AnyDesk et TeamViewer avant de chiffrer
L'équipe ASEC d'AhnLab a documenté début juillet 2026 un ransomware Windows baptisé WhiteLock, qui chiffre les fichiers via AES-CBC avec une clé protégée par RSA-2048, ajoute l'extension .Fbin et dépose une note de rançon c0ntact.Txt. Avant de chiffrer, WhiteLock arrête les services AnyDesk et TeamViewer pour empêcher toute reprise en main à distance pendant l'incident.
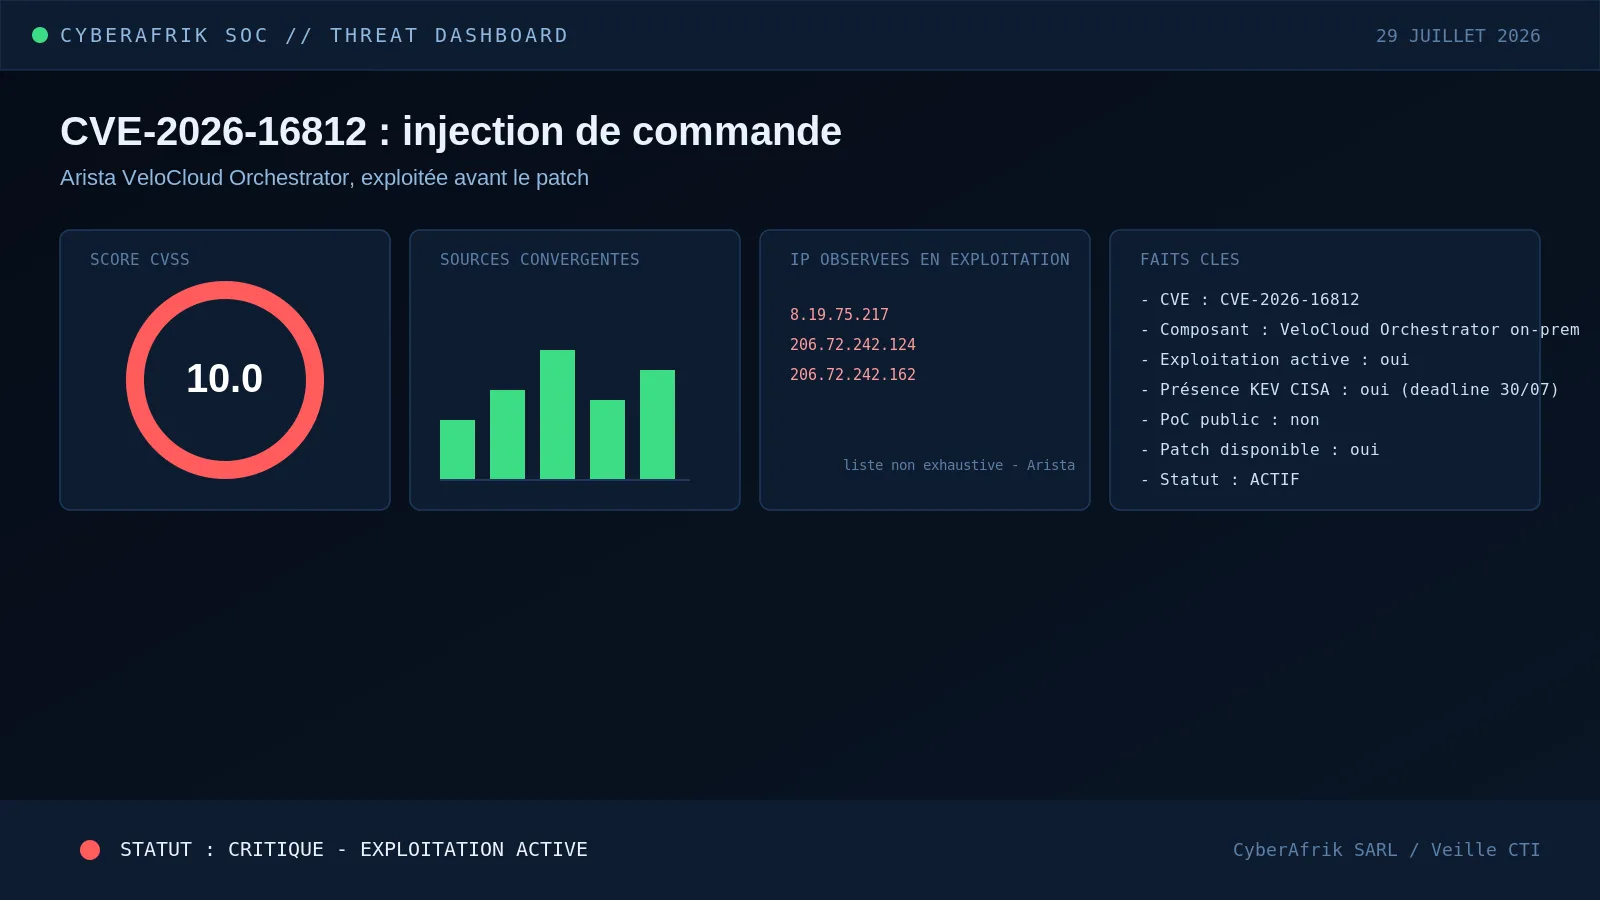
CVE-2026-16812 : injection de commande CVSS 10.0 sur Arista VeloCloud Orchestrator, exploitée avant même le patch
Arista a corrigé le 27 juillet 2026 une vulnérabilité d'injection de commande OS non authentifiée dans les déploiements on-premises de VeloCloud Orchestrator (VCO). Trackée CVE-2026-16812 et notée 10.0 sur l'échelle CVSS, la faille était déjà exploitée activement au moment de la publication de l'avis. CISA a ajouté la CVE à son catalogue KEV le jour même.
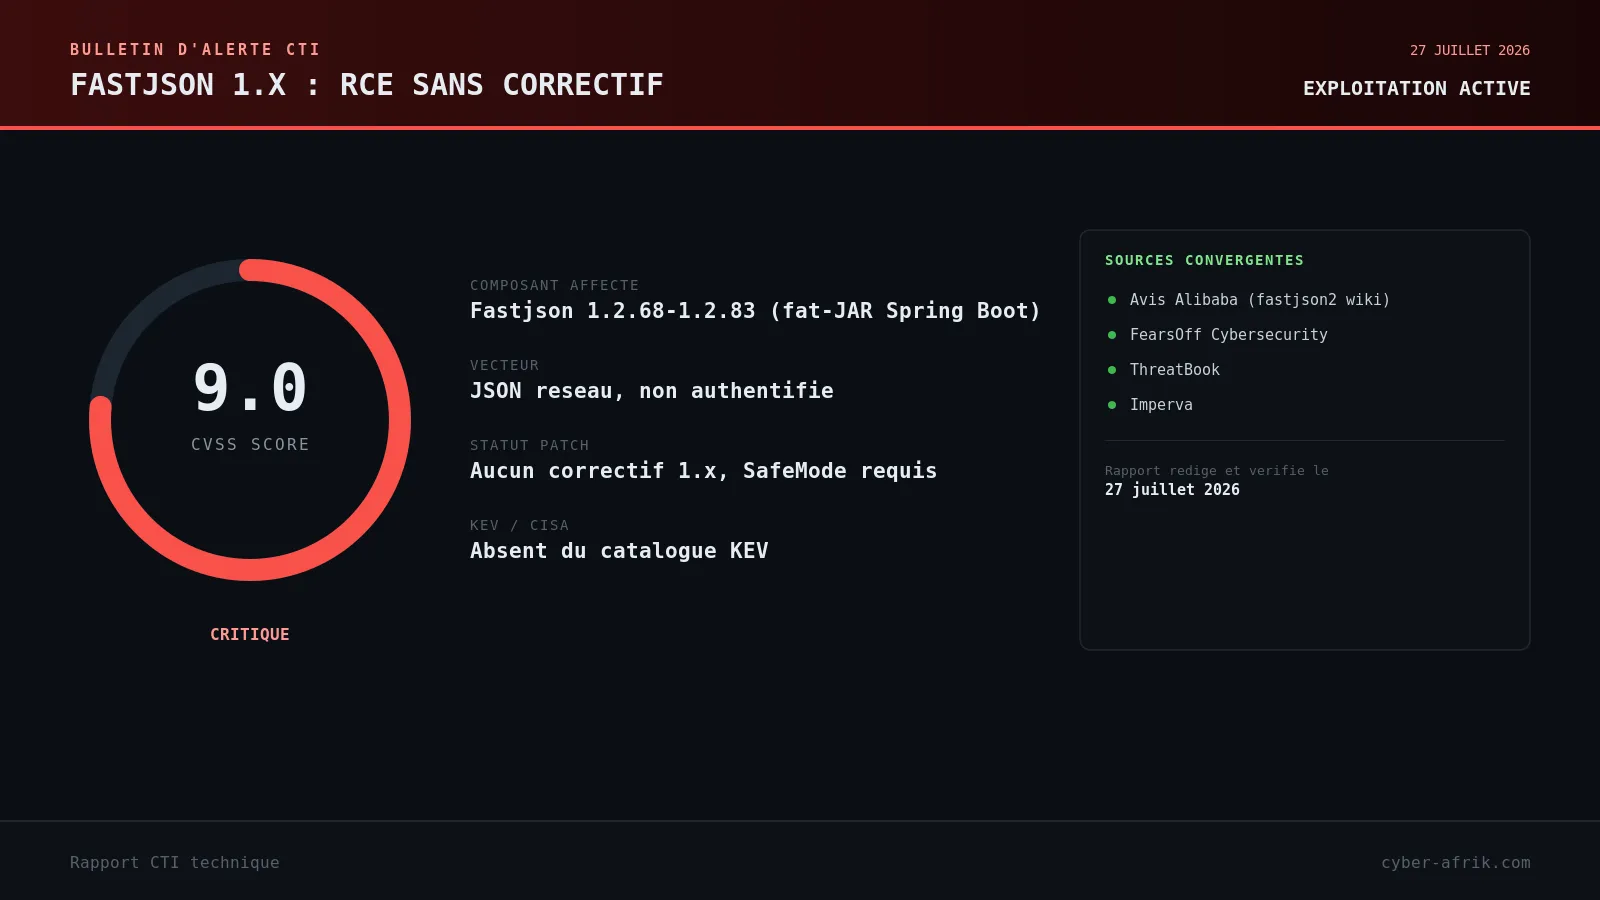
CVE-2026-16723 : RCE non authentifiée sur Fastjson 1.x dans les fat-JAR Spring Boot, sans correctif disponible
CVE-2026-16723 (CVSS 9.0) permet une execution de code arbitraire non authentifiee sur Fastjson 1.2.68-1.2.83 dans les deploiements Spring Boot fat-JAR, sans AutoType actif ni gadget de classpath. ThreatBook et Imperva confirment une exploitation active depuis le 22 juillet 2026, sans correctif Alibaba disponible pour la branche 1.x.