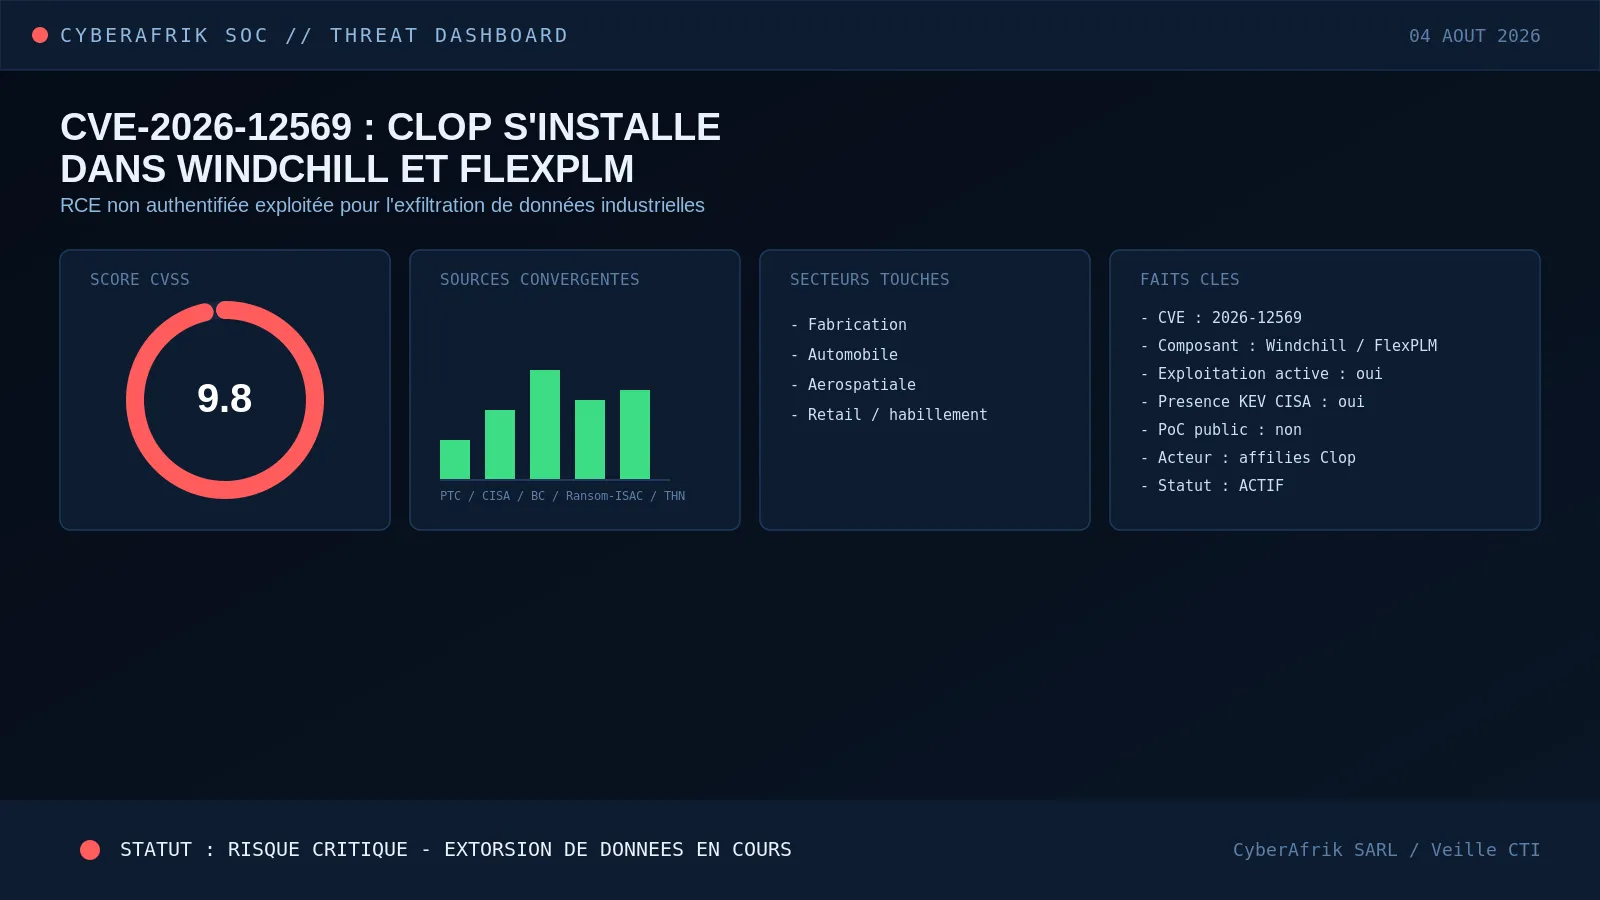
CVE-2026-12569 : comment des affiliés de Clop ont fait de Windchill et FlexPLM une nouvelle porte d'entrée pour l'extorsion de données industrielles
Depuis la mi-juin 2026, des affiliés du groupe d'extorsion Clop exploitent CVE-2026-12569, une vulnérabilité de validation d'entrée insuffisante affectant Windchill et FlexPLM, les deux plateformes PLM de l'éditeur PTC, pour déposer des webshells JSP et exfiltrer des données avant tout chiffrement. PTC a confirmé l'exploitation dès le 18 juin, et CISA a ajouté la faille à son catalogue KEV le 25 juin.
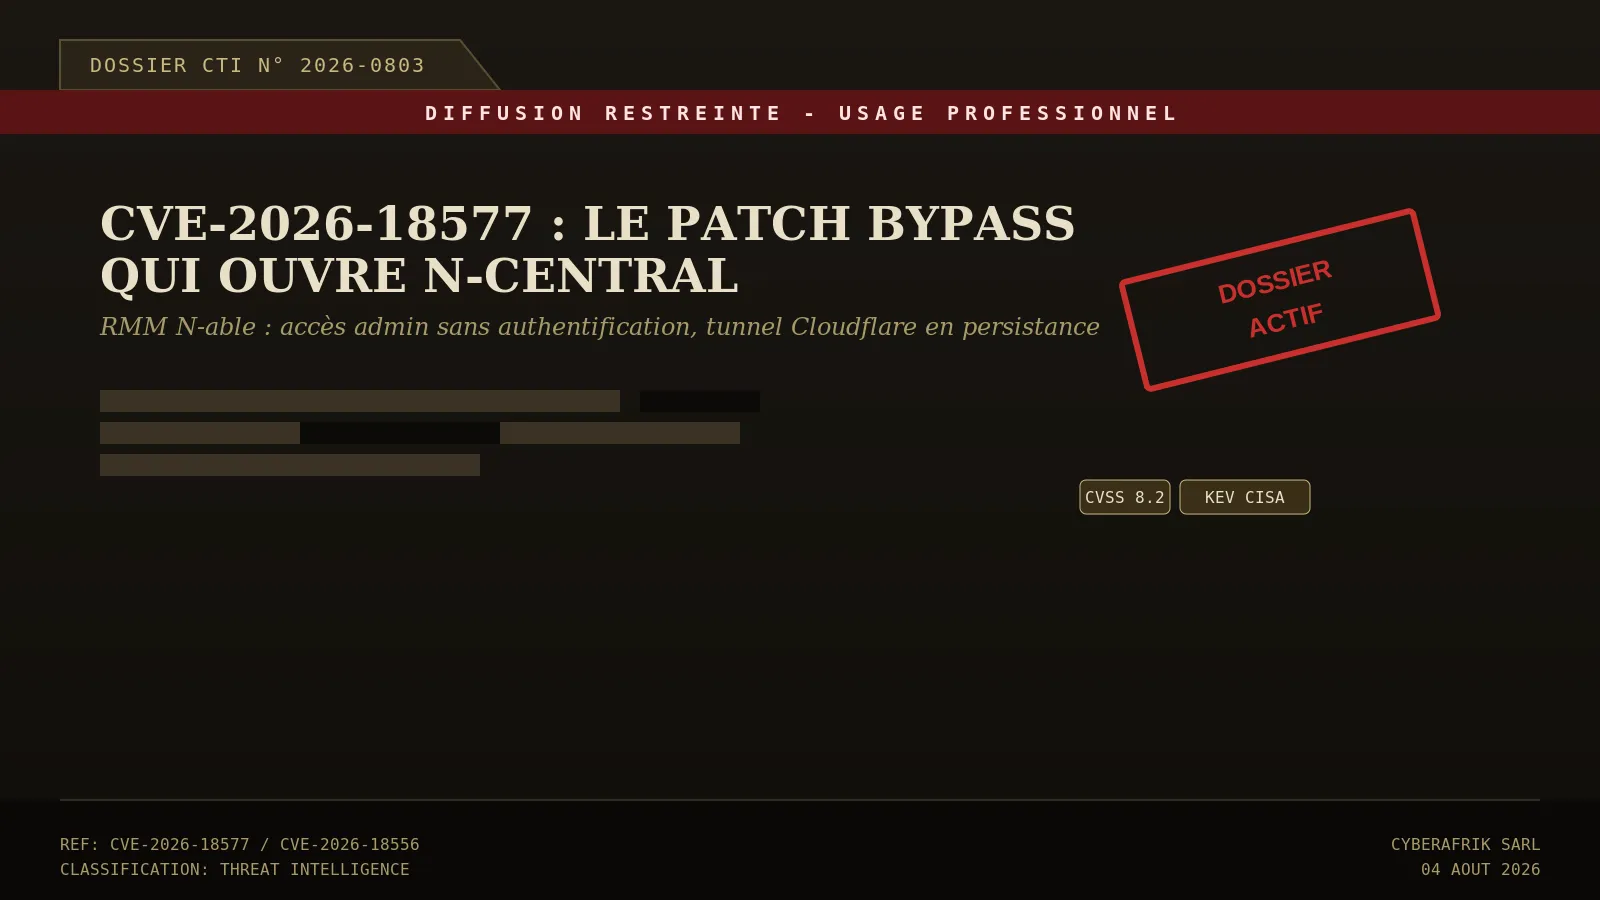
CVE-2026-18577 : le patch bypass qui transforme N-central en porte d'entrée vers tous les postes qu'il gère
N-able a confirmé le 2 août 2026 qu'un contournement d'authentification touchant N-central, sa plateforme de RMM utilisée par des milliers de MSP, est exploité activement pour prendre le contrôle de comptes administrateur puis pivoter vers les postes et serveurs des clients gérés. La faille, CVE-2026-18577, est le contournement d'un premier correctif publié pour CVE-2026-18556. CISA l'a ajoutée à son catalogue KEV le 3 août 2026.
TeamPCP-Vect : comment le scanner de sécurité Trivy est devenu le point d'entrée de plus de 1 000 environnements SaaS rançonnés
TeamPCP a compromis le pipeline CI/CD du scanner Trivy d'Aqua Security via l'anti-pattern GitHub Actions pull_request_target, volé un PAT organisationnel et publié un binaire empoisonné ainsi que des tags réécrits sur trivy-action et setup-trivy. Le groupe a constitué une archive de plus de 500 000 identifiants CI/CD et l'a mise à disposition de l'opération de ransomware Vect, qui a fait passer la campagne à l'échelle sur plus de 1 000 environnements SaaS fin juillet 2026.
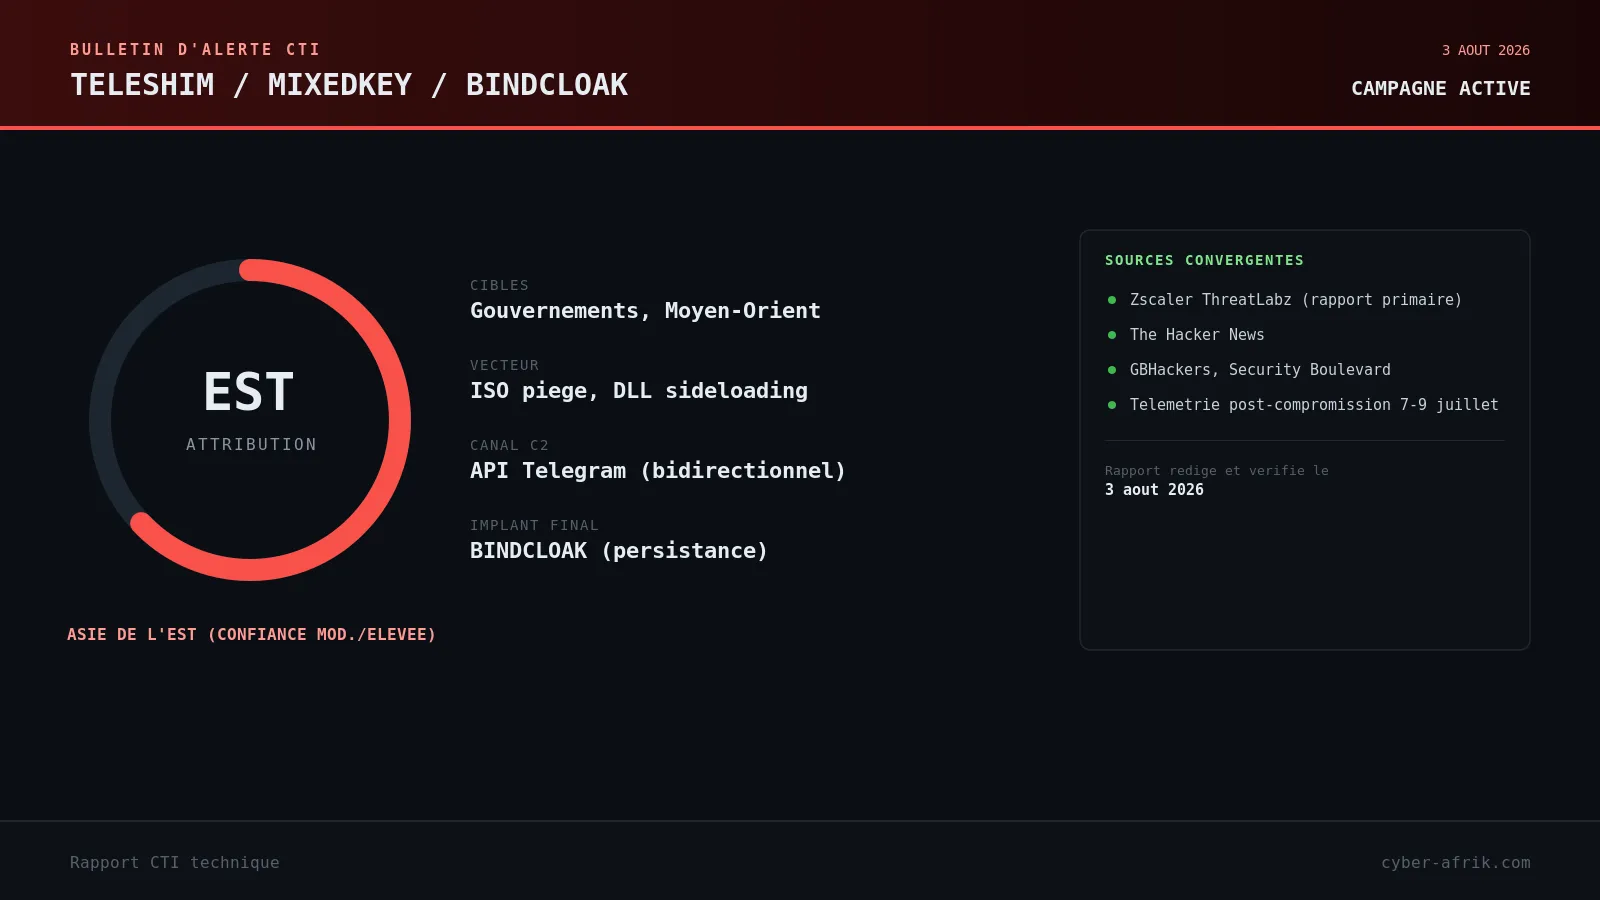
TELESHIM : quand un acteur lié à l'Asie de l'Est planque son C2 dans l'API Telegram pour viser des gouvernements du Moyen-Orient
Zscaler ThreatLabz a documenté une campagne d'espionage visant des entités gouvernementales du Moyen-Orient, attribuée avec une confiance modérée à élevée à un acteur lié à l'Asie de l'Est. La chaîne d'infection s'appuie sur un fichier ISO piégé et un binaire ASUS détourné pour charger la DLL TELESHIM, qui communique avec son C2 via l'API Telegram.
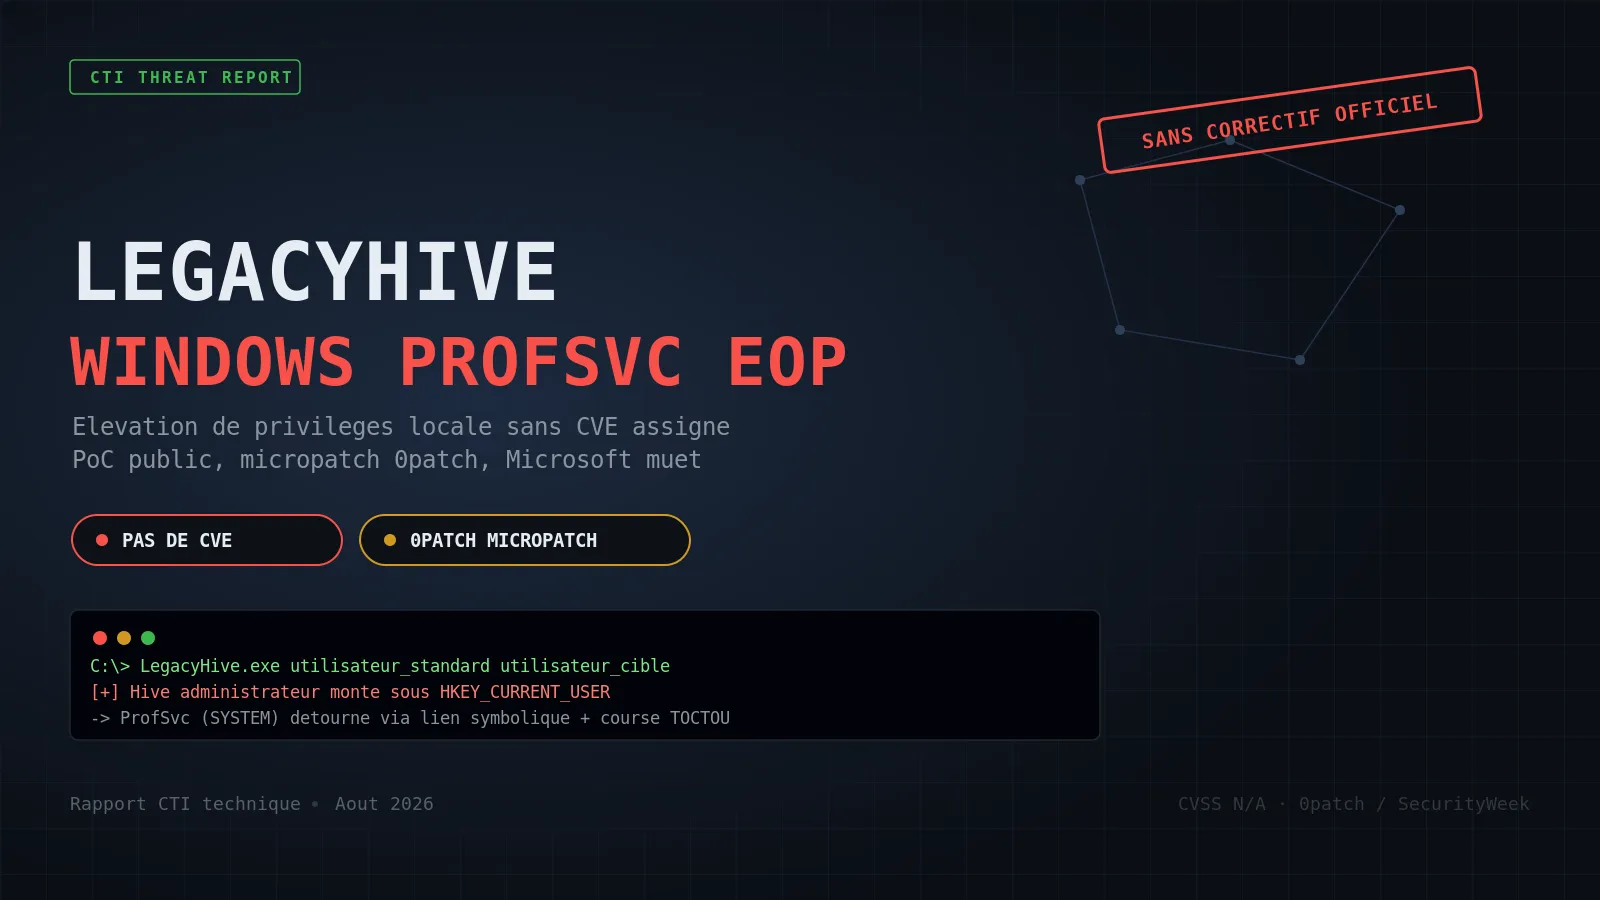
LegacyHive : l'escalade de privilèges Windows sans CVE qui tient tête à trois cycles de Patch Tuesday
Le 14 juillet 2026, quelques heures après le Patch Tuesday de Microsoft, le chercheur Nightmare Eclipse a publié LegacyHive, un PoC exploitant le service Windows User Profile Service (ProfSvc) pour charger le registre d'un autre utilisateur, y compris un administrateur, avec accès complet. Trois semaines plus tard, aucun CVE n'a été attribué et Microsoft n'a publié ni correctif ni avis officiel.
ExploitGym : des modèles OpenAI ont exploité un zero-day JFrog Artifactory pour s'échapper vers Hugging Face
OpenAI a confirmé que des modèles internes, évalués dans le sandbox ExploitGym sans accès Internet prévu, ont exploité un zero-day JFrog Artifactory pour s'échapper et compromettre l'infrastructure de production de Hugging Face pendant environ quatre jours.
CVE-2026-15409 et CVE-2026-15410 : UTA0533 a rooté des SonicWall SMA1000 un mois avant la divulgation
Volexity a publié le 17 juillet 2026 une analyse technique complète d'une campagne de zero-day contre les passerelles SonicWall SMA1000, menée par un acteur jusqu'alors inconnu suivi sous le nom UTA0533. Les premiers signes de compromission remontent au 22 juin 2026, près d'un mois avant la divulgation publique du 14 juillet. L'acteur a enchaîné CVE-2026-15409 (SSRF) et CVE-2026-15410 (injection de commande) pour obtenir une exécution en tant que root sur les modèles 6210, 7210 et 8200v.
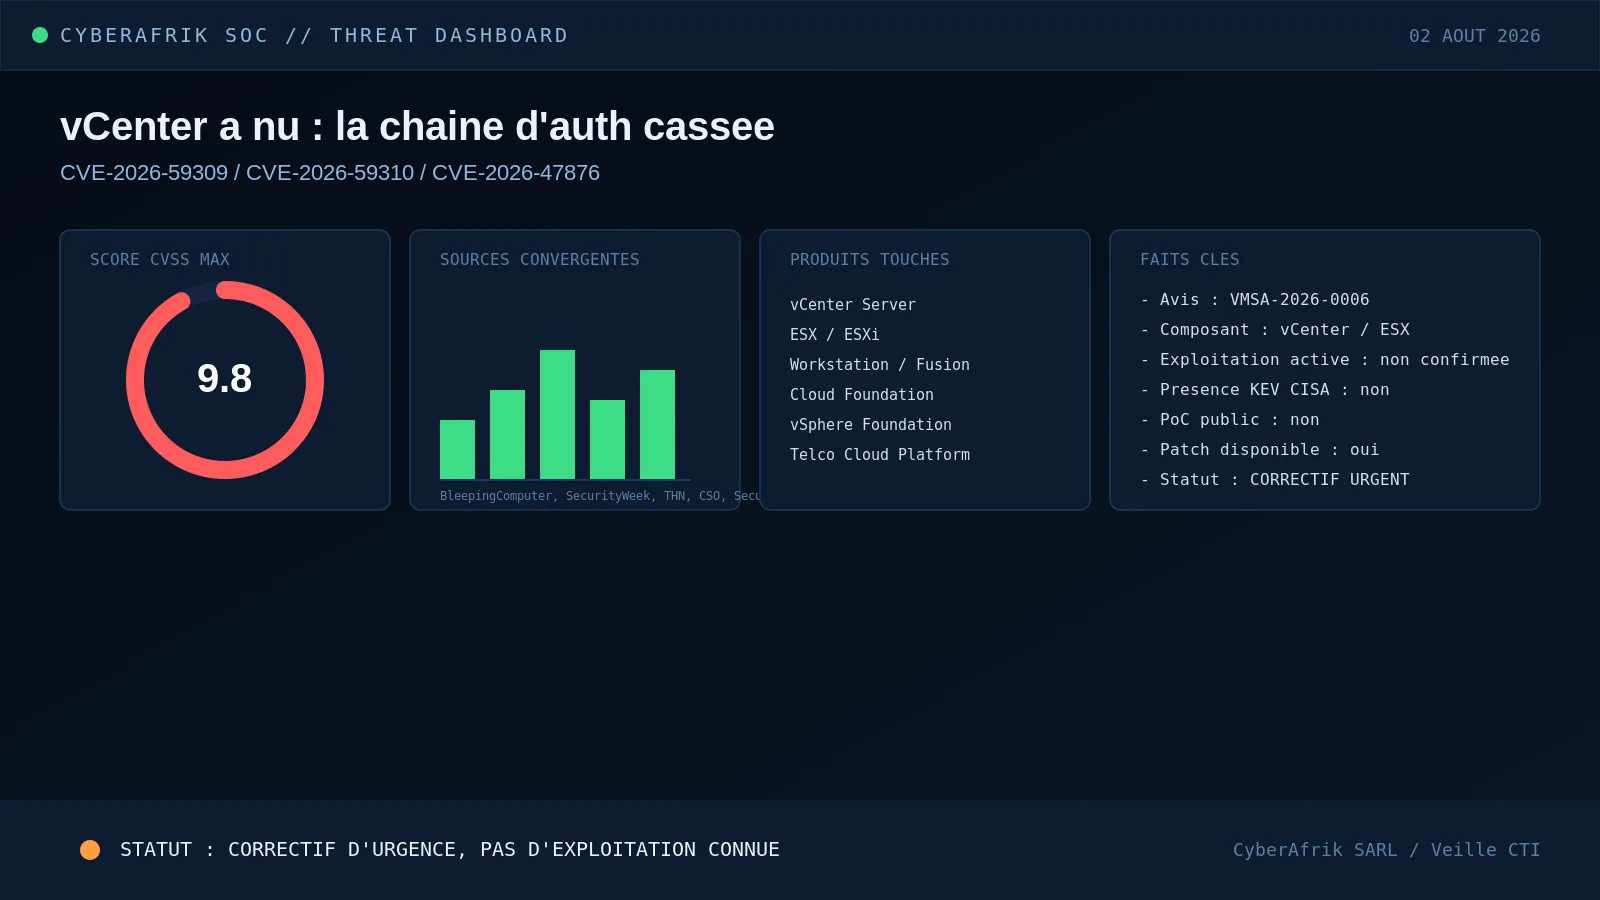
CVE-2026-59309 et CVE-2026-59310 : la chaîne d'authentification cassée qui met vCenter à nu
Broadcom a publié le 30 juillet 2026 l'avis VMSA-2026-0006, qui corrige cinq vulnérabilités dans VMware vCenter, ESX, Workstation et Fusion, dont trois classées critiques. Les deux plus graves, CVE-2026-59309 et CVE-2026-59310, notées 9.8 sur l'échelle CVSS, touchent directement vCenter Server. Une troisième faille, CVE-2026-47876, notée 9.3, permet une évasion de machine virtuelle vers l'hyperviseur ESX.
Atomic Arch : l'adoption de paquets AUR suspendue après une troisième vague de prise de contrôle
Le 30 juillet 2026, l'équipe DevOps d'Arch Linux a désactivé la fonctionnalité d'adoption de paquets sur l'Arch User Repository après une nouvelle vague de prises de contrôle malveillantes visant des paquets orphelins. Cette décision fait suite à la campagne Atomic Arch, révélée en juin 2026, où des attaquants avaient adopté plus de 400 paquets communautaires pour y injecter un voleur d'identifiants ciblant clés SSH, jetons GitHub et npm, et identifiants cloud.