LAUNDRY BEAR : espionnage russe zero-click sur Zimbra via CVE-2025-66376
Le 23 juillet 2026, CISA, la NSA, le FBI et des partenaires internationaux ont publié l'advisory conjointe AA26-204A sur une campagne d'espionnage russe visant Zimbra Collaboration Suite. Le groupe LAUNDRY BEAR (Void Blizzard, CL-STA-1114, TA488) exploite CVE-2025-66376, une XSS stockée exécutée au simple affichage de l'email, sans aucun clic de la victime.
CVE-2026-16232 : bypass d'authentification sur le plan de management Check Point
Le 22 juillet 2026, Check Point a publié une advisory couvrant trois vulnérabilités affectant Security Management et Multi-Domain Management. La plus grave, CVE-2026-16232 (CVSS 9.1 à 9.3 selon la source), permet à un attaquant non authentifié d'obtenir un token de login applicatif donnant un accès administrateur complet à SmartConsole.
Second ToolShell : anatomie de la vague d'exploitation SharePoint on-prem de juillet 2026
Depuis le 14 juillet 2026, trois vulnérabilités distinctes affectant Microsoft SharePoint Server on-prem (2016, 2019, Subscription Edition) ont été activement exploitées en chaîne par des acteurs opportunistes et au moins un groupe lié à un RaaS.
Claude Mythos 5 : quand l'intelligence artificielle devient un enjeu de sécurité nationale
Le retour partiel de Claude Mythos 5 marque un tournant dans la gouvernance de l'intelligence artificielle. Entre cybersécurité, souveraineté numérique et contrôle gouvernemental, cette décision illustre à quel point les modèles d'IA sont désormais considérés comme des actifs stratégiques.
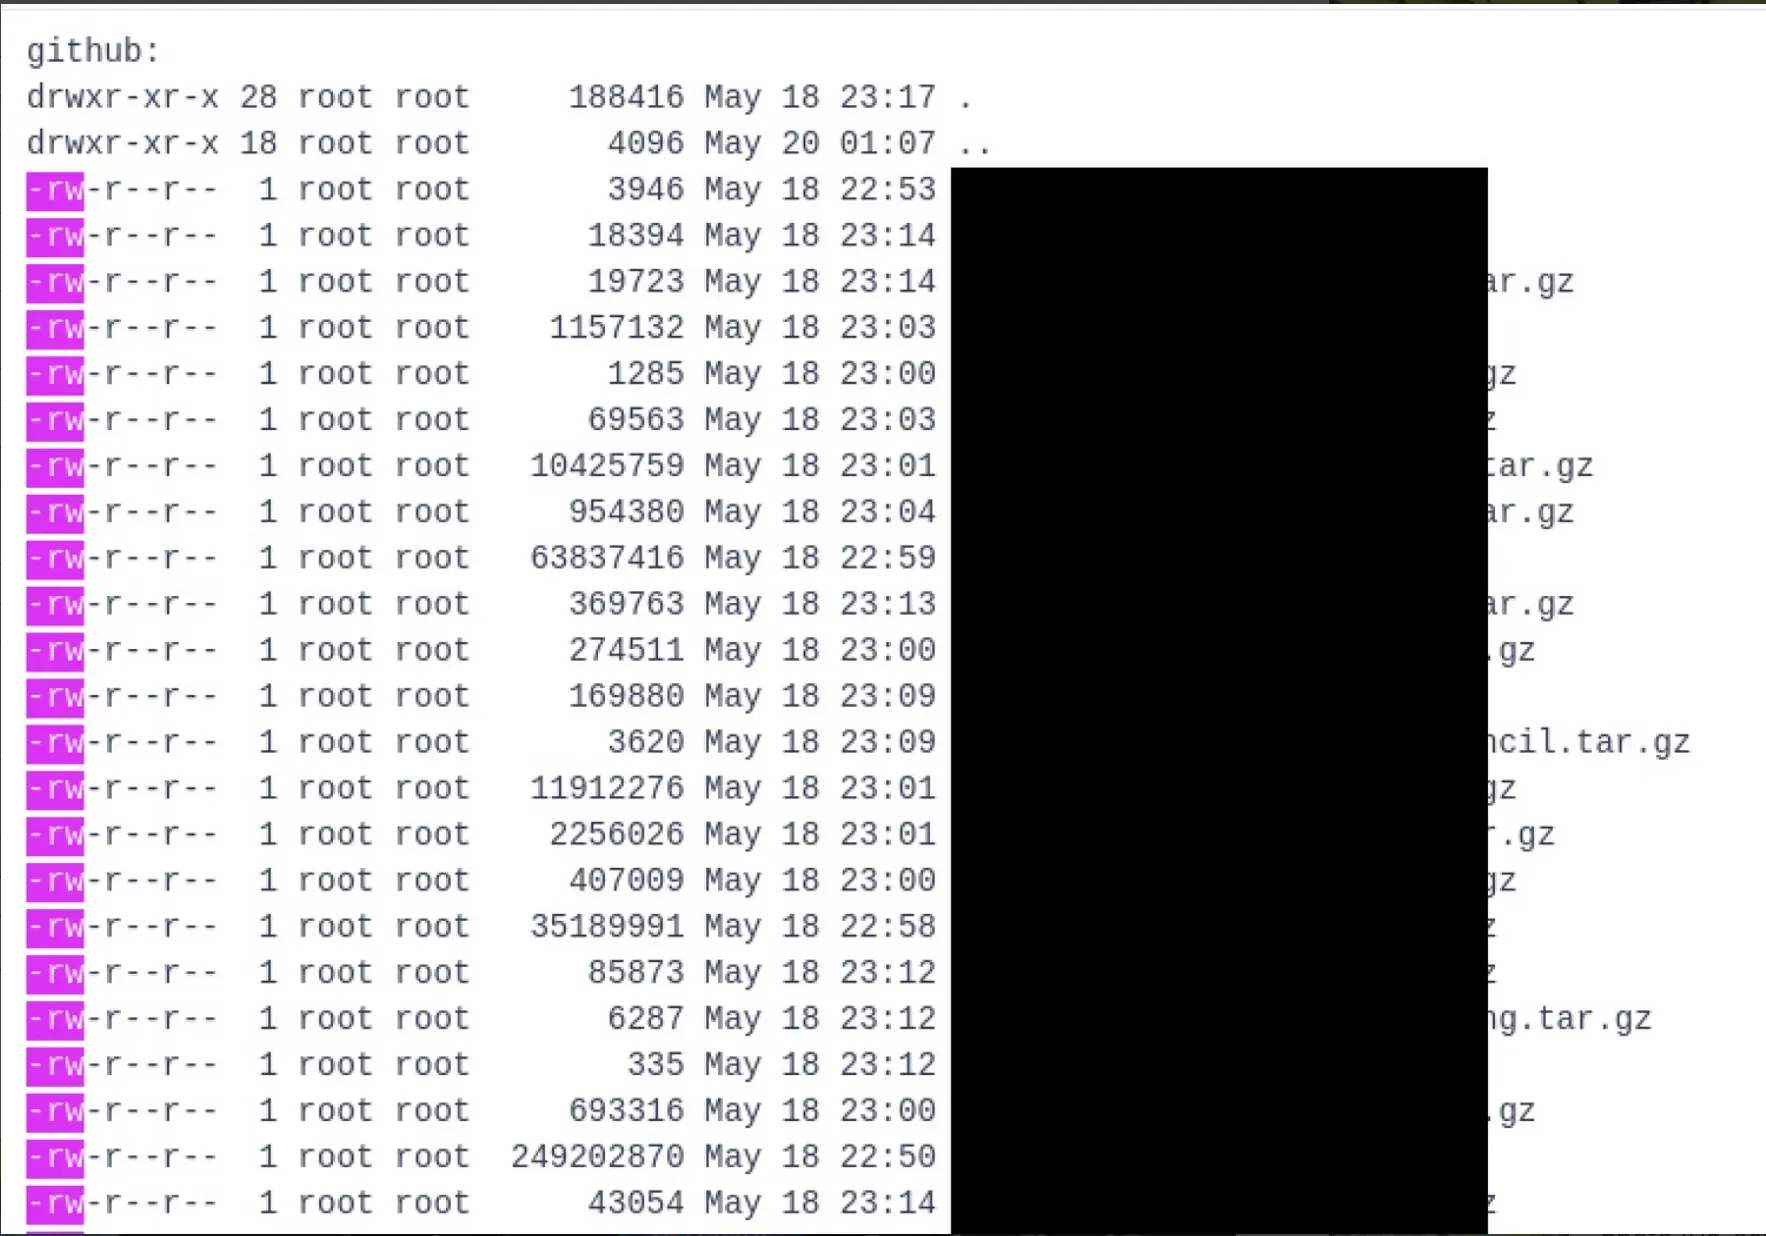
GitHub touché par une compromission majeure via une extension VS Code malveillante
GitHub a confirmé une compromission de plusieurs dépôts internes après l’infection d’un poste via une extension malveillante Visual Studio Code. Cette attaque de supply chain met en lumière les risques liés aux extensions IDE, aux secrets développeurs et aux environnements DevSecOps. Découvrez les impacts, les mesures prises par GitHub et les bonnes pratiques pour sécuriser les chaînes de développement modernes.
Microsoft dévoile MDASH : son système d’IA multi-agents capable de détecter des failles avant les attaquants
Microsoft a dévoilé MDASH (Multi-Model Agentic Scanning Harness), une nouvelle plateforme de cybersécurité basée sur une architecture IA multi-agents capable de détecter automatiquement des vulnérabilités logicielles critiques. Grâce à plus de 100 agents IA spécialisés, MDASH a déjà identifié 16 failles Windows, dont plusieurs vulnérabilités critiques de type Remote Code Execution (RCE).
Télétravail et cybersécurité : 10 bonnes pratiques pour travailler à distance en toute sécurité
Le télétravail expose les entreprises à de nouveaux risques de cybersécurité : phishing, réseaux Wi-Fi non sécurisés, fuites de données ou compromission des accès distants. Découvrez 10 bonnes pratiques essentielles pour sécuriser le travail à distance, protéger les collaborateurs et renforcer la cyber-résilience des organisations en environnement hybride grâce au VPN, au MFA, aux mises à jour de sécurité et à la sensibilisation des utilisateurs.
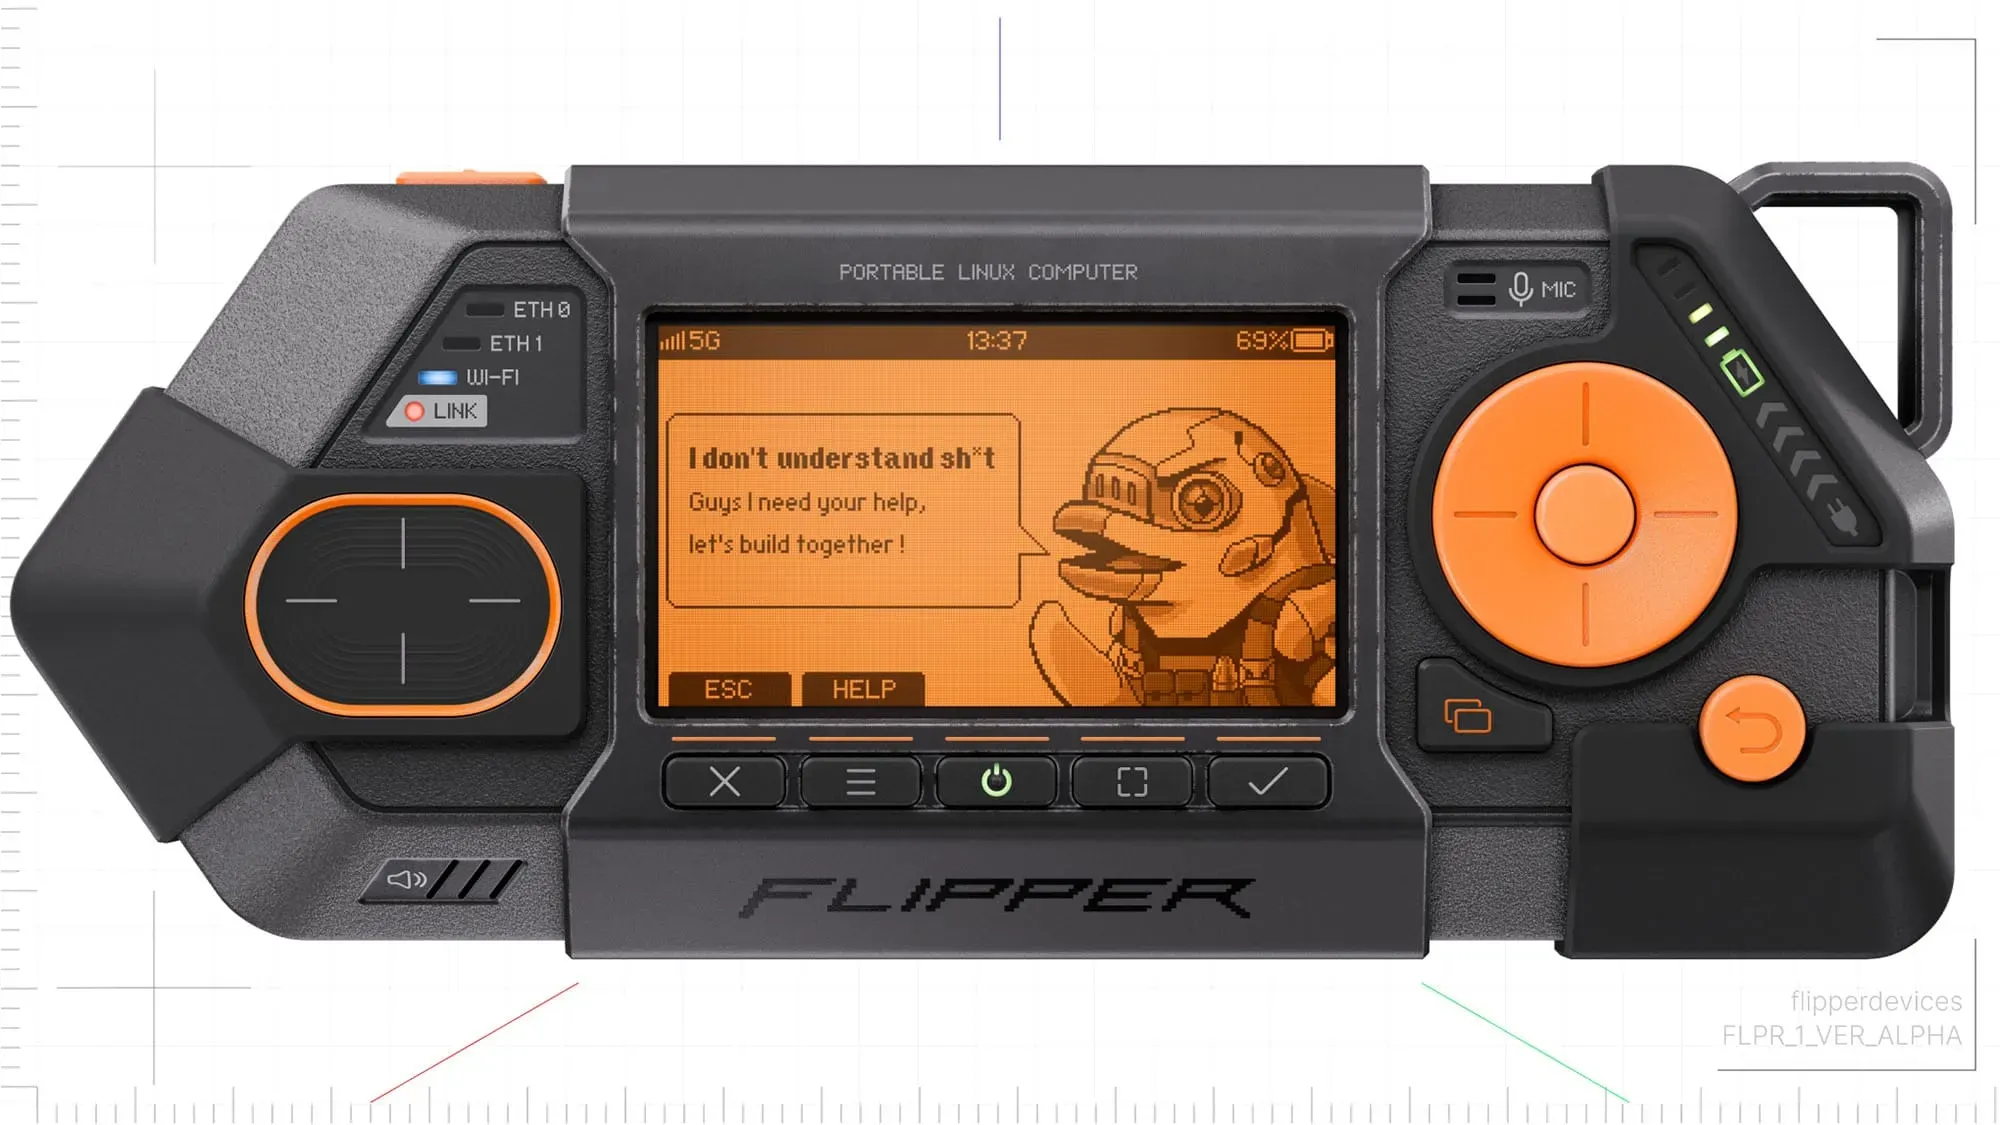
Flipper One : le successeur du Flipper Zero devient un véritable cyberdeck Linux portable
Le Flipper One marque une évolution majeure par rapport au célèbre Flipper Zero. Conçu comme un véritable cyberdeck Linux portable, il intègre un processeur ARM puissant, le Wi-Fi 6E, l’Ethernet double port, le stockage NVMe et des capacités d’intelligence artificielle embarquée. Découvrez les principales différences entre le Flipper Zero et le nouveau Flipper One, ainsi que les usages avancés en cybersécurité, pentest réseau, hardware hacking et recherche offensive.
Dirty Frag : la nouvelle faille Linux qui permet d’obtenir un accès root sur presque toutes les distributions
Dirty Frag est une nouvelle vulnérabilité critique Linux permettant une élévation de privilèges locale jusqu’au niveau root sur de nombreuses distributions comme Ubuntu, Debian, Fedora ou RHEL. Exploitant des failles du noyau Linux liées au page cache et au mécanisme splice(), Dirty Frag offre un taux de réussite extrêmement élevé et menace particulièrement les serveurs Linux, environnements cloud, Kubernetes et infrastructures conteneurisées.