BIT sous surveillance : comment une brèche SharePoint a exposé 200 comptes de l'administration fédérale suisse
L'Office fédéral suisse de l'informatique et de la télécommunication (BIT) a confirmé la compromission des identifiants d'environ 200 comptes utilisateurs et techniques après l'exploitation de vulnérabilités dans ses serveurs Microsoft SharePoint on-premises. Deux CVE de juillet 2026 sont suspectées : CVE-2026-56164 et CVE-2026-50522.
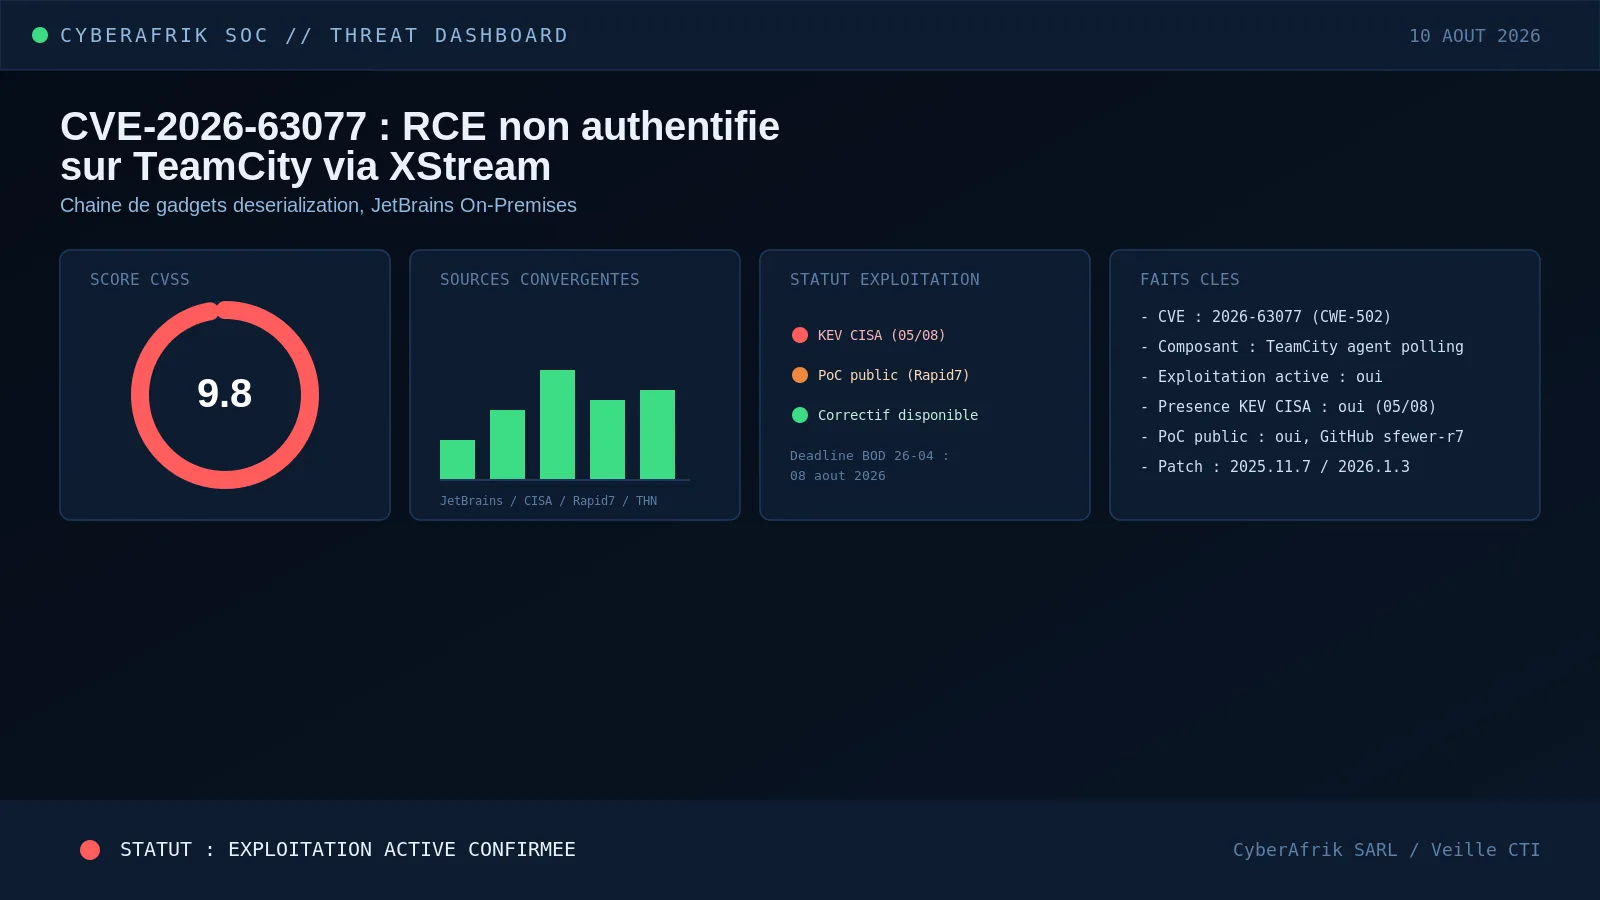
CVE-2026-63077 : la chaîne de gadgets XStream qui offre un RCE non authentifié sur TeamCity On-Premises
CVE-2026-63077 est une vulnérabilité de désérialisation non sécurisée (CWE-502) dans JetBrains TeamCity On-Premises, notée 9.8 sur l'échelle CVSS. Elle permet à un attaquant non authentifié, disposant d'un simple accès réseau HTTP ou HTTPS au serveur, d'exécuter des commandes système avec les privilèges du processus TeamCity. CISA a confirmé l'exploitation active le 5 août 2026.
RovoBlast : un simple lien suffit à faire fuiter Jira et Confluence via l'assistant IA d'Atlassian
Varonis Threat Labs a decouvert RovoBlast, une exfiltration en un clic contre Rovo, l'assistant IA d'Atlassian integre a Jira, Confluence et des dizaines d'apps SaaS connectees. Un lien avec le parametre rovoChatPrompt suffit a faire executer des instructions attaquant avec les privileges de la victime, sans confirmation.
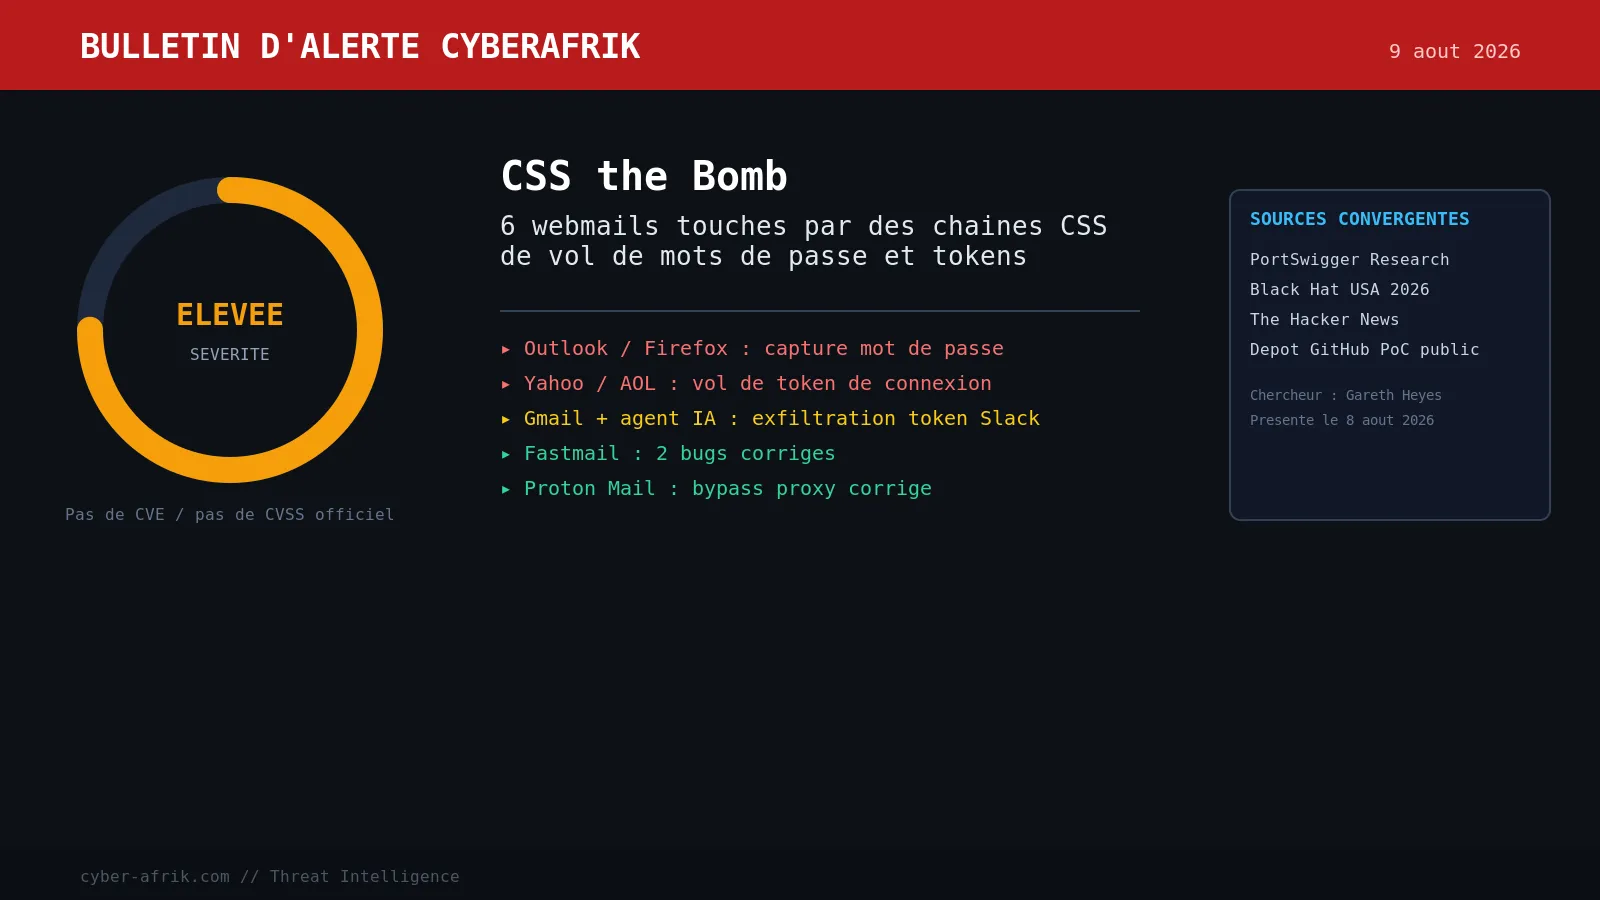
CSS the Bomb : comment de simples règles de style cassent les défenses de six webmails majeurs
Le chercheur PortSwigger Gareth Heyes a presente a Black Hat USA 2026 des chaines d'attaque exploitant uniquement du CSS et du HTML autorises pour voler des mots de passe, detourner des tokens et manipuler des agents IA connectes a la messagerie sur Outlook, Gmail, Fastmail, Proton Mail, Yahoo et AOL.
Head Mare détourne TrueConf Server pour trojaniser ses propres installeurs clients
Kaspersky documente une nouvelle vague d'attaques du groupe Head Mare contre des serveurs TrueConf non patches, avec exploitation non authentifiee du port 4307, evasion de sandbox jusqu'a NT AUTHORITY\SYSTEM, et livraison des backdoors PhantomCore et PhantomGraph via des installeurs clients trojanises.
CVE-2026-64638 : XSS2Shell, quand un agent IA autonome transforme un XSS pré-auth WordPress en RCE en quatre jours
WordPress a corrigé le 6 août 2026, dans la version 7.0.3, une XSS réfléchie pré-authentification sur l'écran de connexion touchant toutes les versions du CMS depuis la branche 4.7. Découverte par pwn.ai via un système de pentest autonome multi-agent, la chaîne XSS2Shell mène à l'exécution de code PHP sur le serveur en s'appuyant sur la technique SOME de Yibelo.
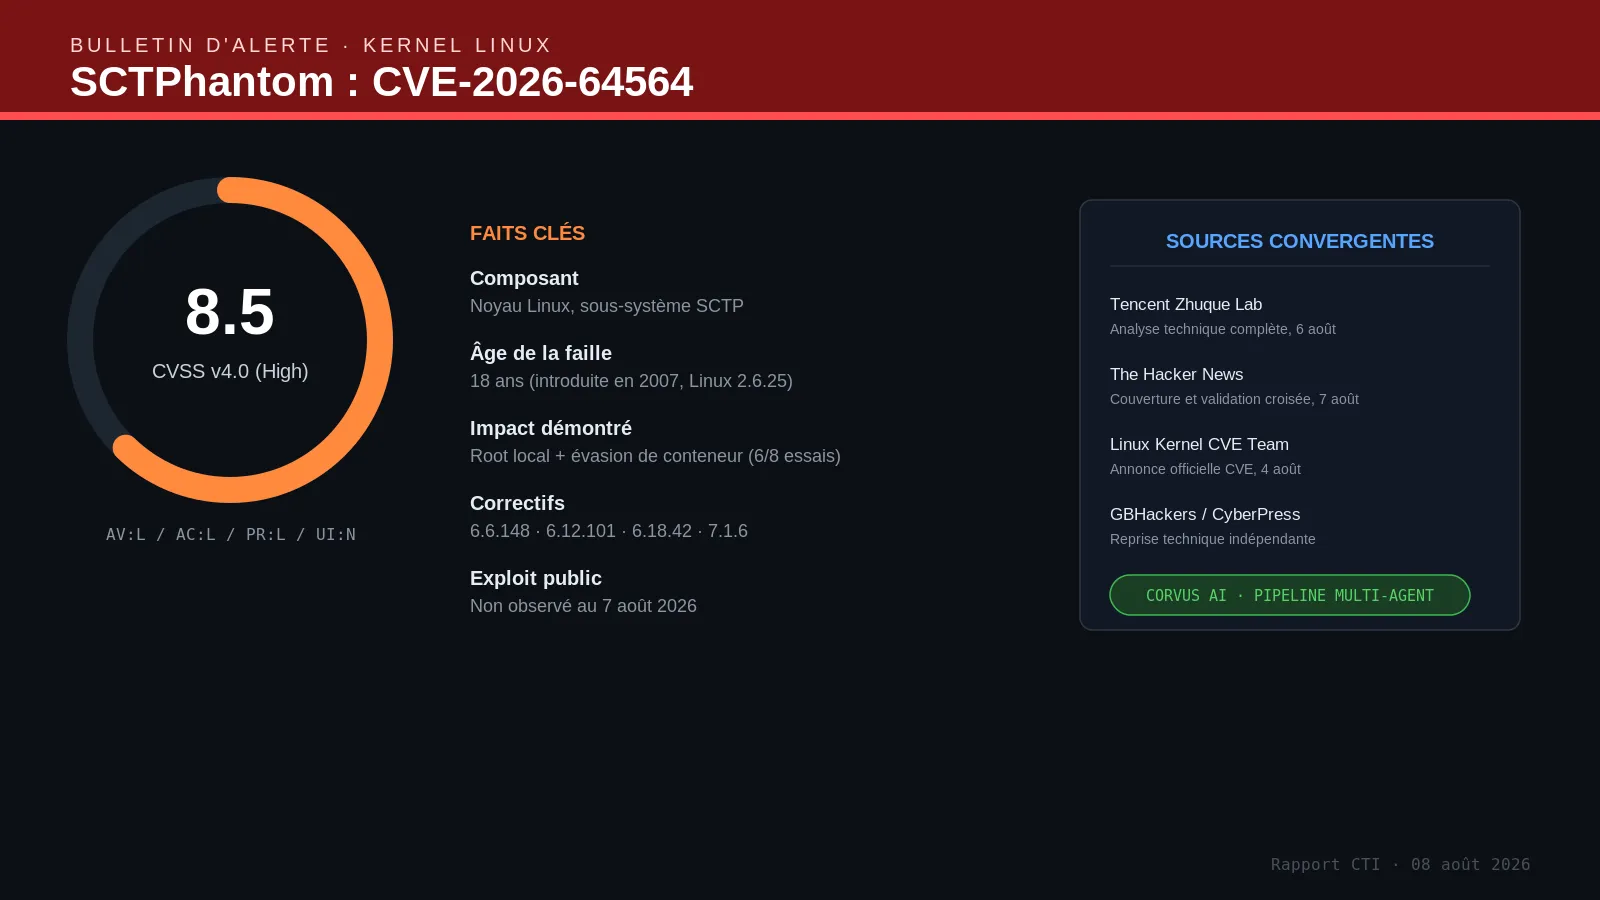
CVE-2026-64564 : SCTPhantom, le use-after-free vieux de 18 ans qui donne root et sort du conteneur
Tencent Zhuque Lab a publié le 6 août 2026 les détails complets de SCTPhantom, un use-after-free dans le code ASCONF du sous-système SCTP du noyau Linux, présent depuis 2007. La chaîne d'exploitation complète mène à un accès root global et démontre une évasion de conteneur vers l'hôte, sans CAP_NET_ADMIN ni CAP_SYS_ADMIN.
Metabase : une SQLi non authentifiée notée 10.0 pille Framework, Tally et LexisNexis en zero-day
Metabase a confirmé le 6 août 2026 l'exploitation active d'une injection SQL non authentifiée notée CVSS 10.0 dans son moteur d'analytique open source, affectant toutes les versions 0.58 à 0.63. La faille, référencée GHSA-vwf4-m7j8-wcjf, permet à un attaquant distant sans compte d'obtenir un accès administrateur complet sur l'instance visée. Framework, Tally et LexisNexis ont confirmé un impact.
Keyv 6.0.0 : le ver npm qui a planté des hooks Claude Code et VS Code dans des centaines de paquets en une demi-heure
Un ver auto-propagatif voleur d'identifiants, apparu dans la release keyv@6.0.0 le 4 août 2026, s'est étendu au-delà des namespaces Keyv et Cacheable pour toucher des centaines de paquets appartenant à plusieurs organisations distinctes. SafeDep a d'abord vérifié 353 versions empoisonnées réparties sur 79 noms de paquets, avant de réviser ce chiffre à 1 684 versions empoisonnées sur 420 noms de paquets rattachés à neuf organisations.