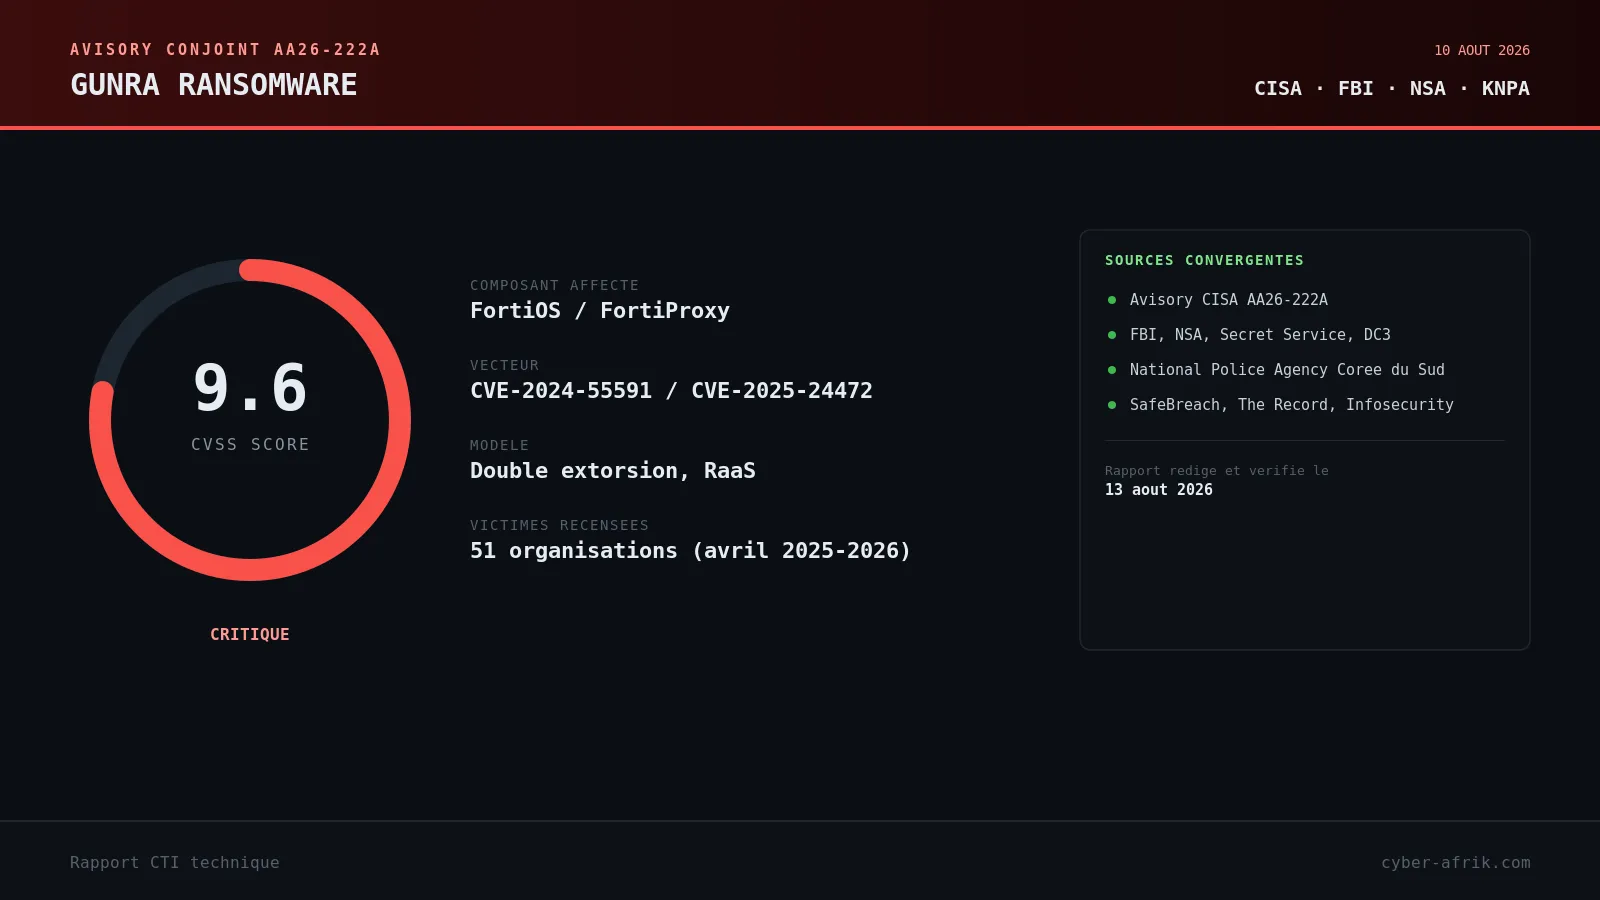
AA26-222A : CISA, FBI et la police sud-coréenne alertent sur Gunra, le ransomware issu du code source de Conti qui vise les infrastructures critiques
Le 10 août 2026, CISA, FBI, NSA, Secret Service, DC3 et la police sud-coréenne ont publié conjointement l'avisory AA26-222A consacré à Gunra, ransomware-as-a-service dérivé du code source de Conti qui pratique la double extorsion. Le groupe exploite CVE-2024-55591 (CVSS 9.6) et CVE-2025-24472 (CVSS 8.1) sur FortiOS et FortiProxy pour son accès initial, et a déjà touché 51 organisations depuis avril 2025.
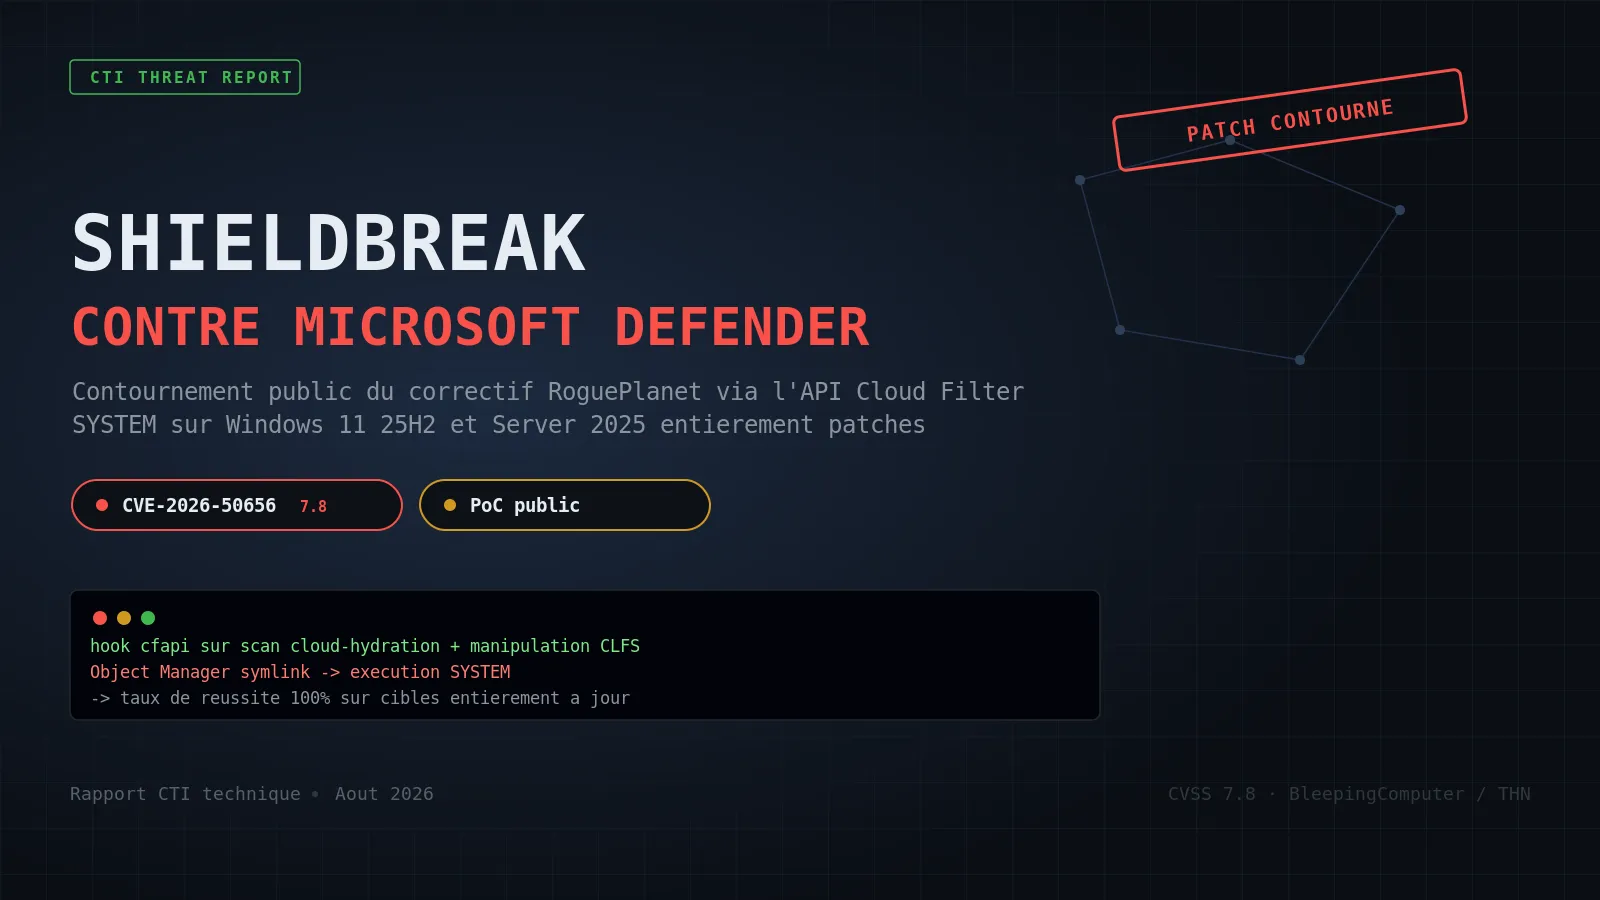
ShieldBreak : le contournement public qui remet à zéro le correctif RoguePlanet de Microsoft Defender
Le chercheur Nightmare Eclipse a publié le 12 août 2026 un exploit fonctionnel baptisé ShieldBreak qui contourne intégralement le correctif de RoguePlanet (CVE-2026-50656) livré par Microsoft en juillet. La preuve de concept détourne le scan cloud de Defender via l'API Cloud Filter pour obtenir l'exécution de code SYSTEM, avec un taux de réussite de 100 % sur Windows 11 25H2 et Windows Server 2025 entièrement patchés.
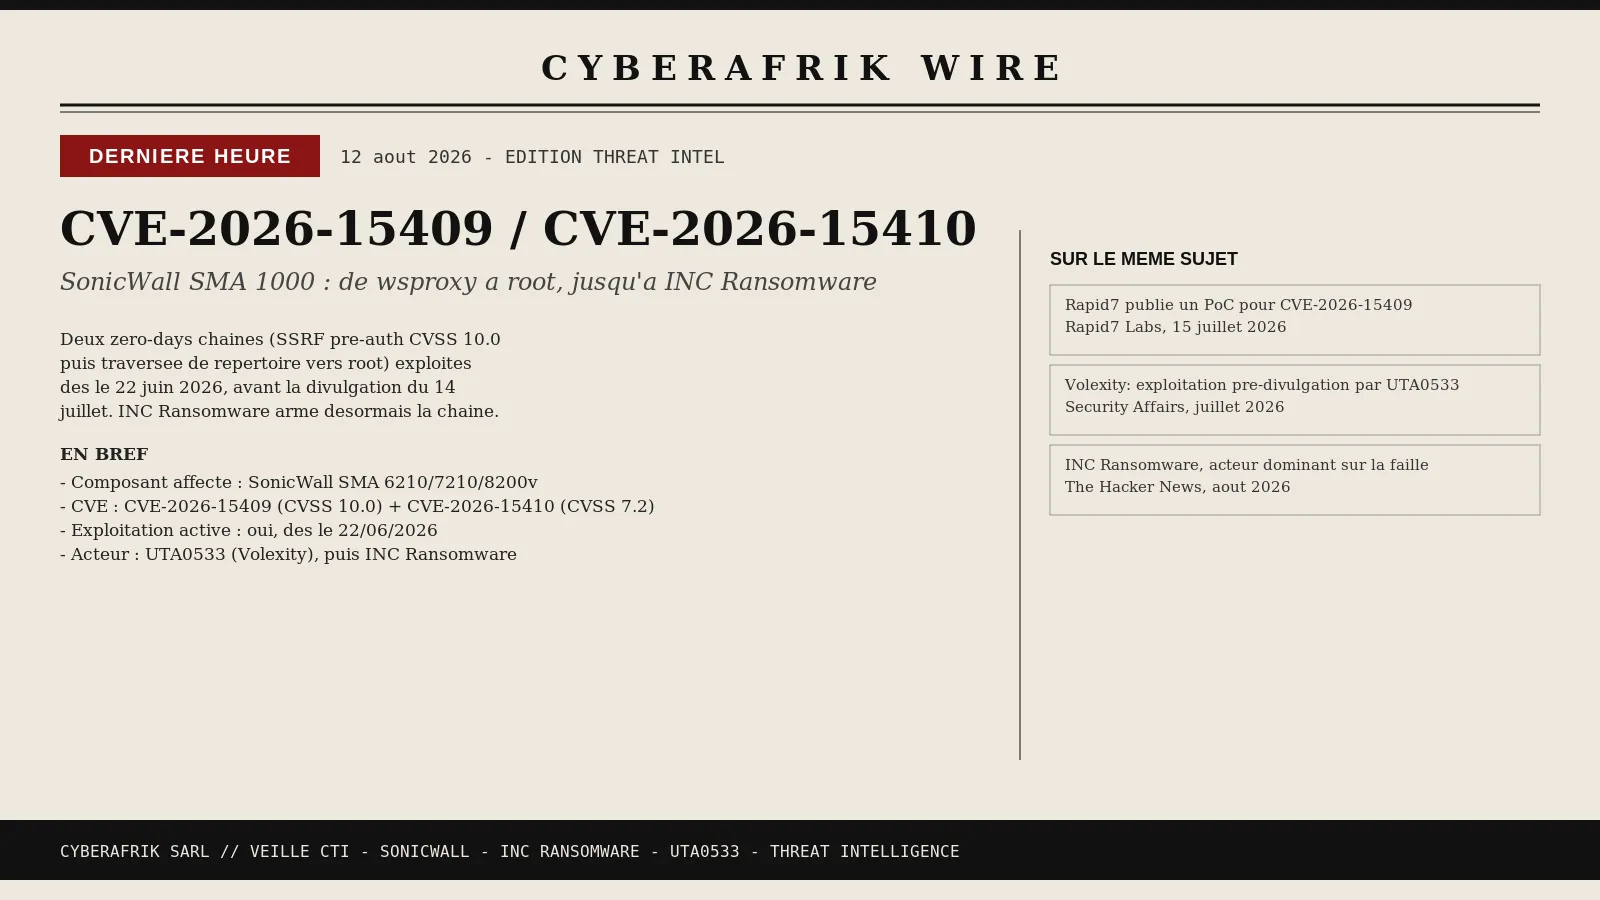
CVE-2026-15409 et CVE-2026-15410 : la chaîne wsproxy qui a transformé des VPN SonicWall SMA 1000 en portes d'entrée pour INC Ransomware
Le 14 juillet 2026, SonicWall publiait l'avis SNWLID-2026-0008 pour deux vulnérabilités critiques touchant sa gamme SMA 1000. CVE-2026-15409 (CVSS 10.0) est un contournement pré-authentification de /wsproxy ; CVE-2026-15410 (CVSS 7.2) permet une élévation vers root. Volexity a observé une exploitation pré-divulgation dès le 22 juin 2026, et INC Ransomware arme désormais la chaîne complète.
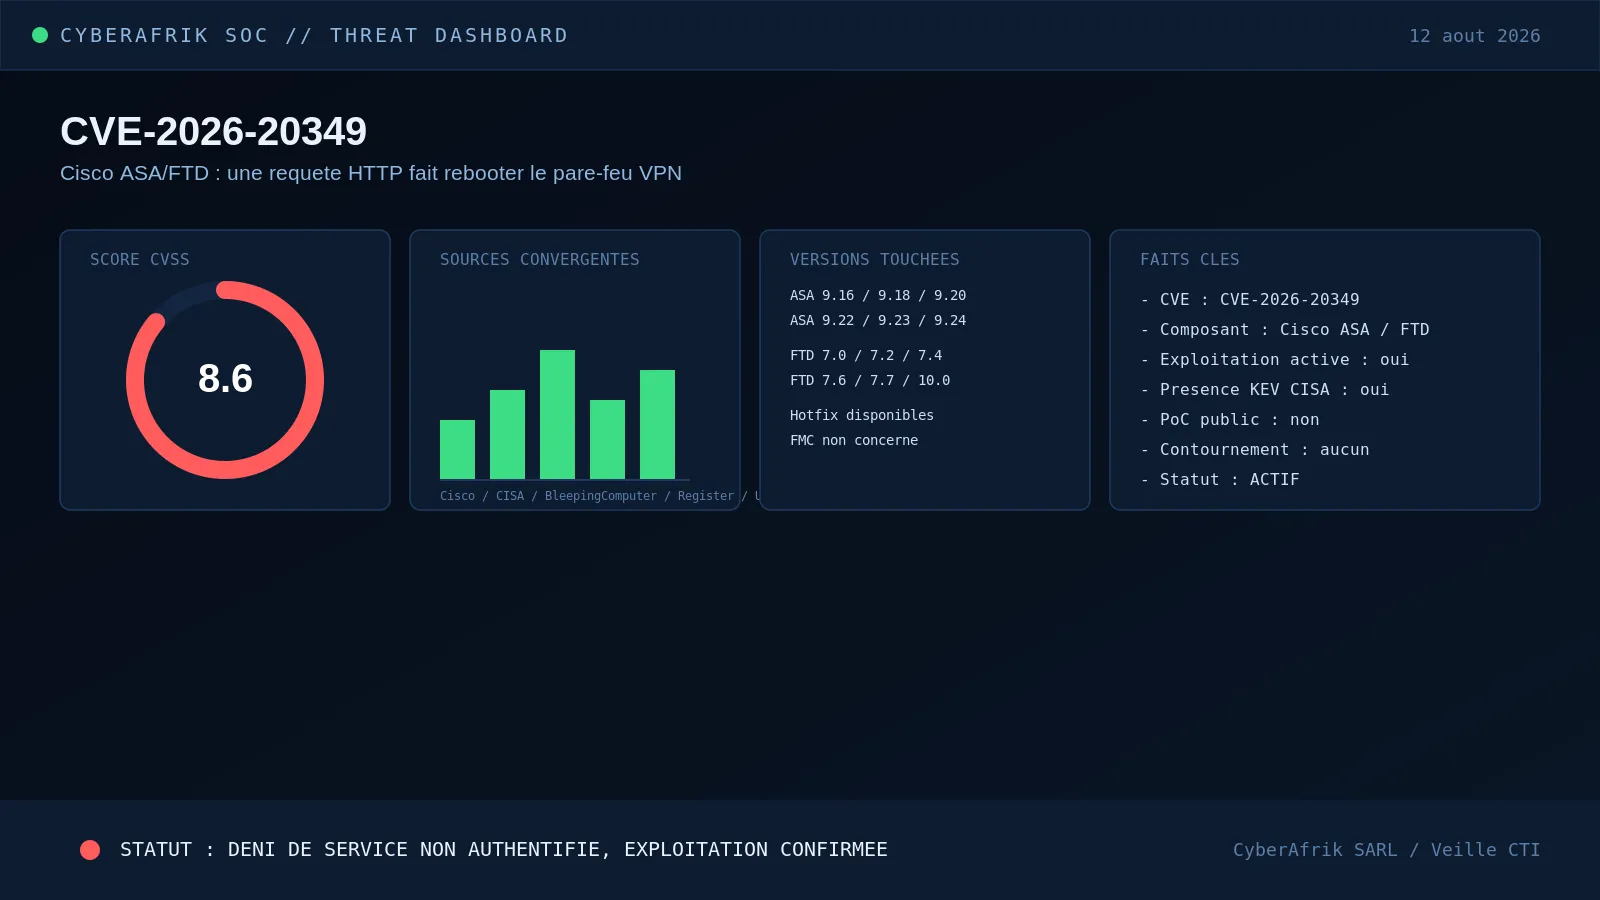
CVE-2026-20349 : une simple requête HTTP suffit à faire redémarrer un pare-feu Cisco ASA ou FTD exposé en VPN
Cisco a publié le 11 août 2026 une alerte de sécurité pour CVE-2026-20349, une vulnérabilité de déni de service notée 8.6 sur l'échelle CVSS qui touche Secure Firewall ASA et FTD dès lors que certains services d'accès distant sont activés. Le PSIRT de Cisco confirme une exploitation active, et la faille a rejoint le catalogue KEV de la CISA.
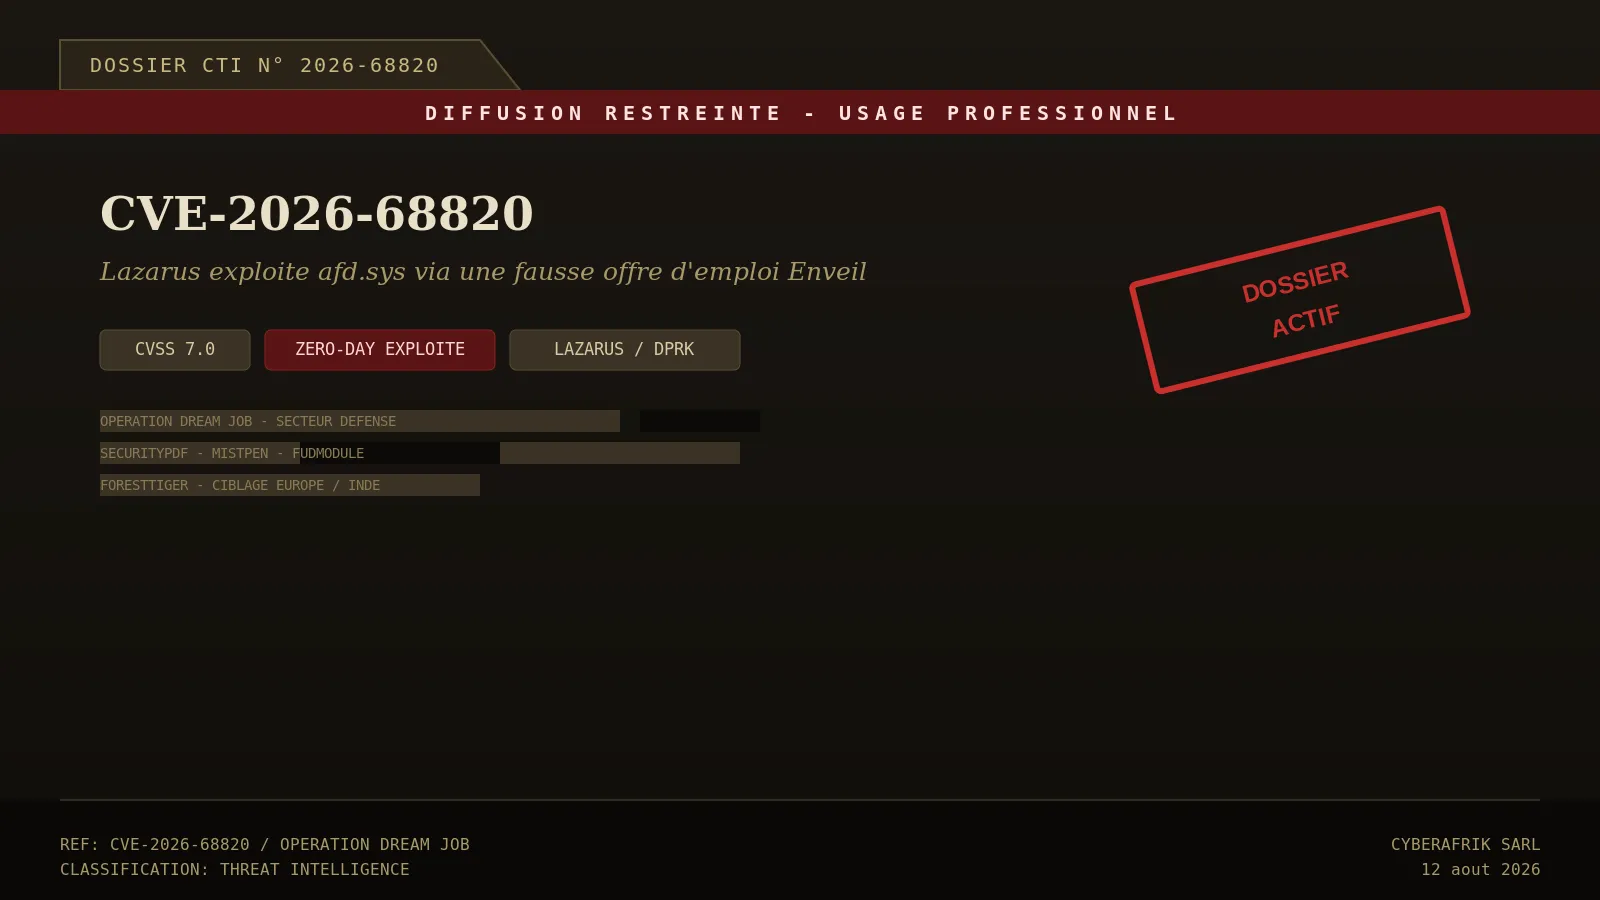
CVE-2026-68820 : comment Lazarus a glissé un zero-day dans afd.sys derrière une fausse offre d'emploi chez Enveil
Microsoft a corrigé le 11 août 2026 une vulnérabilité use-after-free dans afd.sys, le pilote noyau qui sert de dorsale à l'API Windows Sockets. Check Point Research attribue l'exploitation zero-day de CVE-2026-68820 au groupe Lazarus, dans une nouvelle vague d'Operation Dream Job ciblant le secteur défense via de fausses offres d'emploi usurpant Enveil.
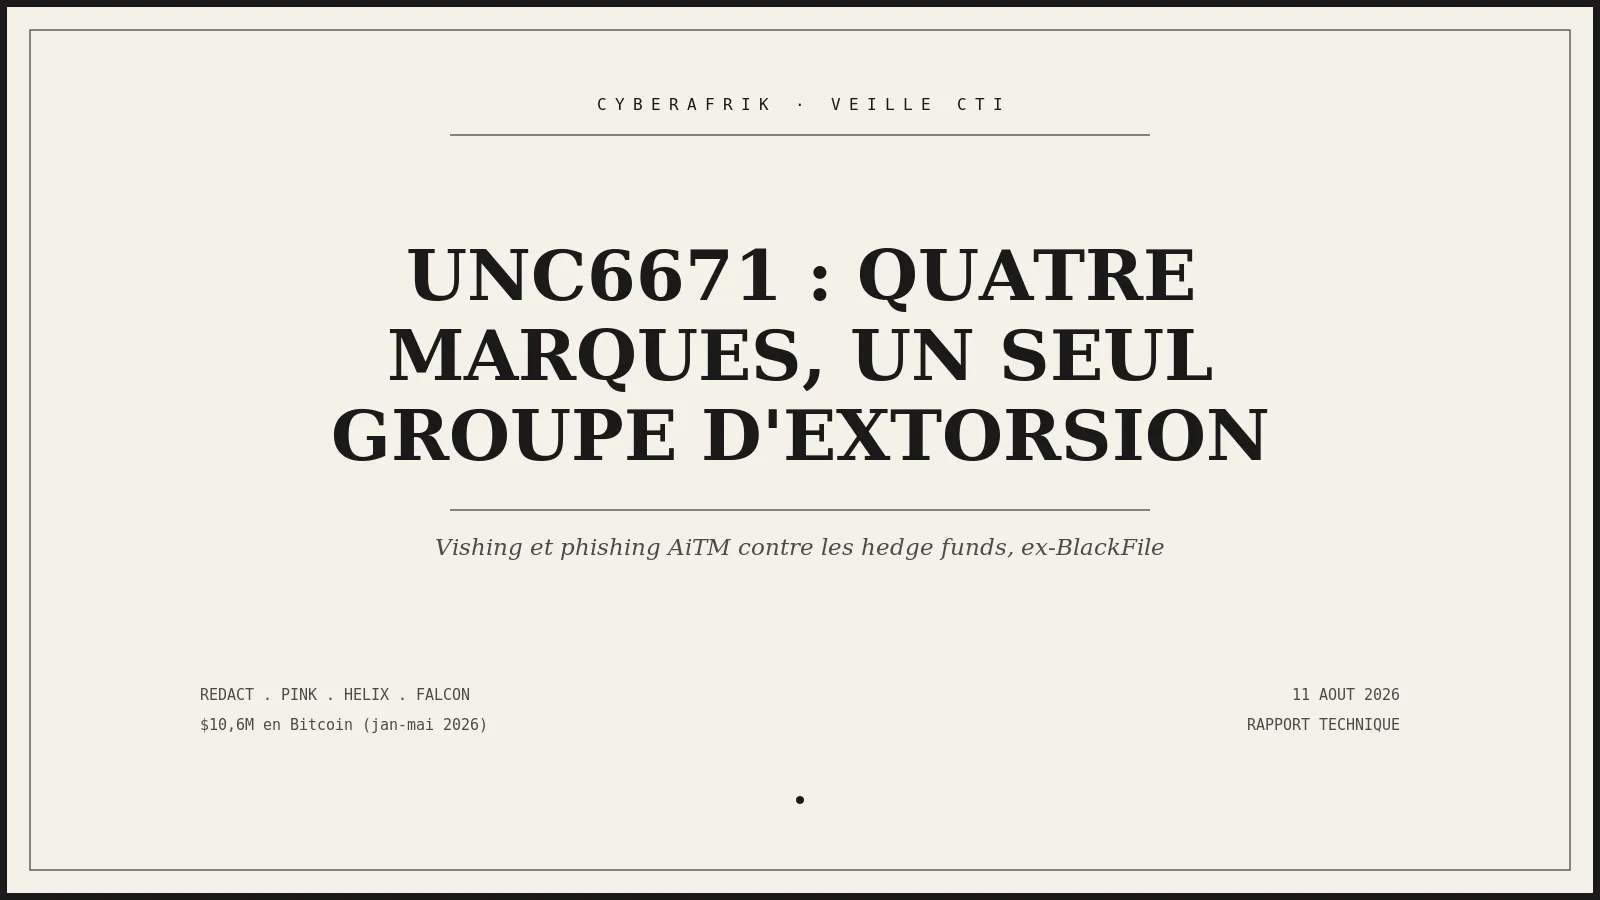
UNC6671 : le groupe d'extorsion vishing derrière BlackFile se démultiplie en quatre marques pour cibler les hedge funds
Google Threat Intelligence Group et Mandiant ont confirmé début août 2026 qu'une même infrastructure d'attaque, suivie sous le nom UNC6671, opère simultanément sous quatre marques d'extorsion publiques : Redact, Pink, Helix et Falcon. Ce cluster est la continuation directe de BlackFile et a ciblé début août des hedge funds comme Point72, Millennium Management, Two Sigma et Citadel via vishing et phishing AiTM.
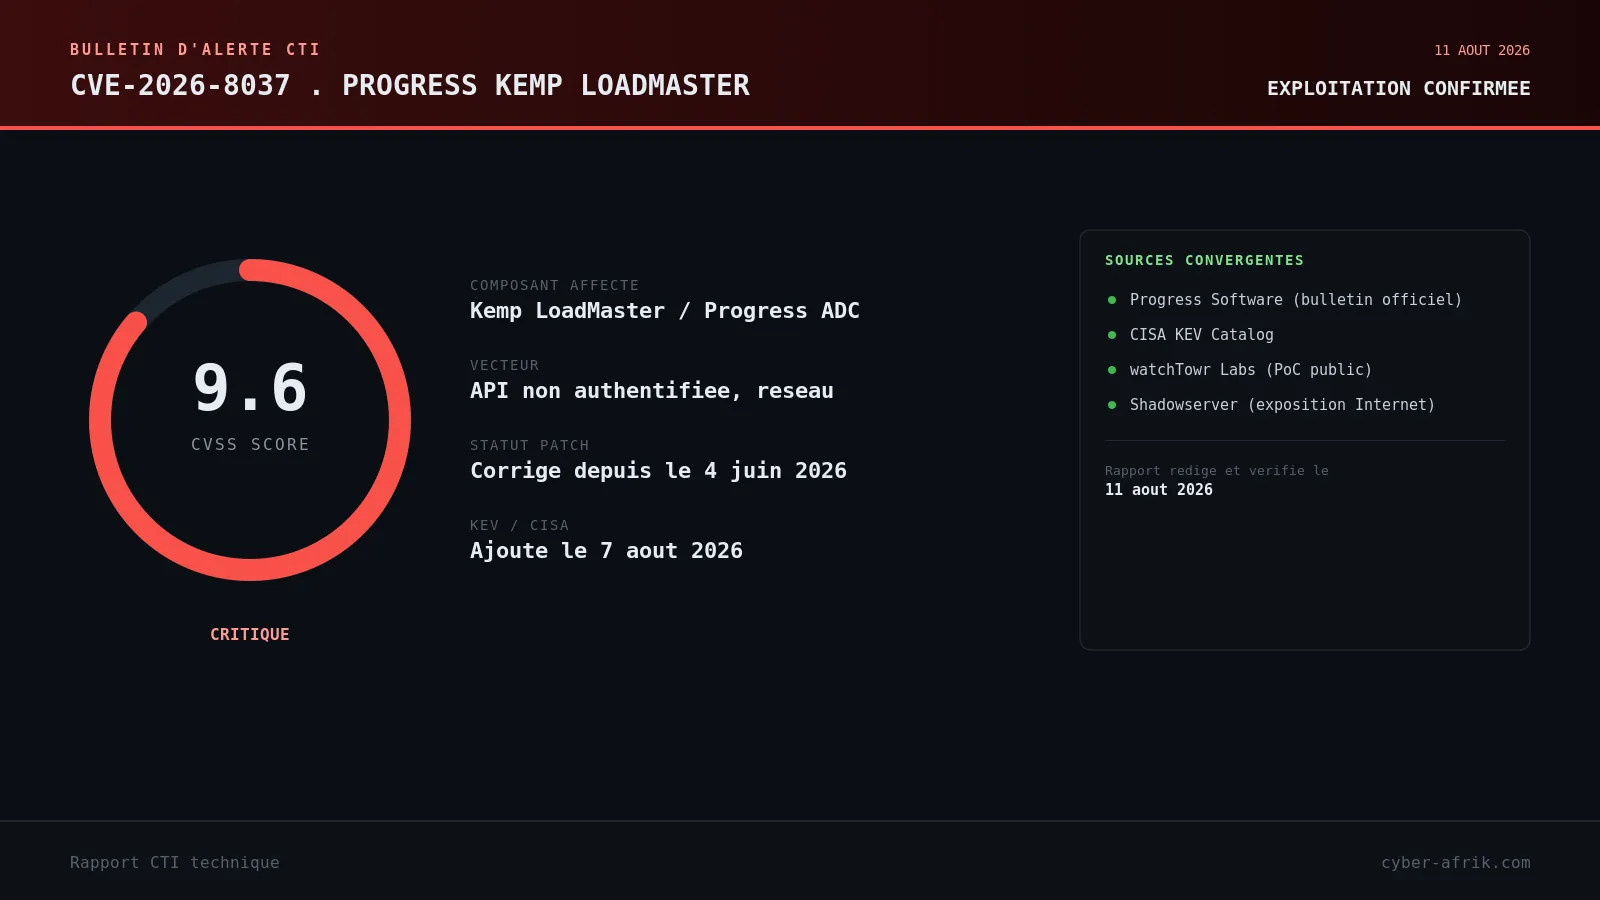
CVE-2026-8037 : un buffer heap mal terminé transforme Progress Kemp LoadMaster en RCE pré-auth, désormais au catalogue KEV
CISA a ajouté le 7 août 2026 CVE-2026-8037 à son catalogue Known Exploited Vulnerabilities, fixant au 10 août la date limite de remédiation pour les agences fédérales américaines. La faille touche Progress Kemp LoadMaster, utilisé par plus de 100 000 déploiements dans le monde, et permet à un attaquant non authentifié d'exécuter des commandes arbitraires sur l'appliance.
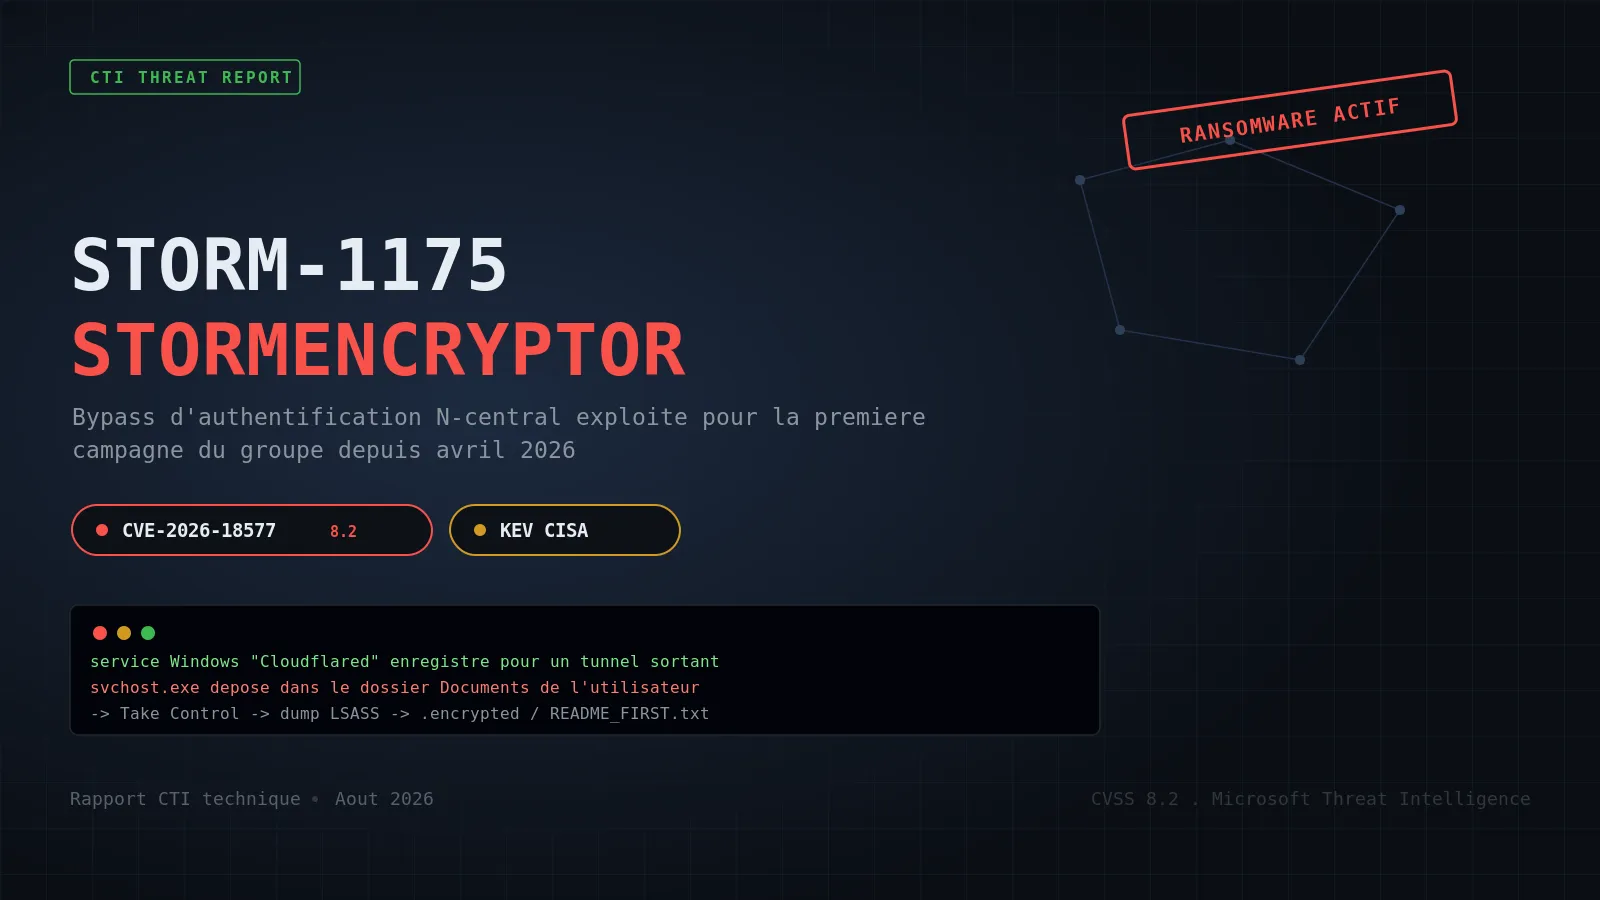
Storm-1175 abandonne Medusa pour StormEncryptor et exploite le bypass d'authentification N-central CVE-2026-18577
Microsoft Threat Intelligence a identifié le 10 août 2026 une nouvelle souche de ransomware baptisée StormEncryptor, déployée par le groupe cybercriminel chinois Storm-1175. Il s'agit de la première activité observée de cet acteur depuis avril 2026, avec pour vecteur d'accès probable CVE-2026-18577, une faille de contournement d'authentification dans N-central.
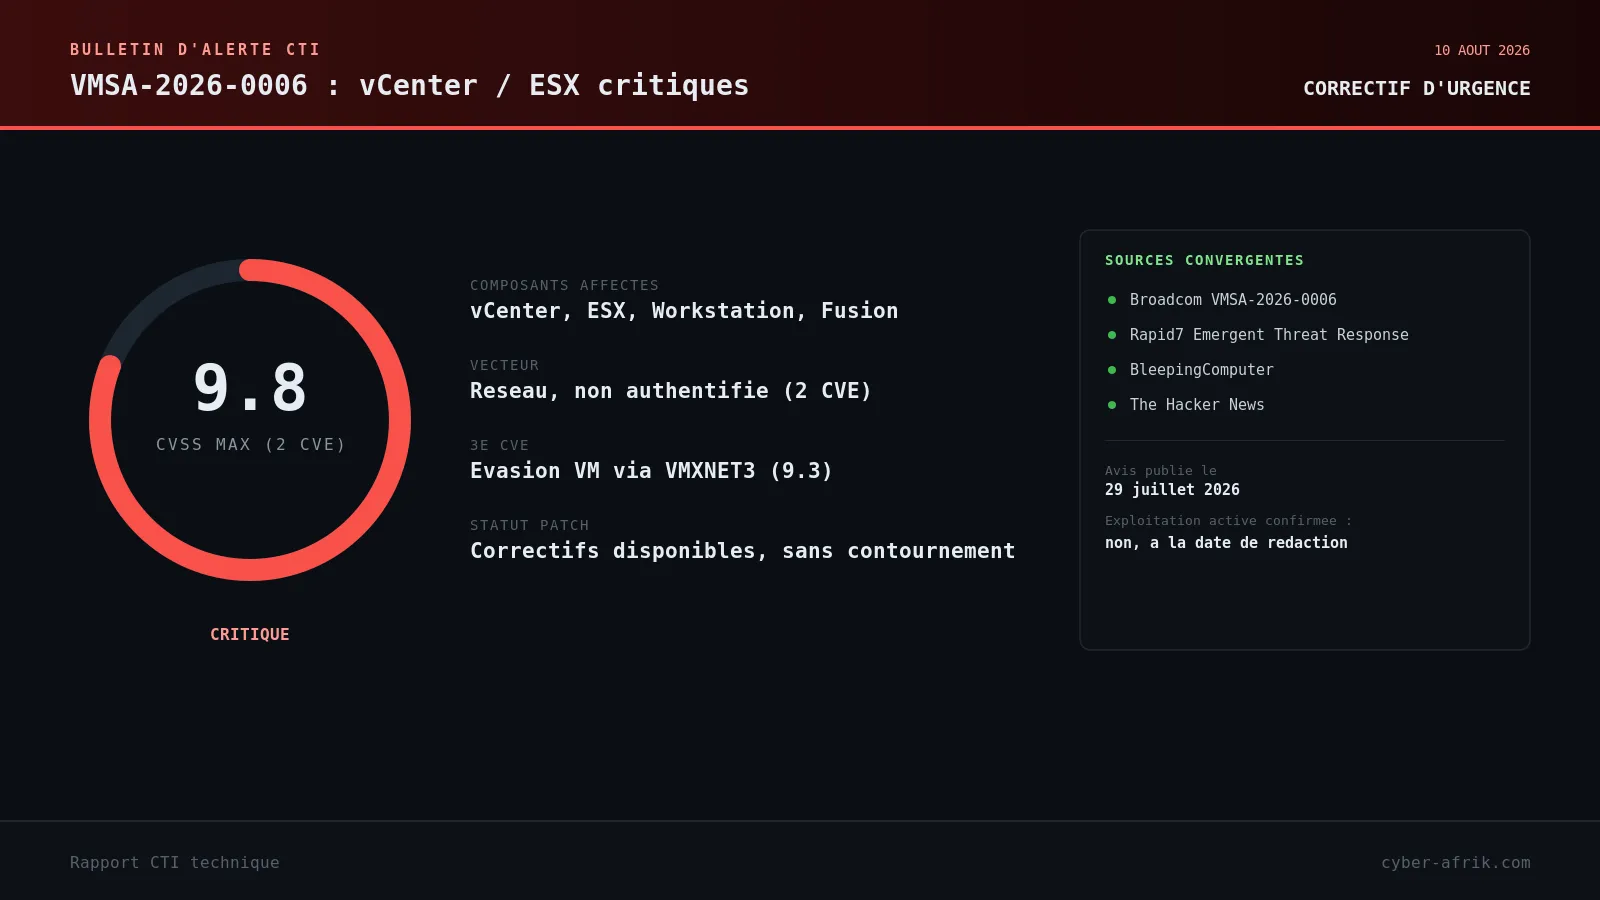
VMSA-2026-0006 : trois failles critiques VMware qui relient le contournement d'authentification à l'évasion de VM
Broadcom a publié le 29 juillet 2026 l'avis VMSA-2026-0006, corrigeant cinq vulnérabilités affectant VMware vCenter, ESX, Workstation et Fusion. Trois sont critiques : CVE-2026-59309 et CVE-2026-59310 (CVSS 9.8, sans authentification) et CVE-2026-47876 (CVSS 9.3, évasion de VM via VMXNET3). Aucune exploitation active confirmée à ce jour.