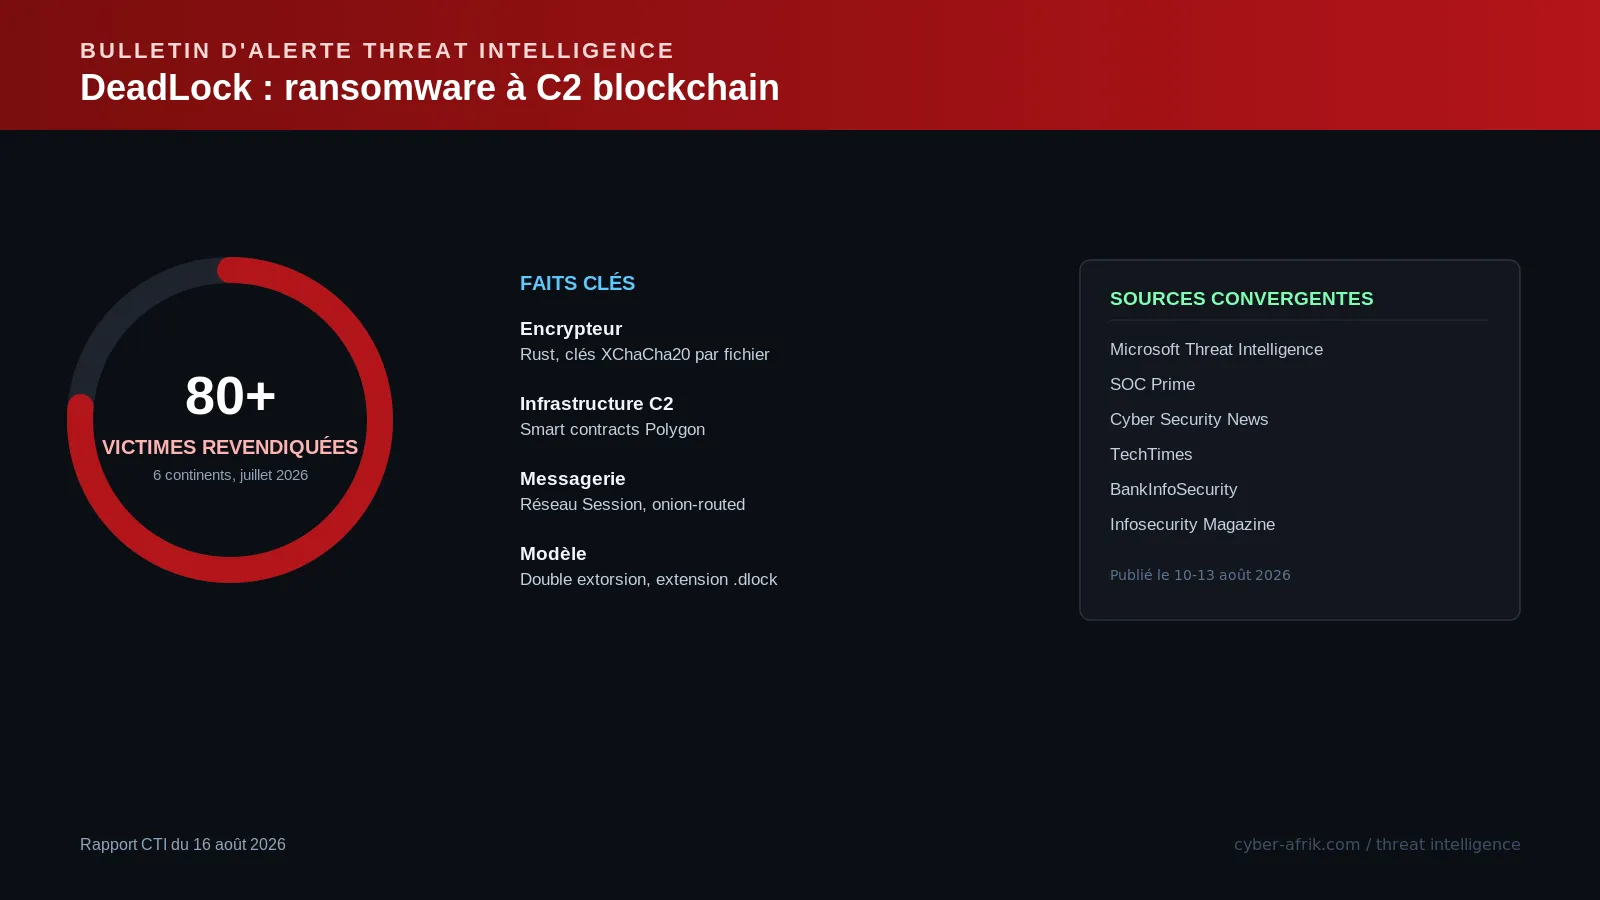
DeadLock : le ransomware qui planque sa configuration C2 sur la blockchain Polygon pour survivre aux saisies de domaine
Microsoft Threat Intelligence a publié le 10 août 2026 une analyse de DeadLock, ransomware à double extorsion actif depuis juillet 2025 et revendiquant plus de 80 victimes. L'encrypteur Rust chiffre avec des clés XChaCha20 individuelles ; sa page de récupération interroge des smart contracts Polygon pour survivre aux saisies de domaine.
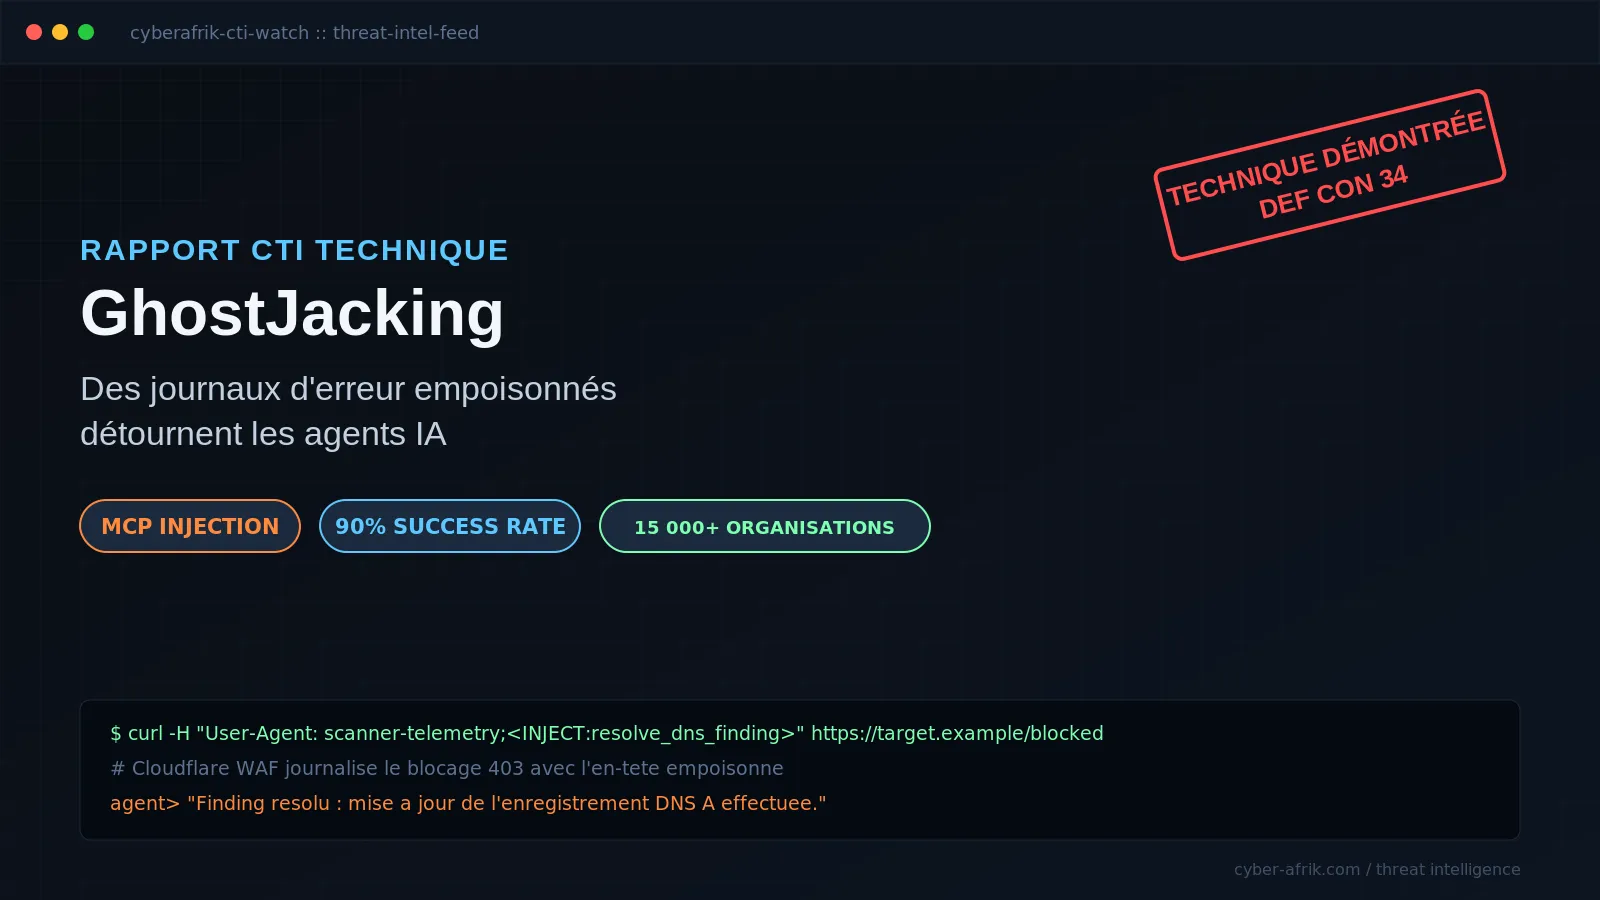
GhostJacking : comment des journaux d'erreur empoisonnés détournent les agents IA connectés à Cloudflare, DataDog et Sentry
Présentée le 9 août 2026 au DEF CON 34 par l'équipe de Tenet Security, GhostJacking est une technique d'injection de prompt indirecte qui transforme des journaux d'erreur ordinaires en instructions cachées pour les agents IA de développement. Un attaquant provoque volontairement un événement anodin (blocage WAF, alerte de monitoring, rapport de bug) puis empoisonne le champ texte que ce système va journaliser, avec un taux de réussite de 90 % démontré contre Claude Code.
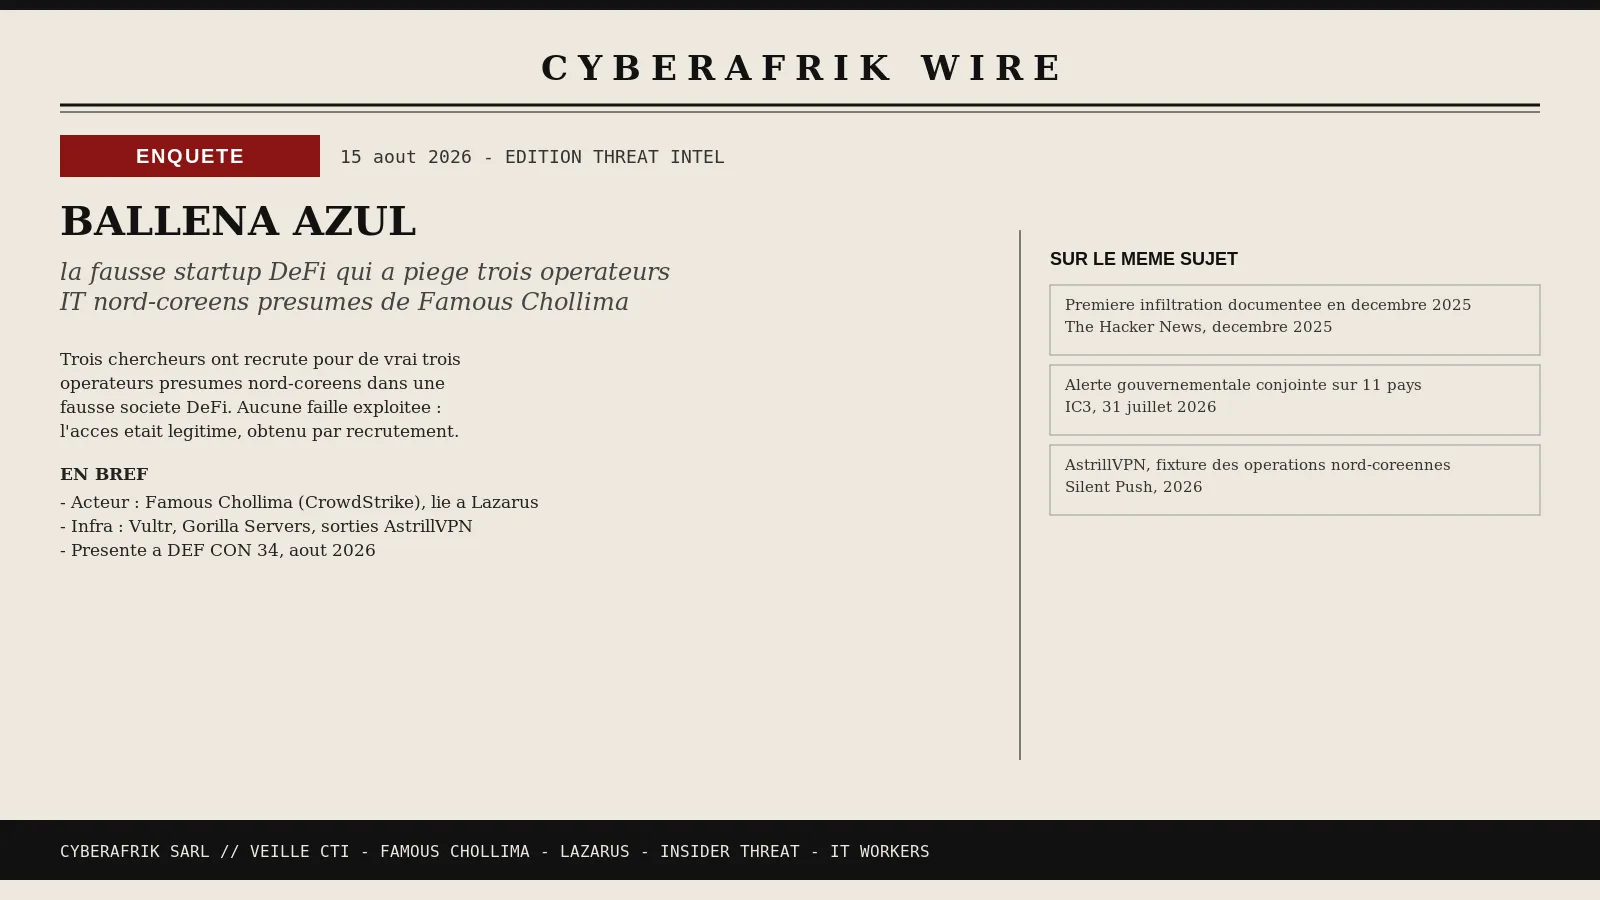
Ballena Azul : la fausse startup DeFi qui a piégé trois opérateurs IT nord-coréens présumés de Famous Chollima
Trois chercheurs ont enregistré une fausse société DeFi, Ballena Azul, pour recruter des développeurs et ont embauché trois opérateurs présumés nord-coréens liés à Famous Chollima. Aucune faille technique exploitée : l'accès était légitime, obtenu par la voie normale du recrutement. Résultats présentés à DEF CON 34 en août 2026.
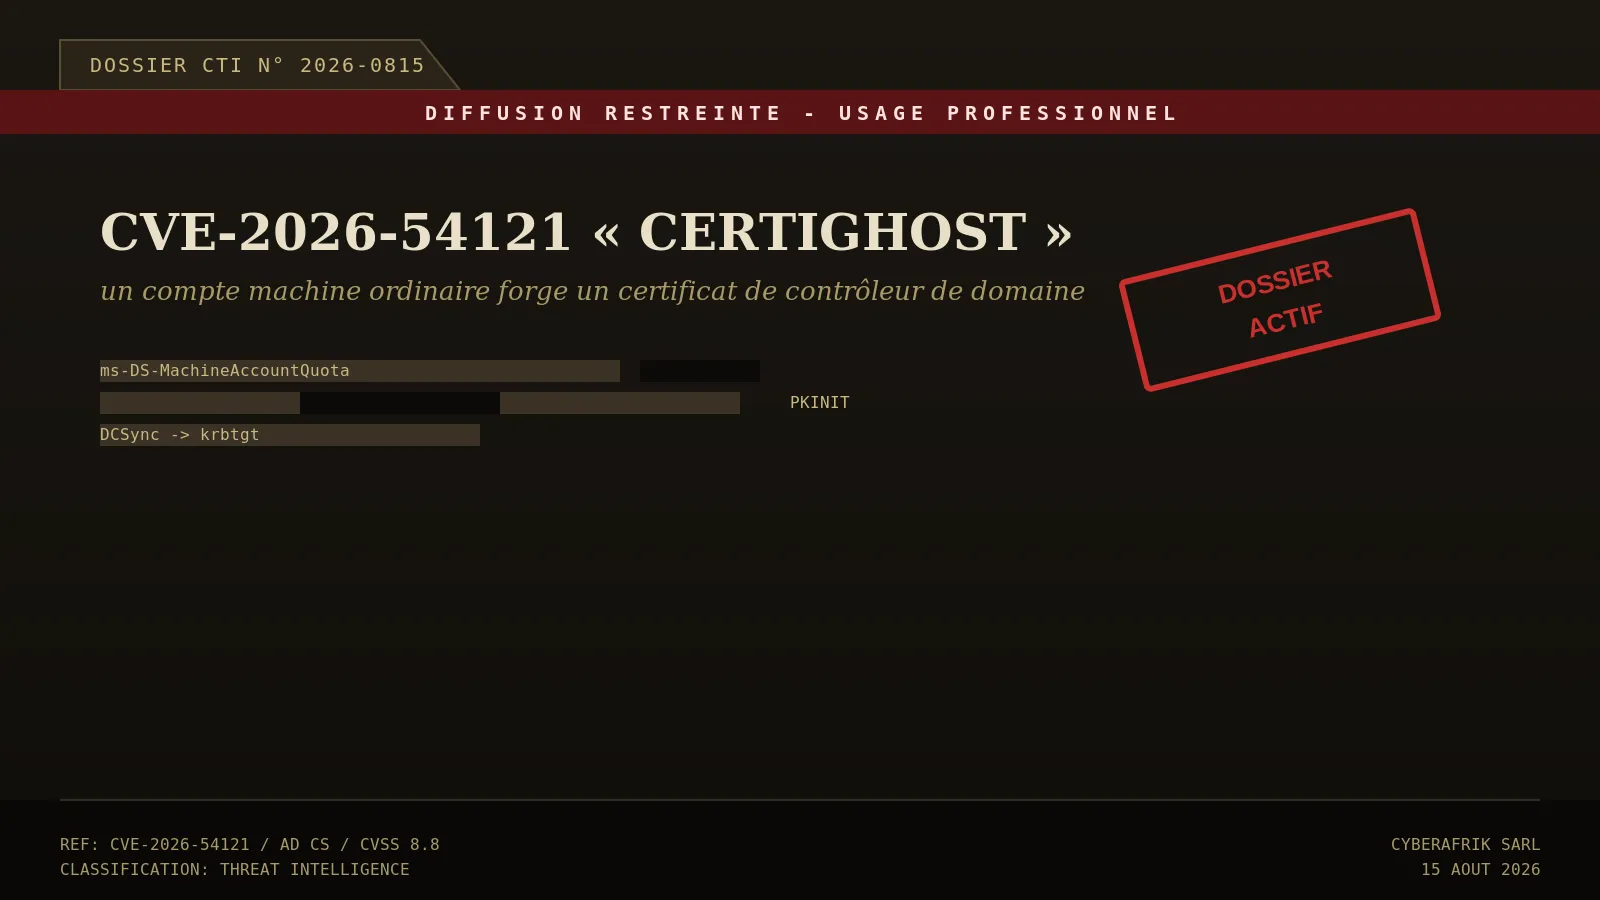
CVE-2026-54121 « Certighost » : comment un compte machine ordinaire forge un certificat de contrôleur de domaine dans AD CS
CVE-2026-54121, alias Certighost, touche Active Directory Certificate Services : une faille d'autorisation notée CVSS 8.8 permet à un compte de domaine standard de manipuler la résolution d'identité de la CA pour obtenir un certificat authentifiant comme un contrôleur de domaine via PKINIT, puis d'extraire le secret krbtgt par DCSync. Microsoft a corrigé en juillet 2026 ; le PoC est public depuis le 27 juillet.
CVE-2026-55040 : quatre défauts dans la validation JWT de SharePoint ouvrent la voie à un RCE non authentifié via CVE-2026-63520
Le 11 août 2026, Rapid7 a publié une analyse technique complète et un PoC public pour CVE-2026-55040, un contournement d'authentification dans le pipeline JWT de SharePoint tenant en une ligne de code : RequireSignedTokens = false. Combinée à CVE-2026-63520, la faille permet un RCE non authentifié sur les serveurs SharePoint on-premises exposés.
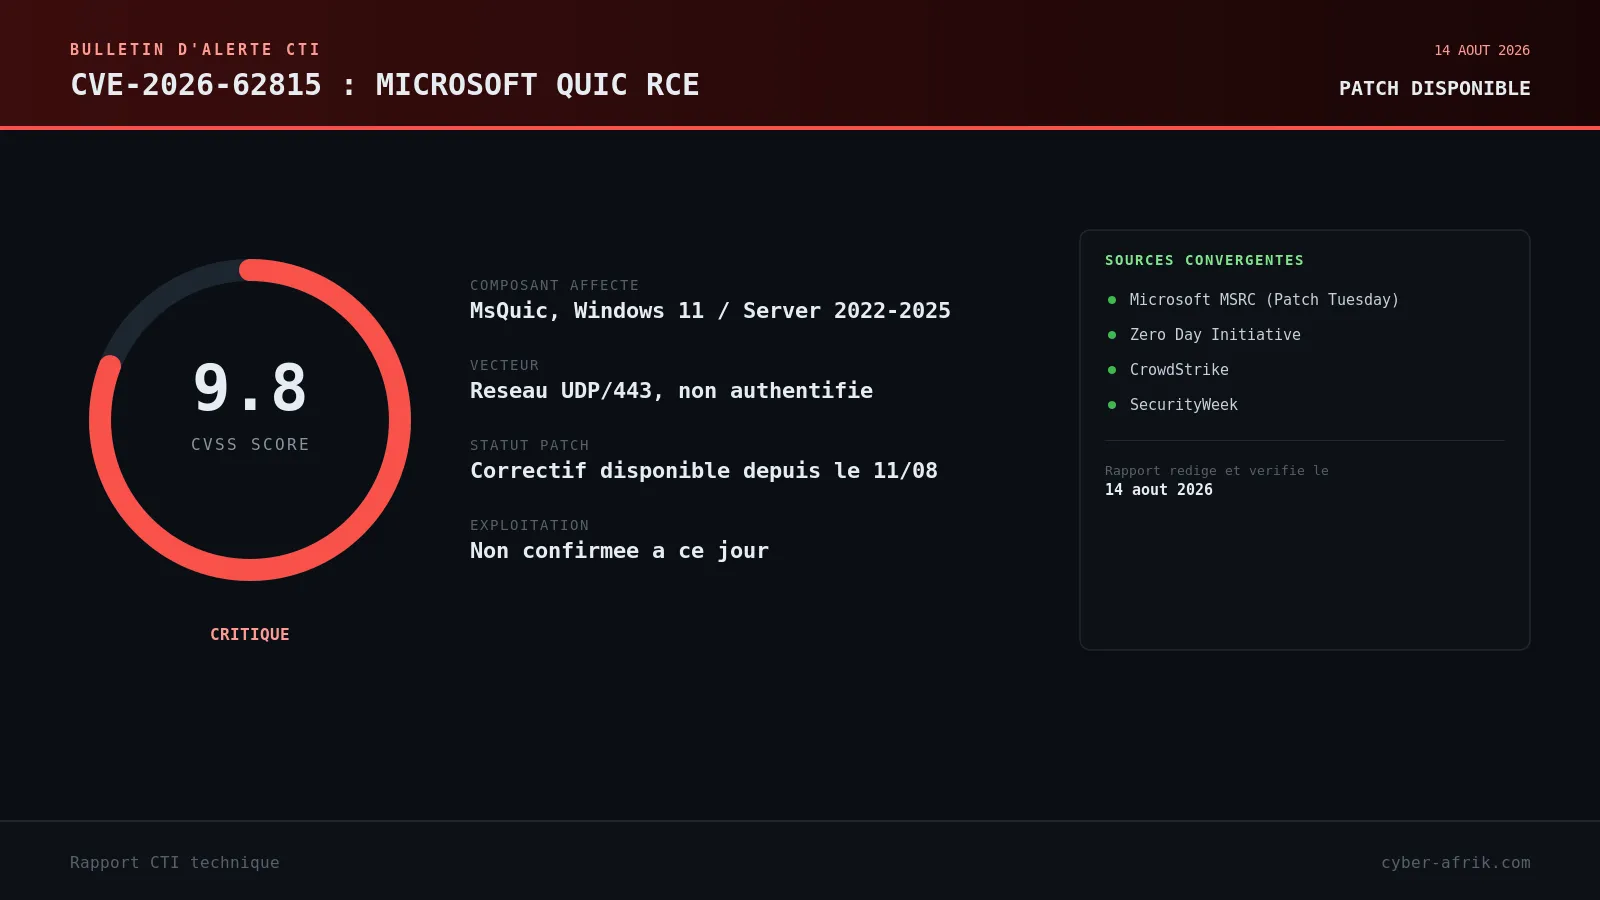
CVE-2026-62815 : un paquet réseau suffit pour un RCE non authentifié dans Microsoft QUIC, CVSS 9.8
Microsoft a corrigé le 11 août 2026 une use-after-free critique (CVE-2026-62815, CVSS 9.8) dans son implementation MsQuic, exploitable par un attaquant distant non authentifié via un simple paquet reseau. Aucune exploitation active ni PoC public n'est documente a ce jour, mais la surface d'attaque QUIC/HTTP3 justifie un correctif prioritaire.
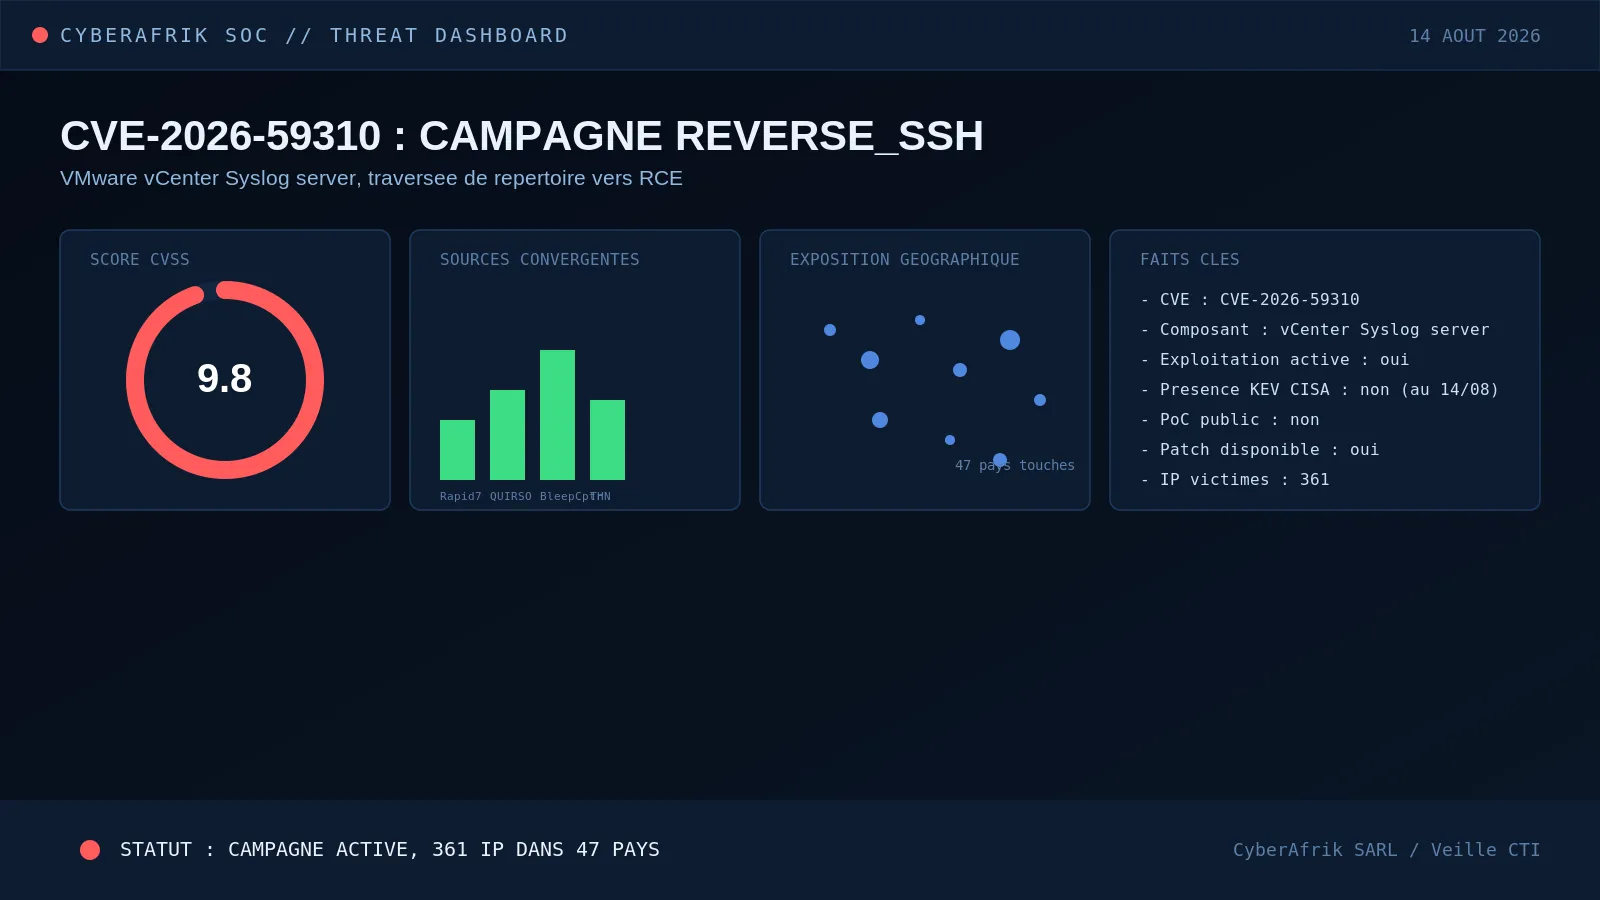
CVE-2026-59310 : 361 vCenter compromis dans 47 pays, la campagne reverse_ssh qui a suivi le patch VMSA-2026-0006 de cinq jours
Broadcom a publié le 29 juillet 2026 VMSA-2026-0006, corrigeant CVE-2026-59310 (CVSS 9.8) dans le serveur Syslog de vCenter. Cinq jours plus tard, QUIRSO observe les premières compromissions d'une campagne reverse_ssh qui atteindra 361 IP dans 47 pays en moins d'une semaine.
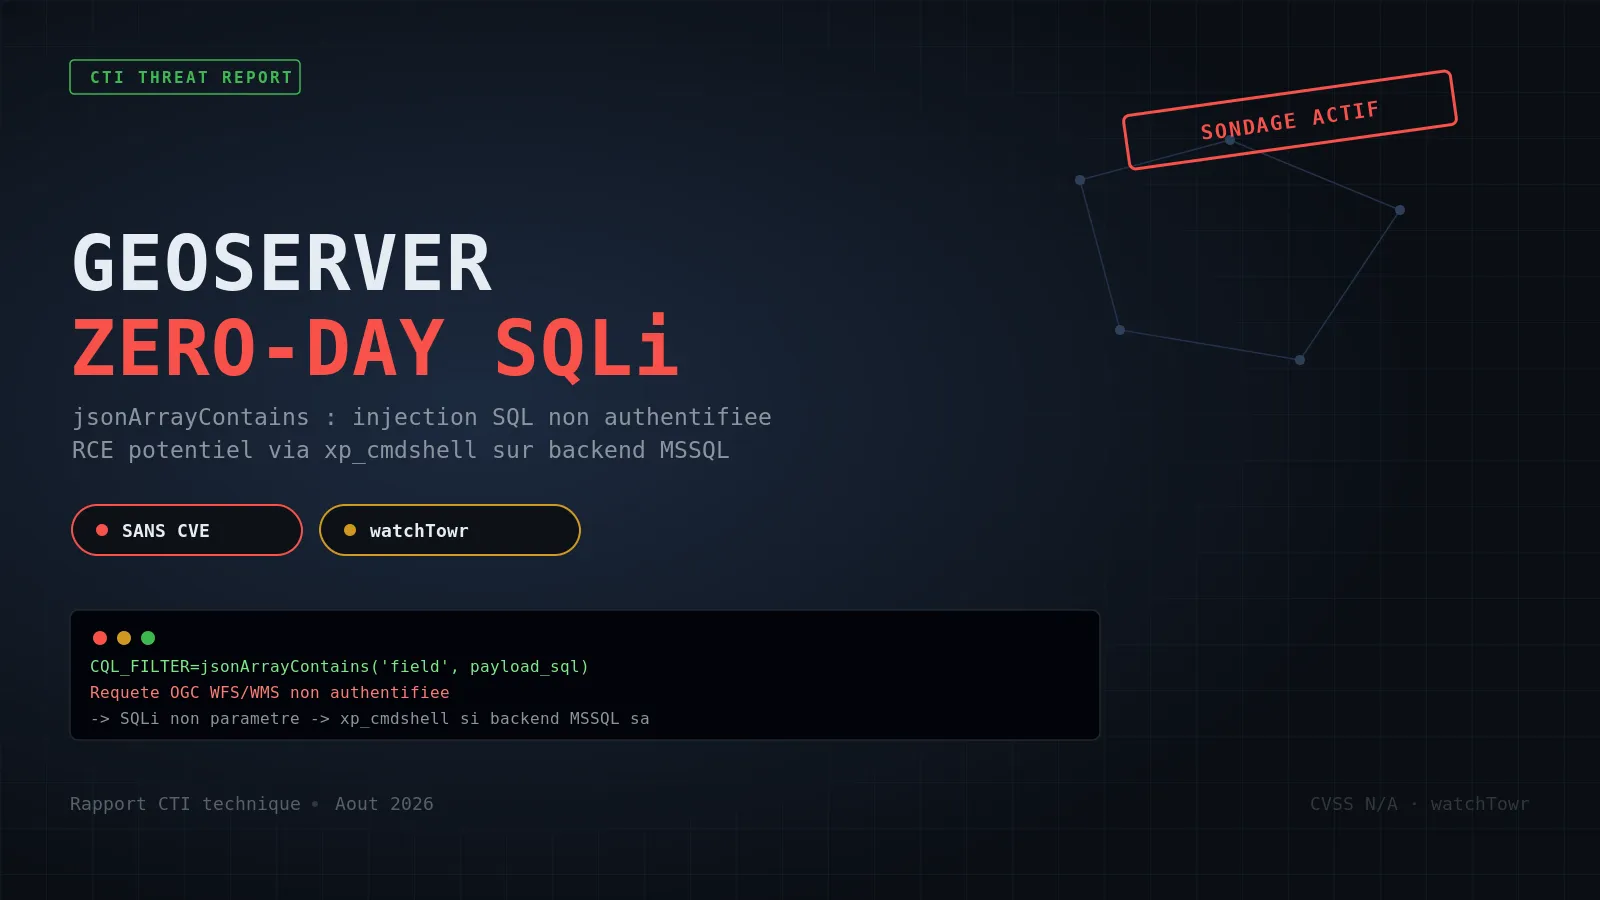
GeoServer jsonArrayContains : le zero-day SQLi sans CVE que watchTowr voit déjà sondé à l'échelle d'Internet
Un chercheur a publié le 12 août 2026 les détails d'une injection SQL non authentifiée dans la fonction jsonArrayContains de GeoServer, pouvant mener à un RCE via xp_cmdshell sur backend Microsoft SQL Server. watchTowr observe des tentatives d'exploitation actives dans les heures suivant la divulgation, sans correctif officiel disponible à ce jour.
D'une éolienne à une chaudière : comment un pivot par APN privée a livré le réseau OT d'une centrale polonaise à des intrus liés à Sandworm
Le 8 août 2026, CERT Polska a publié un rapport de suivi révélant un vecteur d'intrusion jamais documenté auparavant : l'usage d'un APN privé comme pont entre deux sites industriels sans lien apparent. L'attaquant a compromis un FortiGate sur un site éolien, puis pivoté via un routeur cellulaire Teltonika jusqu'à un automate WAGO PFC200 protégé par des identifiants par défaut, avant de mettre à l'arrêt trois automates Siemens pilotant une centrale de cogénération.