Rapport CTI technique du 15 août 2026
Résumé exécutif
Trois chercheurs, Mauro Eldritch (BCA LTD), Heiner García (NorthScan) et l'équipe d'ANY.RUN, ont enregistré une fausse société, Ballena Azul, avec site web, identité de marque et immatriculation britannique authentique, pour recruter des développeurs sur des postes fictifs liés à un protocole de cryptomonnaie. Un recruteur repéré sur GitHub et déjà lié au groupe Famous Chollima, le cluster que CrowdStrike associe aux opérations de travailleurs IT nord-coréens et que les chercheurs rattachent à l'écosystème Lazarus au sens large, a fourni trois candidats. Les trois ont passé un entretien, signé un contrat et reçu un accès à une machine virtuelle de travail, sans qu'aucune exploitation technique n'ait été nécessaire : l'accès était légitime, obtenu par la voie normale du recrutement. Les résultats ont été présentés à DEF CON 34 début août 2026, dans la continuité d'une première opération de infiltration documentée par The Hacker News en décembre 2025.
Le dossier de candidature de chaque opérateur combinait identité américaine forgée et artefacts numériques exploitables : permis de conduire de Californie, du Texas ou de New York, numéros de sécurité sociale, comptes bancaires domiciliés dans des villes différentes de celles déclarées. Une des photos d'identité portait les traces de traitement par Google Gemini et un filigrane SynthID, signe de génération ou de retouche par IA. Une fois en poste, les trois opérateurs ont profilé leur environnement (dxdiag, systeminfo, wmic), vérifié leur géolocalisation apparente, et l'un d'eux a synchronisé son compte Google personnel sur la machine fournie par l'employeur, exposant historique de navigation, mots de passe enregistrés et extensions installées. L'infrastructure observée, hébergée sur Vultr et Gorilla Servers derrière des sorties AstrillVPN, ainsi que les outils de contournement d'entretien technique par IA retrouvés dans les navigateurs, dressent un portrait opérationnel directement exploitable pour durcir les processus de recrutement à distance.
Chronologie
| Date | Événement |
|---|---|
| Décembre 2025 | Première opération d'infiltration de la même équipe de chercheurs, documentée par The Hacker News, où les chercheurs se faisaient passer pour un facilitateur d'identité |
| Fin 2025 | Constitution de la société fictive Ballena Azul (protocole DeFi), avec site web et immatriculation britannique |
| Date non précisée (2026) | Un recruteur actif sur GitHub, lié à Famous Chollima, fournit le premier candidat, qui recommande ensuite un second, puis un troisième |
| Non précisée | Les trois opérateurs sont embauchés, passent l'entretien, signent le contrat et reçoivent un accès VM de travail sous supervision |
| 31 juillet 2026 | Publication de l'alerte conjointe inter-gouvernementale sur onze pays concernant les schémas de travailleurs IT nord-coréens |
| Début août 2026 (DEF CON 34) | Présentation des résultats de l'opération Ballena Azul à Las Vegas |
| 11 août 2026 | Publication de la couverture par The Hacker News |
Fiche d'acteur / campagne
Famous Chollima (désignation CrowdStrike) | Pas de CVSS applicable, campagne d'ingénierie sociale et d'infiltration | Cible : recrutement à distance de développeurs par des sociétés occidentales, en particulier dans la cryptomonnaie et la DeFi
Description technique : Famous Chollima est le nom que CrowdStrike attribue au cluster d'opérations de travailleurs IT nord-coréens, que les chercheurs de cette investigation situent dans le giron plus large de Lazarus. Le mode opératoire ne repose sur aucune vulnérabilité logicielle : il s'agit d'obtenir, par la voie légitime du recrutement, un accès salarié réel à du code source et à des systèmes internes. Les opérateurs se présentent sous des identités américaines forgées, combinant documents d'identité falsifiés ou générés par IA, numéros de sécurité sociale et comptes bancaires dans des juridictions distinctes de l'adresse déclarée. Une fois en poste, l'accès est légitime et attendu : c'est précisément ce qui rend le risque difficile à détecter par les contrôles de sécurité périmétriques classiques.
Conditions d'exploitation : la chaîne dépend entièrement de la capacité de l'opérateur à passer les contrôles RH standards, entretien vidéo compris. Les chercheurs notent l'usage d'outils de contournement d'entretien technique assisté par IA (AIApply, Final Round AI, Simplify Copilot) et d'un outil de prompts sauvegardés pour ChatGPT, retrouvés directement dans les navigateurs des machines fournies.
PoC disponible : sans objet, il s'agit d'une campagne opérationnelle documentée par investigation, pas d'une vulnérabilité logicielle avec code d'exploitation.
Patch/mitigation : aucun correctif technique. Les mesures de fond relèvent du processus RH et de la gouvernance des accès, détaillées dans la checklist de remédiation ci-dessous.
Diagramme de la chaîne d'attaque
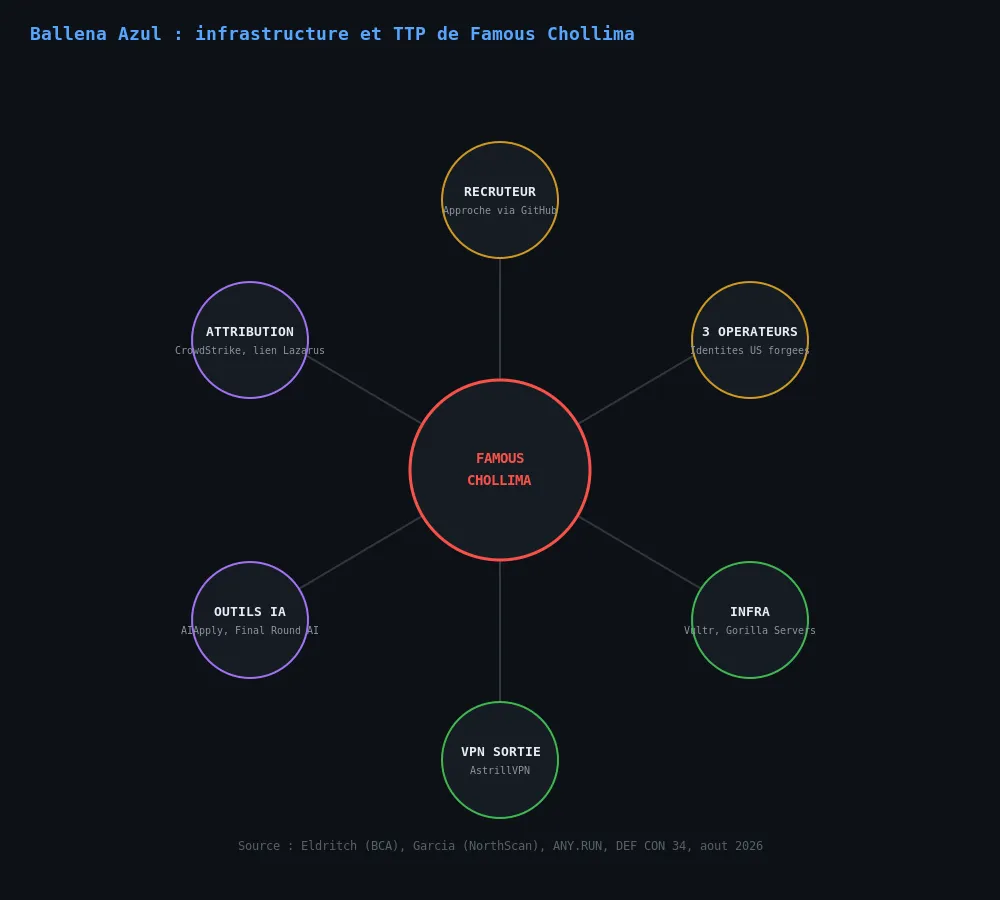
Cartographie de l'infrastructure, des outils et des trois opérateurs observés durant l'engagement. Sources : The Hacker News, ANY.RUN, alerte gouvernementale du 31 juillet 2026.
Analyse technique
Étape 1 : approche par recrutement sur GitHub
Un recruteur actif sur GitHub, déjà associé par les chercheurs à Famous Chollima, contacte Heiner García pour lui proposer de faire circuler des candidatures. Ce recruteur fournit un premier développeur, qui recommande ensuite un ami, qui recommande à son tour un troisième candidat : une chaîne de recommandations internes typique des réseaux de facilitation nord-coréens.
Étape 2 : constitution de dossiers de candidature avec identité forgée
Chaque candidat soumet des documents d'identité américains, permis de conduire, numéro de sécurité sociale, coordonnées bancaires, dont la cohérence géographique interne est défaillante : ville déclarée en Californie mais compte bancaire à Kansas City, par exemple. Une photo montre des traces de traitement par Google Gemini et un filigrane SynthID ; une autre est une photographie iPhone authentique dont les métadonnées GPS ont été supprimées.
Étape 3 : validation de l'entretien et obtention d'un accès légitime
Les trois candidats passent l'entretien vidéo, signent un contrat, et reçoivent un accès à une machine virtuelle de travail fournie par l'employeur. À ce stade, aucune technique offensive n'est en jeu : l'accès est celui, normal, d'un salarié récemment embauché.
Étape 4 : reconnaissance et hygiène opérationnelle sur la VM
Dès le premier jour, les trois opérateurs exécutent dxdiag, systeminfo et wmic pour profiler la machine, puis vérifient le pays de sortie apparent de leur connexion. Ce comportement de vérification d'environnement, avant toute activité de développement réelle, est un signal distinctif à surveiller côté EDR.
Étape 5 : exposition d'infrastructure via synchronisation de compte personnel
L'un des trois opérateurs installe Chrome Remote Desktop et synchronise son compte Google personnel sur la machine de travail, exposant historique de navigation, mots de passe enregistrés et extensions installées, puis se connecte à GitHub depuis cette même machine. Les chercheurs observent une infrastructure d'hébergement sur Vultr et Gorilla Servers, systématiquement dissimulée derrière des sorties AstrillVPN, déjà documentées par Silent Push comme récurrentes dans les opérations nord-coréennes.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Hébergeurs d'infrastructure | Vultr, Gorilla Servers |
| VPN de sortie | AstrillVPN (fixture documentée des opérations nord-coréennes selon Silent Push) |
| Services de relais 2FA | 2fa.cn (observé dans cette opération, contre authenticator.cc et otp.ee lors de l'opération de décembre 2025) |
| Extensions navigateur | AIApply, Final Round AI, Simplify Copilot, outil de prompts sauvegardés pour ChatGPT |
| Comportement machine | Exécution séquentielle de dxdiag, systeminfo, wmic en tout début de session, suivie d'une vérification de géolocalisation apparente |
| Service de messagerie | Comptes Outlook.com constatés là où seul Gmail apparaissait lors de l'opération précédente |
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Trusted Relationship | T1199 | Obtention d'un accès interne légitime via un processus de recrutement détourné plutôt qu'une intrusion technique |
| Reconnaissance | Gather Victim Identity Information | T1589 | Falsification et assemblage de documents d'identité américains pour construire un persona crédible |
| Discovery | System Information Discovery | T1082 | Exécution de dxdiag, systeminfo et wmic dès la prise en main de la machine de travail |
| Command and Control | Proxy: External Proxy | T1090.002 | Usage systématique de sorties AstrillVPN pour masquer l'origine réelle des connexions |
Cette cartographie est une lecture technique construite par la rédaction à partir du rapport des chercheurs et ne constitue pas une attribution vendeur officielle ; l'alerte gouvernementale du 31 juillet 2026 elle-même ne nomme aucun cluster spécifique.
Remédiation : checklist opérationnelle
- Mettre en place des vérifications d'identité périodiques après l'embauche, pas seulement au moment du recrutement, pour les postes en télétravail intégral.
- Exiger une vérification d'identité en personne ou par un tiers de confiance pour les entreprises fonctionnant en remote-first, en particulier sur les postes donnant accès au code source.
- Former les équipes de recrutement à repérer les signaux documentés par l'alerte du 31 juillet 2026 : un même compte candidat accédé depuis de nombreuses adresses IP en peu de temps, un texte de profil ressemblant à une traduction automatique, des documents visiblement retouchés par logiciel d'édition d'image.
- Bloquer ou surveiller étroitement les connexions sortantes via AstrillVPN et les hébergeurs Vultr/Gorilla Servers depuis les postes de travail internes.
- Interdire techniquement la synchronisation de comptes personnels (Chrome Remote Desktop, comptes Google ou Microsoft personnels) sur les machines de travail fournies aux nouveaux employés distants.
- Vérifier la cohérence géographique des données déclaratives des candidats : adresse de résidence, État d'émission du permis de conduire, localisation du compte bancaire.
- Utiliser les outils de détection de filigrane IA (par exemple la vérification SynthID de Google) comme signal complémentaire, sans s'y fier exclusivement puisqu'un résultat négatif n'exclut pas une retouche par un autre outil.
Sources
- Researchers Built a Fake Crypto Startup and Hired Three Suspected North Korean IT Workers, The Hacker News
- Smile, You're on Camera. Part 2: Lazarus IT Workers Exposed, ANY.RUN
- Inside the fake crypto startup that fooled North Korean IT workers, Cointelegraph
- AstrillVPN, fixture des opérations IT nord-coréennes, Silent Push
- Alerte gouvernementale conjointe du 31 juillet 2026, IC3


