Rapport CTI technique du 11 septembre 2026
Résumé exécutif
Check Point a corrigé le 9 septembre 2026 deux vulnérabilités critiques dans la façon dont ses passerelles et son serveur de management traitent les certificats VPN. Les deux sont notées CVSS 9.8 et permettent, selon l'éditeur, une exécution de code à distance non authentifiée « sous certaines conditions » qu'il n'a pas décrites. CVE-2026-85102 (CWE-295) est un défaut de validation de la confiance du certificat pendant la négociation VPN, qui touche les Security Gateways. CVE-2026-85103 (CWE-122) est un débordement de tas déclenché lors du décodage de la structure ASN.1 d'un certificat VPN, et il atteint à la fois les Quantum Security Gateway et le Quantum Security Management Server, la console qui configure l'ensemble du parc.
Check Point dit avoir découvert les deux failles en interne et n'avoir aucune indication d'exploitation. Aucun PoC public n'était disponible à la date de publication et aucun indicateur de compromission n'a été fourni. Le point qui mérite l'attention des équipes offensives comme défensives : un employé de Check Point a confirmé dans le fil communautaire que CVE-2026-85103 tient au traitement du certificat, donc qu'elle pourrait en théorie se déclencher dans un environnement sans VPN actif mais où des certificats VPN sont présents. La surface d'exposition dépasse ainsi les seules passerelles avec tunnel monté. Ce lot arrive après deux vagues récentes de failles Check Point déjà exploitées : CVE-2026-50751 (juin, KEV le 8 juin) et CVE-2026-16232 (juillet, KEV le jour de la divulgation).
Chronologie
| Date | Événement |
|---|---|
| Juin 2026 | Check Point corrige CVE-2026-50751, contournement d'authentification déjà exploité ; ajout KEV le 8 juin |
| Juillet 2026 | Correction de CVE-2026-16232 (SmartConsole), ajout KEV le jour de la divulgation |
| 9 septembre 2026 | Divulgation de CVE-2026-85102 et CVE-2026-85103 dans un avis communautaire ; début du déploiement des correctifs et du Live Patch |
| 9 septembre 2026 (soir) | Avis AV26-902 du Centre canadien pour la cybersécurité, liste de produits élargie sans versions |
| 10 septembre 2026 | Couverture presse (The Hacker News, CyberSecurityNews) ; aucune exploitation constatée |
Fiche vulnérabilité
CVE-2026-85102 | CVSS 9.8 | Check Point Security Gateway (négociation VPN)
Validation incorrecte de la confiance d'un certificat pendant la négociation VPN. Le produit ne vérifie pas correctement la chaîne de confiance du certificat présenté, ce qui laisse un attaquant non authentifié pousser la négociation assez loin pour exécuter du code sur la passerelle. Le défaut concerne les configurations Remote Access VPN comme Site-to-Site.
CVE-2026-85103 | CVSS 9.8 | Check Point Quantum Security Gateway et Quantum Security Management Server (parsing ASN.1)
Débordement de tas dans le décodage de la structure ASN.1 d'un certificat VPN. Un attaquant distant déclenche l'overflow simplement en envoyant un certificat malveillant, avec pour cible potentielle l'exécution de code sur la passerelle et sur le serveur de management. Le fait que le serveur de management soit atteint est le point le plus lourd de conséquence, puisque ce composant pilote la configuration de tout le parc.
Conditions d'exploitation : accès réseau, aucun identifiant, aucune interaction utilisateur (vecteur CVSS AV:N/AC:L/PR:N/UI:N). Check Point précise toutefois que l'exploitation ne fonctionne que « sous certaines conditions » non détaillées. Selon un employé de l'éditeur, CVE-2026-85103 peut se déclencher dès lors que des certificats VPN sont présents, même sans blade VPN active.
Versions affectées (marquées comme telles, pas comme corrigées) : R82.10 avec Jumbo Hotfix Take 43 ou inférieur, R82 avec Take 125 ou inférieur, R81.20 avec Take 165 ou inférieur. R82.20 n'est pas affecté. L'avis canadien ajoute Security Gateway, Security Management Server et Spark Firewall sans indication de version.
PoC disponible : non. Aucun code d'exploitation public à la date de publication.
Patch/mitigation : deux voies. Le Check Point Live Patch, déployé automatiquement depuis le 9 septembre, installable par-dessus n'importe quel niveau de Jumbo Hotfix en R81.20, R82.00 et R82.10 (référence sk185114). Sinon, le dernier Jumbo Hotfix disponible pour la version déployée. Avis de référence : sk1000117 (CVE-2026-85102) et sk1000118 (CVE-2026-85103).
Diagramme de la chaîne d'attaque
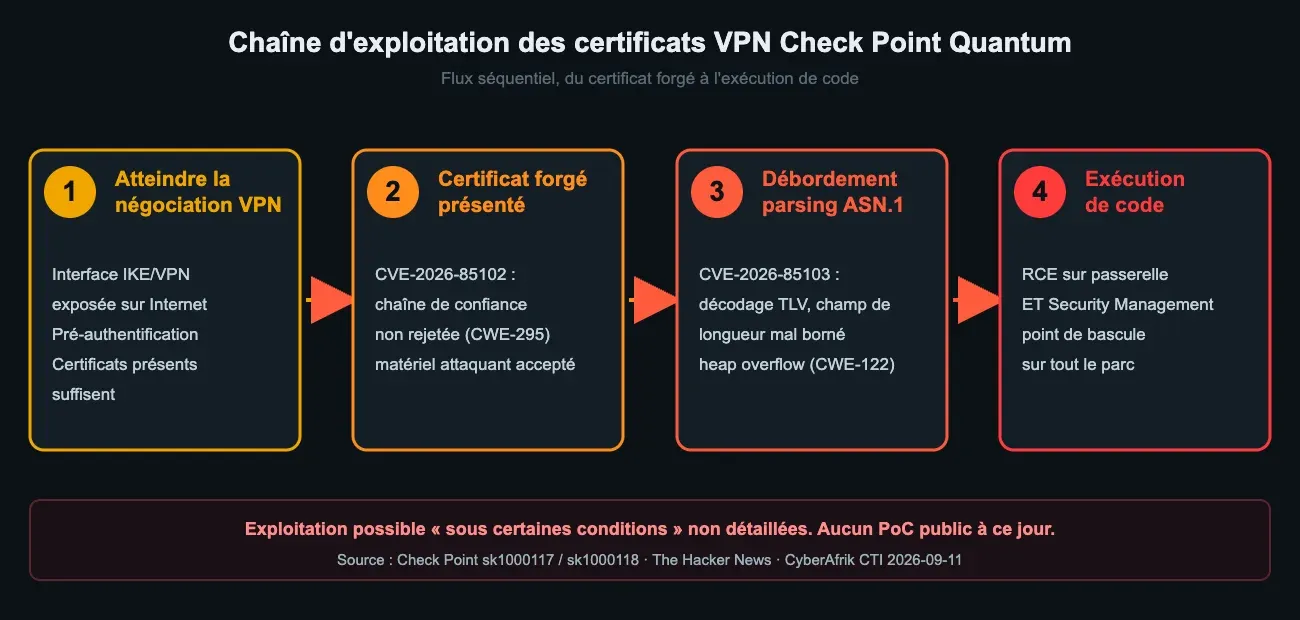
Flux d'exploitation des deux failles de certificat VPN Check Point, du certificat forgé à l'exécution de code sur la passerelle ou le serveur de management. Sources : Check Point sk1000117 / sk1000118, The Hacker News.
Analyse technique
Étape 1 : atteindre la couche de négociation VPN
Les deux failles vivent dans le chemin de code qui reçoit et traite les certificats VPN, avant toute authentification applicative. Une passerelle exposée avec Remote Access ou Site-to-Site VPN accepte des messages de négociation depuis Internet. L'attaquant n'a pas besoin de compte : il lui suffit d'atteindre l'interface qui parle IKE/VPN et de pousser un certificat de son choix dans l'échange. Le point notable soulevé dans le fil communautaire de Check Point est que la présence de certificats VPN, et non l'activité d'un tunnel, suffit à exposer CVE-2026-85103. Une passerelle avec blade VPN désactivée mais certificats configurés reste donc dans le périmètre.
Étape 2 : contournement de la validation de confiance (CVE-2026-85102)
Sur ce chemin, CVE-2026-85102 correspond à une confiance mal vérifiée. Le produit ne rejette pas un certificat dont la chaîne n'aboutit pas à une autorité de confiance légitime, ce qui laisse la négociation avancer avec un matériel cryptographique contrôlé par l'attaquant. C'est le type de défaut CWE-295 classique sur les équipements réseau : la validation existe mais laisse passer un cas que le parseur aurait dû refuser. La conséquence décrite dans l'enregistrement CVE est directe : exécution de code sur la Security Gateway.
Étape 3 : débordement lors du parsing ASN.1 (CVE-2026-85103)
CVE-2026-85103 se situe un cran plus bas, au moment où le produit décode la structure ASN.1 du certificat. L'ASN.1 est un format encodé en TLV (type, longueur, valeur), et les décodeurs de certificats sont un terrain historique de bugs mémoire, parce qu'un champ de longueur mal contrôlé conduit vite à copier plus de données que le tampon de destination ne peut en contenir. Ici le décodeur écrit au-delà d'un tampon alloué sur le tas, ce qui corrompt les structures voisines. Un certificat forgé, envoyé sans authentification, suffit à provoquer l'overflow. La faille touche le décodeur commun à la passerelle et au serveur de management, ce qui explique que les deux composants soient listés.
Étape 4 : de la corruption à l'exécution de code
Check Point qualifie l'exécution de code de possible « sous certaines conditions » sans les préciser, et n'a publié ni PoC ni détail d'exploitation. En pratique, transformer un débordement de tas ASN.1 en exécution fiable suppose de maîtriser la disposition du tas au moment du parsing et de disposer d'une primitive de détournement de flux (pointeur de fonction, entrée de vtable, structure de contrôle adjacente). L'absence d'ASLR fiable ou la présence de sections mémoire prévisibles sur l'appliance rendrait l'exploitation d'autant plus praticable. Le serveur de management étant atteignable, un attaquant qui y parvient prend pied sur le composant qui distribue la politique à tout le parc, ce qui ferait de cette faille un point de bascule et pas une compromission isolée.
Indicateurs de compromission
Aucun indicateur de compromission n'a été publié par Check Point à la date de publication. Interrogé sur la présence de traces dans les journaux, un employé a répondu que l'éditeur n'avait constaté aucune exploitation externe et que des IOC ne valent que pour un exploit existant.
| Type | Valeur |
|---|---|
| IOC réseau | Aucun publié |
| IOC hôte | Aucun publié |
| Signal indirect à surveiller | Négociations VPN anormales ou répétées avec certificats non conformes vers les interfaces exposées R81.20 / R82 / R82.10 sous les Takes affectés |
MITRE ATT&CK
Aucune cartographie officielle fournie par Check Point pour ces deux failles. Ce qui suit est une lecture technique personnelle, à partir de la nature des vulnérabilités, et non une attribution éditeur.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Reconnaissance | Active Scanning: Scanning IP Blocks | T1595.001 | Repérage des passerelles Check Point exposées avec interface VPN accessible |
| Initial Access | Exploit Public-Facing Application | T1190 | Envoi d'un certificat VPN forgé à la couche de négociation, sans authentification |
| Execution | Exploitation for Client Execution | T1203 | Exécution de code via le débordement de tas dans le décodage ASN.1 |
| Defense Evasion | Exploitation for Defense Evasion | T1211 | Contournement de la validation de confiance du certificat (CVE-2026-85102) |
| Impact potentiel | Data from Configuration Repository | T1602 | Accès au Security Management Server, dépôt de politique de tout le parc |
Remédiation : checklist opérationnelle
- Identifier les passerelles et serveurs de management sur R81.20 (Take 165 ou inférieur), R82 (Take 125 ou inférieur) et R82.10 (Take 43 ou inférieur) : ce sont les versions marquées affectées.
- Déployer le Check Point Live Patch (sk185114) sans attendre : il s'installe par-dessus n'importe quel niveau de Jumbo Hotfix sur les trois branches concernées et protège dès le rollout.
- À défaut de Live Patch, appliquer le dernier Jumbo Hotfix disponible pour la version déployée.
- Vérifier que le rollout automatique a bien atteint l'appliance : plusieurs clients ont signalé être restés sur des Takes 17-18 le jour de l'annonce. Contrôler le niveau de Take réellement installé plutôt que de supposer.
- Traiter les passerelles avec certificats VPN présents mais blade VPN désactivée comme exposées à CVE-2026-85103, conformément à la précision de l'éditeur.
- Restreindre l'accès aux interfaces de négociation VPN et au serveur de management à des réseaux d'administration de confiance tant que le correctif n'est pas confirmé.
- Migrer vers R82.20 quand c'est possible : cette branche n'est pas affectée.
- Surveiller les avis sk1000117 et sk1000118 pour les mises à jour de périmètre, les versions Spark et Security Management affectées n'ayant pas été précisées à ce stade.
Sources
- The Hacker News : Check Point Discloses Two 9.8-Rated VPN Certificate Flaws Enabling Unauthenticated RCE
- Check Point : avis communautaire VPN Vulnerabilities
- Check Point sk1000117 (CVE-2026-85102)
- Check Point sk1000118 (CVE-2026-85103)
- Centre canadien pour la cybersécurité : avis AV26-902
- CyberSecurityNews : Critical Check Point VPN Vulnerabilities Enable Remote Code Execution Attacks
- CVE Brief : September 10, 2026