Rapport CTI technique du 10 septembre 2026
Résumé exécutif
SAP a publié le 8 septembre 2026 la note de sécurité 3747649 corrigeant CVE-2026-44756, une corruption mémoire notée CVSS 10.0 dans le traitement de l'Extended Passport par le noyau SAP. Le défaut est une validation de borne manquante lors de la désérialisation d'un champ de longueur fourni par le client, ce qui permet à un attaquant sans compte de prendre le contrôle du processus qui reçoit la requête et d'exécuter des commandes système avec les droits de l'utilisateur <sid>adm. Onapsis, qui a découvert et nommé la faille OVERPASS, estime à plus de 10 000 le nombre de systèmes SAP exposés sur Internet utilisant le composant vulnérable.
Ce qui rend OVERPASS difficile à contenir par des contrôles réseau tient à la position du code fautif : l'Extended Passport est traité par du code noyau partagé, atteignable depuis la couche web exposée, depuis la couche SAP GUI utilisée par tous les utilisateurs finaux, et depuis la couche RFC qui relie les systèmes SAP entre eux. Aucun de ces chemins ne demande d'identifiants. La même journée de correctifs traite CVE-2026-58240 (S4GET, CVSS 9.8), un défaut de logique dans le Message Server des noyaux 9.x sur lesquels tourne S/4HANA, joignable par le port public auquel se connecte chaque client SAP GUI et menant lui aussi à une exécution de code en tant que <sid>adm. Aucune des deux failles n'était exploitée à la date de publication, ce qui laisse une fenêtre de correction que le délai habituel entre publication de note SAP et apparition d'exploits publics rend courte.
Chronologie
| Date | Événement |
|---|---|
| Avant septembre 2026 | Onapsis Research Labs découvre et signale à SAP les failles OVERPASS et S4GET |
| 8 septembre 2026 | SAP Security Patch Day : publication de la note 3747649 pour CVE-2026-44756 et des notes associées, 19 vulnérabilités corrigées au total dont 4 critiques |
| 8 septembre 2026 | Onapsis publie ses advisories techniques pour OVERPASS et S4GET |
| 9 septembre 2026 | Reprise par la presse spécialisée (The Hacker News, BleepingComputer, Infosecurity, SecurityWeek) |
| 10 septembre 2026 | Aucune exploitation en conditions réelles rapportée, aucune entrée au catalogue KEV de la CISA |
Fiche vulnérabilité (format fiche CTI)
CVE-2026-44756 | CVSS 10.0 (critique) | Noyau SAP, traitement de l'Extended Passport (EPP)
Description technique. L'Extended Passport est une structure de traçage propagée par les composants SAP pour corréler une requête utilisateur à travers les couches applicatives. Elle est lue tôt dans le cycle de vie de la requête, au moment de l'ouverture de session, donc avant l'évaluation des rôles, des objets d'autorisation et des politiques de logon. Le code noyau qui désérialise cette structure lit des champs de longueur fournis par le client sans vérifier qu'ils restent dans les bornes du tampon de destination. Une requête portant un en-tête EPP malformé provoque une violation de sécurité mémoire, exploitable pour détourner le flot d'exécution du processus récepteur puis exécuter des commandes système sur l'hôte avec les privilèges administratifs SAP. CWE-119 pour l'opération mémoire hors limites, CWE-502 pour le contexte de désérialisation. La conséquence directe la plus utile pour un attaquant est la lecture du secure store, qui contient les identifiants de base de données et les hachés de mot de passe, puis la lecture des données de session des utilisateurs connectés, l'extraction d'identifiants permettant le mouvement latéral vers les autres systèmes SAP du paysage, et la modification des données applicatives, de la configuration et des binaires SAP eux-mêmes.
Conditions d'exploitation. Aucune authentification, aucun certificat, aucune configuration incorrecte préalable. Accès réseau à l'un des ports où le composant est joignable : couche web ICM exposée, port SAP GUI, ou couche RFC entre systèmes. Onapsis insiste sur un point qui a des conséquences opérationnelles directes : les autorisations SAP et les contrôles de séparation des tâches sont sans effet, puisque le code vulnérable s'exécute avant toute étape d'authentification. Verrouiller des comptes, durcir des rôles ou imposer une politique de mot de passe ne change rien à ce chemin d'attaque.
Versions affectées. Noyaux SAP 7.22, 7.53, 7.54, 7.77, 7.89, 7.93, 8.04, et 9.16 à 9.20, ainsi que les versions correspondantes du Web Dispatcher. Les produits reposant sur ce code incluent S/4HANA, ERP, Business Suite (ECC), NetWeaver, Web Dispatcher, BW/4HANA, Enterprise Portal, PI/PO et Solution Manager.
PoC disponible : non à la date de rédaction. Aucun exploit public, aucune exploitation observée. Onapsis n'a pas publié de détails d'exploitation au delà du mécanisme de la corruption mémoire, ce qui est cohérent avec la pratique du fournisseur sur les failles noyau non corrigées à grande échelle.
Patch/mitigation. SAP Security Note 3747649, publiée le 8 septembre 2026. Correction par mise à jour du noyau. Aucun contournement réseau complet n'est possible puisque le code est atteignable par plusieurs protocoles distincts ; restreindre un seul point d'entrée laisse les autres ouverts.
CVE-2026-58240 (S4GET) | CVSS 9.8 (critique) | SAP NetWeaver Message Server, noyaux 9.x
Description technique. Absence de contrôle d'authentification sur le Message Server, permettant à un attaquant non authentifié disposant d'un accès réseau d'effectuer des actions non autorisées. Le chercheur d'Onapsis Pablo Artuso qualifie le problème de défaut de logique et non de configuration incorrecte, ce qui exclut les contournements par durcissement. Une exploitation réussie donne une exécution de code distante en tant que <sid>adm, l'utilisateur système qui fait tourner SAP, sur chaque serveur applicatif du cluster. CWE-306.
Conditions d'exploitation. Le déclenchement passe par le port public sur lequel se connecte chaque client SAP GUI, donc un filtrage réseau strict de ce port casse la connexion des utilisateurs finaux. Aucun identifiant, aucun certificat requis.
Versions affectées. Lignes de noyau 9.x, celles sur lesquelles tournent S/4HANA et S/4HANA Cloud Private Edition, potentiellement d'autres produits ABAP.
PoC disponible : non publiquement à la date de rédaction.
Patch/mitigation. Correctif inclus dans le Patch Day SAP de septembre 2026.
CVE-2026-76969 | CVSS 9.4 (critique) | SAP Cloud Application Programming Model (CAP), applications multi-tenant
Divulgation d'identifiants permettant à un attaquant non authentifié d'obtenir des secrets par requêtes forgées, puis de remplacer ou supprimer les données d'un tenant. Correctif dans le Patch Day de septembre 2026.
CVE-2026-66768 | CVSS 9.0 (critique) | SAP NetWeaver, SAP GUI for Java
Contrôle d'accès incorrect permettant l'exécution de commandes arbitraires sur l'hôte sous-jacent. Correctif dans le Patch Day de septembre 2026.
Diagramme de la chaîne d'attaque
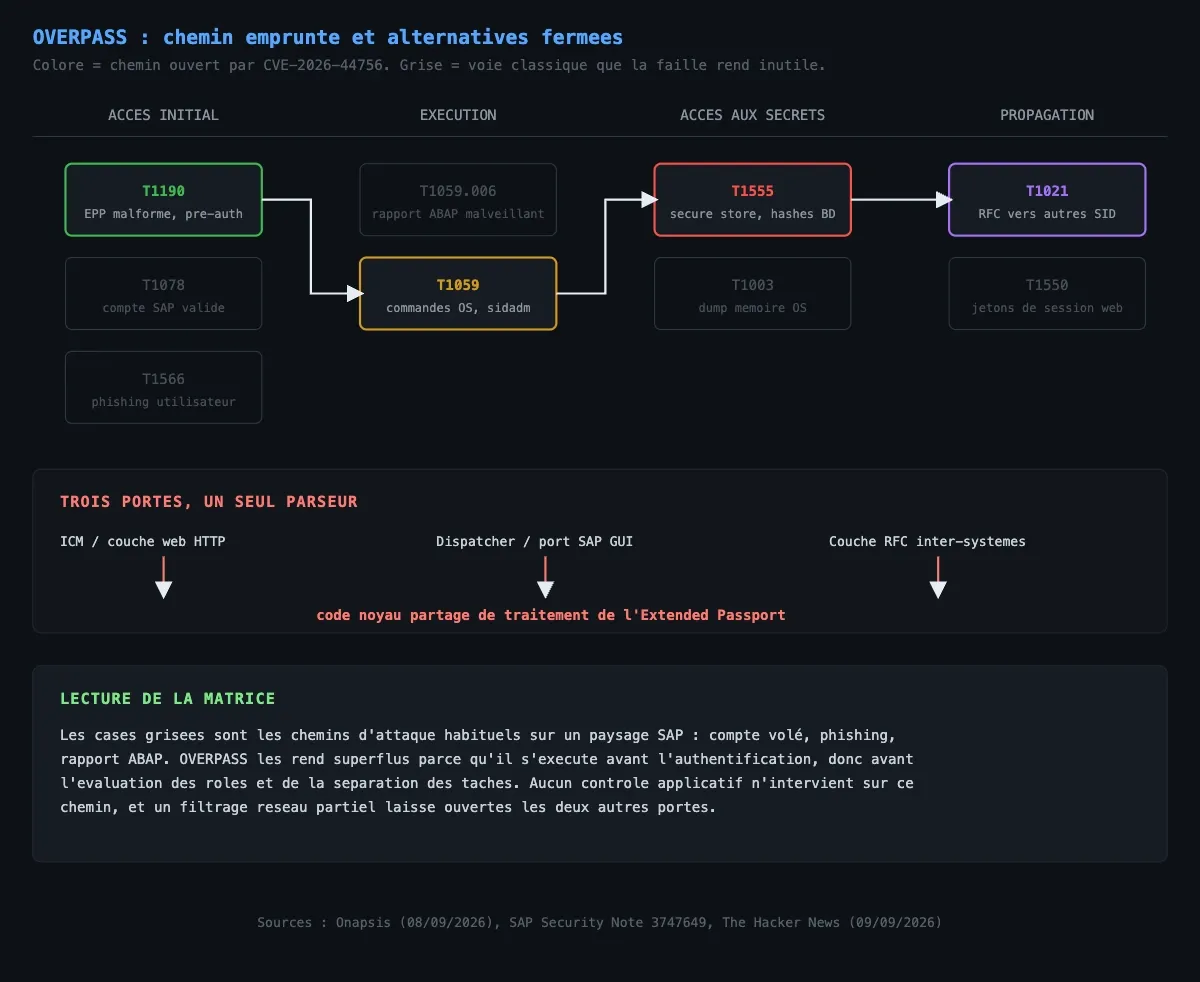
Lecture construite à partir de l'advisory Onapsis OVERPASS du 8 septembre 2026 et de la note SAP 3747649.
Analyse technique
Étape 1 : atteindre le parseur avant l'authentification
Le point de départ n'est pas une faiblesse de mot de passe ou une autorisation trop large, c'est un ordre d'exécution. Le noyau SAP lit l'Extended Passport à l'ouverture de session pour pouvoir corréler des traces, opération qui n'a de sens que si elle précède le reste. Toute donnée traitée avant authentification devient de fait une surface d'attaque non authentifiée, quel que soit le niveau de durcissement en aval. C'est le même schéma que sur les piles TLS ou les parseurs d'en-têtes HTTP : le code qui décode avant de décider qui parle est le code le plus exposé du produit.
Étape 2 : le champ de longueur non contraint
La désérialisation lit une longueur fournie par l'appelant et l'utilise pour une opération mémoire sans vérifier qu'elle tient dans le tampon de destination. Le symptôme minimal est la terminaison anormale du processus, autrement dit un déni de service atteignable par n'importe quel client réseau. Le symptôme maximal, celui qui justifie le 10.0, est le contrôle du processus récepteur. La description publique s'arrête à ce niveau de détail et ne précise ni la primitive exacte (écriture hors limites contiguë, corruption de métadonnées de tas, écrasement de pointeur de fonction) ni les protections mémoire actives sur les binaires SAP concernés. Nous n'irons pas au delà de ce que les sources établissent.
Étape 3 : plusieurs protocoles, un seul bug
La particularité opérationnelle d'OVERPASS est que le code fautif est partagé. Le même parseur est atteint depuis l'ICM pour le trafic HTTP, depuis le dispatcher pour les connexions SAP GUI, et depuis la couche RFC pour les échanges entre systèmes. Une organisation qui aurait correctement isolé son couche web garde donc deux autres chemins ouverts, dont le RFC qui traverse souvent les frontières entre environnements de production, de qualification et de développement. C'est précisément ce type de topologie qui transforme une faille unitaire en compromission de paysage complet.
Étape 4 : de l'hôte SAP au reste du paysage
Une fois l'exécution obtenue en tant que <sid>adm, l'attaquant hérite de tout ce que possède l'utilisateur système SAP. Le secure store livre les identifiants de base de données. Les données de session livrent l'état des utilisateurs connectés. Les identifiants stockés pour les connexions RFC sortantes livrent l'accès aux autres systèmes du paysage, souvent avec des comptes techniques à privilèges élevés et rarement soumis à rotation. À ce stade, la modification des binaires SAP eux-mêmes ouvre la voie à une persistance qui survit aux redémarrages applicatifs et échappe aux contrôles fonctionnels.
Indicateurs de compromission
Aucun IOC réseau ou système n'est publié pour OVERPASS et S4GET, pour une raison simple : aucune exploitation en conditions réelles n'a été observée à la date de rédaction. Il n'y a donc ni hachés, ni domaines, ni adresses IP d'attaquant à rechercher, et prétendre le contraire serait de l'invention. Les éléments de surveillance utiles à ce stade sont comportementaux.
| Type | Valeur |
|---|---|
| Comportement | Terminaisons anormales répétées de work processes ou du dispatcher, sans corrélation avec une charge applicative |
| Comportement | Requêtes vers l'ICM, le port SAP GUI ou la couche RFC portant un en-tête Extended Passport de taille inhabituelle |
| Comportement | Exécution de commandes système par l'utilisateur <sid>adm en dehors des fenêtres d'exploitation ou des scripts connus |
| Comportement | Accès en lecture au secure store hors des processus SAP légitimes |
| Comportement | Connexions RFC sortantes vers des systèmes non référencés dans le paysage |
| Journal | Entrées de dump ABAP et traces dev_* corrélées temporellement avec des connexions externes |
MITRE ATT&CK
Onapsis et SAP ne publient pas de cartographie ATT&CK pour ces failles. Le tableau ci-dessous est une lecture technique construite à partir du mécanisme décrit et des impacts confirmés, pas une attribution fournisseur, et il décrit un chemin d'attaque plausible plutôt qu'une intrusion observée.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Reconnaissance | Active Scanning | T1595 | Identification des ports ICM, dispatcher et Message Server exposés ; plus de 10 000 systèmes concernés selon Onapsis |
| Initial Access | Exploit Public-Facing Application | T1190 | Requête réseau forgée vers un composant SAP joignable sans authentification |
| Execution | Command and Scripting Interpreter | T1059 | Exécution de commandes système sur l'hôte après contrôle du processus |
| Privilege Escalation | Valid Accounts | T1078 | Obtention du contexte <sid>adm sans passer par une authentification applicative |
| Credential Access | Credentials from Password Stores | T1555 | Lecture du secure store, identifiants de base de données et hachés |
| Credential Access | Steal or Forge Authentication Certificates / session data | T1649 | Lecture des données de session des utilisateurs connectés |
| Lateral Movement | Remote Services | T1021 | Réutilisation des identifiants RFC vers les autres systèmes du paysage |
| Persistence | Hijack Execution Flow | T1574 | Modification possible des binaires SAP mentionnée dans l'advisory |
| Impact | Data Manipulation | T1565 | Modification des données applicatives et de la configuration système |
| Impact | Service Stop | T1489 | Terminaison anormale du processus, effet minimal garanti de la corruption mémoire |
Remédiation : checklist opérationnelle
- Appliquer la note SAP 3747649 en priorité sur tous les systèmes dont un composant est joignable depuis Internet, avant de traiter les instances internes. Les correctifs noyau exigent un redémarrage, il faut donc planifier les fenêtres immédiatement plutôt que d'attendre le prochain cycle trimestriel.
- Inventorier réellement les systèmes concernés plutôt que de se fier au registre applicatif : recenser tous les hôtes exécutant un noyau 7.22, 7.53, 7.54, 7.77, 7.89, 7.93, 8.04 ou 9.16 à 9.20, Web Dispatcher inclus. Les Solution Manager et environnements de qualification sont souvent oubliés et connectés en RFC à la production.
- Traiter dans le même cycle CVE-2026-58240 (S4GET), dont le vecteur est le port SAP GUI et qui touche les noyaux 9.x de S/4HANA. Le filtrage réseau de ce port n'est pas une option de contournement acceptable puisqu'il coupe la connexion des utilisateurs.
- Réduire l'exposition : retirer d'Internet tout composant SAP qui n'a pas de raison fonctionnelle d'y être, en particulier les Web Dispatcher de test et les portails hérités.
- Cartographier les connexions RFC entre systèmes et vérifier lesquelles traversent des frontières d'environnement. Ce sont les chemins de propagation d'une compromission unitaire.
- Mettre en place ou vérifier la journalisation au niveau applicatif SAP, pas seulement au niveau système, de façon à pouvoir détecter des tentatives pendant la période de déploiement des correctifs.
- Ne pas compter sur les autorisations SAP, la séparation des tâches ou les politiques de mot de passe comme mesure compensatoire : le code vulnérable s'exécute avant ces contrôles.
- Après correction, faire tourner les identifiants stockés dans le secure store et les comptes techniques RFC des systèmes qui étaient exposés, par précaution, l'absence d'IOC connus n'étant pas une preuve d'absence de compromission.
- Traiter également CVE-2026-76969 (CAP multi-tenant) et CVE-2026-66768 (SAP GUI for Java) dans le même passage, les deux étant notées au dessus de 9.
Sources
- The Hacker News, SAP Patches CVSS 10.0 Kernel Flaw Enabling Unauthenticated Remote Code Execution, 9 septembre 2026
- Onapsis, Mitigating OVERPASS (CVE-2026-44756): A Critical Vulnerability in the SAP Kernel
- Onapsis, SAP Security Patch Day September 2026
- Onapsis, S4GET (CVE-2026-58240) SAP Message Server Threat Advisory
- SAP, Security Notes September 2026
- BleepingComputer, SAP warns of maximum severity OVERPASS kernel vulnerability
- Infosecurity Magazine, SAP Patches Maximum Severity Overpass Flaw


