Rapport CTI technique du 10 septembre 2026
Résumé exécutif
Proofpoint a publié le 9 septembre 2026 l'analyse d'un kit d'exploitation jusque là non documenté, baptisé BlueMoon, qui enchaîne deux failles du moteur V8 de Chrome et une élévation de privilèges Windows pour passer d'un clic sur un lien de phishing à l'exécution de code avec des privilèges élevés. Le premier usage observé remonte au 28 août 2026 et est attribué à APT31, groupe étatique aligné sur les intérêts chinois. En moins d'une semaine, trois autres clusters d'activité d'espionnage ont adopté le même kit, la majorité avec un nexus chinois suspecté, sans que la façon dont ils y ont eu accès soit établie.
Le détail qui intéresse le plus les équipes offensives comme défensives est la nature des deux failles V8 : ce sont des patch-gap zero-days. Les correctifs étaient déjà publics dans le code source amont de Chromium au moment de l'exploitation, mais pas encore propagés aux versions stables de Chrome et des navigateurs dérivés. Le développeur du kit suivait donc les commits de sécurité publics pour construire sa chaîne d'exploitation dans la fenêtre entre publication du correctif et diffusion aux utilisateurs. Proofpoint relève dans le code des traces suggérant une assistance par outils d'IA, notamment des commentaires verbeux, une journalisation abondante et des références répétées au challenge v8CTF de Google, sans pouvoir dire si ce cadrage servait à contourner les garde-fous de modèles de langage ou reflétait la genèse réelle des exploits.
Chronologie
| Date | Événement |
|---|---|
| 6 août 2026 | Jihyeon Jeong (Compsec Lab, Seoul National University) signale à Google la faille V8 qui deviendra CVE-2026-87491 |
| 28 août 2026 | Première utilisation de BlueMoon observée en conditions réelles, attribuée à APT31, contre des ONG, sociétés minières et négociants en matières premières aux États-Unis |
| 2 septembre 2026 | UNK_LateNight vise des entreprises aérospatiales américaines ; UNK_DoubleCheck vise un industriel vietnamien |
| 3 septembre 2026 | UNK_QuietRacket vise des organisations gouvernementales, de conseil et du secteur financier en Indonésie et à Singapour |
| 4 septembre 2026 | CISA ajoute CVE-2026-85046 au catalogue KEV, échéance de correction fixée au 18 septembre pour les agences fédérales |
| 8 septembre 2026 | Microsoft corrige CVE-2026-85880 (ALPC) dans son Patch Tuesday de septembre |
| 9 septembre 2026 | Proofpoint publie son rapport sur BlueMoon et les règles de détection associées ; Google publie une mise à jour Chrome corrigeant CVE-2026-87491, également exploitée |
Fiche vulnérabilité (format fiche CTI)
CVE-2026-85046 | CVSS 8.8 (élevé) | Google Chrome, moteur V8
Description technique. Confusion de type dans V8, le moteur JavaScript et WebAssembly de Chrome, permettant l'exécution de code arbitraire à l'intérieur du bac à sable du renderer via une page HTML forgée. CWE-843. Il s'agit du premier maillon de la chaîne BlueMoon : la page piégée déclenche la confusion de type pour obtenir l'exécution dans le processus de rendu.
Conditions d'exploitation. Interaction utilisateur limitée à la visite d'une page contrôlée par l'attaquant. Aucune authentification. La faille avait déjà été corrigée dans le code source amont de Chromium avant l'exploitation, sans être disponible dans les canaux stables.
PoC disponible : pas de PoC public autonome, mais le code du kit BlueMoon circule entre plusieurs acteurs et Proofpoint a publié des règles de détection sur son chargeur JavaScript, ce qui implique que des échantillons sont en circulation.
Patch/mitigation. Corrigé par Google début septembre 2026. Ajouté au catalogue KEV CISA le 4 septembre 2026 avec échéance au 18 septembre.
Évasion du bac à sable V8 | Sans identifiant CVE attribué | Google Chrome, moteur V8
Description technique. Second maillon de la chaîne, une évasion du bac à sable V8 qui prend la suite de la confusion de type pour sortir du périmètre du renderer. Proofpoint indique qu'aucun identifiant CVE ne lui est associé et qu'elle relevait, comme la précédente, du patch-gap. Nous n'avons pas de description publique du mécanisme exact ; nous ne complétons pas ce vide par de la spéculation.
Conditions d'exploitation. Exécution préalable dans le renderer via CVE-2026-85046.
PoC disponible : intégré au kit, non publié isolément.
Patch/mitigation. Correctif présent en amont dans Chromium ; la mise à jour vers une version stable récente de Chrome et des navigateurs dérivés est la mesure applicable.
CVE-2026-85880 | Élévation de privilèges | Windows, Advanced Local Procedure Call (ALPC)
Description technique. Débordement de tampon en tas dans le sous-système ALPC de Windows, utilisé par BlueMoon comme troisième maillon pour élever les privilèges du processus renderer. CWE-122. Dans la chaîne, l'exploitation ALPC n'est pas systématique : le kit charge d'abord réflexivement une DLL qui prend l'empreinte de l'hôte Windows, et le JavaScript décide ensuite s'il tente ou non l'élévation en fonction de ce résultat.
Conditions d'exploitation. Exécution locale préalable, fournie ici par les deux étapes navigateur.
PoC disponible : intégré au kit BlueMoon. Pas de PoC public indépendant identifié à la date de rédaction.
Patch/mitigation. Corrigé par Microsoft dans le Patch Tuesday du 8 septembre 2026.
Fiche campagne : BlueMoon et ses opérateurs
| Cluster | Début observé | Cibles | Charge finale |
|---|---|---|---|
| APT31 (Bronze Vinewood, Judgement Panda, Violet Typhoon, TA412) | 28 août 2026 | ONG, sociétés minières et négociants en matières premières aux États-Unis | Loader installant GemStone, extension Chrome malveillante déguisée en Google Gemini, posée via le contournement d'intégrité d'extension GhostChrome-X |
| UNK_LateNight (nexus chinois suspecté) | 2 septembre 2026 | Aérospatiale américaine | Porte dérobée ShadowPad par DLL sideloading |
| UNK_DoubleCheck | 2 septembre 2026 | Industriel vietnamien | Binaire Rust par DLL sideloading, qui récupère une seconde paire de sideloading depuis un bucket Cloudflare R2 |
| UNK_QuietRacket (nexus chinois suspecté) | 3 septembre 2026 | Gouvernement, conseil et finance en Indonésie et à Singapour | Paire de DLL sideloading, DLL malveillante récupérant un assembly .NET exécuté en mémoire, persistance par tâche planifiée |
Proofpoint précise que BlueMoon n'est pas nécessairement réservé aux acteurs alignés sur la Chine, une partie de l'usage restant non attribuée, et que d'autres opérateurs utilisent probablement déjà le kit.
Diagramme de la chaîne d'attaque
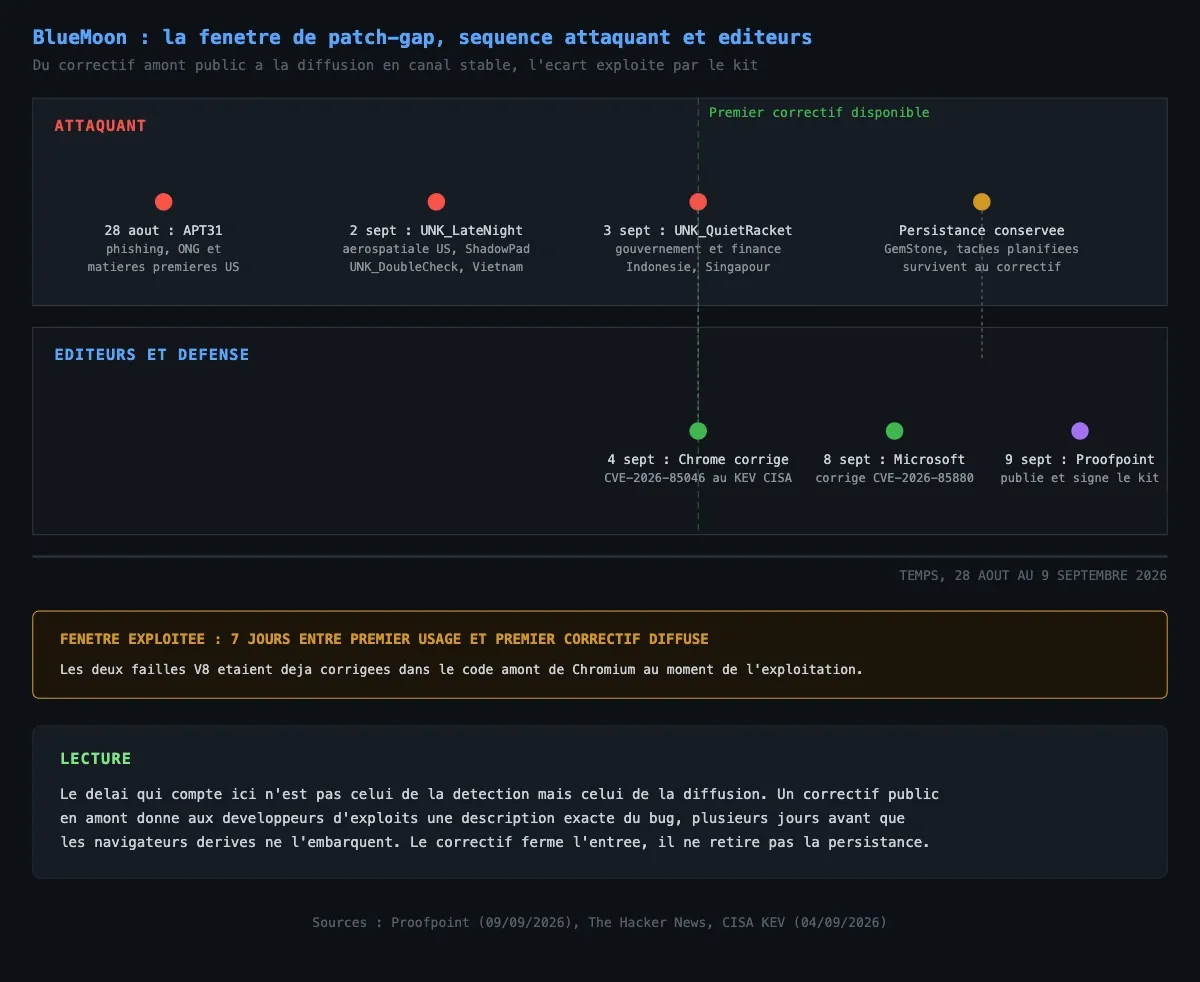
Reconstruction à partir du rapport Proofpoint du 9 septembre 2026 et des dates de publication des correctifs Google et Microsoft.
Analyse technique
Étape 1 : le phishing comme simple porte d'entrée
Les quatre clusters partent d'un courriel de harponnage qui amène la victime sur une URL contrôlée. Il n'y a ni pièce jointe piégée, ni macro, ni installeur à faire accepter. Le seul acte demandé à la cible est de cliquer sur un lien, ce qui rend la charge de détection presque entièrement dépendante de l'analyse d'URL et du filtrage réseau. Plusieurs variantes du kit intègrent des pages d'atterrissage et des redirections propres à la campagne, des vérifications du système d'exploitation côté navigateur, et de la télémétrie supplémentaire. UNK_DoubleCheck héberge son kit sur un domaine Cloudflare Workers, choix d'infrastructure qui complique le blocage par réputation de domaine.
Étape 2 : deux failles V8 enchaînées dans la fenêtre de patch-gap
La page déclenche d'abord la confusion de type (CVE-2026-85046) pour obtenir l'exécution dans le renderer, puis la seconde faille V8 pour sortir du bac à sable. Le point structurel à retenir n'est pas la mécanique de chaque bug, mais le modèle économique qu'il révèle. Chromium est développé publiquement : quand un correctif de sécurité est poussé en amont, il devient lisible par tout le monde avant d'atteindre les canaux stables des dizaines de navigateurs qui en dépendent. Rétro-ingénierer un correctif public est nettement moins coûteux que trouver une faille, et le développeur du kit semble avoir industrialisé cette surveillance. Proofpoint pose explicitement la question du rôle des agents d'IA dans cette accélération : une chaîne d'exploitation Chrome pleinement armée était historiquement une capacité rare et chère, ici elle a été développée, déployée et partagée entre plusieurs acteurs en quelques jours.
Étape 3 : prise d'empreinte puis élévation conditionnelle
Après les exploits navigateur, le kit charge réflexivement une première DLL qui prend l'empreinte de l'hôte Windows. Le JavaScript exploite ce résultat pour décider s'il tente l'élévation de privilèges. C'est un comportement d'opérateur prudent : ne pas brûler l'exploit ALPC sur une machine où il échouerait ou où il serait détecté. Une seconde DLL réflexive exécute l'élévation proprement dite pour élever le processus renderer.
Étape 4 : injection dans le processus broker et exécution de la commande opérateur
Avec les privilèges obtenus, un shellcode injecteur place un stub CreateProcess dans le processus broker parent de Chrome, qui exécute alors la commande choisie par l'opérateur. La commande par défaut télécharge un exécutable distant via curl puis l'exécute. Cette étape explique la chaîne de processus qui sert d'indicateur le plus simple à surveiller : chrome.exe engendrant cmd.exe, puis curl.exe, puis msgbox.exe.
Étape 5 : charges finales différenciées par acteur
À partir de là, chaque cluster fait ce qui lui est propre. APT31 installe GemStone, une extension de navigateur qui se fait passer pour Google Gemini et sert de porte dérobée de surveillance et de vol d'identifiants, avec son propre canal de commande et contrôle. Le contournement d'intégrité GhostChrome-X permet d'installer cette extension sans passer par les contrôles normaux du navigateur, ce qui la rend particulièrement discrète : elle vit dans le processus légitime, voit tout ce que voit l'utilisateur, et survit à la mise à jour du navigateur. UNK_LateNight déploie ShadowPad, porte dérobée modulaire de longue date associée aux opérations chinoises. UNK_DoubleCheck déroule un binaire Rust qui va chercher sa suite dans un bucket Cloudflare R2. UNK_QuietRacket exécute un assembly .NET en mémoire et se persiste par tâche planifiée.
Point à retenir pour la réponse à incident : mettre à jour le navigateur ferme la porte d'entrée mais ne retire rien de ce qui a déjà été installé. L'extension GemStone et les tâches planifiées créées par les autres groupes survivent au correctif.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Chaîne de processus | chrome.exe engendrant cmd.exe, puis curl.exe, puis msgbox.exe |
| Fichier | ChromeUpdate.exe ou msgbox.exe dans %TEMP% |
| Répertoire | C:\Users\Public\stomp_ext |
| Tâche planifiée | EdgeCore_AutoUpdate |
| Tâche planifiée | MicrosoftEdgeUpdatesTaskMachine |
| Tâche planifiée | Avpcheckup |
| Tâche planifiée | GeForceService |
| Mutex | Dataupcheckinfo |
| Clé de registre | HKCU\SOFTWARE\Classes\CLSID\{5D4CFCB7-222C-4CA3-96B6-1F8195FBBB4B}\InprocServer32 |
| Extension navigateur | Extension Chrome se présentant comme Google Gemini (GemStone) non installée depuis le Web Store |
| Infrastructure | Domaines Cloudflare Workers et buckets Cloudflare R2 utilisés comme hébergement de kit et de charge secondaire |
| Signatures | Règles Emerging Threats 2071919 à 2071924 (chargeur JavaScript et trafic C2) |
MITRE ATT&CK
Proofpoint ne publie pas de matrice ATT&CK formelle dans le rapport. Cartographie construite à partir des mécanismes décrits.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Phishing: Spearphishing Link | T1566.002 | Courriels de harponnage menant à une URL contrôlée par l'acteur, pour les quatre clusters |
| Execution | Exploitation for Client Execution | T1203 | Confusion de type V8 et évasion de bac à sable déclenchées par une page HTML forgée |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | Débordement de tas ALPC, CVE-2026-85880 |
| Defense Evasion | Reflective Code Loading | T1620 | Deux DLL chargées réflexivement, empreinte hôte puis exploit d'élévation |
| Defense Evasion | Process Injection | T1055 | Stub CreateProcess injecté dans le processus broker parent de Chrome |
| Defense Evasion | Hijack Execution Flow: DLL Side-Loading | T1574.002 | ShadowPad, binaire Rust et charge .NET déployés par sideloading selon les clusters |
| Defense Evasion | Subvert Trust Controls | T1553 | Contournement d'intégrité d'extension GhostChrome-X |
| Persistence | Browser Extensions | T1176 | Extension GemStone déguisée en Google Gemini |
| Persistence | Scheduled Task/Job | T1053.005 | Tâches planifiées créées par UNK_QuietRacket, noms listés en IOC |
| Command and Control | Ingress Tool Transfer | T1105 | Téléchargement de l'exécutable distant par curl |
| Command and Control | Web Service | T1102 | Cloudflare Workers et R2 comme infrastructure de distribution et de C2 |
| Credential Access | Steal Web Session Cookie | T1539 | GemStone décrit comme porte dérobée de surveillance navigateur et de vol d'identifiants |
| Discovery | System Information Discovery | T1082 | DLL de prise d'empreinte de l'hôte avant décision d'élévation |
Remédiation : checklist opérationnelle
- Forcer la mise à jour de Chrome et de tous les navigateurs dérivés de Chromium du parc (Edge, Brave, Opera, Vivaldi, clients embarqués) vers une version postérieure aux correctifs de septembre 2026. Vérifier la version réellement installée plutôt que la politique de mise à jour, la fenêtre d'exploitation reposait précisément sur ce décalage.
- Appliquer le Patch Tuesday Microsoft du 8 septembre 2026, en particulier le correctif ALPC CVE-2026-85880.
- Ne pas s'arrêter au correctif : rechercher les artefacts de persistance sur l'ensemble du parc, notamment les quatre noms de tâches planifiées listés en IOC, le répertoire C:\Users\Public\stomp_ext et la clé CLSID indiquée.
- Auditer les extensions Chrome installées hors Web Store, en particulier toute extension se présentant comme Google Gemini. GhostChrome-X permet une installation qui échappe aux contrôles habituels, l'inventaire côté poste est donc plus fiable que la politique de gestion du navigateur.
- Déployer les règles Emerging Threats 2071919 à 2071924 sur les points d'inspection réseau.
- Créer une détection sur la chaîne de processus chrome.exe vers cmd.exe vers curl.exe, comportement anormal sur un poste bureautique et signature directe du kit.
- Restreindre ou surveiller l'exécution de curl.exe depuis des processus navigateur, et surveiller les créations de fichiers exécutables dans %TEMP% par des enfants de navigateur.
- Traiter les domaines Cloudflare Workers et les buckets R2 comme une catégorie à surveiller plutôt qu'à bloquer en masse, l'infrastructure étant partagée avec des usages légitimes.
- Pour les organisations correspondant au ciblage observé (ONG, extraction minière, négoce de matières premières, aérospatiale, industrie manufacturière en Asie du Sud-Est, secteur public et financier en Indonésie et à Singapour), remonter la chasse rétroactive au moins au 25 août 2026, trois jours avant la première utilisation documentée.
- Considérer que la fenêtre de patch-gap est un vecteur récurrent et non un incident isolé : réduire le délai entre publication d'un correctif Chromium amont et déploiement en production est une mesure structurelle, pas une réaction à cette campagne.
Sources
- The Hacker News, Four Spy Groups Used the Same Chrome and Windows Exploit Kit Within a Week, 9 septembre 2026
- Proofpoint, Once in a BlueMoon: Multiple State-Aligned Threat Actors Rapidly Adopt Novel Exploit
- The Hacker News, Chrome V8 Zero-Day Exploited in the Wild Enables Code Execution Inside Sandbox, 9 septembre 2026
- The Hacker News, Google Releases Chrome Update to Patch Actively Exploited V8 Zero-Day
- CISA, Adds One Known Exploited Vulnerability to Catalog, 4 septembre 2026
- Google, v8CTF, dépôt security-research
- Synacktiv, The Phantom Extension: Backdooring Chrome Through Uncharted Pathways