Rapport CTI technique du 20 août 2026
Résumé exécutif
Deux vulnérabilités des passerelles SSL VPN SonicWall SMA 1000 (modèles 6210, 7210 et 8200v uniquement, hors gamme SMA 100), CVE-2026-15409 et CVE-2026-15410, ont été exploitées comme zero-days dès le 22 juin 2026 par un cluster que Volexity suit sous le nom UTA0533, avant d'être corrigées et ajoutées au catalogue CISA KEV le 14 juillet. Depuis début août, le groupe de ransomware INC s'est imposé comme l'opérateur dominant de cette chaîne, revendiquant de nouvelles victimes sur son site de fuite de données aux États-Unis, en Australie, aux Émirats arabes unis, en Colombie et en Suisse, sur fond d'une accélération d'activité qui porte son total revendiqué à 885 victimes.
La combinaison des deux failles transforme une simple requête HTTP non authentifiée en contrôle root complet de l'appliance. CVE-2026-15409, notée 10.0, est un contournement pré-authentification de l'endpoint /wsproxy qui ouvre un tunnel WebSocket vers des services normalement accessibles uniquement en localhost. CVE-2026-15410, notée 7.2, est une traversée de chemin dans le workflow remove_hotfix du service ctrl-service, qui permet d'élever les privilèges d'un compte de service à faibles droits jusqu'à root. Un attaquant sans identifiants obtient ainsi un accès administrateur complet à une passerelle qui agrège par nature des identifiants VPN, des jetons de session et une vue détaillée de l'architecture réseau interne qu'elle protège.
Chronologie
| Date | Événement |
|---|---|
| 22 juin 2026 | Début de l'exploitation zero-day documentée par Volexity, attribuée au cluster UTA0533 |
| 14 juillet 2026 | SonicWall publie l'avis SNWLID-2026-0008 et les correctifs pour CVE-2026-15409 et CVE-2026-15410 ; CISA les ajoute au catalogue KEV le jour même avec échéance de correction au 17 juillet |
| Début août 2026 | INC Ransomware accélère son activité et devient l'opérateur dominant exploitant cette chaîne de vulnérabilités |
| 2 août 2026 | Dernière victime en date revendiquée par INC Ransomware sur son site de fuite de données, selon le décompte cumulé de 885 victimes |
| 20 août 2026 | Aucun proof of concept public identifié pour les deux CVE ; l'exploitation reste attribuée à des acteurs déjà positionnés avant divulgation |
Fiche d'acteur et de campagne
INC Ransomware (opérateur dominant) et UTA0533 (cluster d'exploitation pré-divulgation, selon Volexity)
INC Ransomware est un groupe de ransomware-as-a-service actif depuis 2023, connu pour la double extorsion et pour cibler indifféremment les secteurs privé et public. Il a été identifié comme l'opérateur qui pèse le plus lourd dans l'exploitation en cours de la chaîne SonicWall SMA 1000, avec une accélération nette de son activité depuis début août 2026. UTA0533, désignation Volexity, est le cluster responsable de l'exploitation zero-day initiale à partir du 22 juin, avant toute divulgation publique ; le lien opérationnel exact entre UTA0533 et INC Ransomware (revente d'accès initial, recoupement d'infrastructure, ou actor recyclant les mêmes TTP) n'est pas établi publiquement à ce stade, et ce rapport ne l'affirme pas comme une certitude.
Outillage observé lors de la phase d'exploitation : un script Python nommé KNUCKLEBALL utilisé pour déployer Suo5, un proxy HTTP open source servant de tunnel de commande, ainsi qu'un webshell Java sur mesure baptisé ORANGETAIL, dont le comportement est comparé par les chercheurs au webshell Behinder. PoC disponible : non, aucune preuve de concept publique identifiée pour CVE-2026-15409 ou CVE-2026-15410 au moment de la rédaction. Patch/mitigation : mise à jour vers les versions corrigées listées dans l'avis SonicWall SNWLID-2026-0008 (12.4.3-03453 et ultérieures, 12.5.0-02835 et ultérieures), aucun contournement de configuration n'étant documenté par l'éditeur en dehors de la mise à jour.
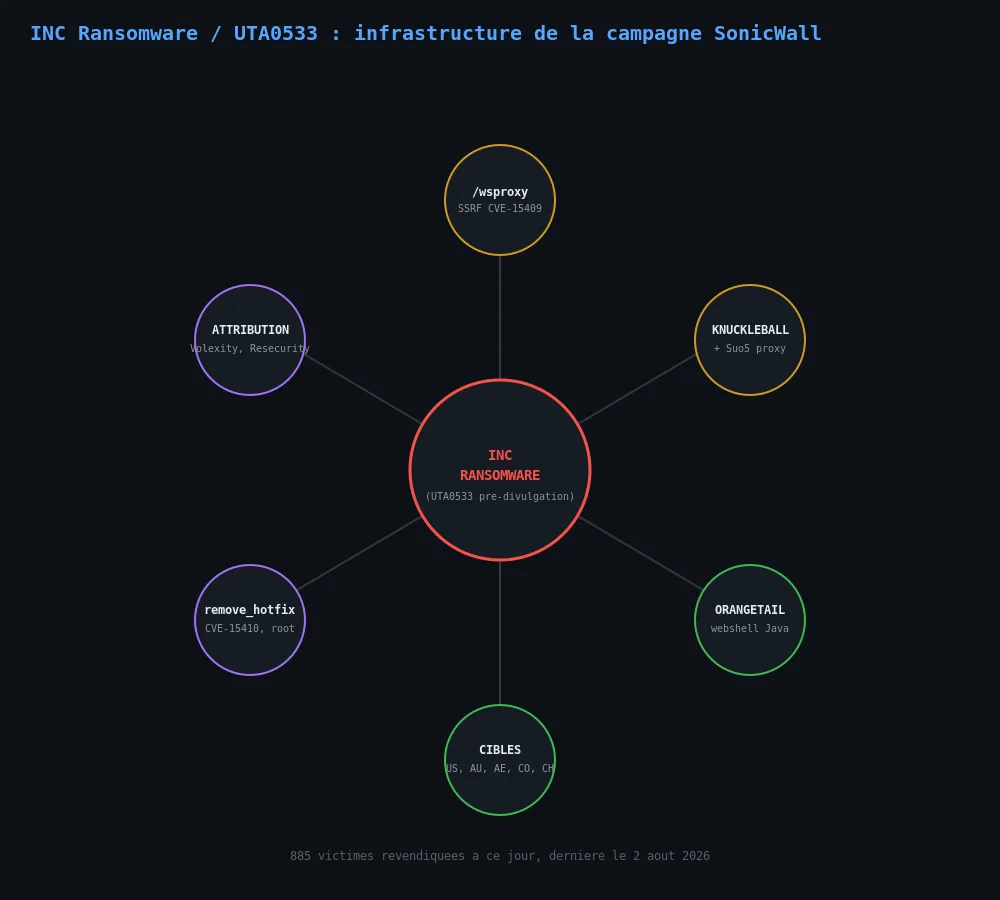
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : ouverture d'un tunnel WebSocket via /wsproxy
CVE-2026-15409 est une vulnérabilité de type server-side request forgery affectant l'interface Workplace des appliances SMA 1000. En envoyant une requête forgée avec des identifiants client falsifiés vers l'endpoint /wsproxy, un attaquant non authentifié ouvre un tunnel WebSocket vers des services normalement restreints à localhost. Ce point d'entrée seul permet déjà de sonder des services internes autrement inaccessibles depuis le réseau externe.
Étape 2 : accès aux services internes CouchDB et ctrl-service
Une fois le tunnel WebSocket établi, l'attaquant interagit avec CouchDB et avec le service ctrl-service, tous deux normalement protégés par la segmentation réseau de l'appliance. Cette étape permet de lire des fichiers sensibles de l'appliance et de préparer sur disque la charge nécessaire à l'étape suivante, sans qu'aucune authentification légitime n'ait été requise jusqu'ici.
Étape 3 : élévation de privilèges via remove_hotfix
CVE-2026-15410 est une traversée de chemin dans le workflow remove_hotfix du ctrl-service, écrit en Erlang. Bien que cette faille nécessite en théorie un compte authentifié, son enchaînement avec l'accès obtenu via le tunnel WebSocket de l'étape 1 la rend exploitable sans identifiants valides. En abusant du chemin de traitement du hotfix à retirer, l'attaquant fait exécuter un script arbitraire, typiquement déposé dans un chemin du type ../../../../../tmp/1234.sh, ce qui élève ses privilèges d'un compte de service à faibles droits jusqu'à root.
Étape 4 : déploiement d'outillage post-exploitation et persistance
Avec un accès root établi, les opérateurs déploient KNUCKLEBALL pour lancer Suo5, créant un canal de commande et de contrôle dissimulé dans du trafic HTTP légitime en apparence, puis installent le webshell ORANGETAIL pour maintenir un accès persistant indépendant de la session initiale. Cette combinaison permet aux attaquants de survivre à un redémarrage de l'appliance ou à une réinitialisation partielle des sessions VPN.
Étape 5 : bascule vers l'extorsion par INC Ransomware
Depuis début août, l'exploitation initiale de cette chaîne alimente directement les opérations d'INC Ransomware, qui utilise l'accès administrateur obtenu sur la passerelle VPN pour intercepter des identifiants, capturer du trafic réseau et pivoter vers l'infrastructure interne des organisations ciblées, avant de procéder au chiffrement et à la double extorsion classique du groupe : vol de données puis menace de publication sur son site de fuite en cas de non-paiement.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Endpoint ciblé | /wsproxy (interface Workplace, SMA 1000) |
| Workflow abusé | remove_hotfix du ctrl-service |
| Motif de log | Entrées ctrl-service.log référençant une traversée de chemin de type ../../../../../tmp/1234.sh |
| Outil de tunneling | Suo5 (proxy HTTP open source), déployé via le script Python KNUCKLEBALL |
| Webshell | ORANGETAIL (webshell Java sur mesure, comportement apparenté à Behinder) |
| Modèles affectés | SMA 1000 séries 6210, 7210, 8200v (la gamme SMA 100 n'est pas concernée par ces deux CVE) |
| Secteurs et pays ciblés par INC Ransomware | États-Unis, Australie, Émirats arabes unis, Colombie, Suisse |
MITRE ATT&CK
Aucune cartographie officielle n'a été publiée conjointement par SonicWall, Volexity et Resecurity pour l'ensemble de la chaîne ; le tableau ci-dessous recoupe les éléments confirmés par ces trois sources et constitue une lecture technique, pas une attribution vendeur unifiée.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation non authentifiée de l'endpoint /wsproxy exposé sur Internet |
| Lateral Movement | Exploitation of Remote Services | T1210 | Tunnel WebSocket ouvrant l'accès à CouchDB et ctrl-service, normalement restreints à localhost |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | Traversée de chemin remove_hotfix élevant un compte de service à root |
| Command and Control | Proxy | T1090 | Déploiement de Suo5 comme proxy HTTP pour dissimuler le canal de commande |
| Persistence | Server Software Component: Web Shell | T1505.003 | Installation du webshell ORANGETAIL pour un accès durable |
| Impact | Data Encrypted for Impact | T1486 | Chiffrement et double extorsion caractéristiques du mode opératoire d'INC Ransomware |
Remédiation : checklist opérationnelle
- Mettre à jour immédiatement toutes les appliances SMA 1000 (modèles 6210, 7210, 8200v) vers les versions corrigées 12.4.3-03453 ou 12.5.0-02835 et ultérieures, selon la branche déployée.
- Considérer comme potentiellement compromise toute appliance exposée depuis le 22 juin 2026, même après correctif : le patch ferme la vulnérabilité mais ne remédie pas à une intrusion déjà survenue.
- Auditer ctrl-service.log à la recherche d'entrées remove_hotfix contenant des séquences de traversée de chemin (../../../../../tmp/) et corréler avec les journaux d'accès à /wsproxy.
- Rechercher la présence de Suo5, KNUCKLEBALL ou du webshell ORANGETAIL sur le système de fichiers de l'appliance et dans les processus en cours d'exécution.
- Considérer comme exposés et à régénérer tout secret, identifiant VPN ou seed MFA potentiellement lisible depuis l'appliance compromise, pas seulement les mots de passe.
- Corréler l'activité réseau sortante de l'appliance avec les journaux d'authentification internes pour détecter tout pivot latéral déjà initié avant la remédiation.
- Vérifier la présence de l'organisation ou de partenaires connus sur le site de fuite de données d'INC Ransomware, en complément des indicateurs techniques.
Sources
- Tenable : CVE-2026-15409, CVE-2026-15410 SonicWall SMA 1000 zero-day vulnerabilities exploited in the wild
- Resecurity : From WSProxy to Root, INC ransomware and SonicWall SMA Exploit Chain
- The Hacker News : INC Ransomware Emerges as Dominant Actor Exploiting SonicWall SMA 1000 Flaws
- SC Media : INC Ransomware chains two SonicWall SMA 1000 zero-days in attacks
- SecurityWeek : Recent SonicWall Vulnerabilities Exploited in Ransomware Attacks


