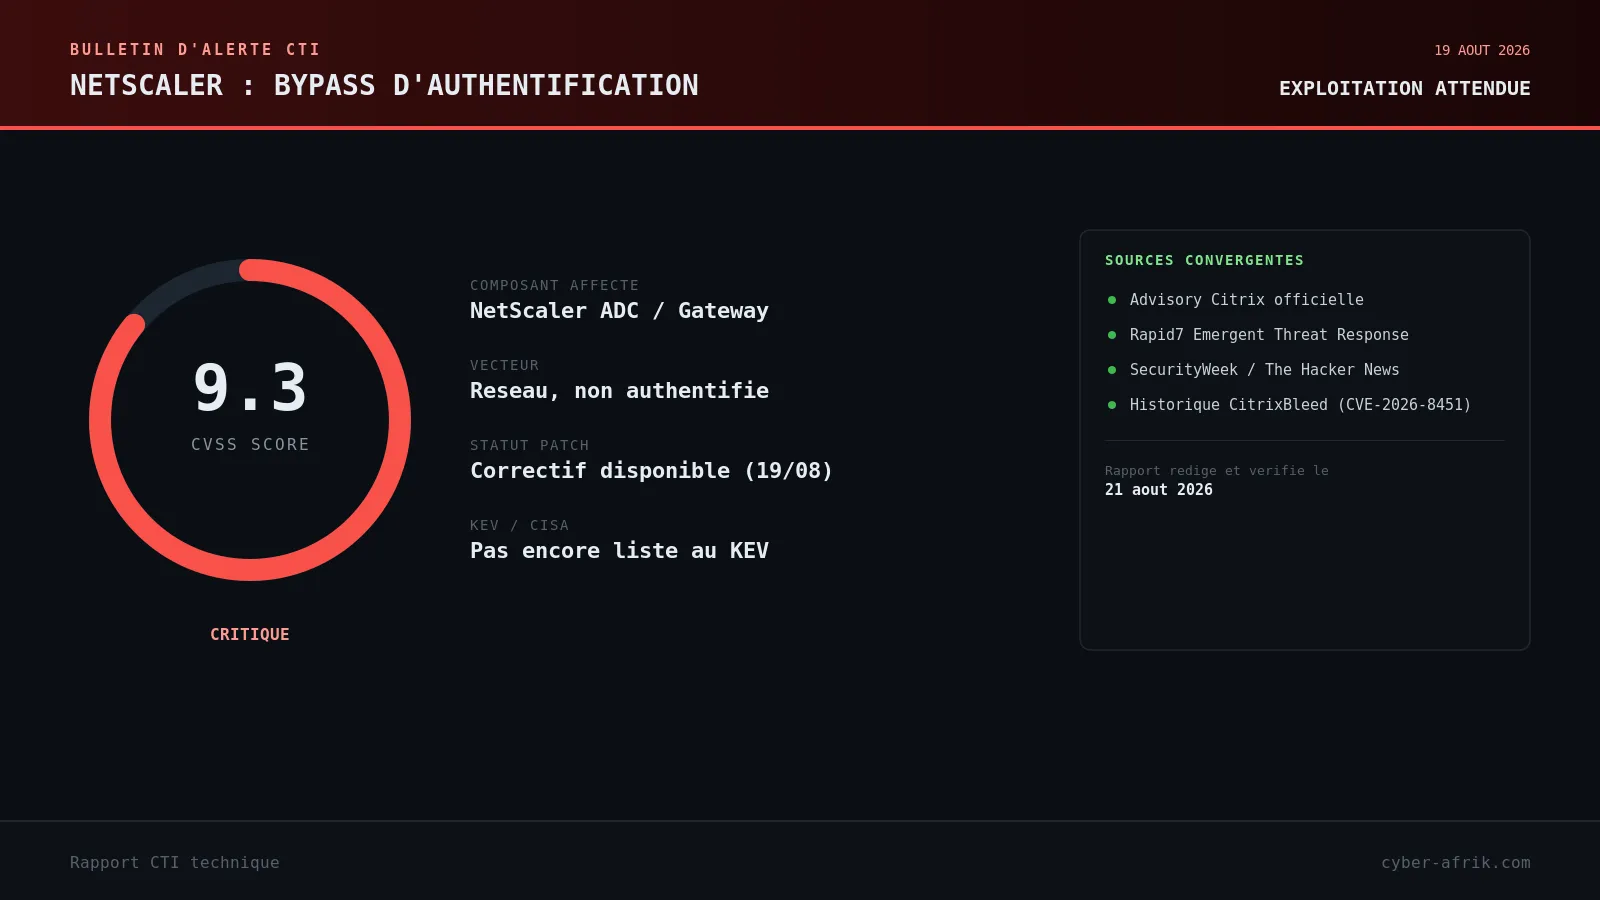
Rapport CTI technique du 21 août 2026
Résumé exécutif
Citrix a publié le 19 août 2026 un avis pour CVE-2026-19490, un contournement d'authentification affectant NetScaler ADC et NetScaler Gateway lorsque l'appliance est configurée comme passerelle SSL VPN, proxy ICA, VPN sans client, proxy RDP, ou comme serveur virtuel AAA avec authentification SAML. Un attaquant distant non authentifié peut contourner les contrôles d'accès sans interaction utilisateur et sans privilège préalable, avec un score CVSS de 9.3. Rapid7 n'a pas observé d'exploitation active au moment de la rédaction, mais l'historique récent de NetScaler (dont CitrixBleed et son dérivé CVE-2026-8451, exploité en quelques jours après divulgation en août 2026) rend cette fenêtre de tranquillité provisoire.
Les appliances NetScaler figurent parmi les cibles les plus rentables du marché de l'exploitation opportuniste : elles sont exposées à internet par construction, hébergent l'accès distant d'entreprises entières, et un bypass d'authentification en position de passerelle VPN équivaut souvent à une porte d'entrée directe sur le réseau interne. Les versions corrigées sont disponibles depuis la publication de l'avis ; le décalage entre la disponibilité du correctif et son application effective sur le parc installé est historiquement le facteur qui détermine si cette CVE reste une note de bas de page ou devient le point d'entrée d'une vague d'intrusions.
Chronologie
| Date | Événement |
|---|---|
| 17/08/2026 | Divulgation de CVE-2026-8451 (CitrixBleed dérivé, SAML), rappel du profil de risque récurrent sur NetScaler |
| 19/08/2026 | Publication de l'avis Citrix pour CVE-2026-19490, CVSS 9.3, versions corrigées disponibles |
| 19-21/08/2026 | Rapid7, SecurityWeek et la presse spécialisée alertent sur une exploitation attendue à court terme, sans confirmation d'exploitation active à ce stade |
Fiche vulnérabilité
CVE-2026-19490 | CVSS 9.3 | Citrix NetScaler ADC / NetScaler Gateway
Contournement d'authentification exploitable par un attaquant réseau non authentifié, sur des appliances configurées en passerelle (SSL VPN, ICA Proxy, VPN sans client, RDP Proxy) ou opérant un serveur virtuel AAA, dans des conditions de configuration spécifiques impliquant Gateway, AAA ou SAML. L'attaquant emprunte un chemin alternatif de la logique d'authentification qui n'applique pas les mêmes contrôles que le flux normal, ce qui lui permet d'accéder aux ressources protégées sans détenir de session valide.
Conditions d'exploitation : accès réseau à l'interface de gestion ou à l'endpoint de passerelle exposé, appliance configurée avec l'un des rôles vulnérables (Gateway SSL VPN, ICA Proxy, CVPN, RDP Proxy, ou serveur virtuel AAA). Aucune authentification préalable n'est nécessaire, aucune interaction utilisateur n'est requise.
PoC disponible : non, à la date de rédaction. Rapid7 n'a pas observé d'exploitation active, mais recommande un traitement d'urgence compte tenu de la valeur historique des appliances Citrix comme cible.
Patch/mitigation : versions corrigées disponibles pour NetScaler ADC et NetScaler Gateway 14.1-73.32 et ultérieures, 13.1-63.21 et ultérieures, ainsi que les branches FIPS et NDcPP correspondantes (14.1-73.32 FIPS, 13.1-FIPS/NDcPP 13.1-37.277). Les administrateurs doivent vérifier la configuration de leurs serveurs virtuels Gateway et AAA pour identifier une exposition avant même d'appliquer le correctif, puisque la criticité dépend directement du rôle assigné à l'appliance.
Diagramme de la chaîne d'attaque
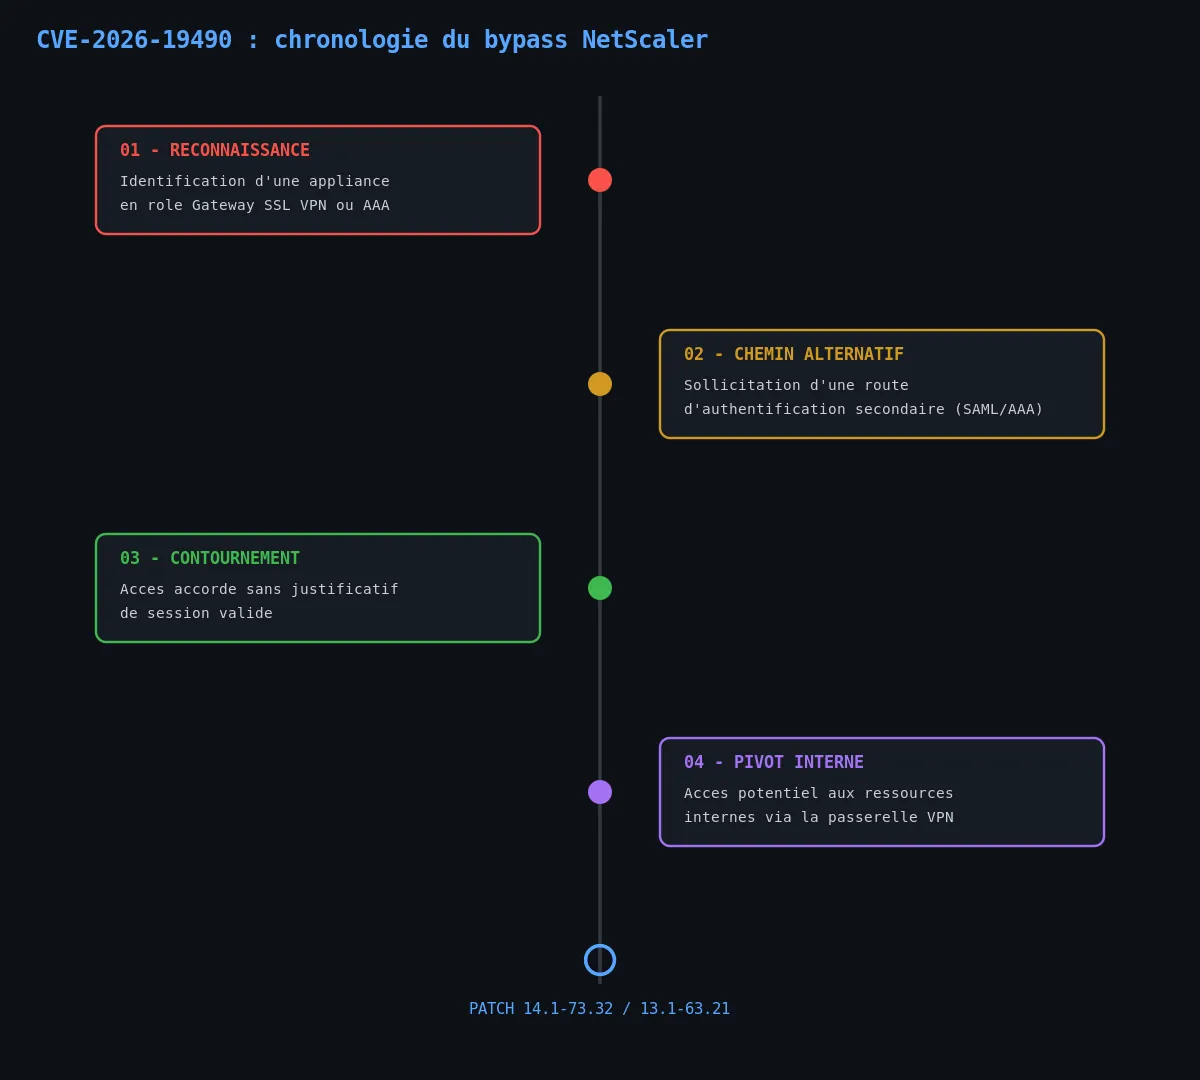
Reconstruction basée sur l'avis Citrix, l'analyse Rapid7 et la couverture SecurityWeek/The Hacker News du 19 au 21 août 2026.
Analyse technique
Étape 1 : reconnaissance de la configuration de l'appliance
Un attaquant identifie une appliance NetScaler exposée et détermine son rôle (Gateway SSL VPN, AAA, SAML) via les bannières de service, les pages de connexion caractéristiques ou les réponses HTTP distinctives, condition préalable puisque la faille ne s'applique qu'à des configurations spécifiques.
Étape 2 : sollicitation du chemin d'authentification alternatif
Plutôt que de suivre le flux d'authentification standard, l'attaquant sollicite une route de traitement secondaire de la logique d'authentification, probablement liée au traitement des assertions SAML ou à un mode de secours de la validation AAA, qui n'applique pas les mêmes vérifications que le chemin principal.
Étape 3 : contournement effectif du contrôle d'accès
Le serveur virtuel accepte la requête comme si elle provenait d'une session authentifiée légitime, sans que l'attaquant ait présenté de justificatif valide. À ce stade, l'attaquant dispose d'un accès équivalent à celui d'un utilisateur authentifié sur les ressources exposées par la passerelle.
Étape 4 : pivot vers le réseau interne ou les ressources protégées
Sur une appliance configurée en Gateway VPN, ce contournement ouvre potentiellement un accès direct aux ressources internes normalement accessibles via tunnel VPN authentifié : partages réseau, applications internes, ou segments réseau qui n'étaient jamais censés être exposés sans authentification préalable.
Indicateurs de compromission
Aucun IOC n'a été publié à ce stade, cohérent avec l'absence d'exploitation active confirmée par Rapid7 au moment de la rédaction.
| Type | Valeur |
|---|---|
| Aucun | Aucun IOC public disponible, absence d'exploitation confirmée en date du 21 août 2026 |
MITRE ATT&CK
Aucune cartographie officielle Citrix ou Rapid7 n'a été publiée pour cette CVE au moment de la rédaction. Le tableau ci-dessous reflète une lecture technique basée sur le mécanisme décrit dans l'avis, pas une attribution vendeur.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | L'appliance NetScaler exposée constitue le point d'entrée direct de l'exploitation |
| Defense Evasion | Impair Defenses (contournement de contrôle d'authentification, lecture adaptée) | T1562 | Le bypass évite délibérément la logique de vérification d'identité normalement appliquée par le serveur virtuel Gateway/AAA |
| Initial Access | Valid Accounts (accès équivalent sans compte valide) | T1078 | L'attaquant obtient un niveau d'accès fonctionnellement équivalent à celui d'un compte authentifié, sans en détenir un |
Remédiation : checklist opérationnelle
- Identifier l'ensemble des appliances NetScaler ADC et NetScaler Gateway du parc, et déterminer lesquelles opèrent un rôle Gateway (SSL VPN, ICA Proxy, CVPN, RDP Proxy) ou un serveur virtuel AAA.
- Sur les appliances identifiées comme exposées, appliquer en urgence les versions corrigées : 14.1-73.32 ou ultérieure, 13.1-63.21 ou ultérieure, ou les branches FIPS/NDcPP équivalentes.
- Vérifier la configuration SAML des serveurs virtuels AAA pour s'assurer qu'aucun chemin de traitement alternatif n'est actif au-delà de ce qui est strictement nécessaire.
- En attendant l'application du correctif, restreindre l'exposition réseau des interfaces de gestion et des endpoints Gateway aux seules plages IP nécessaires, si l'architecture le permet.
- Passer en revue les journaux d'authentification NetScaler sur les jours précédant et suivant le 19 août 2026 pour identifier toute session établie sans authentification standard visible dans les logs applicatifs.
- Étant donné l'historique d'exploitation rapide des CVE NetScaler, traiter cette vulnérabilité comme prioritaire même en l'absence actuelle d'exploitation confirmée, et surveiller les mises à jour de Rapid7 et de CISA KEV dans les jours suivants.
Sources
- CVE-2026-19490: Critical Vulnerability Affecting Citrix NetScaler ADC and NetScaler Gateway, Rapid7
- Exploitation Expected for Critical Authentication Bypass Patched in Citrix NetScaler, SecurityWeek
- Critical NetScaler Flaw Can Bypass Authentication on Certain Gateway and AAA Servers, The Hacker News
- NetScaler CVE-2026-19490 Lets Attackers Bypass Authentication, eSecurity Planet


