Rapport CTI technique du 19 août 2026
Résumé exécutif
Unit 42 a documenté début juillet 2026 la montée en puissance du groupe de rançongiciel The Gentlemen, actif depuis juillet 2025 et passé à un modèle Ransomware-as-a-Service complet vers septembre de la même année. Selon les données de ransomware.live compilées par Unit 42, le groupe totalisait 580 victimes revendiquées dans 77 pays au 7 juillet 2026, dont 103 dans le seul secteur manufacturier. Juin 2026 a représenté son mois le plus actif avec 117 victimes revendiquées, une hausse de près de 4x par rapport à janvier. Entre le second semestre 2025 et le premier semestre 2026, le nombre de victimes revendiquées a été multiplié par plus de six.
Ce qui distingue The Gentlemen des opérations RaaS classiques tient à trois éléments combinés : un partage de rançon de 90 % pour les affiliés, largement au-dessus des 70 à 80 % habituels du secteur, une discipline opérationnelle marquée par des semaines de reconnaissance et d'exfiltration avant tout chiffrement, et un arsenal technique incluant l'exploitation de pilotes vulnérables pour désactiver les outils de sécurité au niveau noyau. Le groupe, également suivi par Microsoft sous le nom Storm-2697, montre une capacité à cibler simultanément Windows, Linux, VMware ESXi, les NAS et les systèmes BSD grâce à des variantes de rançongiciel écrites en Go et en C.
Chronologie
| Date | Événement |
|---|---|
| Juillet 2025 | Première activité observée ; le groupe aurait opéré auparavant sous le nom ArmCorp en tant qu'affilié de Qilin RaaS, selon PRODAFT |
| Septembre 2025 | Bascule vers un modèle RaaS complet avec environ 20 opérateurs et lancement officiel |
| Mai 2026 | Annonce d'un partenariat avec BreachForums pour le recrutement d'affiliés ; fuite d'une base de données interne attribuée à un possible initié |
| Juin 2026 | Pic mensuel de 117 victimes revendiquées, plus haut niveau observé depuis le lancement |
| 10 juillet 2026 | Publication du rapport Unit 42 « No Manners Here », dénombrant 580 victimes revendiquées dans 77 pays depuis l'origine (source ransomware.live) |
| Août 2026 | Le groupe reste classé parmi les opérations de rançongiciel les plus actives du moment par plusieurs éditeurs (Red Piranha, Halcyon) |
Fiche d'acteur / campagne (format fiche CTI)
Acteur : The Gentlemen | Alias : Storm-2697 (Microsoft) | Modèle : Ransomware-as-a-Service, double extorsion
The Gentlemen opère selon un modèle de double extorsion : vol de données pendant deux à six semaines, puis chiffrement de l'infrastructure, puis publication des données volées en cas de non-paiement. Contrairement aux opérations qui privilégient le volume, le groupe sélectionne ses cibles avec soin, en priorité des entreprises de plus de 500 employés disposant d'environnements Active Directory complexes et d'une infrastructure VMware significative. L'énumération spécifique des groupes d'administrateurs VMware pendant la phase de reconnaissance indique une préparation délibérée au chiffrement des hyperviseurs, un choix qui maximise l'impact opérationnel en rendant simultanément indisponibles toutes les machines virtuelles dépendantes.
Deux vecteurs d'accès initial coexistent : l'exploitation d'interfaces d'administration exposées sur Internet, notamment des panneaux FortiGate et des interfaces VPN vulnérables à des failles connues et déjà patchées côté éditeur (CVE-2024-55591 sur FortiOS/FortiProxy, CVE-2025-32433 sur le serveur SSH Erlang/OTP, CVE-2025-33073 sur le client SMB Windows, CVE-2025-55182 sur React2Shell), et l'utilisation d'identifiants valides achetés sur des marchés clandestins auprès d'opérateurs d'infostealers. Ce second vecteur est particulièrement difficile à détecter car il génère des journaux d'authentification en apparence légitimes.
Conditions d'exploitation : accès initial via failles patchées mais non appliquées côté victime, ou identifiants compromis achetés sur le dark web. PoC disponible : sans objet pour une campagne d'acteur, les vulnérabilités d'accès initial exploitées sont documentées et corrigées depuis plusieurs mois par leurs éditeurs respectifs. Mitigation : application des correctifs listés ci-dessus, authentification multifacteur résistante au phishing, et rotation régulière des identifiants.
Diagramme de la chaîne d'attaque
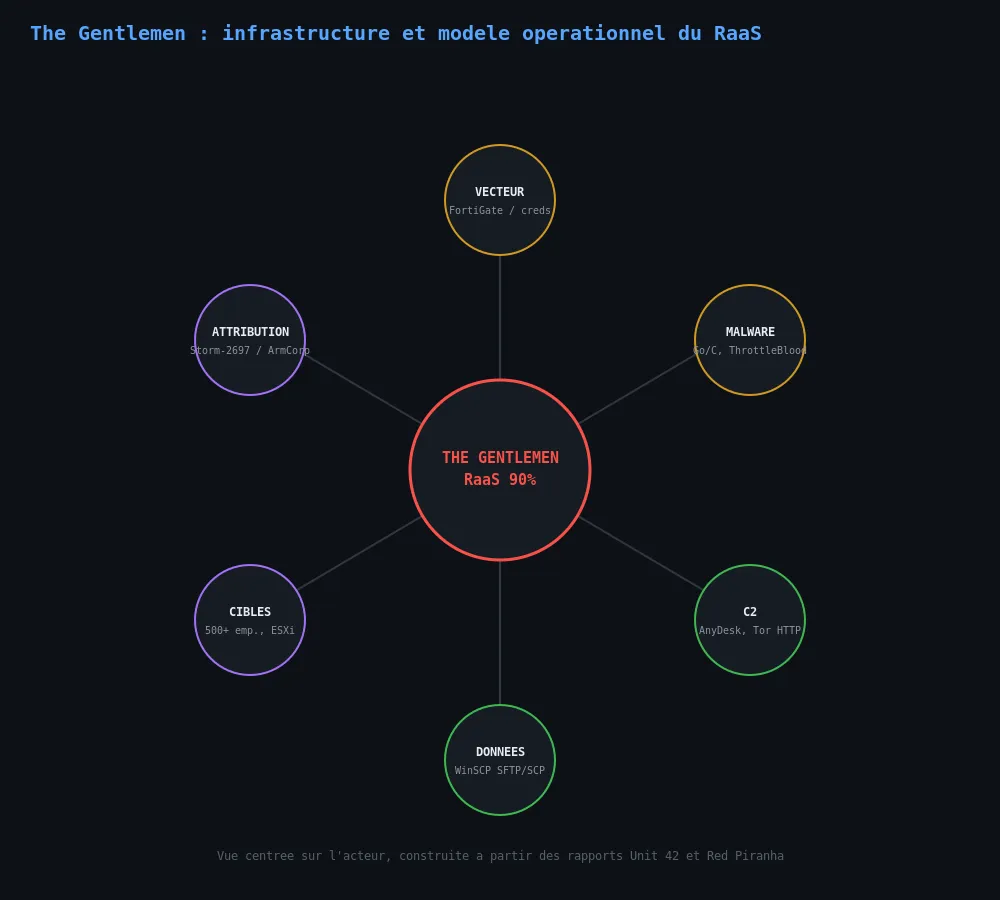
Diagramme construit à partir de l'analyse Red Piranha (mapping MITRE ATT&CK complet), du rapport Unit 42 « No Manners Here » et des recherches Check Point associées.
Analyse technique
Étape 1 : reconnaissance et sélection de la cible
Avant tout accès technique, The Gentlemen mène une reconnaissance patiente pour identifier des organisations avec des portails SaaS exposés, des interfaces d'administration mal configurées ou des points d'accès API accessibles publiquement. Cette phase s'appuie sur des sources ouvertes, des forums clandestins et l'exposition de configurations cloud, et sert aussi à préparer les négociations de rançon en identifiant le chiffre d'affaires et les décideurs de l'organisation ciblée.
Étape 2 : accès initial par exploitation ou identifiants compromis
Le groupe exploite en priorité des panneaux d'administration FortiGate et des interfaces VPN exposées, via des vulnérabilités connues et déjà corrigées par l'éditeur, ce qui suggère un ciblage d'organisations n'ayant pas maintenu leur niveau de correctifs. En parallèle, des identifiants de domaine achetés sur des marchés clandestins d'infostealers permettent une authentification directe qui se fond dans l'activité administrative légitime.
Étape 3 : reconnaissance interne et énumération Active Directory
Une fois à l'intérieur, le groupe déploie Advanced IP Scanner pour cartographier les systèmes actifs et exécute des scripts batch personnalisés pour énumérer les comptes administrateurs de domaine, les administrateurs d'entreprise et, spécifiquement, les groupes d'administrateurs VMware, signe d'une préparation ciblée au chiffrement de l'infrastructure de virtualisation.
Étape 4 : élévation de privilèges et neutralisation des défenses par BYOVD
Le groupe utilise PowerRun.exe pour contourner l'UAC et obtenir un contexte administratif, puis exploite CVE-2025-7771 dans le pilote ThrottleStop, un utilitaire légitime de gestion thermique, pour exécuter du code au niveau noyau. Le pilote est renommé ThrottleBlood.sys pour masquer son origine, puis chargé pour exécuter Allpatch2.exe et All.exe, des outils capables d'identifier dynamiquement la solution EDR active sur la machine et de la terminer spécifiquement, plutôt que de s'appuyer sur une liste statique de produits ciblés.
Étape 5 : mouvement latéral, exfiltration et déploiement du chiffrement
Avec la sécurité endpoint neutralisée, le groupe se déplace latéralement via PsExec sur SMB, RDP après modification du registre pour abaisser les restrictions, et PuTTY en SSH pour atteindre les systèmes Linux et ESXi. AnyDesk est installé comme service Windows pour un accès distant persistant. Les données sensibles des partages réseau (finance, juridique, RH, R&D) sont collectées puis exfiltrées via WinSCP en SFTP/SCP chiffré, sur une durée de cinq à trente jours selon le volume. Le chiffrement, déployé uniquement après la fin de l'exfiltration, repose sur un binaire Go multiplateforme nécessitant un paramètre de mot de passe pour s'exécuter, ce qui complique l'analyse en bac à sable.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Infrastructure C2 | Portail de négociation TOR : tezwsse5czllksjb7cwp65rvnk4oobmzti2znn42i43bjdfd2prqqkad.onion |
| Infrastructure C2 | Site de fuite de données TOR : 25swr3rgce7elyedjmmhdw4ourgtxc72mj2cynsrqz6wwitestfpiiyd.onion |
| Communication | Identifiant TOX : F8E24C7F5B12CD69C44C73F438F65E9BF560ADF35EBBDF92CF9A9B84079F8F04060FF98D098E |
| Fichier | Note de rançon : README-GENTLEMEN.txt |
| Extension de fichier | .7mtzhh (principale), .ojuopo (observée dans des campagnes distinctes) |
| Outil BYOVD | ThrottleBlood.sys, version renommée de ThrottleStop.sys exploitant CVE-2025-7771 |
| Outil | All.exe, Allpatch2.exe (désactivation dynamique d'EDR/antivirus) |
| Outil | PowerRun.exe (contournement UAC) |
| Script | 1.bat (reconnaissance Active Directory) |
MITRE ATT&CK
Cartographie publiée par Red Piranha à partir de l'analyse de The Gentlemen, complétée par les recommandations Unit 42.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation de panneaux d'administration FortiGate et d'interfaces VPN exposées |
| Initial Access | Valid Accounts | T1078 | Utilisation d'identifiants de domaine compromis achetés sur des marchés clandestins |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | Contournement UAC via PowerRun.exe et exploitation noyau de CVE-2025-7771 |
| Defense Evasion | Impair Defenses | T1562.001 | Chargement du pilote vulnérable ThrottleBlood.sys pour désactiver les EDR/antivirus au niveau noyau |
| Discovery | Account Discovery: Domain Account | T1087.002 | Énumération des administrateurs de domaine et des groupes d'administrateurs VMware |
| Lateral Movement | Remote Services: SMB/Windows Admin Shares | T1021.002 | Déploiement via PsExec sur les partages d'administration SMB |
| Exfiltration | Exfiltration Over Alternative Protocol | T1048.001 | Exfiltration via WinSCP en SFTP/SCP chiffré avant chiffrement des systèmes |
Remédiation : checklist opérationnelle
- Patcher en priorité les quatre vulnérabilités d'accès initial documentées : CVE-2024-55591 (FortiOS/FortiProxy), CVE-2025-32433 (Erlang/OTP SSH), CVE-2025-33073 (client SMB Windows) et CVE-2025-55182 (React2Shell), et auditer les interfaces d'administration FortiGate et VPN exposées à Internet.
- Déployer une authentification multifacteur résistante au phishing sur l'ensemble des accès à privilèges et auditer régulièrement l'exposition d'identifiants sur les marchés d'infostealers.
- Activer la protection anti-tampering des EDR et surveiller le chargement de pilotes non signés ou connus vulnérables, en particulier toute variante renommée de ThrottleStop.sys.
- Mettre en place des alertes SIEM à sévérité élevée sur la création, la suppression ou l'exécution de toute tâche planifiée contenant la chaîne « gentlemen », ainsi que sur les commandes wevtutil visant l'effacement des journaux Security/System.
- Traiter l'environnement de virtualisation comme une infrastructure tier-0 : restreindre les interfaces de gestion ESXi à un VLAN de gestion isolé, désactiver SSH par défaut sur les hôtes ESXi, et surveiller toute énumération des groupes d'administrateurs VMware.
- Appliquer un signing SMB strict, désactiver totalement SMBv1, et limiter les mouvements latéraux entre segments internes pour contenir la propagation.
- Maintenir et valider régulièrement des sauvegardes hors ligne, et mettre en place des alertes comportementales sur l'utilisation de vssadmin et wmic pour la suppression de clichés instantanés de volume.
Sources
- Unit 42 (Palo Alto Networks) - No Manners Here: The Ruthless Rise of The Gentlemen Ransomware
- Red Piranha - The Gentlemen Ransomware: Threat Intelligence Analysis, TTPs & Detection Guide
- Microsoft Security Blog - The Gentlemen ransomware: dissecting a self-propagating Go encryptor (Storm-2697)
- Securelist (Kaspersky) - The Gentlemen RaaS: rapid growth and a new ransomware variant


