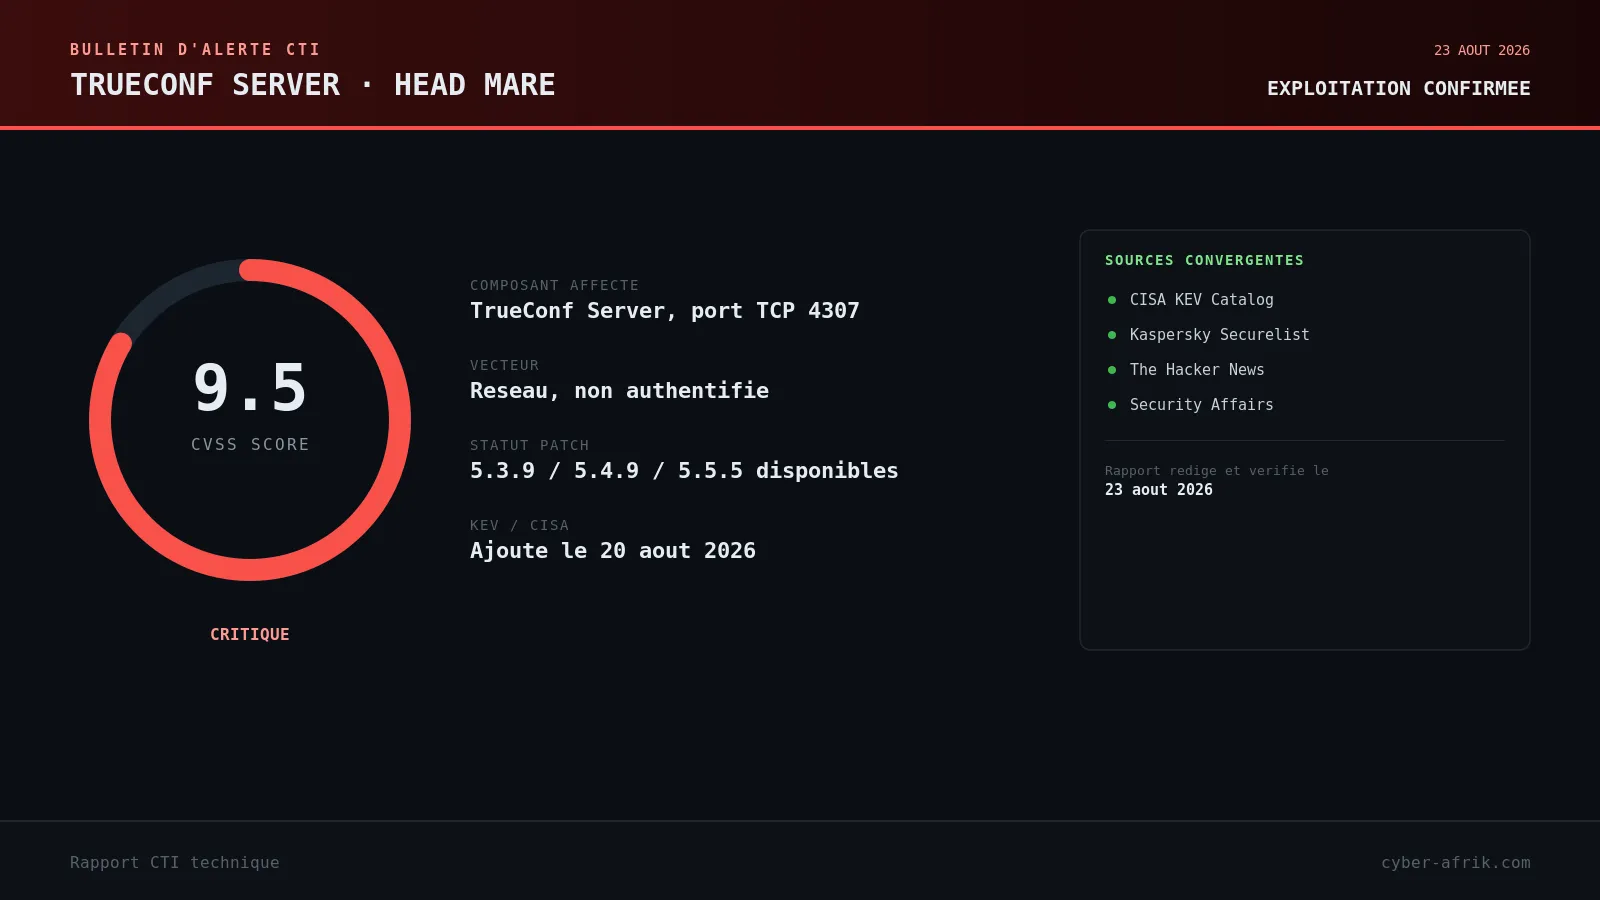
Rapport CTI technique du 23 août 2026
Résumé exécutif
CISA a ajouté le 20 août deux vulnérabilités critiques de TrueConf Server à son catalogue KEV : CVE-2026-72529 (CVSS 9.3, absence d'authentification sur une fonction critique) et CVE-2026-72530 (CVSS 9.5, injection de code permettant une évasion de sandbox). Les deux failles touchent le port TCP 4307, ouvert par défaut sur ce logiciel de visioconférence auto-hébergé très utilisé par des administrations et entreprises russes en substitut à Zoom ou Teams. Un attaquant non authentifié qui atteint ce port peut enchaîner les deux CVE pour obtenir une exécution de code avec les privilèges NT AUTHORITY\SYSTEM sur le serveur.
Kaspersky attribue l'exploitation en conditions réelles au groupe hacktiviste Head Mare, actif depuis juillet 2026 contre des organisations russes de l'instrumentation, l'électronique, le transport, l'énergie et le développement logiciel. Le groupe ne se contente pas de compromettre le serveur : il remplace le programme d'installation légitime du client TrueConf hébergé sur celui-ci par une version piégée, transformant une plateforme de communication interne en point de diffusion de malware vers l'ensemble des utilisateurs qui téléchargent le client. CISA impose aux agences fédérales américaines de corriger CVE-2026-72529 pour le 23 août et CVE-2026-72530 pour le 3 septembre.
Chronologie
| Date | Événement |
|---|---|
| Septembre 2025 | Première vague Head Mare contre TrueConf, via trois failles distinctes (BDU:2025-10114 à 10116), diffusion de web shells PHP. |
| Mars 2026 | Check Point documente un jour zéro distinct du client TrueConf (CVE-2026-3502), exploité contre des cibles gouvernementales en Asie du Sud-Est pour déployer Havoc C2. |
| Juillet 2026 | Kaspersky détecte une nouvelle campagne Head Mare exploitant KLCERT-26-057 et KLCERT-26-058 sur des serveurs TrueConf non patchés. |
| 18 juin 2026 | TrueConf publie les versions corrigées 5.3.9, 5.4.9 et 5.5.5. |
| 10 août 2026 | The Hacker News publie les premiers détails techniques de la campagne Head Mare / PhantomCore. |
| 20 août 2026 | CISA attribue les identifiants CVE-2026-72529 et CVE-2026-72530 aux deux failles et les ajoute au catalogue KEV. |
| 23 août / 3 septembre 2026 | Échéances de correction imposées aux agences fédérales américaines (BOD 22-01). |
Fiche vulnérabilité
CVE-2026-72529 | CVSS 9.3 | TrueConf Server 5.3.x à 5.3.9, 5.4.x à 5.4.9, 5.5.x à 5.5.5 et versions antérieures
Absence d'authentification sur une fonction critique (CWE-306). Le service écoutant sur le port TCP 4307 expose une fonction non documentée qu'un attaquant distant, sans le moindre justificatif, peut invoquer directement pour faire exécuter un script arbitraire par le serveur. Aucune étape préalable d'authentification ni d'interaction utilisateur n'est requise : la seule condition d'exploitation est un accès réseau au port. Le code s'exécute dans un environnement isolé, ce qui limite dans un premier temps son impact aux fonctions autorisées par ce bac à sable. PoC disponible : pas de PoC public identifié à ce jour, mais l'exploitation est confirmée en conditions réelles par Kaspersky depuis juillet 2026. Correctif : mise à jour vers 5.3.9, 5.4.9 ou 5.5.5.
CVE-2026-72530 | CVSS 9.5 | TrueConf Server 5.3.x à 5.3.9, 5.4.x à 5.4.9, 5.5.x à 5.5.5 et versions antérieures
Injection de code (CWE-94) permettant une évasion de sandbox. Une mauvaise gestion de la génération de code dans l'environnement isolé utilisé par TrueConf Server permet à un attaquant ayant déjà obtenu une exécution de code dans ce bac à sable via CVE-2026-72529 d'en sortir et d'exécuter des commandes arbitraires directement sur le système d'exploitation hôte, avec les privilèges NT AUTHORITY\SYSTEM sur les déploiements Windows. C'est cette seconde faille qui transforme une exécution de script contenue en compromission totale du serveur. PoC disponible : non identifié publiquement, exploitation confirmée sur incident réel. Correctif : identique à CVE-2026-72529, mise à jour obligatoire.
Diagramme de la chaîne d'attaque
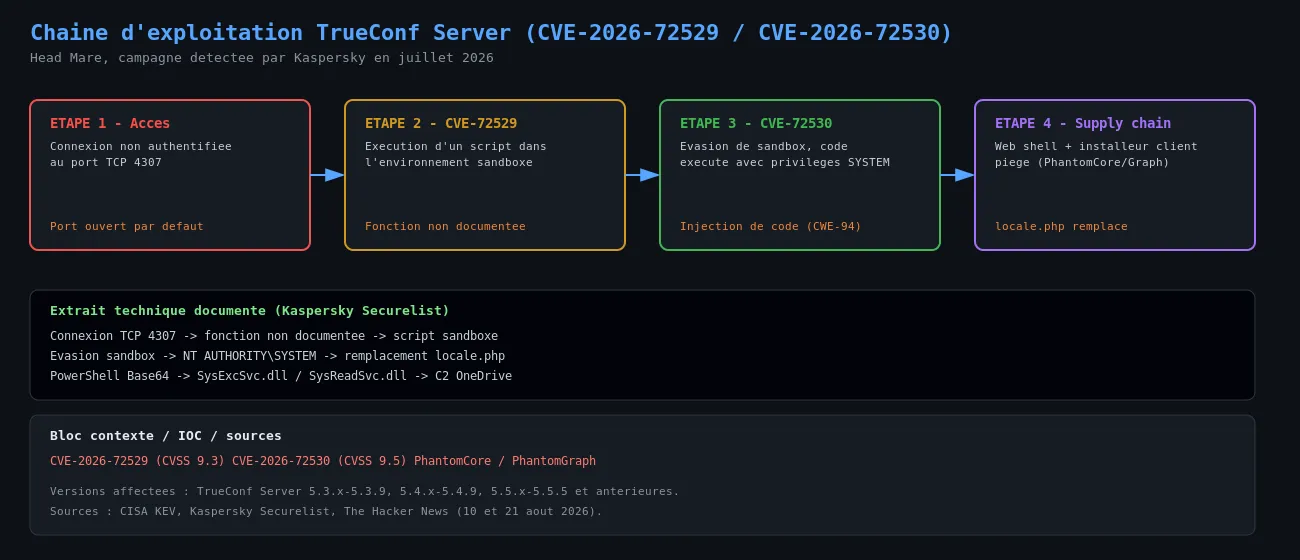
Chaîne reconstruite à partir des publications Kaspersky (Securelist) et The Hacker News du 10 et du 21 août 2026.
Analyse technique
Étape 1 : connexion non authentifiée sur le port 4307
Head Mare scanne les plages d'adresses russes à la recherche de serveurs TrueConf exposant le port TCP 4307, ouvert par défaut à l'installation et rarement filtré parce que la documentation officielle ne le présente pas comme un port d'administration sensible. Aucune authentification n'est demandée à ce stade.
Étape 2 : exécution de script via CVE-2026-72529
L'attaquant invoque la fonction non documentée exposée sur ce port pour faire exécuter un premier script. Ce script s'exécute dans l'environnement sandboxé prévu par TrueConf pour contenir les scripts serveur, ce qui limite en théorie les dégâts à ce stade de la chaîne.
Étape 3 : évasion de sandbox via CVE-2026-72530
Un second script, spécialement conçu, exploite une faiblesse dans la gestion de la génération de code par le sandbox pour en sortir. L'attaquant obtient alors une exécution de commandes directement sur le système d'exploitation hôte, avec les privilèges NT AUTHORITY\SYSTEM sur les installations Windows du serveur.
Étape 4 : persistance par remplacement de fichier et web shell
Avec un accès SYSTEM, Head Mare remplace le fichier ...\public\js\locale.php par un web shell. Ce composant sert de point d'ancrage pour explorer l'infrastructure IT de la victime, accéder à la base de données TrueConf avec des privilèges élevés, et surtout substituer le programme d'installation légitime du client TrueConf, distribué depuis le serveur lui-même, par une version infectée.
Étape 5 : diffusion de PhantomCore et PhantomGraph
Toute personne qui télécharge le client TrueConf depuis le serveur compromis récupère un installeur piégé contenant le backdoor PhantomCore. Le web shell sert également de relais vers un second implant, PhantomGraph, scindé en deux DLL (SysExcSvc.dll pour la réception de commandes et l'exfiltration, SysReadSvc.dll pour leur exécution) installées comme services Windows via une commande PowerShell encodée en Base64. La séparation en deux composants vise explicitement à gêner la détection EDR. PhantomGraph utilise Microsoft OneDrive comme canal de commande et contrôle. Les opérateurs effectuent ensuite un dump mémoire de lsass.exe, ouvrent un tunnel SSH inversé et collectent des informations système basiques (hostname, whoami).
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Port ciblé | TCP 4307 (TrueConf Server, ouvert par défaut) |
| Fichier remplacé | ...\public\js\locale.php (web shell) |
| Implant | PhantomCore (backdoor livré via installeur client piégé) |
| Implant | PhantomGraph, modules SysExcSvc.dll et SysReadSvc.dll |
| C2 | Microsoft OneDrive (exfiltration PhantomGraph) |
| Identifiants historiques Kaspersky | KLCERT-26-057 (= CVE-2026-72529), KLCERT-26-058 (= CVE-2026-72530) |
| Privilèges obtenus | NT AUTHORITY\SYSTEM |
Les indicateurs réseau complets (adresses C2, hashs des installeurs piégés) n'ont pas été publiés intégralement dans les sources disponibles à la date de rédaction ; se référer aux publications Securelist de Kaspersky pour les IOC détaillés au fur et à mesure de leur divulgation.
MITRE ATT&CK
Cette cartographie est une lecture technique construite à partir des comportements décrits par Kaspersky et The Hacker News, pas une attribution officielle vendeur exhaustive.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation directe de CVE-2026-72529 sur le port 4307 exposé. |
| Execution | Exploitation for Client Execution | T1203 | Évasion de sandbox via CVE-2026-72530 pour exécuter du code sur l'hôte. |
| Persistence | Server Software Component: Web Shell | T1505.003 | Remplacement de locale.php par un web shell persistant. |
| Persistence | Create or Modify System Process: Windows Service | T1543.003 | Installation de SysExcSvc.dll et SysReadSvc.dll comme services Windows. |
| Command and Control | Web Service | T1102 | Utilisation de Microsoft OneDrive comme canal C2 pour PhantomGraph. |
| Credential Access | OS Credential Dumping: LSASS Memory | T1003.001 | Dump mémoire de lsass.exe observé après compromission. |
| Command and Control | Protocol Tunneling | T1572 | Tunnel SSH inversé établi par les opérateurs. |
| Supply Chain | Compromise Software Supply Chain | T1195.002 | Substitution de l'installeur client TrueConf distribué depuis le serveur compromis. |
Remédiation : checklist opérationnelle
- Mettre à jour immédiatement tout TrueConf Server vers les versions 5.3.9, 5.4.9 ou 5.5.5, sans attendre une fenêtre de maintenance standard vu le CVSS et l'exploitation active confirmée.
- Filtrer l'accès au port TCP 4307 au niveau du pare-feu périmétrique pour n'autoriser que les flux internes strictement nécessaires, en attendant la bascule complète sur les versions corrigées.
- Vérifier l'intégrité du fichier ...\public\js\locale.php sur tous les serveurs TrueConf exposés, ainsi que la présence de web shells sur les chemins publics équivalents.
- Auditer les installeurs client TrueConf effectivement distribués aux utilisateurs depuis le serveur pour détecter toute substitution, et redistribuer un installeur propre en cas de doute.
- Rechercher la présence de SysExcSvc.dll et SysReadSvc.dll enregistrées comme services Windows non attendus, ainsi que tout trafic sortant anormal vers Microsoft OneDrive depuis le serveur TrueConf.
- Surveiller les dumps mémoire de lsass.exe et les connexions SSH sortantes inhabituelles depuis l'hôte hébergeant TrueConf.
- Pour les organisations n'ayant pas d'exposition directe au risque géopolitique visé par Head Mare, traiter la vulnérabilité comme critique de toute façon : le KEV CISA signale une exploitation active indépendamment du ciblage sectoriel initial.
Sources
- CISA Adds Two Known Exploited Vulnerabilities to Catalog
- CISA orders feds to patch actively exploited TrueConf Server flaws, BleepingComputer
- U.S. CISA adds TrueConf Server flaws to its Known Exploited Vulnerabilities catalog, Security Affairs
- TrueConf Server Flaws Exploited to Replace Client Installers with PhantomCore, The Hacker News
- Head Mare hacktivist group exploits TrueConf vulnerabilities to deliver backdoors, SC Media


