Rapport CTI technique du 21 août 2026
Résumé exécutif
N-able N-central, plateforme de supervision et de gestion à distance (RMM) largement utilisée par les fournisseurs de services managés, a fait l'objet en août 2026 d'une double vulnérabilité de contournement d'authentification permettant à un attaquant non authentifié d'obtenir un accès administratif complet à la console, ce que plusieurs chercheurs ont qualifié d'accès « god-mode ». CVE-2026-18556, divulguée le 1er août avec un correctif en version 2026.2, s'est révélée contournable par un chemin d'exploitation différent : N-able a dû publier CVE-2026-18577 le 2 août pour couvrir cette variante, avant de constater que des attaquants exploitaient activement des serveurs N-central non entièrement corrigés pour atteindre les postes gérés en aval.
La chaîne d'exploitation observée dépasse le simple accès administratif à la console : une fois positionnés sur un serveur N-central compromis, les attaquants ont utilisé la fonctionnalité légitime « Take Control » pour se connecter aux terminaux Windows gérés, puis ont enregistré un service Cloudflare Tunnel sur ces mêmes terminaux pour maintenir un accès persistant capable de survivre à un redémarrage et de rester actif même après la révocation de l'accès au serveur N-central initialement compromis. CISA a ajouté les deux CVE à son catalogue KEV et a imposé aux agences fédérales américaines un délai de remédiation de trois jours au titre de la directive BOD 26-04, un délai qui reflète la gravité du risque de compromission en cascade propre aux plateformes RMM : un seul serveur compromis peut ouvrir l'accès à l'ensemble d'un parc de postes gérés.
Chronologie
| Date | Événement |
|---|---|
| 01/08/2026 | N-able publie l'avis pour CVE-2026-18556, corrigée en version 2026.2 |
| 02/08/2026 | Découverte d'un chemin d'exploitation alternatif contournant le correctif initial, publication de CVE-2026-18577 |
| 02/08/2026 | Sortie de la version 2026.3.1.7 (Hotfix 1), première version non affectée par CVE-2026-18577 |
| 03-04/08/2026 | CISA confirme l'exploitation active et ajoute les deux CVE au catalogue KEV, délai de remédiation de trois jours (échéance 6 août) sous BOD 26-04 |
| 06/08/2026 | N-able confirme que des attaquants ont atteint des serveurs clients et publie un premier bilan de compromission |
| 07/08/2026 | Sortie du Hotfix 2 (version 2026.3.1.10) avec des mesures de durcissement supplémentaires, après confirmation que les attaquants avaient utilisé Take Control et Cloudflare Tunnel pour persister |
Fiche vulnérabilité
CVE-2026-18556 | CVSS 8.2 | N-able N-central (toutes versions jusqu'à 2026.1 incluse)
Contournement d'authentification permettant une prise de contrôle administrative non authentifiée de la console N-central. N-able a initialement corrigé cette faille en version 2026.2.
CVE-2026-18577 | CVSS 8.2 | N-able N-central (versions antérieures à 2026.3.1.7)
Variante du même contournement d'authentification, exploitable par un chemin différent que le correctif de CVE-2026-18556 ne couvrait pas. Un attaquant non authentifié obtient un contrôle administratif complet de la console, avec la capacité de pousser des scripts, déployer des outils, créer des tâches planifiées, modifier des rôles et des stratégies, ou lancer des sessions de prise de contrôle à distance vers l'ensemble des serveurs et postes de travail supervisés par la plateforme.
Conditions d'exploitation : accès réseau à l'interface N-central exposée, aucune authentification préalable requise. Le fait que CVE-2026-18577 contourne le correctif initial de CVE-2026-18556 indique que la cause racine se situe dans la logique de validation de session ou de délégation de privilèges de la console, un défaut de conception plus profond qu'un simple bug de validation d'entrée isolé.
PoC disponible : pas de PoC public documenté dans les sources consultées, mais l'exploitation active a été confirmée indépendamment par N-able, CISA et plusieurs chercheurs (Huntress, Horizon3, ThreatLocker).
Patch/mitigation : mise à jour vers la version 2026.3.1.7 (Hotfix 1, 2 août) au minimum, avec passage recommandé à la version 2026.3.1.10 (Hotfix 2, 7 août) qui intègre un durcissement supplémentaire de la logique d'authentification après confirmation d'exploitation post-Hotfix 1.
Diagramme de la chaîne d'attaque
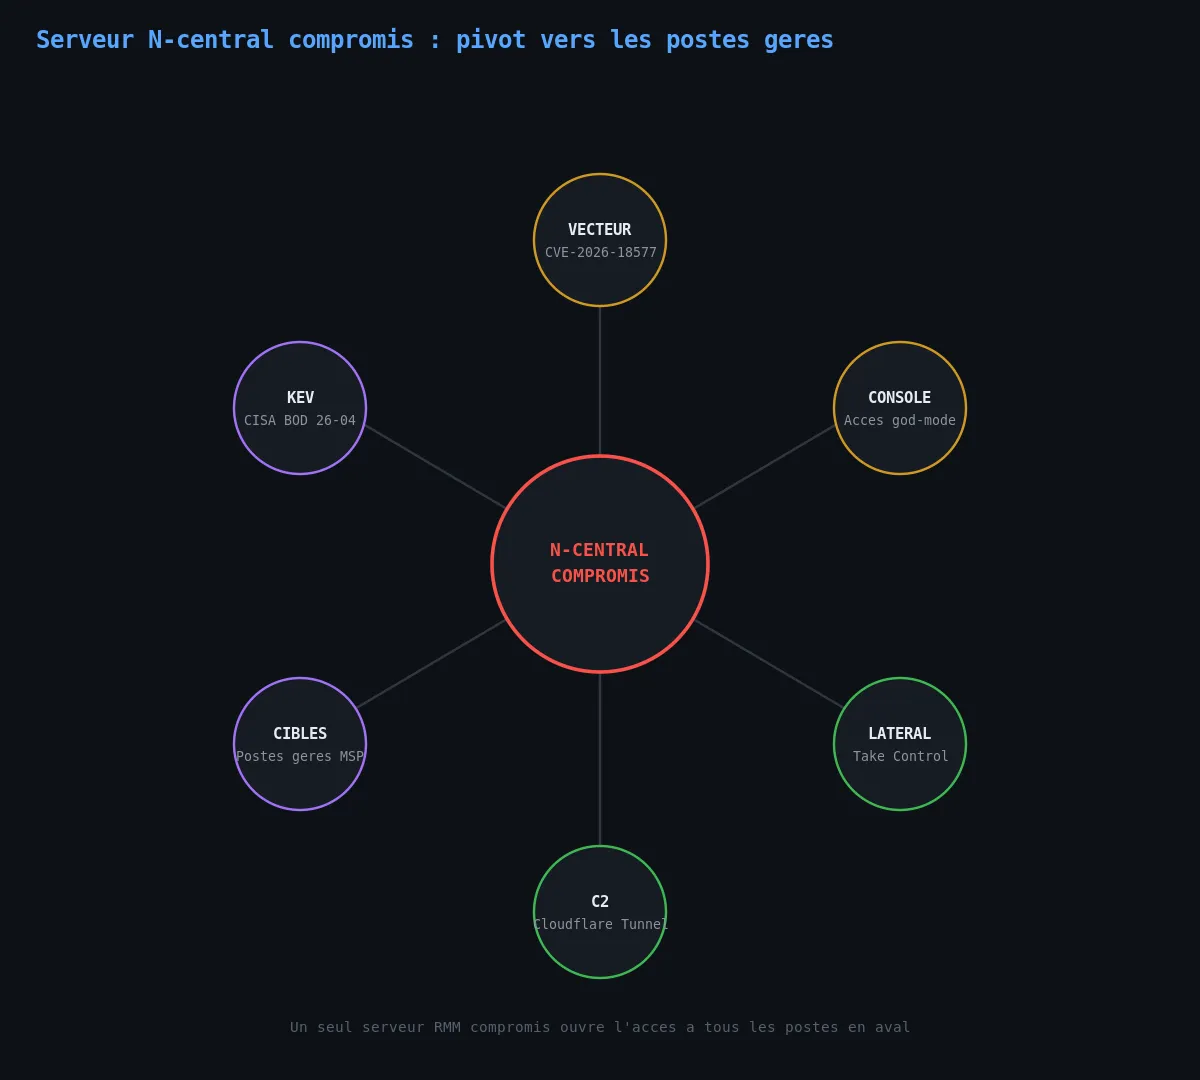
Reconstruction basée sur les avis N-able, l'analyse Rapid7/Huntress et la couverture The Hacker News du 1er au 10 août 2026, centrée sur le serveur N-central comme point de pivot vers l'infrastructure gérée.
Analyse technique
Étape 1 : accès non authentifié à la console N-central
L'attaquant sollicite le chemin d'exploitation de CVE-2026-18577 sur un serveur N-central exposé, contournant la logique d'authentification pour obtenir un contexte de session administratif sans détenir de justificatif valide.
Étape 2 : prise de contrôle administrative de la plateforme RMM
Avec un accès god-mode à la console, l'attaquant dispose des mêmes capacités qu'un administrateur légitime de la plateforme : création de tâches, modification des rôles et politiques, déploiement de scripts vers les endpoints managés, et déclenchement de sessions de contrôle à distance.
Étape 3 : pivot vers les terminaux gérés via Take Control
L'attaquant utilise la fonctionnalité native « Take Control » de N-central pour se connecter directement aux postes Windows supervisés par la plateforme. Cette étape transforme la compromission d'un serveur unique en accès potentiel à l'intégralité du parc géré par ce serveur N-central, souvent réparti sur plusieurs clients dans le cas d'un fournisseur de services managés.
Étape 4 : établissement de la persistance via Cloudflare Tunnel
Sur chaque terminal atteint, l'attaquant enregistre un service Windows nommé « Cloudflared » qui établit un tunnel Cloudflare sortant. Ce mécanisme de persistance présente l'avantage, pour l'attaquant, de survivre à un redémarrage du poste et de rester fonctionnel même après la révocation de l'accès au serveur N-central d'origine, puisque le tunnel ne dépend plus de la plateforme RMM compromise une fois établi.
Étape 5 : maintien de l'accès indépendamment du correctif appliqué au serveur
Le durcissement du serveur N-central (Hotfix 2) ne supprime pas rétroactivement les tunnels Cloudflare déjà déployés sur les terminaux atteints avant correction, ce qui explique pourquoi N-able a publié des indicateurs de compromission spécifiques à rechercher directement sur les postes gérés, indépendamment de l'état de correction du serveur central.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Fichier | svchost.exe déposé dans le dossier Documents de l'utilisateur sur les postes gérés (nom trompeur, à ne pas confondre avec le binaire système légitime situé dans System32) |
| Service Windows | Service enregistré sous le nom Cloudflared, utilisant le client Cloudflare Tunnel légitime à des fins de persistance non autorisée |
| Version serveur | Toute instance N-central en version antérieure à 2026.3.1.7 doit être considérée comme potentiellement compromise si exposée durant la fenêtre d'exploitation active (1er au 7 août 2026) |
MITRE ATT&CK
Cartographie construite à partir des éléments techniques confirmés par N-able, Huntress et Rapid7. Aucune matrice officielle complète n'a été publiée par un vendeur pour cette campagne, cette lecture reste une interprétation technique.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | La console N-central exposée constitue le point d'entrée exploité sans authentification |
| Privilege Escalation | Valid Accounts | T1078 | Le contournement d'authentification donne un contexte de session équivalent à un compte administrateur légitime |
| Lateral Movement | Remote Services | T1021 | La fonctionnalité Take Control est détournée pour atteindre les postes gérés en aval du serveur RMM compromis |
| Command and Control | Protocol Tunneling | T1572 | Le service Cloudflare Tunnel enregistré sert de canal C2 sortant chiffré, dissimulé dans du trafic légitime |
| Persistence | Create or Modify System Process (Windows Service) | T1543.003 | L'enregistrement du service Cloudflared assure la survie de l'accès après redémarrage |
Remédiation : checklist opérationnelle
- Mettre à jour immédiatement tout serveur N-central vers la version 2026.3.1.10 (Hotfix 2) ou ultérieure, en ne considérant pas le Hotfix 1 (2026.3.1.7) comme suffisant compte tenu du durcissement additionnel apporté par le Hotfix 2.
- Sur chaque poste géré par une instance N-central potentiellement exposée entre le 1er et le 7 août 2026, rechercher la présence d'un fichier svchost.exe dans le dossier Documents de l'utilisateur.
- Auditer les services Windows enregistrés sur l'ensemble des endpoints gérés pour identifier tout service nommé Cloudflared non déployé de manière légitime et documentée par l'équipe IT.
- Passer en revue les journaux d'utilisation de la fonctionnalité Take Control sur la période concernée pour identifier des sessions initiées en dehors des horaires ou des opérateurs habituels.
- Pour les fournisseurs de services managés opérant N-central au bénéfice de clients tiers, notifier chaque client dont l'infrastructure était supervisée par un serveur potentiellement compromis durant la fenêtre d'exploitation, indépendamment du fait que ce client ait ou non observé une activité suspecte de son côté.
- Révoquer et régénérer l'ensemble des identifiants et jetons d'API associés au serveur N-central concerné après mise à jour, par précaution contre une exfiltration de secrets survenue durant la fenêtre de compromission.
- Restreindre l'exposition réseau de l'interface d'administration N-central aux seules plages IP nécessaires si l'architecture de déploiement le permet, en complément du correctif logiciel.
Sources
- Critical N-able N-central Vulnerability and Active Exploitation, Huntress
- N-able N-central Auth Bypass, CVE-2026-18556 & 18577, Horizon3
- Feds get 3 days to patch N-able God mode flaw under active exploit, The Register
- N-able God mode flaw: Vendor confirms attackers reached customer networks as second hotfix lands, The Register
- CISA Adds Exploited N-able N-central Flaw to KEV After Customer Compromises, The Hacker News
- Attackers exploit N-able N-central flaw to reach managed endpoints (CVE-2026-18577), Help Net Security


