Rapport CTI technique du 20 août 2026
Résumé exécutif
CVE-2026-58231 est une vulnérabilité maximale, notée 10.0 sur l'échelle CVSS, qui touche l'extension Data Hub Adapter du cœur de SAP Commerce Cloud. Elle permet à un attaquant non authentifié d'abuser d'un client d'authentification par défaut de la plateforme puis de soumettre une entrée forgée à des fonctions internes dépourvues de validation suffisante, avec pour conséquence une exécution de code arbitraire et une compromission des composants internes de l'application. SAP a publié le correctif le 11 août 2026, dans le cadre de son cycle mensuel de patchs, sous la note de sécurité 3771065.
Trois jours plus tard, le 14 août, la société de threat intelligence Defused Cyber a détecté les premières tentatives d'exploitation sur ses honeypots, un délai particulièrement court entre divulgation et industrialisation qui confirme une tendance déjà observée sur d'autres produits d'entreprise cette année. À la date de rédaction, aucun proof of concept public n'a été identifié et aucune attribution formelle n'a été communiquée, mais SAP Commerce Cloud (anciennement Hybris) a par le passé attiré des groupes d'espionnage liés à la Chine ainsi que des opérateurs de ransomware, ce qui justifie un traitement en priorité maximale même en l'absence d'exploitation massive confirmée à ce stade.
Chronologie
| Date | Événement |
|---|---|
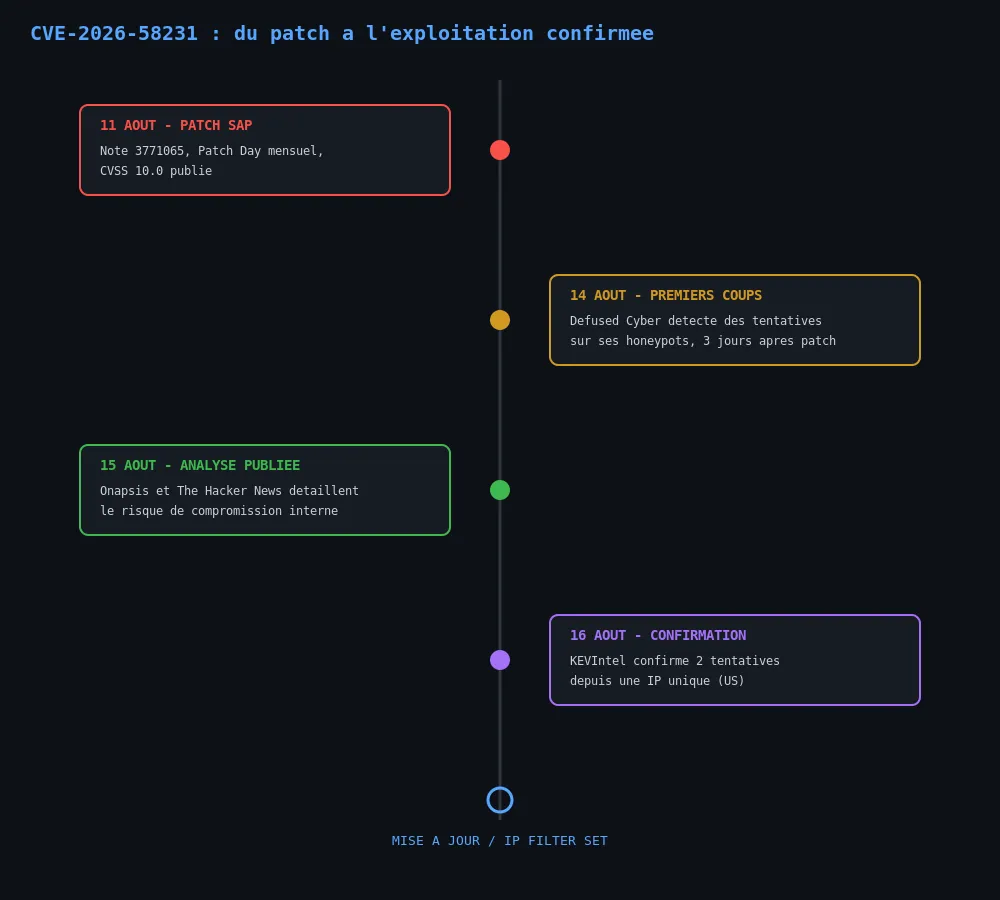
| 11 août 2026 | SAP publie la note de sécurité 3771065 et le correctif de CVE-2026-58231 dans le cadre du Patch Day mensuel |
| 14 août 2026 | Defused Cyber détecte les premières tentatives d'exploitation sur ses honeypots, trois jours après la publication du correctif |
| 15 août 2026 | The Hacker News et Onapsis publient une analyse détaillant le mécanisme et le risque de compromission des composants internes |
| 16 août 2026 | KEVIntel confirme indépendamment deux tentatives d'exploitation supplémentaires, depuis une adresse IP unique localisée aux États-Unis |
| 20 août 2026 | Aucune revendication d'exploitation à grande échelle ni PoC public recensés à ce jour ; la fenêtre de risque reste ouverte |
Fiche vulnérabilité
CVE-2026-58231 | CVSS 10.0 | SAP Commerce Cloud, extension Data Hub Adapter
Défaut d'autorisation combiné à une validation d'entrée insuffisante (CWE-863, Incorrect Authorization ; CWE-306, Missing Authentication for Critical Function, dans la mesure où le mécanisme abusé est décrit comme un client d'authentification par défaut prévu pour un usage interne ; CWE-20, Improper Input Validation sur les fonctions cibles). L'attaquant exploite un client d'authentification présent par défaut dans le Data Hub Adapter pour atteindre des fonctions qui ne valident pas suffisamment leurs paramètres d'entrée, ce qui débouche sur une exécution de code arbitraire côté serveur.
Conditions d'exploitation : accès réseau à l'interface Data Hub Adapter exposée, aucune authentification requise côté attaquant, complexité d'attaque qualifiée de faible par SAP et par CVE.org. PoC disponible : non, aucune preuve de concept publique identifiée au moment de la rédaction. Patch/mitigation : mise à jour vers les niveaux de version Commerce Cloud référencés dans la note SAP 3771065, nécessitant une reconstruction et un redéploiement complets de l'application ; à défaut, Onapsis recommande de configurer un IP Filter Set pour restreindre l'accès réseau à l'endpoint vulnérable en attendant la mise à jour.
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : un client d'authentification pensé pour un usage interne
Le Data Hub Adapter est le composant qui orchestre l'échange de données structurées entre SAP Commerce Cloud et des systèmes externes ou d'autres modules SAP. Comme beaucoup d'extensions d'intégration, il embarque un client d'authentification par défaut destiné à faciliter les échanges inter-services lors du déploiement initial. Le problème identifié par SAP est que ce client par défaut reste accessible et utilisable par un tiers non autorisé une fois l'application déployée, sans qu'un contrôle d'autorisation supplémentaire ne vienne restreindre son usage aux seuls services internes légitimes.
Étape 2 : abus du client par défaut pour atteindre des fonctions non validées
Un attaquant capable d'atteindre le point d'entrée réseau de l'adapter peut s'authentifier avec ce client par défaut sans posséder de identifiants propres à l'organisation cible. Une fois ce premier obstacle contourné, il accède à des fonctions internes du Data Hub Adapter qui, selon SAP, manquent de validation suffisante sur les entrées qu'elles acceptent. C'est cette combinaison, contournement d'autorisation puis absence de validation en aval, qui transforme un défaut de configuration en primitive d'exécution de code.
Étape 3 : construction d'une entrée forgée et exécution de code arbitraire
En soumettant une entrée spécialement conçue aux fonctions vulnérables, l'attaquant obtient l'exécution de code arbitraire dans le contexte du processus SAP Commerce Cloud. SAP et Onapsis précisent que l'impact dépasse le strict périmètre applicatif : la compromission peut s'étendre aux composants internes connectés au Data Hub Adapter, avec un impact élevé simultanément sur la confidentialité, l'intégrité et la disponibilité, ce qui explique la notation CVSS à 10.0, le score maximal.
Étape 4 : passage à l'exploitation active en trois jours
Le délai observé entre la publication du correctif le 11 août et les premières tentatives détectées le 14 août illustre la vitesse à laquelle les chercheurs offensifs et les groupes opportunistes procèdent aujourd'hui à la rétro-ingénierie d'un patch pour en déduire le vecteur d'exploitation, sans qu'un PoC public n'ait encore été diffusé. Ce mode opératoire, comparer le code avant et après correctif pour isoler la fonction modifiée, est le même que celui documenté publiquement pour d'autres vulnérabilités d'appliances d'entreprise cette année.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Fenêtre d'exploitation observée | Tentatives détectées à partir du 14 août 2026 sur honeypots Defused Cyber |
| Source confirmée | Une adresse IP unique localisée aux États-Unis, deux tentatives recensées par KEVIntel le 16 août 2026 |
| Composant ciblé | Extension Data Hub Adapter, endpoint exposé du client d'authentification par défaut |
Les indicateurs de compromission détaillés (adresses IP complètes, empreintes de requêtes) n'ont pas été publiés intégralement par les sources disponibles à ce jour ; ce tableau reflète ce qui a été confirmé publiquement, sans complément inventé.
MITRE ATT&CK
Aucune cartographie officielle n'a été publiée par SAP, Onapsis ou CISA pour cette vulnérabilité à la date de rédaction. Le tableau suivant est une lecture technique construite à partir des éléments confirmés, pas une attribution vendeur.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Endpoint Data Hub Adapter accessible sans authentification légitime |
| Defense Evasion | Valid Accounts: Default Accounts | T1078.001 | Abus du client d'authentification par défaut du composant, apparenté à un compte par défaut non désactivé |
| Execution | Command and Scripting Interpreter | T1059 | Exécution de code arbitraire décrite par SAP comme conséquence directe de l'exploitation |
| Impact | Data Manipulation | T1565 | Impact CVSS maximal sur la disponibilité et l'intégrité des composants internes, cohérent avec un accès en écriture non contrôlé |
Remédiation : checklist opérationnelle
- Appliquer la note de sécurité SAP 3771065 et effectuer la reconstruction/redéploiement complet de l'instance Commerce Cloud vers le niveau de version corrigé, sans délai compte tenu du score CVSS 10.0.
- En attendant la mise à jour, configurer un IP Filter Set restreignant l'accès réseau à l'endpoint Data Hub Adapter aux seules IP internes légitimes, conformément à la recommandation Onapsis.
- Auditer les journaux d'accès au Data Hub Adapter depuis le 11 août 2026 à la recherche de connexions utilisant le client d'authentification par défaut depuis des IP externes inhabituelles.
- Vérifier si le client d'authentification par défaut peut être désactivé ou remplacé par un client dédié disposant de contrôles d'autorisation renforcés, indépendamment du correctif SAP.
- Surveiller les publications KEVIntel et Defused Cyber pour toute mise à jour sur le volume et l'origine des tentatives d'exploitation.
- Compte tenu des précédents sur SAP NetWeaver exploités par des clusters d'espionnage liés à la Chine et par des groupes de ransomware, traiter toute instance Commerce Cloud non patchée comme exposée à un risque de compromission complète, pas uniquement à un déni de service.
Sources
- The Hacker News : SAP Commerce Cloud CVE-2026-58231 Targeted in Exploitation Attempts Days After Patch
- The Hacker News : SAP Commerce Cloud Flaw Could Let Unauthenticated Attackers Execute Arbitrary Code
- BleepingComputer : Max severity SAP Commerce Cloud flaw now targeted in attacks
- SecurityWeek : Critical SAP Commerce Cloud Vulnerability Exploited 3 Days After Disclosure
- SecurityAffairs : SAP Commerce Cloud CVE-2026-58231 Exploited in the Wild


