Rapport CTI technique du 21 août 2026
Résumé exécutif
Microsoft a confirmé le 20 août 2026 qu'une vulnérabilité de désérialisation dans Entra ID, référencée CVE-2026-69836 et notée CVSS 10.0, a fait l'objet d'une exploitation active avant même la publication de l'avis MSRC. La faille permet à un attaquant non authentifié d'exécuter du code arbitraire sur l'infrastructure du service en envoyant des données sérialisées forgées à un point de terminaison vulnérable, sans interaction utilisateur ni accès préalable au tenant ciblé. Entra ID gère l'authentification de Microsoft 365, d'Azure et d'un grand nombre d'applications tierces via SSO et OAuth, donc une compromission côté service touche potentiellement l'ensemble des locataires qui en dépendent.
Microsoft indique avoir corrigé la faille côté service et qualifie la vulnérabilité de « entièrement mitigée, aucune action requise de la part des clients ». C'est la posture attendue pour un service cloud multi-tenant : le correctif se déploie côté fournisseur, pas côté client. Mais l'éditeur reste silencieux sur les modalités précises de l'exploitation observée, sur la date de début de la campagne et sur la façon dont l'attaque a été détectée, ce qui limite la capacité des équipes de sécurité à auditer rétroactivement leurs propres tenants pour rechercher des traces de compromission antérieures à la divulgation.
Chronologie
| Date | Événement |
|---|---|
| Antérieure au 20/08/2026 (non précisée) | Exploitation active détectée par Microsoft, avant toute divulgation publique |
| 20/08/2026 | Publication de l'avis MSRC pour CVE-2026-69836, CVSS 10.0, correctif déployé côté service |
| 20-21/08/2026 | Reprise presse spécialisée (The Hacker News et autres) confirmant l'exploitation in-the-wild |
Fiche vulnérabilité
CVE-2026-69836 | CVSS 10.0 | Microsoft Entra ID (service cloud IAM)
Il s'agit d'une désérialisation de données non fiables (CWE-502) sur un point de terminaison Entra ID exposé publiquement. Un attaquant envoie une charge sérialisée forgée que le service reconstruit en objet applicatif sans validation suffisante du type ni de l'origine des données, ce qui ouvre la voie à l'exécution de code arbitraire côté serveur. Le vecteur est réseau pur, sans authentification requise et sans interaction utilisateur, ce qui explique le score CVSS maximal.
Conditions d'exploitation : accès réseau au point de terminaison concerné, aucun compte ni jeton valide nécessaire côté attaquant. Microsoft n'a pas publié le détail du endpoint affecté ni le format exact de la charge exploitée, une réserve habituelle sur les vulnérabilités de services cloud pour ne pas fournir de recette d'exploitation à d'éventuels imitateurs après correction.
PoC disponible : non. Aucun code de preuve de concept public n'a été identifié à la date de rédaction, et la nature service-side de la faille rend improbable la publication d'un PoC réutilisable, faute d'environnement de test accessible en dehors de l'infrastructure de Microsoft.
Patch/mitigation : correctif appliqué côté service par Microsoft, sans action requise côté client. La recommandation opérationnelle réaliste consiste à auditer les journaux Entra ID (sign-in logs, audit logs, risky sign-ins) sur la fenêtre précédant la divulgation, à revoir les stratégies d'accès conditionnel pour détecter toute modification non expliquée, et à surveiller l'émission de jetons OAuth ou de credentials d'application inhabituels.
Diagramme de la chaîne d'attaque
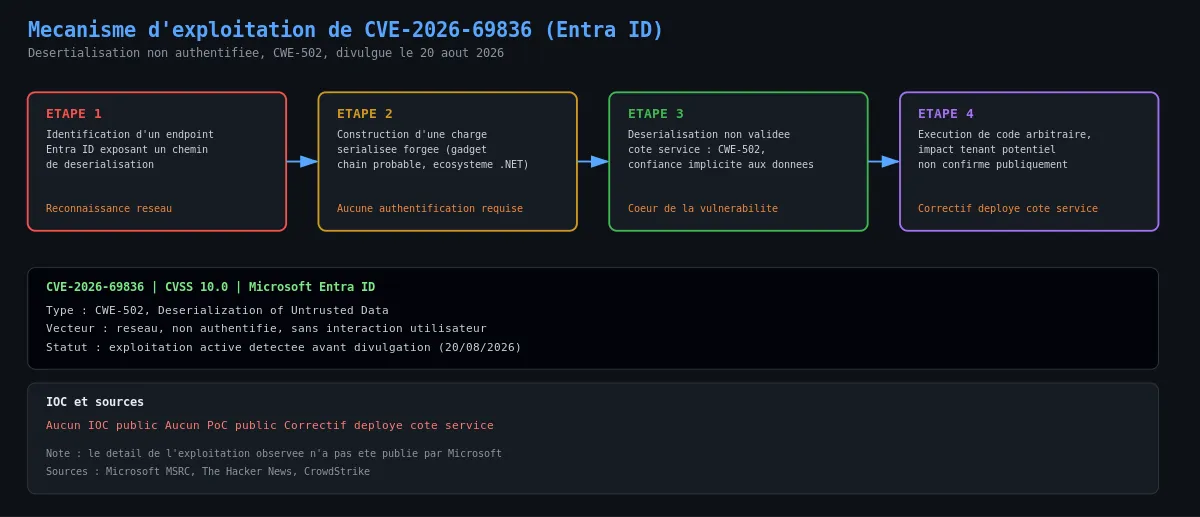
Reconstruction du mécanisme technique à partir des éléments confirmés par Microsoft et repris par The Hacker News et CrowdStrike. Les étapes internes à l'infrastructure Entra ID (au-delà de la réception de la charge) restent non documentées publiquement.
Analyse technique
Étape 1 : identification du point de terminaison vulnérable
Entra ID expose de nombreux endpoints pour l'authentification, la fédération, la gestion des tenants et l'intégration d'applications tierces. La chaîne de désérialisation nécessite un point d'entrée qui accepte des objets sérialisés (souvent via un format binaire ou XML propriétaire) en paramètre de requête, de header ou de corps de payload, sans schéma de validation strict côté serveur.
Étape 2 : construction de la charge sérialisée malveillante
L'attaquant forge un objet sérialisé qui, une fois reconstruit côté serveur, déclenche un comportement non prévu : soit l'instanciation d'une classe disposant d'un effet de bord exploitable (gadget chain, technique classique sur les CWE-502 en environnement .NET, très probable ici vu l'écosystème Microsoft), soit un chemin de code atteignable directement sans validation de type.
Étape 3 : désérialisation non validée côté service
Le service Entra ID reconstruit l'objet sans vérifier son type attendu ni sa provenance. C'est le cœur de la CWE-502 : la confiance implicite accordée à des données structurées provenant du réseau, alors qu'elles devraient être traitées comme non fiables au même titre que n'importe quelle entrée utilisateur.
Étape 4 : exécution de code et impact potentiel sur le tenant
Une fois le code arbitraire exécuté dans le contexte du service, l'impact réel dépend des privilèges du processus compromis sur l'infrastructure partagée de Microsoft. Sur un plan IAM multi-tenant, les scénarios plausibles vont de la lecture de configurations d'autres tenants à la falsification de jetons ou la manipulation de stratégies d'accès conditionnel, mais aucun de ces impacts précis n'a été confirmé publiquement par Microsoft.
Indicateurs de compromission
Aucun IOC n'a été publié par Microsoft pour cette vulnérabilité. La nature service-side de la faille (exploitation contre l'infrastructure du fournisseur, pas contre des ressources détenues par le client) explique en partie cette absence : les traces d'exploitation, si elles existent, résident dans la télémétrie interne de Microsoft plutôt que dans les journaux accessibles aux clients Entra ID.
| Type | Valeur |
|---|---|
| Aucun | Aucun IOC public disponible à la date de rédaction |
MITRE ATT&CK
Aucune cartographie officielle n'a été publiée par Microsoft ou par un vendeur tiers pour cette CVE précise. Le tableau suivant est une lecture technique construite à partir des seuls éléments confirmés (mécanisme CWE-502, absence d'authentification requise, exposition réseau), pas une attribution officielle.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Le point de terminaison Entra ID vulnérable est exposé publiquement et exploitable sans authentification préalable |
| Execution | Exploitation for Client Execution (lecture adaptée côté serveur) | T1203 | La désérialisation de la charge forgée déclenche l'exécution de code hors du flux d'exécution normal du service |
| Impact potentiel (non confirmé) | Use Alternate Authentication Material | T1550 | Un compromis d'un service IAM central ouvre théoriquement la voie à la falsification de jetons, sans confirmation officielle de ce scénario précis dans ce cas |
Remédiation : checklist opérationnelle
- Vérifier auprès du portail Microsoft 365 Admin Center ou de Microsoft 365 Defender qu'aucune alerte liée à Entra ID n'a été émise pour le tenant concerné sur la période antérieure au 20 août 2026.
- Auditer les journaux de connexion Entra ID (Sign-in logs) et les journaux d'audit (Audit logs) à la recherche de connexions ou de modifications de configuration anormales, en particulier sur les comptes à privilèges élevés (Global Administrator, Privileged Role Administrator).
- Revoir l'ensemble des stratégies d'accès conditionnel actives pour détecter toute modification non expliquée par une action légitime documentée.
- Faire l'inventaire des applications tierces disposant d'un accès OAuth au tenant et révoquer les autorisations de toute application non reconnue ou non utilisée.
- Activer, si ce n'est pas déjà fait, l'alerting Microsoft Defender for Cloud Apps sur les comportements de connexion à risque et les émissions de jetons inhabituelles.
- Suivre les publications ultérieures de Microsoft sur cette CVE : l'absence actuelle de détails techniques n'exclut pas une mise à jour de l'avis avec des IOC ou une chronologie précise d'exploitation.


