Rapport CTI technique du 23 août 2026
Résumé exécutif
Broadcom a corrigé le 29 juillet 2026 deux failles critiques de VMware vCenter notées CVSS 9.8 : CVE-2026-59310, une traversée de répertoire dans le serveur Syslog de vCenter menant à une exécution de code, et CVE-2026-59309, un contournement d'authentification dans VMware Directory Service. Cinq jours seulement après la publication de l'avis, le 3 août, la société allemande de réponse à incident QUIRSO observait les premières compromissions. Au 5 août, 361 adresses IP victimes réparties dans 47 pays avaient été identifiées, principalement en Allemagne, aux États-Unis, en Turquie, en Iran et en France.
QUIRSO attribue cette campagne, avec un niveau de confiance modéré, à un acteur chinophone opérant probablement sur le fuseau UTC+8, sur la base d'artefacts en langue chinoise dans les scripts, de la réutilisation de recherches issues d'une publication chinoise et de motifs d'activité compatibles avec des horaires de bureau chinois. L'exploitation aboutit à une exécution de code en tant que root sur l'appliance vCenter, suivie du déploiement d'un rançongiciel dérivé de Babuk (extension .babyk) sur les hôtes ESXi. Les chercheurs jugent probable que ce chiffrement serve d'écran de fumée pour détruire les journaux ESXi et gêner l'investigation, plutôt que d'être l'objectif principal de l'intrusion.
Chronologie
| Date | Événement |
|---|---|
| 29 juillet 2026 | Broadcom publie l'avis de sécurité pour CVE-2026-59310 et CVE-2026-59309, sans preuve d'exploitation à ce moment-là. |
| 1er août 2026 | Premières traces d'activité malveillante liées à CVE-2026-59309 (création d'un compte administrateur vcenter_admin) sur un système analysé par QUIRSO. |
| 3 août 2026 | Broadcom révise son avis pour ajouter les correctifs express 8.0 U2f. Le même jour, QUIRSO observe les premières compromissions via CVE-2026-59310. |
| 4-5 août 2026 | Le nombre de victimes grimpe à 151 puis atteint environ 95 % du total final de 361 adresses IP dans 47 pays. |
| 10 août 2026 | QUIRSO publie sa première analyse technique de la campagne CVE-2026-59310. |
| 14 août 2026 | Création du dépôt GitHub « pikpak0066/tmpclean », lié à l'infrastructure reverse_ssh de l'acteur. |
| 17 août 2026 | The Hacker News publie l'attribution à un acteur chinophone et la découverte du rançongiciel dérivé de Babuk. |
Fiche vulnérabilité
CVE-2026-59310 | CVSS 9.8 | VMware vCenter Server, service Syslog
Traversée de répertoire (CWE-22) dans le serveur Syslog de vCenter, exploitable par un attaquant non authentifié disposant d'un simple accès réseau à vCenter pour exécuter du code arbitraire. Le service, conçu pour collecter des journaux, accepte des chemins de fichiers non correctement validés, ce qui permet d'écrire des fichiers en dehors du répertoire de destination prévu. Dans la campagne observée, l'attaquant dépose un fichier cron malformé nommé « zz-poc59310-syslog.log » sous /etc/cron.d, un emplacement d'exécution privilégié, en détournant la convention de nommage des journaux syslog de la vCSA. Conditions d'exploitation : accès réseau à vCenter, aucune authentification requise, aucune interaction utilisateur. PoC disponible : pas de PoC public formellement documenté dans les sources consultées, mais le nom du fichier cron malveillant suggère qu'un PoC a circulé après la divulgation. Correctif : versions 9.1.0.0300, 9.0.2.0100, 8.0 U3k ou 8.0 U2f selon la branche déployée ; aucun contournement n'est proposé par Broadcom.
CVE-2026-59309 | CVSS 9.8 | VMware Directory Service (vmdir)
Contournement d'authentification (CWE-287) dans VMware Directory Service permettant à un attaquant réseau non authentifié de se connecter en tant qu'administrateur. Sur le système analysé par QUIRSO, l'exploitation a mené à la création d'un compte administrateur (« vcenter_admin ») sans qu'aucun événement de connexion légitime ne l'explique, suivie d'opérations de découverte vSphere via l'API REST avec un user-agent « GoodMoodle-VCFleet/1.0 » imitant un outil VMware légitime. QUIRSO précise qu'aucun chevauchement n'a été observé entre cette chaîne et l'exploitation de CVE-2026-59310 sur le même système, et que le compte créé n'a pas été réutilisé dans les phases suivantes de l'attaque. PoC disponible : non identifié publiquement. Correctif : identique à CVE-2026-59310, mêmes versions cibles.
Diagramme de la chaîne d'attaque
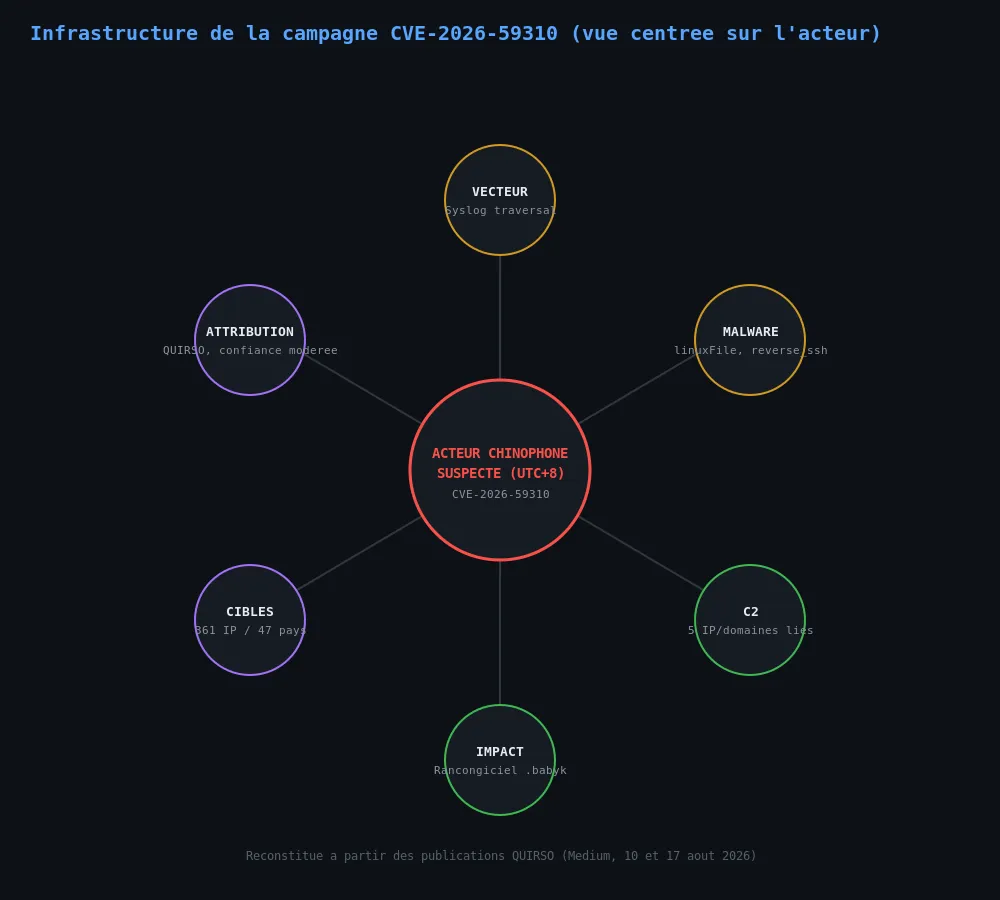
Reconstitué à partir des publications QUIRSO (Medium, 10 et 17 août 2026) relayées par The Hacker News.
Analyse technique
Étape 1 : accès initial via le service Syslog exposé
L'attaquant atteint le service Syslog de vCenter sans authentification et exploite la traversée de répertoire CVE-2026-59310 pour déposer un fichier dans /etc/cron.d, un répertoire dont le contenu est automatiquement pris en charge par le démon cron avec les privilèges root. Le nom du fichier, « zz-poc59310-syslog.log », imite la convention de nommage syslog légitime tout en référençant directement l'identifiant CVE.
Étape 2 : exécution root immédiate et récupération du premier implant
Le cron daemon exécute une commande curl ou wget qui récupère un backdoor depuis l'infrastructure de l'attaquant (5.34.177[.]38:9861), l'exécute puis supprime le fichier cron pour effacer les traces. Parce que l'exécution passe par crond, l'attaquant obtient d'emblée un contexte root sur l'appliance, sans avoir besoin de compromettre un compte non privilégié puis d'escalader.
Étape 3 : déploiement de l'implant linuxFile et persistance systemd
L'implant « linuxFile » (alias systemlog ou linux_x86) établit une connexion WebSocket vers ws://intel.se9ly9upbhay.shop:8080/ws. L'adresse de commande et contrôle est obfusquée par XOR et décodée à l'exécution ; les communications utilisent un chiffrement applicatif propre au malware malgré un transport ws:// non chiffré. L'implant s'installe comme service systemd et se reconnecte automatiquement en cas de coupure.
Étape 4 : mascarade en tâches VMware légitimes et création de comptes privilégiés
L'acteur programme trois tâches cron dont les noms imitent des services VMware réels : une variante « vmware-vpxd-stats- » ajoute la clé SSH publique de l'attaquant aux clés autorisées pour ouvrir un canal d'accès distant ; une variante « vmware-perf-collect- » dépose un web shell JSP nommé « vmware-perf-update.jsp » ; une variante « vmware-perf-sync-* » dépose le même web shell et exécute un script encodé en Base64 qui effectue de la collecte d'identifiants et crée un compte « adminuser » ajouté au groupe vSphere SSO Administrators. En parallèle, un compte « vcadmin » est ajouté via un script Python encodé en Base64, et un compte administrateur vSphere distinct est créé via une opération LDAP « Add » contre vmdir depuis un client distant utilisant un compte administratif préexistant compromis. Un fichier /etc/sudoers.d/vmware-perf accorde ensuite au compte de service « perfcharts » un accès sudo root complet et sans mot de passe.
Étape 5 : mouvement vers ESXi et déploiement du rançongiciel dérivé de Babuk
Pour obtenir les identifiants vmdir nécessaires aux opérations privilégiées, l'acteur interroge la clé de registre HKEY_THIS_MACHINE\services\vmdir ou, à défaut, appelle le module Python vmafd de VMware (GetMachineName, GetMachinePassword, GetDomainName) pour récupérer le nom distinctif et le mot de passe du compte machine vCenter. Ces identifiants servent à des modifications d'annuaire privilégiées. L'acteur télécharge ensuite un script « esxi.sh » depuis 185.144.28[.]120:3232, qui installe un binaire reverse_ssh adapté à l'architecture cible pour établir un accès distant persistant vers les hôtes ESXi, où sont créés des comptes locaux (« adminuser ») permettant le déploiement final du rançongiciel chiffrant les fichiers avec l'extension .babyk.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Fichier cron malveillant | /etc/cron.d/zz-poc59310-syslog.log |
| C2 implant initial | 5.34.177[.]38:9861 |
| C2 WebSocket linuxFile | ws://intel.se9ly9upbhay.shop:8080/ws |
| Script de déploiement reverse_ssh | esxi.sh, hébergé sur 185.144.28[.]120:3232 |
| Serveurs additionnels référencés | 192.255.141[.]13:8080, 5.34.176[.]100:5244 |
| Web shell JSP | vmware-perf-update.jsp |
| Comptes créés | vcenter_admin, adminuser, vcadmin |
| User-agent de mascarade | GoodMoodle-VCFleet/1.0 |
| Dépôt GitHub lié à l'infrastructure | pikpak0066/tmpclean (créé le 14 août 2026) |
| Extension de chiffrement | .babyk (rançongiciel dérivé de Babuk) |
MITRE ATT&CK
Cartographie construite à partir de l'analyse technique de QUIRSO relayée par The Hacker News ; aucune attribution officielle vendeur au-delà de l'évaluation à confiance modérée sur l'origine chinophone n'a été publiée.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation directe de la traversée de répertoire CVE-2026-59310 sur le service Syslog exposé. |
| Execution | Scheduled Task/Job: Cron | T1053.003 | Dépôt de fichiers dans /etc/cron.d pour déclencher l'exécution root du premier implant. |
| Persistence | Create or Modify System Process: systemd Service | T1543.002 | Installation de l'implant linuxFile comme service systemd persistant. |
| Persistence | Server Software Component: Web Shell | T1505.003 | Dépôt du web shell JSP vmware-perf-update.jsp. |
| Privilege Escalation | Valid Accounts | T1078 | Création des comptes vcenter_admin, adminuser et vcadmin dans vSphere SSO et vmdir. |
| Defense Evasion | Masquerading | T1036 | Nommage des tâches cron et user-agent imitant des composants VMware légitimes. |
| Credential Access | Unsecured Credentials | T1552 | Récupération des identifiants du compte machine vCenter via le registre ou le module vmafd. |
| Command and Control | Protocol Tunneling: SSH | T1572 | Déploiement de reverse_ssh pour un accès distant persistant vers les hôtes ESXi. |
| Impact | Data Encrypted for Impact | T1486 | Chiffrement des fichiers ESXi avec l'extension .babyk. |
Remédiation : checklist opérationnelle
- Mettre à jour vCenter vers 9.1.0.0300, 9.0.2.0100, 8.0 U3k ou 8.0 U2f selon la branche déployée, sans attendre : l'écart entre disclosure et exploitation a été de cinq jours seulement sur cette campagne.
- Considérer tout vCenter resté vulnérable entre le 3 et le 5 août 2026 comme potentiellement compromis, indépendamment du fait qu'il ait ou non été patché depuis, et lancer une investigation forensique dédiée.
- Rechercher la présence de fichiers cron suspects sous /etc/cron.d, en particulier ceux référençant des noms proches de « poc59310 » ou imitant la convention de nommage syslog de la vCSA.
- Auditer les comptes administrateurs vSphere et vmdir créés récemment sans événement de connexion légitime correspondant, et révoquer immédiatement tout compte non justifié tel que vcenter_admin, adminuser ou vcadmin.
- Vérifier la présence du fichier /etc/sudoers.d/vmware-perf et de toute règle sudo accordant un accès root sans mot de passe à des comptes de service.
- Surveiller les connexions sortantes vers les indicateurs réseau publiés (5.34.177[.]38, intel.se9ly9upbhay.shop, 185.144.28[.]120, 192.255.141[.]13, 5.34.176[.]100) et bloquer ces adresses en périmètre.
- Sur les hôtes ESXi associés, vérifier l'absence de binaires reverse_ssh et de comptes locaux non documentés avant tout redémarrage ou restauration, pour ne pas perdre les preuves d'une intrusion antérieure au patch.
- Isoler les journaux ESXi restants avant toute opération de nettoyage : le déploiement du rançongiciel .babyk vise en partie à détruire cette télémétrie, ce qui rend chaque trace résiduelle précieuse pour l'investigation.
Sources
- Suspected China-Nexus Actor Exploits VMware vCenter Flaw, Deploys Babuk-Derived Ransomware, The Hacker News
- Attackers Exploit VMware vCenter Vulnerability to Gain Persistent Remote Access, The Hacker News
- vCenter Flaw Exploited Just Five Days After Disclosure, Infosecurity Magazine
- Critical VMware vCenter Vulnerabilities Allow Authentication Bypass and Remote Code Execution, Rapid7


