CVE-2026-87886 : des permissions de fichier trop larges transforment le plugin de sauvegarde Acronis en porte vers root
Acronis a publié le 15 septembre 2026 l'avis SEC-10986 pour CVE-2026-87886, une faille d'élévation de privilèges locale notée 7.8 (CVSS) qui touche ses plugins de sauvegarde pour cPanel & WHM, Plesk et DirectAdmin. Des permissions de fichiers mal configurées (CWE-276) permettent à un compte client non privilégié de faire exécuter du code au démon de sauvegarde, qui tourne en root. Exploitation active et ciblée confirmée par Acronis, CVE ajoutée au catalogue CISA KEV le 16 septembre.
CVE-2026-76460 : une requête suffit pour prendre la racine sur Cisco ISE
Cisco a corrigé en urgence le 16 septembre 2026 une vulnérabilité notée 10.0 sur l'échelle CVSS dans Identity Services Engine (ISE) et ISE-PIC. CVE-2026-76460 permet à un attaquant non authentifié d'obtenir une exécution de commande root via l'API de gestion ise-kong, sans identifiants ni interaction utilisateur.
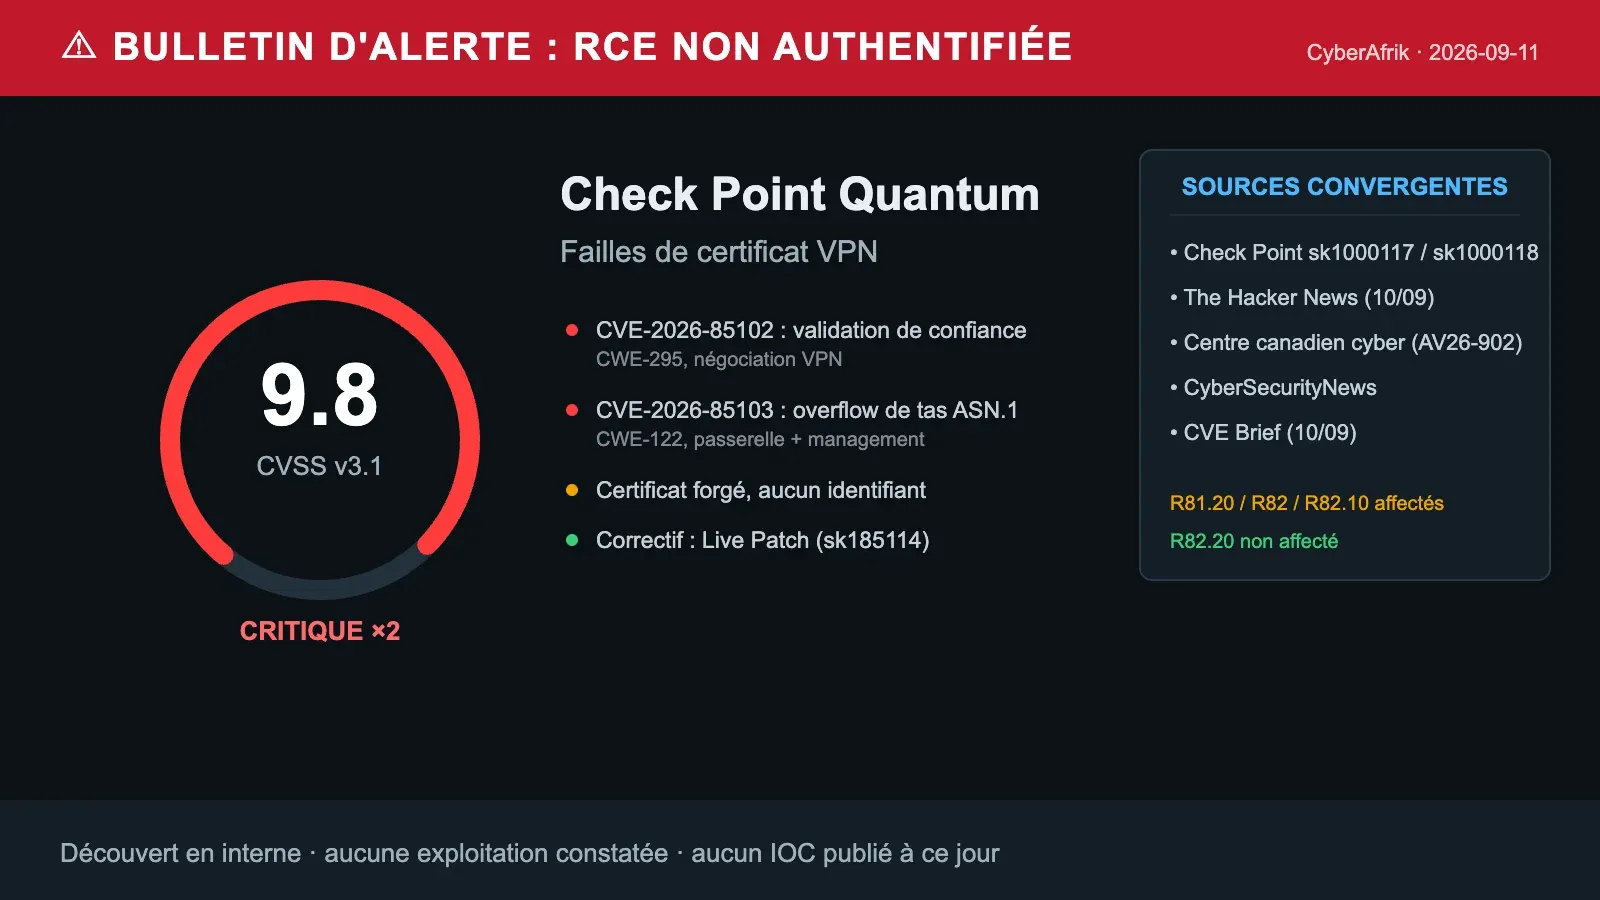
CVE-2026-85102 et CVE-2026-85103 : deux failles de certificat VPN ouvrent Check Point Quantum à l'exécution de code non authentifiée
Check Point a corrigé le 9 septembre 2026 deux vulnérabilités critiques dans la façon dont ses passerelles et son serveur de management traitent les certificats VPN. Les deux sont notées CVSS 9.8 et permettent une exécution de code à distance non authentifiée sous certaines conditions, l'une par validation de confiance défaillante, l'autre par débordement de tas lors du décodage ASN.1.
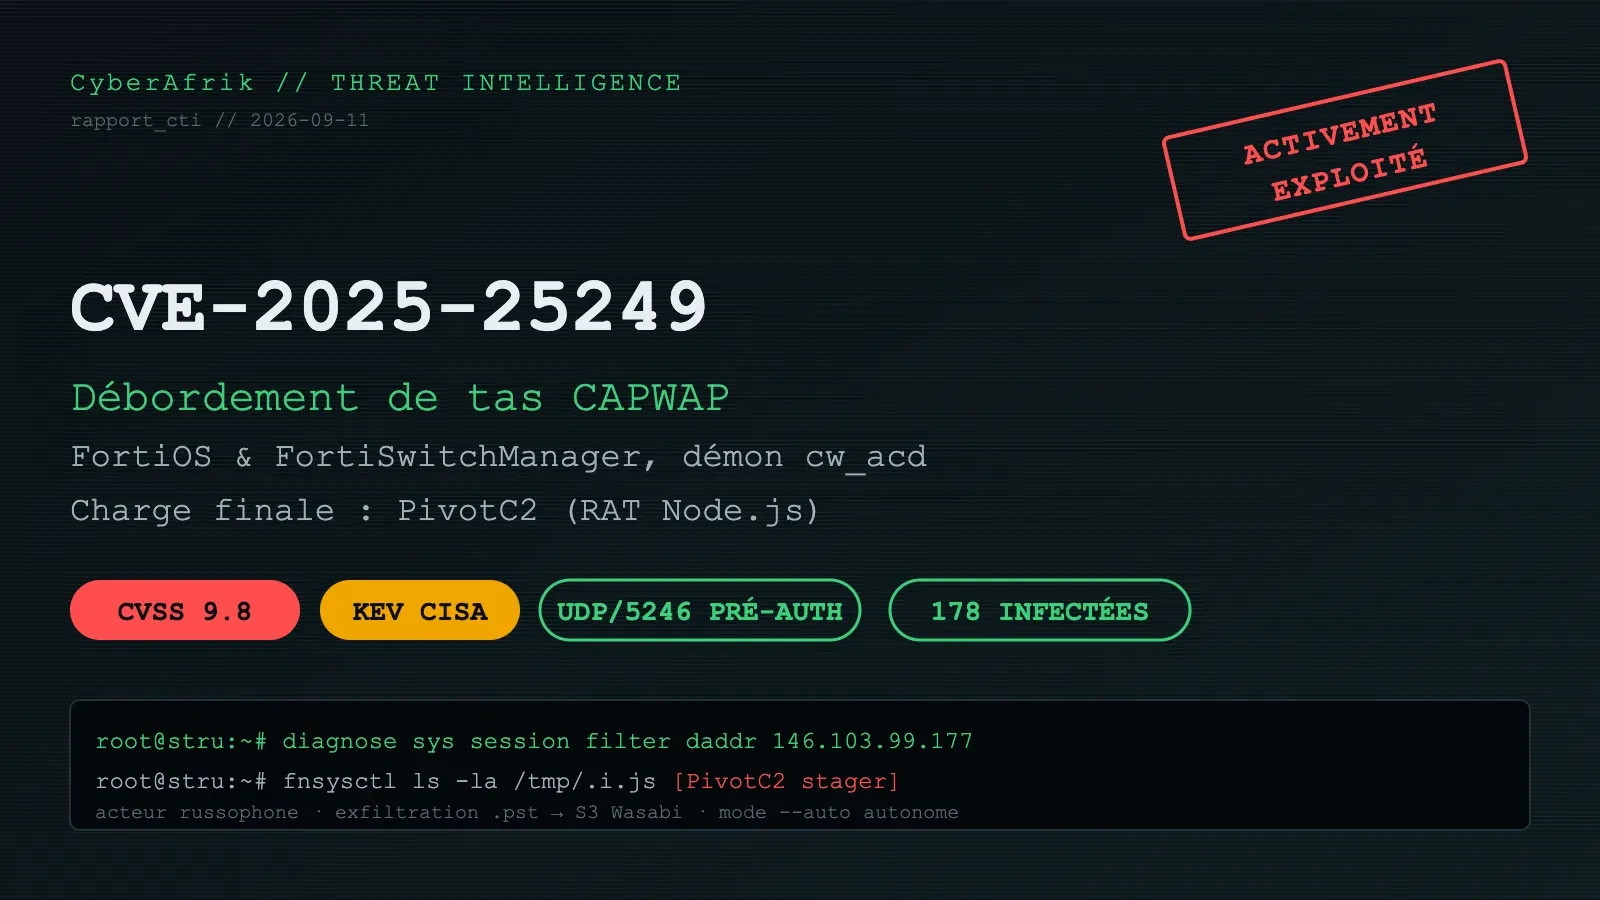
CVE-2025-25249 : le débordement de tas du démon CAPWAP de FortiGate qui livre PivotC2 aux réseaux internes
CVE-2025-25249 est un débordement de tas (CWE-122) dans le démon cw_acd de FortiOS et FortiSwitchManager, le processus qui traite le trafic CAPWAP servant à piloter les points d'accès sans fil. Le démon écoute sur UDP 5246 et n'exige aucune authentification : une requête CAPWAP forgée suffit à obtenir l'exécution de code à distance, avec pour charge finale le RAT Node.js PivotC2.
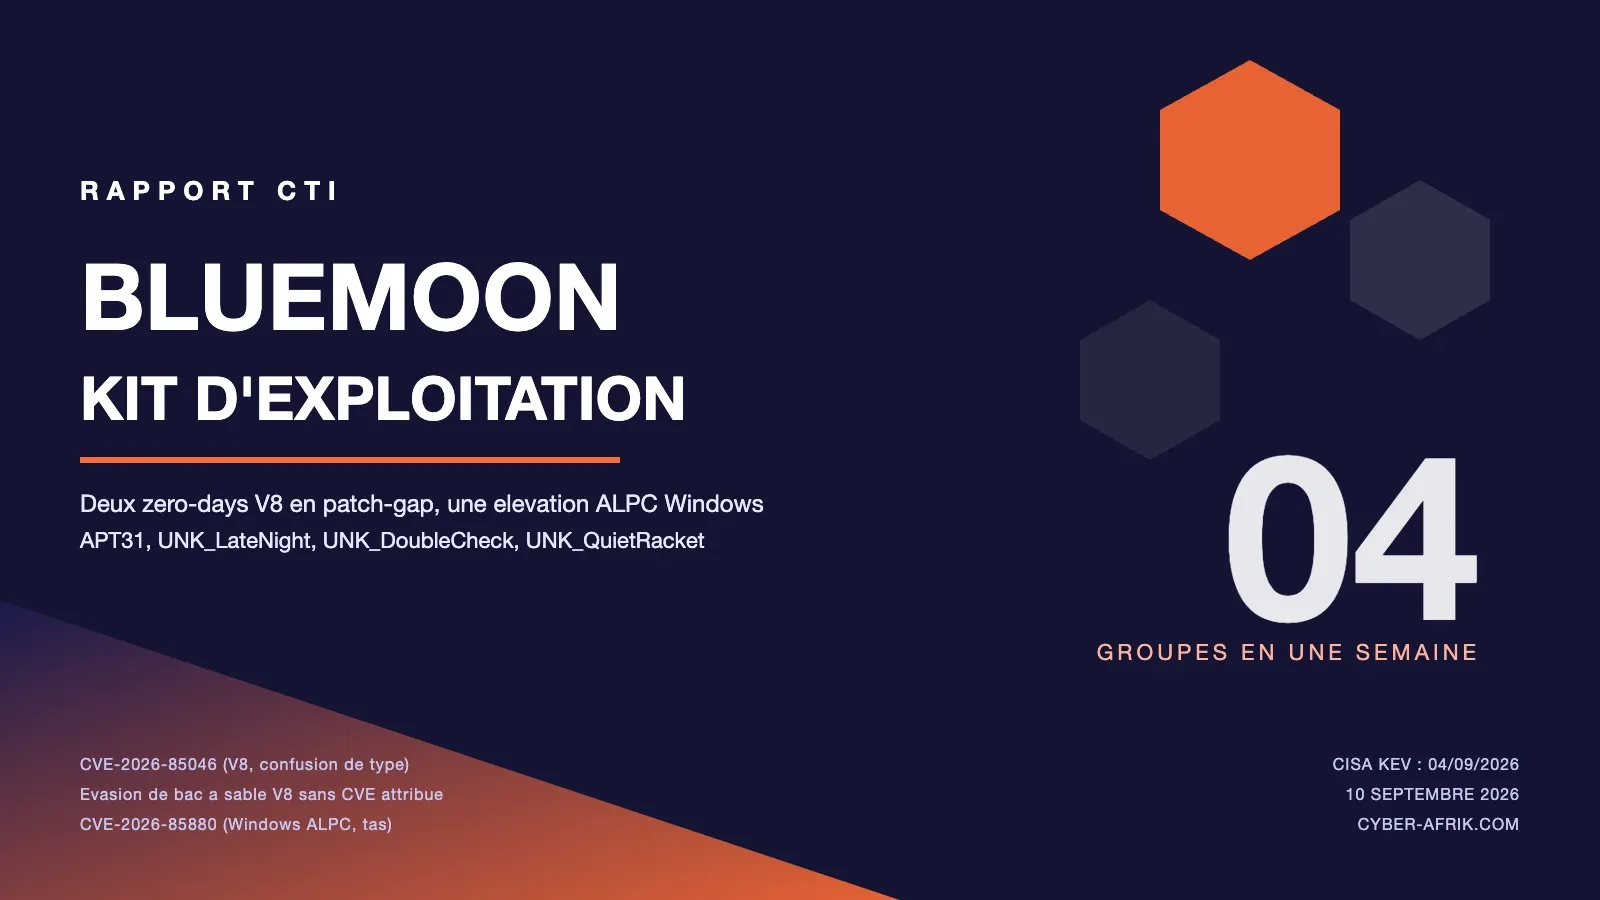
BlueMoon : quatre groupes d'espionnage partagent le même kit d'exploitation Chrome en une semaine
Proofpoint a publié le 9 septembre 2026 l'analyse d'un kit d'exploitation jusque là non documenté, baptisé BlueMoon, qui enchaîne deux failles du moteur V8 de Chrome et une élévation de privilèges Windows pour passer d'un clic sur un lien de phishing à l'exécution de code avec des privilèges élevés. Le premier usage observé remonte au 28 août 2026 et est attribué à APT31, groupe étatique aligné sur les intérêts chinois.
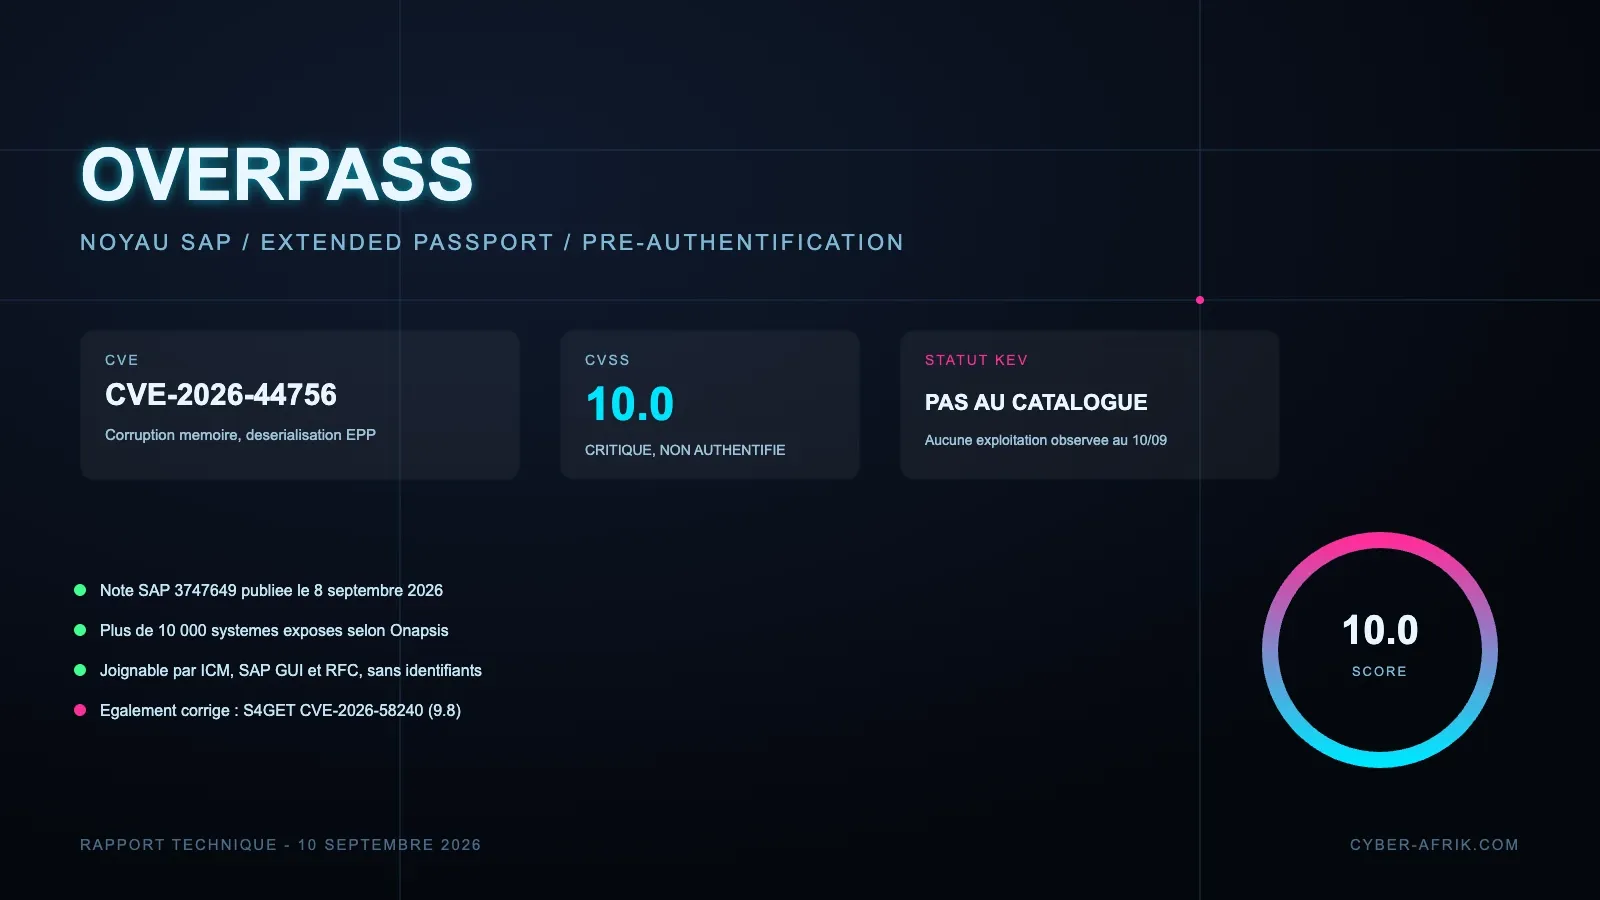
OVERPASS (CVE-2026-44756) : le champ de traçage SAP qui s'exécute avant toute authentification
SAP a publié le 8 septembre 2026 la note de sécurité 3747649 corrigeant CVE-2026-44756, une corruption mémoire notée CVSS 10.0 dans le traitement de l'Extended Passport par le noyau SAP.
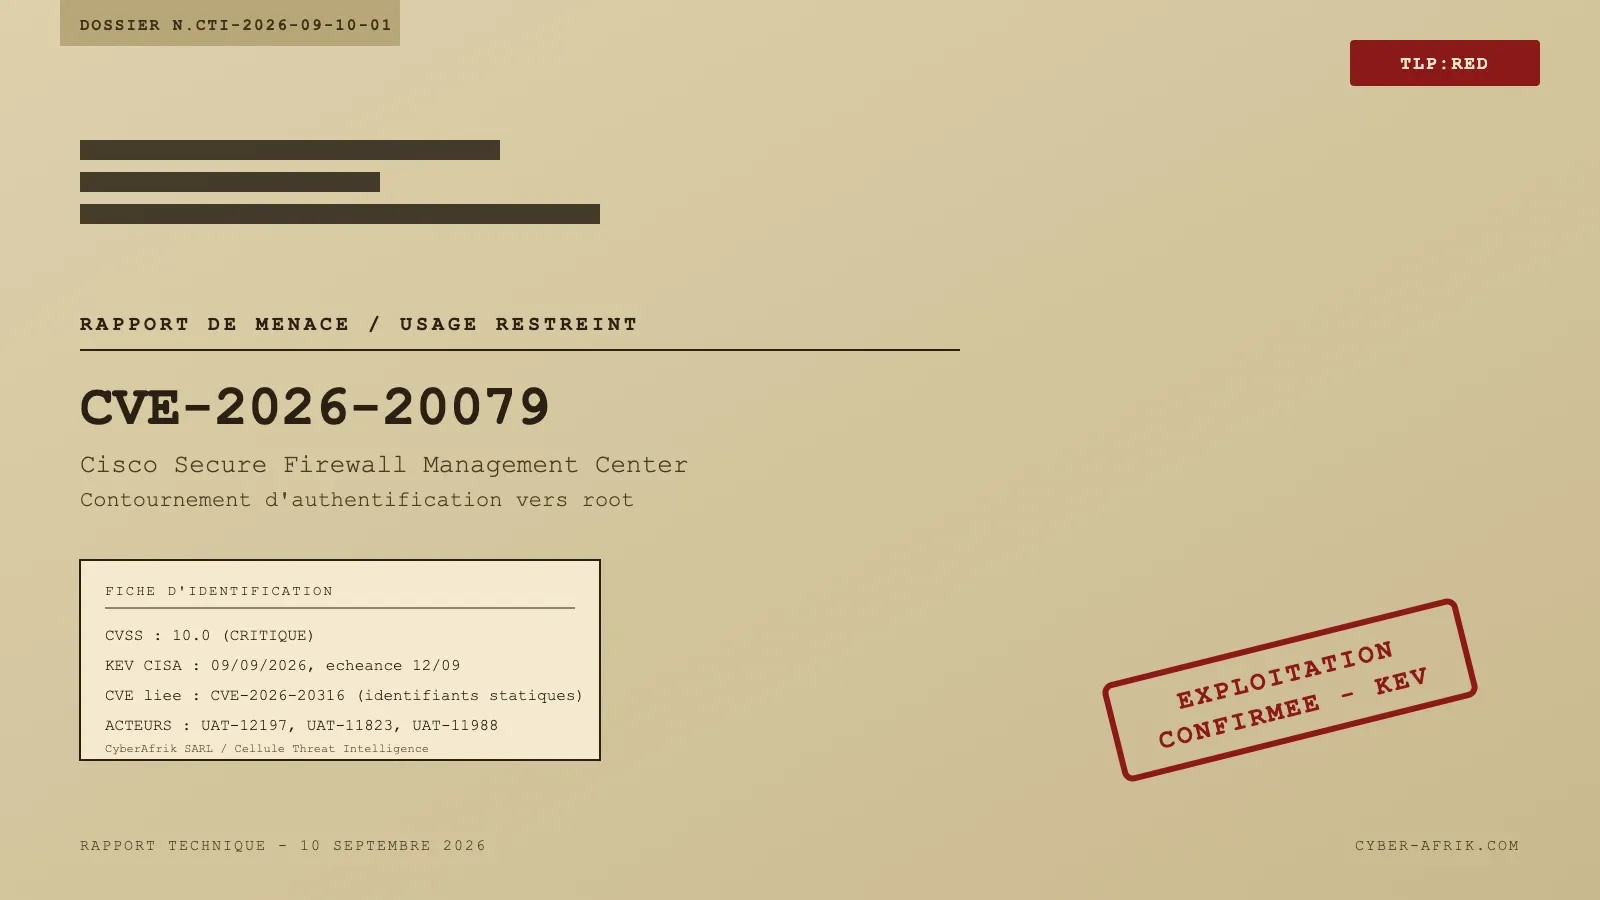
CVE-2026-20079 : la session laissée ouverte au démarrage qui donne le root sur les consoles Cisco Secure FMC
Cisco a confirmé le 9 septembre 2026 que CVE-2026-20079, un contournement d'authentification noté CVSS 10.0 dans Secure Firewall Management Center, est exploité en conditions réelles depuis au moins juillet. La faille vient d'une session applicative créée automatiquement au démarrage de l'appliance pour le compte machine `csm_processes`, avec un identifiant de session statique au lieu d'un UUID aléatoire.
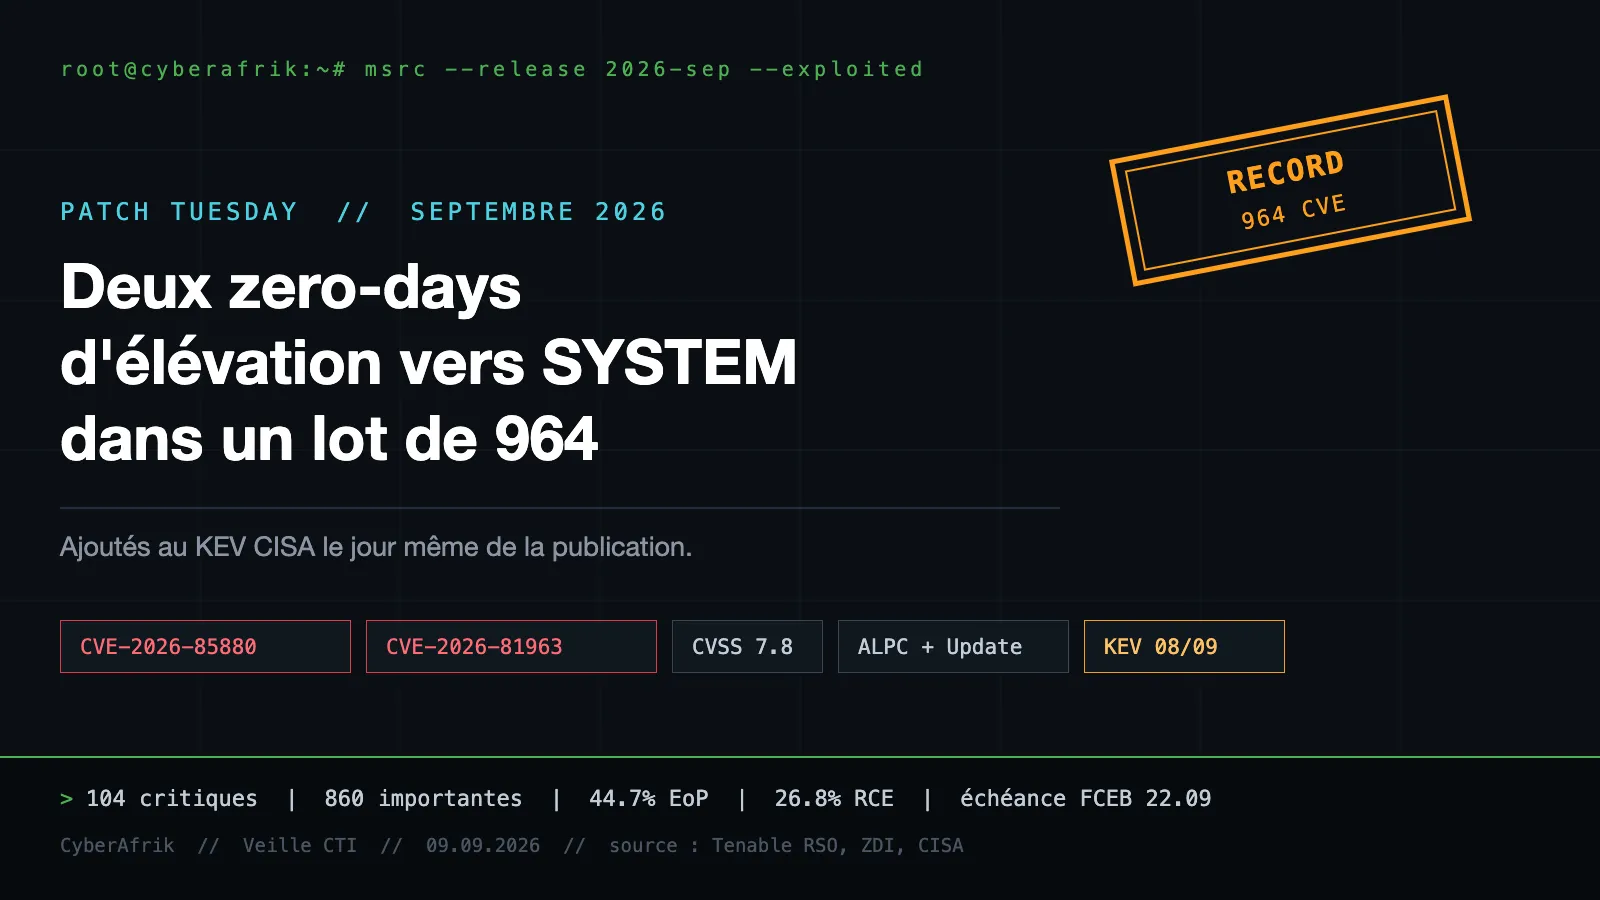
Patch Tuesday de septembre 2026 : 964 CVE, deux zero-days d'élévation, et un RCE Exchange qui se déclenche à l'indexation d'une pièce jointe
Microsoft a publié le 8 septembre 2026 le plus gros Patch Tuesday de son histoire. Tenable dénombre 964 CVE, dont 104 critiques et 860 importantes. Deux vulnérabilités étaient déjà exploitées avant publication : CVE-2026-81963 dans le Windows Update Stack et CVE-2026-85880 dans le mécanisme ALPC. Toutes deux sont des élévations de privilèges vers SYSTEM, ajoutées au catalogue KEV de la CISA le jour même.
CVE-2026-76578 : un client LDAP anonyme est « personne », et « personne » suffit pour devenir admin FreeIPA
Red Hat a publié le 8 septembre 2026 une chaîne de deux vulnérabilités qui permet à un client LDAP n'ayant jamais authentifié de créer une identité Kerberos de son choix dans un domaine FreeIPA, et de se retrouver membre du groupe des administrateurs. La faille FreeIPA, CVE-2026-76578, est notée critique avec un score CVSS provisoire de 9.8. Elle ne fonctionne qu'en combinaison avec CVE-2026-76560, un défaut du moteur de contrôle d'accès de 389 Directory Server.