Rapport CTI technique du 4 septembre 2026
Résumé exécutif
SonicWall a publié le 1er septembre 2026 un avis de sécurité (SNWLID-2026-0016) portant sur deux vulnérabilités de ses passerelles d'accès distant Secure Mobile Access 1000. La première, CVE-2026-83548, est une falsification de requête côté serveur accessible sans authentification, notée 10.0 sur l'échelle CVSS v3.1. La seconde, CVE-2026-83549, est une injection de commandes système dans la console d'administration, notée 7.8, normalement réservée à un administrateur authentifié. Prises isolément ces deux failles n'ont pas la même gravité. Chaînées, elles donnent une exécution de code à distance sans aucun identifiant sur un équipement dont la fonction est précisément de garder la porte d'entrée du réseau interne. L'éditeur indique avoir enquêté sur un cas d'exploitation active, et la CISA a inscrit les deux références à son catalogue KEV le 3 septembre.
Les modèles concernés sont les 6210, 7210 et 8200v exécutant les branches 12.4.3 et 12.5.0 antérieures aux derniers hotfix plateforme. Aucun exploit public, aucun indicateur de compromission et aucune attribution n'étaient disponibles au moment de la rédaction, ce qui place les équipes défensives dans une position inconfortable : l'exploitation a précédé la divulgation, mais les traces à chercher ne sont pas documentées publiquement. SonicWall recommande de considérer tout appareil vulnérable exposé comme potentiellement compromis et pousse une procédure de reconstruction complète en cas de doute, avec réinitialisation des mots de passe et des jetons TOTP. C'est le deuxième épisode d'exploitation zero-day sur cette gamme en moins de deux mois, après CVE-2026-15409 et CVE-2026-15410 utilisées en juillet par l'acteur suivi sous le nom UTA0533 pour déployer le malware KNUCKLEBALL.
Chronologie
| Date | Événement |
|---|---|
| Juillet 2026 | SonicWall corrige CVE-2026-15409 et CVE-2026-15410 sur la même gamme SMA1000, exploitées par UTA0533 (déploiement de KNUCKLEBALL) |
| Avant le 1er septembre 2026 | Exploitation en conditions réelles de CVE-2026-83548 et CVE-2026-83549, antérieure à toute divulgation publique |
| 1er septembre 2026 | Publication de l'avis SNWLID-2026-0016 et des hotfix plateforme correctifs |
| 2 septembre 2026 | Analyse Rapid7 (Emergent Threat Response) et couverture The Hacker News, SecurityWeek, BleepingComputer |
| 3 septembre 2026 | Ajout des deux CVE au catalogue KEV de la CISA ; publication des contrôles de vulnérabilité Rapid7 |
| 5 septembre 2026 | Échéance de remédiation fixée aux agences fédérales américaines au titre de la BOD 26-04 |
Fiche vulnérabilité
CVE-2026-83548 | CVSS v3.1 : 10.0 (AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H) | SMA1000 Appliance Work Place
Falsification de requête côté serveur en pré-authentification dans l'interface Work Place, celle que les utilisateurs finaux atteignent depuis Internet. L'avis décrit un chemin d'accès alternatif non prévu qui permet à un attaquant distant non authentifié d'atteindre des fonctions sensibles et d'effectuer des opérations non autorisées. Le vecteur relève de CWE-918 (Server-Side Request Forgery). Le score de 10.0 s'explique par le changement de périmètre (S:C) : la requête forgée s'exécute avec la position réseau de l'appliance elle-même, ce qui déplace l'impact hors du composant vulnérable.
Conditions d'exploitation : accès réseau à l'interface Work Place, aucune authentification, aucune interaction utilisateur. Sur un déploiement standard, cette interface est exposée directement sur Internet, c'est sa raison d'être.
PoC disponible : non. Aucun exploit public identifié au 4 septembre 2026. Aucun IOC publié par l'éditeur, aucune attribution.
Patch : 12.4.3-03526 (platform-hotfix) pour la branche 12.4.3, 12.5.0-02952 (platform-hotfix) pour la branche 12.5.0.
CVE-2026-83549 | CVSS v3.1 : 7.8 | SMA1000 Appliance Management Console (AMC)
Injection de commandes système résultant d'une neutralisation incorrecte de caractères spéciaux (CWE-78) dans la console d'administration. Exploitée seule, elle exige un administrateur authentifié et des conditions système particulières, ce qui justifie une note modérée pour une exécution de code. Le problème est que la console d'administration devient joignable depuis l'extérieur via CVE-2026-83548, et que la barrière d'authentification qu'elle suppose n'est plus une barrière une fois que les requêtes proviennent de l'appliance elle-même.
Conditions d'exploitation : accès à l'AMC avec un contexte administrateur, ou accès indirect via le SSRF précédent.
PoC disponible : non.
Patch : identique à CVE-2026-83548.
Les deux failles ont été découvertes en interne par William Perry et Adam Babis, de SonicWall.
Diagramme de la chaîne d'attaque
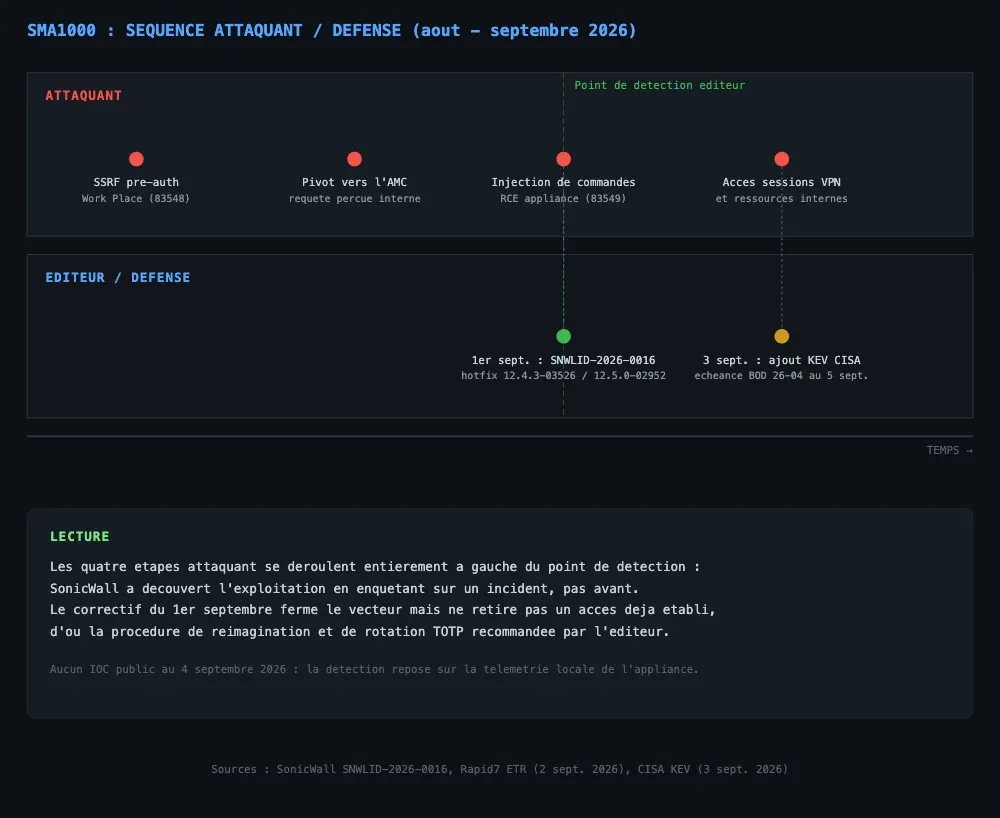
Séquence reconstruite à partir de l'avis SonicWall SNWLID-2026-0016, de l'analyse Rapid7 du 2 septembre 2026 et de l'ajout KEV du 3 septembre.
Analyse technique
Étape 1 : atteindre le Work Place depuis Internet
L'interface Work Place est le portail utilisateur du SMA1000. Elle sert les pages de connexion, la négociation de session VPN et les ressources publiées. Contrairement à l'AMC, elle n'est pas censée être segmentée derrière un réseau d'administration : un déploiement conforme la laisse joignable depuis n'importe où. C'est ce qui rend un SSRF pré-authentification particulièrement rentable ici. L'attaquant n'a pas besoin d'un compte, ni d'un jeton de session, ni de connaître un nom d'utilisateur valide.
Étape 2 : le pivot de confiance interne
Un SSRF vaut ce que vaut le contexte réseau du serveur qui exécute la requête. Sur une passerelle d'accès distant, ce contexte est privilégié par construction : l'appliance parle à sa propre console de gestion, à des services d'authentification internes, parfois à des annuaires. L'avis parle d'un chemin d'accès alternatif non prévu, formulation qui décrit exactement ce à quoi sert le SSRF dans cette chaîne : présenter une requête à l'AMC comme si elle venait de la boucle locale ou du réseau de gestion, et non de l'extérieur.
Le vecteur CVSS retenu (S:C) confirme cette lecture. Le changement de périmètre signale que le composant qui subit l'impact n'est pas celui qui contient le défaut. Ici, le Work Place contient le défaut, l'AMC subit l'impact.
Étape 3 : injection de commandes dans l'AMC
Une fois l'AMC atteignable, CVE-2026-83549 fournit la primitive d'exécution. La console injecte des valeurs contrôlées par l'utilisateur dans un appel système sans neutralisation suffisante des métacaractères shell. Sur un équipement de type appliance, le processus concerné tourne rarement avec des privilèges restreints, ce qui donne une exécution de code au niveau système d'exploitation sur le boîtier.
C'est aussi ce qui explique la note de 7.8 en isolation : le pré-requis administrateur pèse lourd dans le calcul, jusqu'au moment où une autre faille le supprime. En pratique, un score de 7.8 sur un composant d'administration interne mérite le même traitement qu'un score critique dès lors qu'une faille pré-authentification existe sur la même surface d'exposition.
Étape 4 : ce que l'accès offre ensuite
Un SMA1000 compromis donne accès aux sessions VPN actives, aux configurations de ressources publiées, aux secrets d'intégration avec les annuaires, et à une position réseau qui traverse la segmentation par définition. C'est la raison pour laquelle SonicWall ne se contente pas de recommander la mise à jour et demande, en cas de découverte d'indicateurs, une réimagination matérielle ou un redéploiement des instances virtuelles, accompagnés d'une rotation complète des mots de passe utilisateurs et administrateurs et d'une réinitialisation des jetons TOTP. Un correctif appliqué après coup ne retire pas un accès déjà établi.
Indicateurs de compromission
Aucun indicateur technique n'a été publié par SonicWall ni par les chercheurs tiers au 4 septembre 2026. Rapid7 précise explicitement qu'aucun IOC, aucun exploit public et aucune attribution n'ont pu être identifiés dans les recherches disponibles à la date de publication de son analyse.
| Type | Valeur |
|---|---|
| Version vulnérable | 12.4.3-03453 platform-hotfix et antérieures |
| Version vulnérable | 12.5.0-02835 platform-hotfix et antérieures |
| Modèles concernés | SMA1000 6210, 7210, 8200v |
| Contact recommandé | Support technique SonicWall, pour la revue d'indicateurs sur appliance |
En l'absence d'IOC publiés, la piste de détection réaliste passe par la télémétrie propre : requêtes anormales vers l'AMC dont l'origine apparente est locale, exécutions de processus enfants inhabituelles sur l'appliance, connexions sortantes non prévues depuis le boîtier, et modifications de comptes administrateurs non tracées dans les procédures de changement.
MITRE ATT&CK
Aucune cartographie ATT&CK officielle n'a été publiée par SonicWall, Rapid7 ou la CISA pour cette chaîne. Le tableau ci-dessous relève de notre lecture technique à partir des éléments confirmés dans l'avis, pas d'une attribution éditeur.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Reconnaissance | Active Scanning: Vulnerability Scanning | T1595.002 | Identification des interfaces Work Place exposées, étape préalable inévitable sur un parc Internet-facing |
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation du Work Place non authentifié via CVE-2026-83548 |
| Execution | Command and Scripting Interpreter: Unix Shell | T1059.004 | Injection de commandes système dans l'AMC via CVE-2026-83549 |
| Defense Evasion | Exploitation for Defense Evasion | T1211 | Le SSRF contourne le contrôle d'authentification de l'AMC sans le casser directement |
| Credential Access | Unsecured Credentials | T1552 | La rotation des mots de passe et des TOTP exigée par l'éditeur suppose une exposition du matériel d'authentification |
| Lateral Movement | Remote Services | T1021 | Position de passerelle VPN permettant l'accès aux ressources internes publiées |
Remédiation : checklist opérationnelle
- Inventorier immédiatement les SMA1000 (6210, 7210, 8200v) et relever leur version exacte de hotfix plateforme, pas seulement la branche.
- Appliquer 12.4.3-03526 ou 12.5.0-02952 selon la branche. Ces versions sont le seul correctif ; aucun contournement de configuration n'a été publié.
- Traiter tout appareil resté vulnérable et exposé comme suspect, sans attendre de preuve. L'exploitation est antérieure à la divulgation, donc antérieure à la disponibilité du correctif.
- Solliciter le support technique SonicWall pour la revue d'indicateurs sur les appliances concernées, puisque les IOC ne sont pas publics.
- En cas d'indicateur confirmé : réimager les appliances matérielles, redéployer les instances virtuelles, ne pas se contenter de restaurer une sauvegarde de configuration.
- Réinitialiser tous les mots de passe utilisateurs et administrateurs, et régénérer les jetons TOTP. Un secret partagé avec une appliance compromise n'est plus un secret.
- Restreindre l'accès réseau à l'AMC à un réseau d'administration dédié, en gardant à l'esprit que cette mesure ne bloque pas une requête issue de l'appliance elle-même. Elle réduit la surface, elle ne neutralise pas le SSRF.
- Réviser les journaux d'authentification VPN sur les semaines précédant le 1er septembre, en cherchant des sessions établies hors des plages horaires et géographiques attendues.
- Pour les entités soumises à la BOD 26-04, documenter la remédiation avant l'échéance du 5 septembre 2026.
- Inscrire la gamme SMA1000 en surveillance rapprochée : trois zero-days exploités sur le même produit en deux mois indiquent un intérêt soutenu des attaquants pour cette surface.
Sources
- SonicWall PSIRT, SNWLID-2026-0016, Product Notice: SMA 1000 Series affected by Multiple Vulnerabilities
- Rapid7, Critical SonicWall SMA1000 Vulnerabilities CVE-2026-83548, CVE-2026-83549 Exploited in the Wild
- The Hacker News, Attackers Exploit Two SonicWall SMA 1000 Zero-Days That May Form an Attack Chain
- CISA, Adds Seven Known Exploited Vulnerabilities to Catalog (2 septembre 2026)
- The Hacker News, CISA Adds Seven Exploited Flaws as Attackers Deploy Reverse Shells and Crypto Miners
- SecurityWeek, SonicWall Warns of Two SMA1000 Zero-Days Exploited in Attacks
- BleepingComputer, SonicWall warns of actively exploited SMA1000 zero-day flaws
- NVD, CVE-2026-83548
- NVD, CVE-2026-83549


