Rapport CTI technique du 30 août 2026
Résumé exécutif
Le 28 août 2026, le groupe de ransomware Rhysida a revendiqué sur son site de fuite Tor le vol de 5,79 téraoctets de données appartenant au réseau étatique de Berlin, incluant environ 46 500 contrats, des courriels, des numéros de téléphone, des mots de passe et des documents classifiés. Les données circulaient déjà hors du réseau depuis au moins le 7 août selon les éléments disponibles, soit près de trois semaines avant la revendication publique. Les attaquants, que plusieurs chercheurs situent en Russie ou en Europe de l'Est, ont fixé une enchère de départ à 30 bitcoins (environ 77 622 dollars) avec un compte à rebours de sept jours. Le maire de Berlin Kai Wegner et la sénatrice de l'Intérieur Iris Spranger ont annoncé conjointement que l'État de Berlin ne céderait pas au chantage, une position affichée avant même que Rhysida ne revendique formellement l'attaque sur son portail d'extorsion.
L'incident survient à moins d'un mois des élections berlinoises du 20 septembre 2026, un calendrier que les autorités locales ont jugé nécessaire de commenter explicitement en précisant que l'infrastructure électorale et les données associées ne sont pas affectées. Le vecteur d'accès initial spécifique à cette intrusion n'est pas confirmé publiquement dans les sources disponibles à ce jour : Rhysida est un opérateur de ransomware-as-a-service dont les affiliés ont historiquement exploité des identifiants VPN compromis, la vulnérabilité Zerologon (CVE-2020-1472) et des campagnes de phishing classique, mais aucune de ces techniques n'a été confirmée nommément pour l'intrusion berlinoise à la date de rédaction. Ce rapport documente donc le mode opératoire connu du groupe Rhysida, applicable à titre de cadre d'analyse, plutôt qu'une reconstruction confirmée de la chaîne d'attaque spécifique à Berlin.
Chronologie
| Date | Événement |
|---|---|
| Mai 2023 | Émergence du groupe de ransomware-as-a-service Rhysida, ciblant prioritairement l'éducation, la santé, l'industrie, les technologies de l'information et le secteur public |
| Novembre 2023 | Publication de l'avis conjoint FBI/CISA/MS-ISAC #StopRansomware sur Rhysida (AA23-319A), documentant TTP et IOC de référence |
| 7 août 2026 | Début estimé de l'exfiltration de données depuis le réseau étatique de Berlin, selon la reconstruction rapportée par la presse |
| Avant le 28 août 2026 | Le gouvernement de Berlin déclare publiquement qu'il ne se soumettra pas à l'extorsion, en anticipation d'une revendication |
| 28 août 2026 | Rhysida revendique l'attaque sur son site de fuite Tor, annonce le vol de 5,79 To de données et lance une enchère de 7 jours à partir de 30 BTC |
| 20 septembre 2026 | Élections berlinoises, dont les autorités confirment que l'infrastructure et les données électorales restent non affectées par l'incident |
Fiche vulnérabilité (format fiche CTI)
Ce sujet est traité en fiche d'acteur/campagne, aucune CVE isolée n'ayant été confirmée publiquement comme vecteur d'accès initial pour cette intrusion précise.
Acteur | Sans objet (CVSS non applicable, fiche de campagne) | Rhysida, groupe de ransomware-as-a-service actif depuis mai 2023
Rhysida opère selon un modèle RaaS où des affiliés louent l'outil de chiffrement et l'infrastructure du groupe contre un partage des rançons perçues. Plusieurs chercheurs, dont Sophos et Check Point Research, ont documenté des recoupements techniques et opérationnels entre Rhysida et le cluster précédemment suivi sous le nom Vice Society (DEV-0832), suggérant une continuité d'opérateurs plutôt qu'un groupe entièrement nouveau. Le groupe cible historiquement l'éducation, la santé, l'industrie manufacturière, les technologies de l'information et les administrations publiques, avec près de 280 attaques revendiquées depuis ses débuts selon la plateforme de recherche eCrime.ch. Conditions d'exploitation : accès initial variable selon l'affilié, mais l'avis CISA AA23-319A documente l'utilisation de comptes VPN valides compromis, l'exploitation de Zerologon (CVE-2020-1472, corrigé le 11 août 2020) et des campagnes de phishing classique. PoC disponible : sans objet pour la partie ransomware elle-même, les outils de chiffrement de Rhysida n'étant pas des exploits publiés mais des malwares propriétaires au groupe. Mitigation : authentification multifacteur résistante au phishing sur tous les accès VPN et RDP, correction systématique de Zerologon sur les contrôleurs de domaine encore exposés, et restriction stricte de l'usage de PowerShell et des outils d'administration réseau natifs par stratégie de groupe.
Technique de chiffrement | Sans objet | Binaire de chiffrement Rhysida (PE/COFF 64-bit compilé via MinGW/GCC)
Après cartographie du réseau, le ransomware chiffre les données avec une clé RSA 4096 bits combinée à un algorithme ChaCha20 (clé 256 bits, compteur 32 bits, nonce 96 bits). Le binaire s'injecte dans des processus en cours d'exécution sur le système compromis avant de lancer le chiffrement, puis se supprime lui-même via une commande PowerShell exécutée dans une fenêtre cachée. Les fichiers chiffrés reçoivent l'extension .rhysida. Conditions d'exploitation : nécessite un accès privilégié préalable et une cartographie réseau via des outils légitimes détournés (PsExec, PowerShell, RDP, SSH via PuTTY). PoC disponible : non applicable, il s'agit d'un malware propriétaire documenté par rétro-ingénierie plutôt que d'un exploit à reproduire. Mitigation : sauvegardes hors ligne immuables couvrant l'intégralité du périmètre, détection comportementale de l'exécution de psexec.exe, ntdsutil.exe et secretsdump depuis des comptes non habituellement associés à ces outils, et surveillance de la suppression massive de journaux d'événements Windows via wevtutil.exe.
Diagramme de la chaîne d'attaque
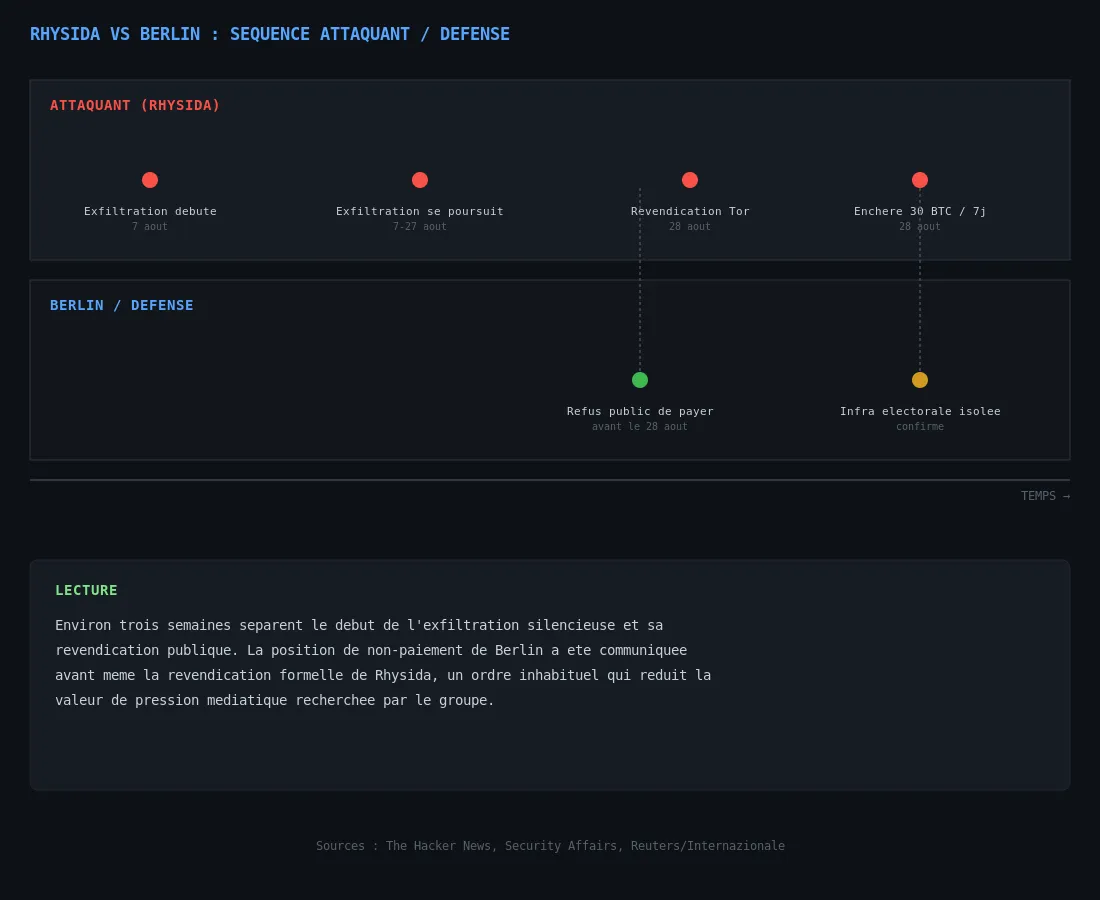
Le diagramme met en regard la chronologie de l'attaquant (exfiltration silencieuse débutée le 7 août, revendication le 28 août) et celle de la défense (déclaration publique de refus de paiement, confirmation que l'infrastructure électorale reste isolée). Sources : The Hacker News, Security Affairs, Reuters (via Internazionale), avis CISA AA23-319A.
Analyse technique
Étape 1 : accès initial (non confirmé publiquement pour cet incident)
L'avis CISA AA23-319A documente trois vecteurs récurrents chez Rhysida : authentification à des points d'accès VPN internes avec des identifiants valides compromis, exploitation de Zerologon (CVE-2020-1472) contre des contrôleurs de domaine non corrigés, et campagnes de phishing. Aucun de ces vecteurs n'a été confirmé nommément par les autorités berlinoises ou par Rhysida lui-même pour cet incident précis ; ce que l'on sait avec certitude est que l'exfiltration de données avait commencé au moins le 7 août 2026.
Étape 2 : reconnaissance interne par outils natifs détournés
Le mode opératoire documenté de Rhysida privilégie le living-off-the-land : commandes ipconfig, whoami, nltest et diverses commandes net pour cartographier le domaine, les groupes d'administration et les comptes à privilèges, le tout exécuté depuis PowerShell pour se fondre dans l'activité normale du système.
Étape 3 : mouvement latéral et élévation de privilèges
Les affiliés Rhysida s'appuient sur PsExec pour l'exécution à distance, RDP pour les connexions interactives, et occasionnellement PuTTY pour des connexions SSH latérales. L'extraction des identifiants passe par secretsdump et ntdsutil.exe pour le dumping de la base NTDS, ce qui justifie un reset généralisé des mots de passe de domaine et du TGT Kerberos dès qu'une compromission de cette base est suspectée.
Étape 4 : exfiltration silencieuse et prolongée
Contrairement à un chiffrement immédiat, la séquence berlinoise montre une phase d'exfiltration étalée sur environ trois semaines avant toute action de chiffrement ou revendication visible, ce qui correspond à la double extorsion pratiquée par le groupe : maximiser le volume de données volées avant de déclencher la phase visible de l'attaque, qu'il s'agisse du chiffrement des systèmes ou, comme ici, d'une revendication centrée sur la seule menace de publication.
Étape 5 : double extorsion et mise aux enchères publique
Le 28 août, Rhysida revendique l'attaque et propose les données aux enchères sur son portail Tor, une évolution de son modèle habituel de rançon directe vers un mécanisme d'enchère avec compte à rebours, destiné à maximiser la pression temporelle sur la victime tout en ouvrant la porte à un rachat par un tiers plutôt que par la victime elle-même.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Extension de fichiers chiffrés (mode opératoire de référence Rhysida) | .rhysida |
| Nom du fichier de rançon (mode opératoire de référence Rhysida) | CriticalBreachDetected.pdf |
| Outils légitimes détournés documentés | PsExec, PowerShell, mstsc.exe, PuTTY, ntdsutil.exe, wevtutil.exe, AnyDesk, PowerView |
| Format d'adresse de contact historique | [Prénom][Nom]@onionmail[.]org |
| Volume de données revendiqué (incident Berlin) | 5,79 téraoctets, environ 46 500 contrats |
| Montant d'enchère de départ (incident Berlin) | 30 BTC (environ 77 622 dollars US), compte à rebours de sept jours |
| Date de début d'exfiltration estimée (incident Berlin) | 7 août 2026 |
Les indicateurs techniques (hashes de binaires, adresses IP de C2) listés ci-dessus proviennent de l'avis de référence CISA AA23-319A sur le mode opératoire général de Rhysida et n'ont pas été confirmés comme spécifiques à l'intrusion berlinoise dans les sources publiques disponibles à ce jour.
MITRE ATT&CK
Cartographie officielle disponible via l'avis conjoint FBI/CISA/MS-ISAC AA23-319A pour le mode opératoire général de Rhysida. Son application à l'incident berlinois spécifique reste une lecture technique de CyberAfrik, faute de confirmation officielle du vecteur d'accès initial exact pour cette intrusion.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Valid Accounts | T1078 | Authentification documentée à des points d'accès VPN internes avec identifiants compromis dans le mode opératoire de référence |
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation documentée de Zerologon (CVE-2020-1472) sur des cas antérieurs attribués à Rhysida |
| Execution | Command and Scripting Interpreter: PowerShell | T1059.001 | Usage de commandes PowerShell (ipconfig, nltest, net) pour la reconnaissance interne |
| Credential Access | OS Credential Dumping: NTDS | T1003.003 | Usage documenté de secretsdump pour l'extraction de la base NTDS |
| Lateral Movement | Remote Services: RDP | T1021.001 | Connexions RDP documentées pour le déplacement latéral |
| Defense Evasion | Indicator Removal: Clear Windows Event Logs | T1070.001 | Usage documenté de wevtutil.exe pour effacer les journaux d'événements Windows |
| Impact | Data Encrypted for Impact | T1486 | Chiffrement RSA 4096/ChaCha20 caractéristique du binaire Rhysida |
| Impact | Financial Theft | T1657 | Double extorsion avec enchère publique des données berlinoises sur le site de fuite Tor |
Remédiation : checklist opérationnelle
- Vérifier en priorité la correction de Zerologon (CVE-2020-1472) sur l'ensemble des contrôleurs de domaine exposés, ce correctif datant de 2020 et restant un vecteur d'accès initial documenté chez Rhysida.
- Imposer une authentification multifacteur résistante au phishing sur tous les accès VPN et RDP externes, en particulier pour les comptes à privilèges administratifs.
- Restreindre l'usage de PowerShell par stratégie de groupe aux seuls comptes ayant un besoin opérationnel avéré, et activer la journalisation avancée (module, script block, transcription) avec une rétention minimale de 180 jours.
- Déployer une détection comportementale sur l'exécution de PsExec, ntdsutil.exe et secretsdump depuis des comptes ou des postes non habituellement associés à l'administration système.
- Centraliser les journaux d'événements Windows vers un serveur de logs durci et segmenté, pour survivre à une tentative d'effacement local via wevtutil.exe.
- Maintenir des sauvegardes hors ligne, immuables et couvrant l'intégralité du périmètre organisationnel, avec des tests de restauration réguliers et non simplement planifiés sur le papier.
- Surveiller les volumes de trafic sortant anormaux sur des fenêtres de plusieurs semaines, la double extorsion reposant sur une exfiltration prolongée et discrète avant toute action visible.
- Préparer en amont une position de communication publique sur la politique de non-paiement de rançon, à l'image de la déclaration berlinoise, pour limiter l'incertitude en cas d'incident réel et réduire la valeur perçue d'une pression médiatique par l'attaquant.
Sources
- The Hacker News - Berlin Refuses to Pay Hackers Who Stole Data From the City's State Network
- Security Affairs - Rhysida Ransomware Group Targets Berlin Government Ahead of Vote
- Internazionale (Reuters) - Ransomware group says it stole Berlin data, offers it for auction
- HookPhish - Ransomware Group rhysida Hits: Berlin, Germany
- CISA - #StopRansomware: Rhysida Ransomware (AA23-319A)


