Rapport CTI technique du 1er septembre 2026
Résumé exécutif
PaperCut NG et PaperCut MF, la suite d'impression utilisée par des dizaines de milliers d'organisations, encaissent depuis le 26 août une exploitation active en zero-day. La chaîne combine un contournement de contrôle d'accès sur l'interface de gestion web (CVE-2026-81578, CVSS 8.8) et un chargement dynamique de classe Java non sécurisé dans les utilitaires de connexion base de données (CVE-2026-82078, CVSS 9.4), pour aboutir à une exécution de code à distance sans authentification sur le serveur d'application. Huntress a repéré les premières tentatives dans les journaux dès le 26 août, sous forme de commandes de reconnaissance encodées en base64.
PaperCut a publié un premier correctif d'urgence le 28 août, mais watchTowr l'a contourné en quelques heures et a identifié un bypass d'authentification supplémentaire, forçant l'éditeur à sortir un second correctif (Emergency Patch Release 2) le jour même pour les versions 24, 25 et 26. Toutes les versions NG/MF antérieures au 27 août 2026 sont concernées. Le cas illustre un problème récurrent sur ce type de correctif d'urgence publié sous pression médiatique : la première réparation ferme le symptôme visible sans couvrir la surface complète de la classe de vulnérabilité.
Chronologie
| Date | Événement |
|---|---|
| 26 août 2026 | Huntress observe les premières tentatives d'exploitation ; commandes de reconnaissance encodées en base64 dans les journaux PaperCut |
| 27 août 2026 | PaperCut publie un bulletin de sécurité confirmant deux zero-day activement exploités |
| 28 août 2026 | Attribution de CVE-2026-81578 et CVE-2026-82078 ; sortie du premier correctif d'urgence (Emergency Patch Release 1) pour les versions 25 et 26 |
| 28 août 2026 | watchTowr contourne EPR1 et signale un bypass d'authentification additionnel ; PaperCut publie Emergency Patch Release 2, qui couvre aussi la version 24 |
| 31 août 2026 | SecurityWeek, BleepingComputer et Cybersecurity Dive publient des analyses complémentaires ; Huntress confirme une exploitation confirmée chez au moins deux clients |
Fiche vulnérabilité (format fiche CTI)
CVE-2026-81578 | CVSS 8.8 | PaperCut NG/MF, interface de gestion web
Contrôle d'accès incorrect (CWE-284) dans l'interface d'administration web de PaperCut NG et PaperCut MF. La validation d'accès aux fonctions administratives s'exécute après que la requête a déjà atteint le point de traitement, ce qui permet à un attaquant distant non authentifié de modifier la configuration système sans passer par le contrôle attendu. Conditions d'exploitation : accès réseau à l'interface de gestion (généralement exposée sur les ports admin dédiés du serveur d'application), aucune authentification ni interaction utilisateur requise. PoC disponible : non publié largement au moment de la rédaction, mais watchTowr a reproduit intégralement la chaîne en environnement de test. Patch/mitigation : Emergency Patch Release 2 du 28 août 2026, versions NG/MF 24, 25 et 26 sur Windows, Linux et macOS.
CVE-2026-82078 | CVSS 9.4 | PaperCut NG/MF, utilitaires de connexion base de données
Chargement dynamique de classe non sécurisé (CWE-470, Unsafe Reflection) dans les utilitaires de connexion base de données du serveur d'application PaperCut. Une fois un accès administratif obtenu via CVE-2026-81578, cette faille permet de charger et d'exécuter du bytecode Java arbitraire dans le contexte du processus serveur. Conditions d'exploitation : nécessite l'accès administratif préalable fourni par la première faille de la chaîne ; aucune interaction utilisateur. PoC disponible : non publié largement, reproduction confirmée côté chercheurs (watchTowr, Huntress). Patch/mitigation : identique à CVE-2026-81578, Emergency Patch Release 2.
Diagramme de la chaîne d'attaque
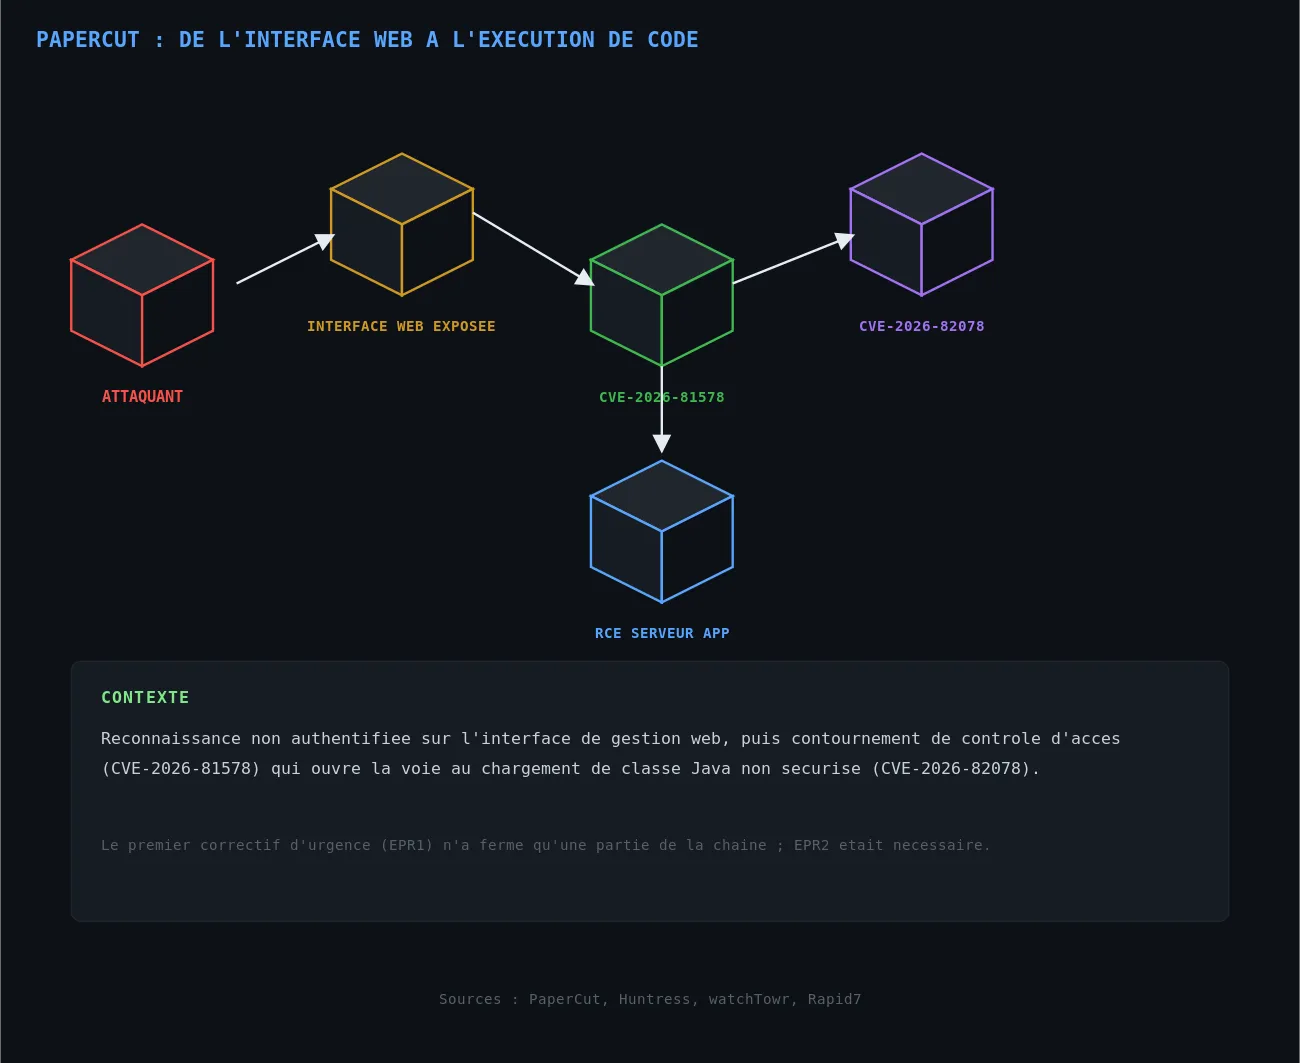
Vue infrastructure de la chaîne CVE-2026-81578 → CVE-2026-82078, reconstruite à partir des avis PaperCut, Huntress et watchTowr.
Analyse technique
Étape 1 : reconnaissance et accès à l'interface exposée
L'attaquant cible l'interface de gestion web du serveur d'application PaperCut, accessible sans authentification préalable dès lors qu'elle est exposée au réseau. Huntress a documenté des commandes de reconnaissance encodées en base64 apparaissant dans les journaux dès le 26 août, signe d'une phase de sondage automatisé avant l'exploitation proprement dite.
Étape 2 : contournement de contrôle d'accès (CVE-2026-81578)
La requête atteint les fonctions administratives de l'interface avant que la validation d'accès ne se termine. L'attaquant modifie la configuration système du serveur, ce qui lui donne un point d'appui pour préparer la seconde étape de la chaîne sans avoir fourni le moindre identifiant.
Étape 3 : chargement de classe Java arbitraire (CVE-2026-82078)
À partir de l'accès administratif obtenu, l'attaquant déclenche le chargement dynamique non sécurisé dans les utilitaires de connexion base de données. Le serveur charge et exécute du bytecode Java fourni par l'attaquant, ce qui constitue le point de bascule vers l'exécution de code à distance sur le serveur d'application.
Étape 4 : exécution de code et persistance
Une fois le code exécuté dans le contexte du serveur PaperCut, l'attaquant dispose d'un accès équivalent à celui du processus applicatif. Les signalements Huntress mentionnent des journaux manquants ou supprimés et des erreurs de base de données inhabituelles, cohérents avec une tentative de nettoyage des traces après exécution.
Étape 5 : contournement du premier correctif
Le 28 août, quelques heures après la sortie d'Emergency Patch Release 1, watchTowr démontre que le correctif ne couvre pas l'intégralité de la classe de vulnérabilité et identifie un bypass d'authentification supplémentaire. PaperCut doit republier un second correctif le jour même pour fermer réellement la chaîne, y compris pour la version 24 qui n'était pas couverte par EPR1.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Comportement journal | Commandes de reconnaissance encodées en base64 dans les logs du serveur d'application PaperCut |
| Comportement journal | Journaux serveur manquants ou supprimés sans explication |
| Comportement journal | Erreurs de base de données inhabituelles dans les logs applicatifs |
| Réseau | Requêtes non authentifiées répétées vers l'interface de gestion web du serveur PaperCut |
Aucun hash de charge utile ni domaine de commande et contrôle n'a été publié dans les sources disponibles à la date de rédaction ; ne pas extrapoler d'IOC réseau au-delà de ce qui précède.
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation directe de l'interface de gestion web exposée de PaperCut |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | Passage d'un accès non authentifié à un accès administratif via CVE-2026-81578 |
| Execution | Exploitation for Client Execution | T1203 | Exécution de bytecode Java arbitraire via le chargement de classe non sécurisé (CVE-2026-82078) |
| Defense Evasion | Indicator Removal | T1070 | Journaux serveur manquants ou supprimés observés par Huntress |
Cette cartographie est une lecture technique construite à partir des avis PaperCut, Huntress et watchTowr ; aucune attribution officielle à un acteur nommé ni cartographie ATT&CK publiée par un fournisseur n'a été identifiée dans les sources disponibles.
Remédiation : checklist opérationnelle
- Appliquer immédiatement Emergency Patch Release 2 sur toutes les instances PaperCut NG/MF versions 24, 25 et 26, y compris celles déjà mises à jour avec EPR1 (le premier correctif ne suffit pas).
- Restreindre l'exposition de l'interface de gestion web du serveur d'application au réseau interne ou à un accès VPN, sans exposition directe à Internet.
- Auditer les journaux PaperCut à la recherche de commandes de reconnaissance encodées en base64 et d'erreurs de base de données inhabituelles sur la période du 26 au 28 août.
- Vérifier l'intégrité des journaux serveur : toute suppression ou absence de logs sur cette fenêtre doit être traitée comme un indice de compromission.
- Effectuer une rotation des identifiants d'administration PaperCut et des secrets de connexion à la base de données après application du correctif.
- Surveiller les connexions sortantes inhabituelles depuis le serveur d'application PaperCut pendant les semaines suivant la remédiation.
Sources
- PaperCut releases second emergency patch for exploited flaws - BleepingComputer
- More Details Emerge on Exploited PaperCut Vulnerabilities - SecurityWeek
- CISA Urges Immediate Patching of Exploited Progress LoadMaster Vulnerability - SecurityWeek
- PaperCut NG/MF vulnerabilities exploited in zero-day attacks - Help Net Security
- PaperCut issues emergency patches as threat actors target chained vulnerabilities - Cybersecurity Dive
- PaperCut NG/MF Critical Zero-Day Exploited in the Wild - Rapid7
- PaperCut Zero-Day: Active Exploitation and Pre-Auth RCE - Huntress
- PaperCut Zero-Day Exploited in Attacks, Affecting All NG and MF Versions - The Hacker News


