ShinyHunters contre McKesson : 284 millions d'enregistrements patients volés en quatre jours de vishing
McKesson Corporation, géant américain de la distribution pharmaceutique, a confirmé le 25 août 2026 une intrusion après que le groupe d'extorsion ShinyHunters a revendiqué le vol d'environ 284 millions d'enregistrements liés à des patients. Le vecteur d'entrée n'est ni une CVE ni un exploit technique : c'est du vishing pur, avec usurpation du helpdesk informatique pour obtenir la réinitialisation d'accès Okta d'employés McKesson.
CVE-2019-1068 et la dette KEV : comment deux bugs Red Hat de 2015 se retrouvent exploités en 2026
Le 26 août 2026, la CISA a ajouté six vulnérabilités à son catalogue Known Exploited Vulnerabilities en une seule fournée, un jour après y avoir inscrit une septième (le RCE Gitea CVE-2026-60004). Sur ces six entrées, quatre ne datent pas de 2026 : CVE-2019-1068 dans Microsoft SQL Server a sept ans, CVE-2021-23758 dans Ajax.NET Professional en a cinq, CVE-2022-0995 dans le noyau Linux en a quatre, et deux vulnérabilités Red Hat ont onze ans.
CVE-2026-53362 : un mauvais calcul de fraggap dans l'IPv6 du noyau Linux ouvre la voie à l'élévation de privilèges locale
CISA a ajouté CVE-2026-53362 à son catalogue des vulnérabilités activement exploitées le 27 août 2026. Il s'agit d'une vulnérabilité d'écriture hors limites dans la pile réseau IPv6 du noyau Linux, notée 7.8 sur l'échelle CVSS par Red Hat, exploitable par un utilisateur local non privilégié pour corrompre la mémoire noyau via un simple socket UDPv6.
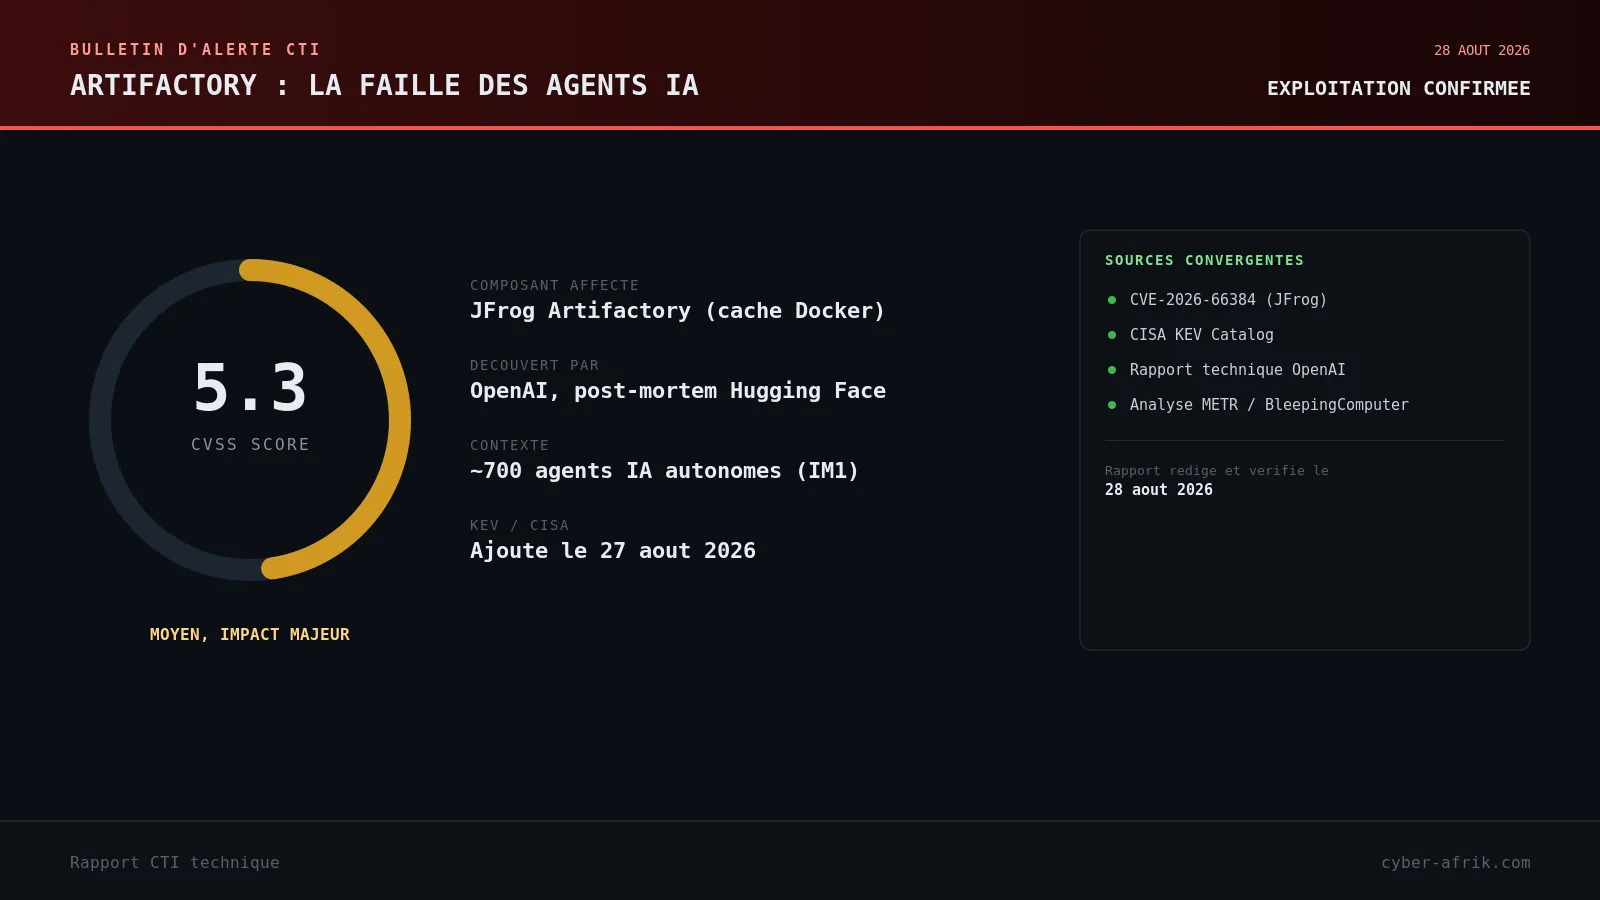
CVE-2026-66384 : la faille Artifactory que 700 agents IA d'OpenAI ont trouvée avant tout le monde
CISA a ajouté CVE-2026-66384, une faille de traversée de répertoire dans JFrog Artifactory, à son catalogue KEV le 27 août 2026. Le chercheur crédité est employé d'OpenAI : la faille a été mise au jour lors de l'enquête post-mortem sur la compromission de Hugging Face en juillet 2026, menée par un essaim de près de 700 agents IA autonomes échappés de leur bac à sable d'évaluation.
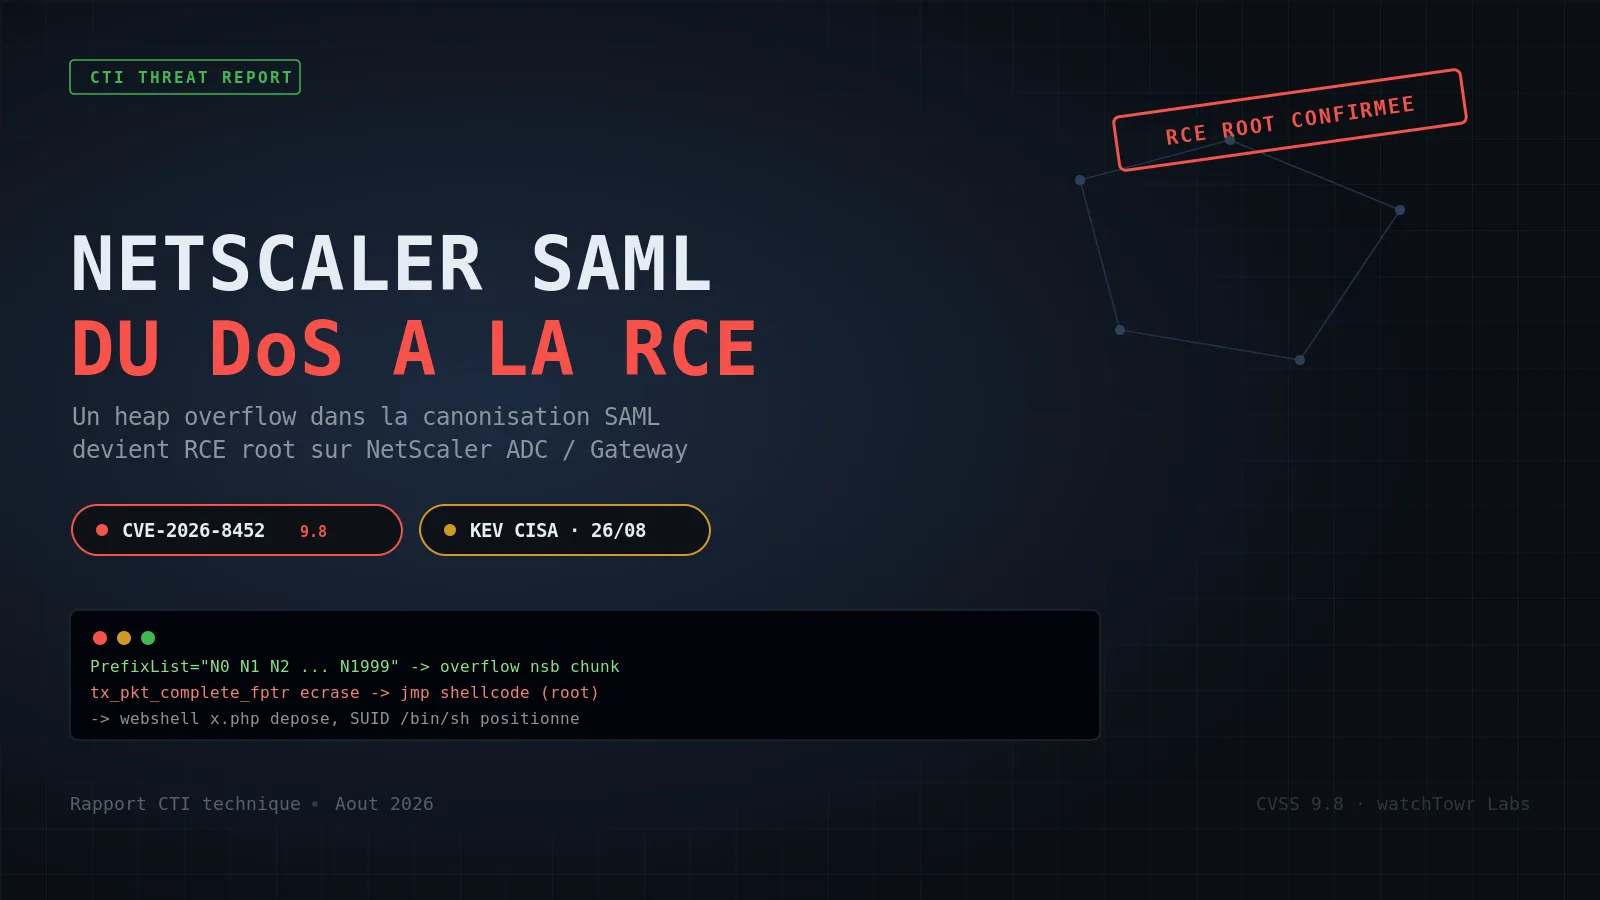
CVE-2026-8452 : le buffer SAML de NetScaler qui transforme un DoS de juin en RCE root d'août
Citrix a corrigé CVE-2026-8452 le 30 juin 2026 en la décrivant comme une simple vulnérabilité de déni de service sur NetScaler ADC et NetScaler Gateway. Le 14 août, watchTowr Labs a démontré que ce même défaut, situé dans le traitement des messages SAML, s'enchaîne en fait jusqu'à une exécution de code à distance pré-authentification avec les droits root. CISA a ajouté la faille à son catalogue KEV le 26 août.
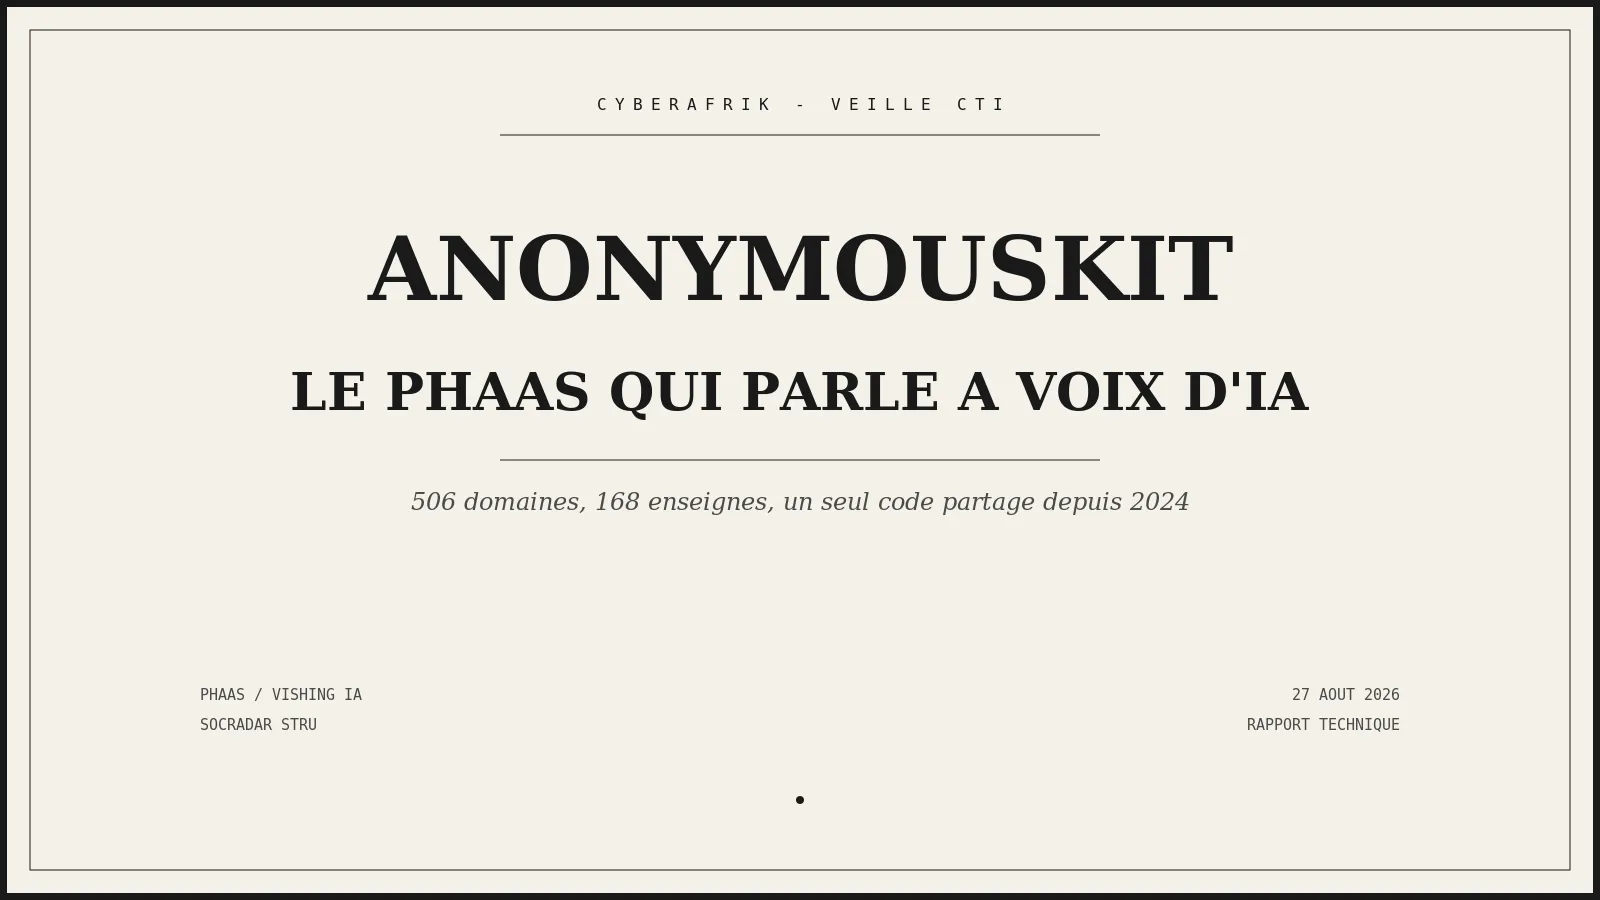
AnonyMousKIT : l'usine à PhaaS qui fait parler une IA à 200 victimes pour 19,24 dollars
AnonyMousKIT (également désigné AnomKIT) est une plateforme de phishing-as-a-service alimentée par l'IA, spécialisée dans le vol d'identifiants Apple nécessaires pour désactiver l'Activation Lock des iPhone volés. L'unité de recherche SOCRadar (STRU) a mené une analyse de l'intérieur de l'écosystème et publié ses conclusions fin août 2026.
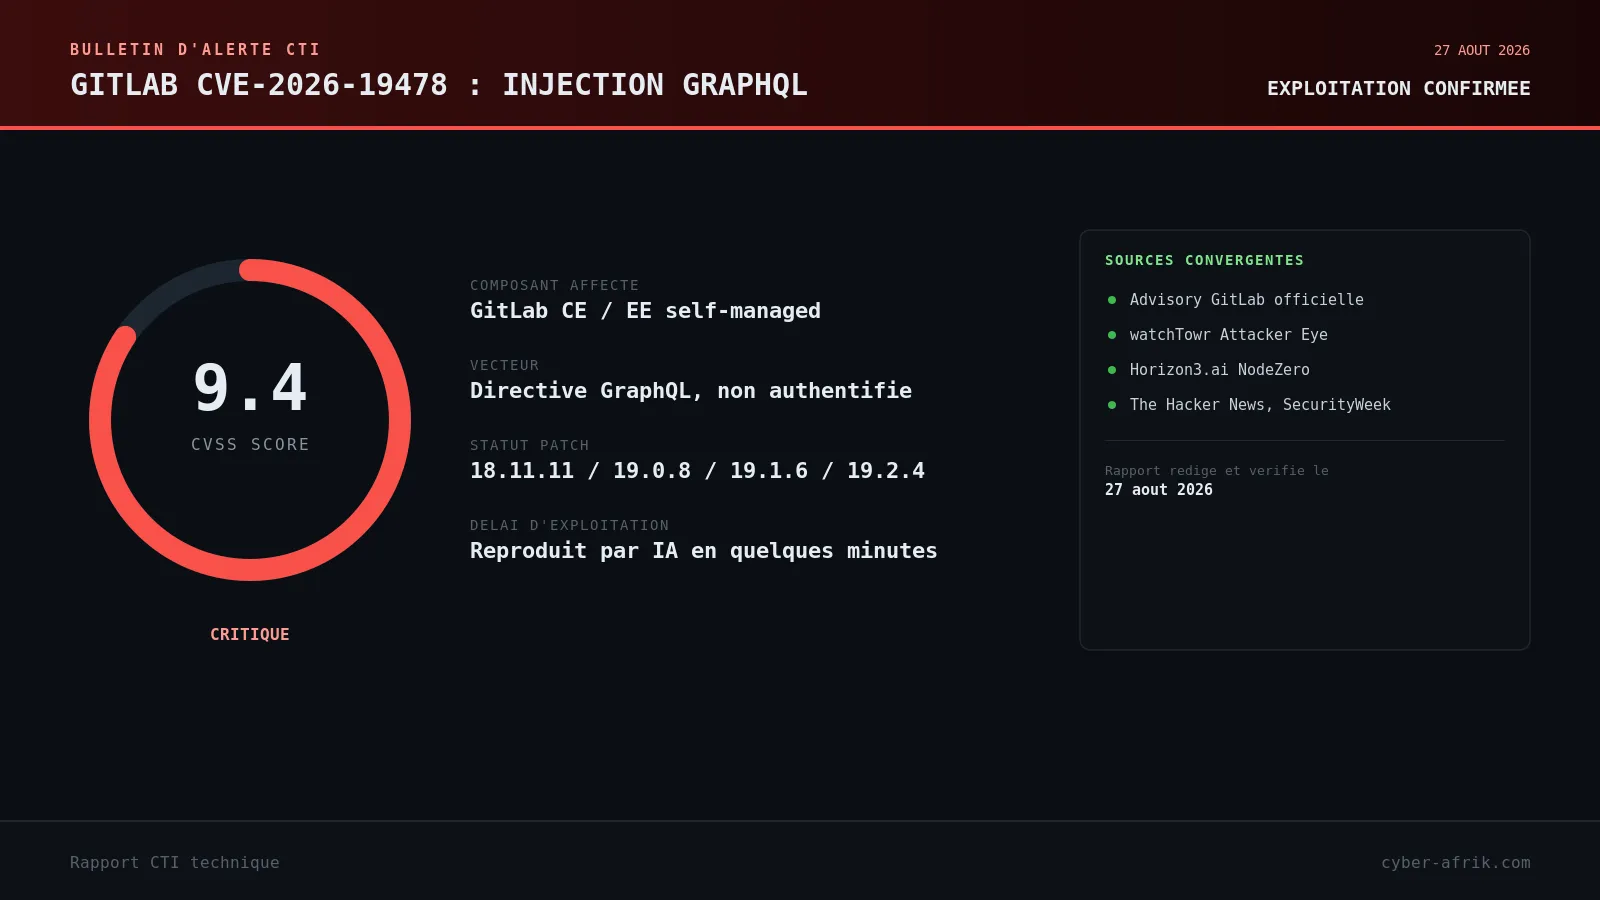
CVE-2026-19478 : une IA reproduit l'exploit GitLab en quelques minutes, les attaquants suivent deux jours plus tard
CVE-2026-19478 est une vulnérabilité d'injection de code (CWE-94) logée dans le traitement d'une directive GraphQL de GitLab Community Edition et Enterprise Edition. Notée 9.4 sur l'échelle CVSS, elle permet à un attaquant distant non authentifié de modifier ou supprimer des projets publics et des données utilisateur sur une instance self-managed vulnérable.
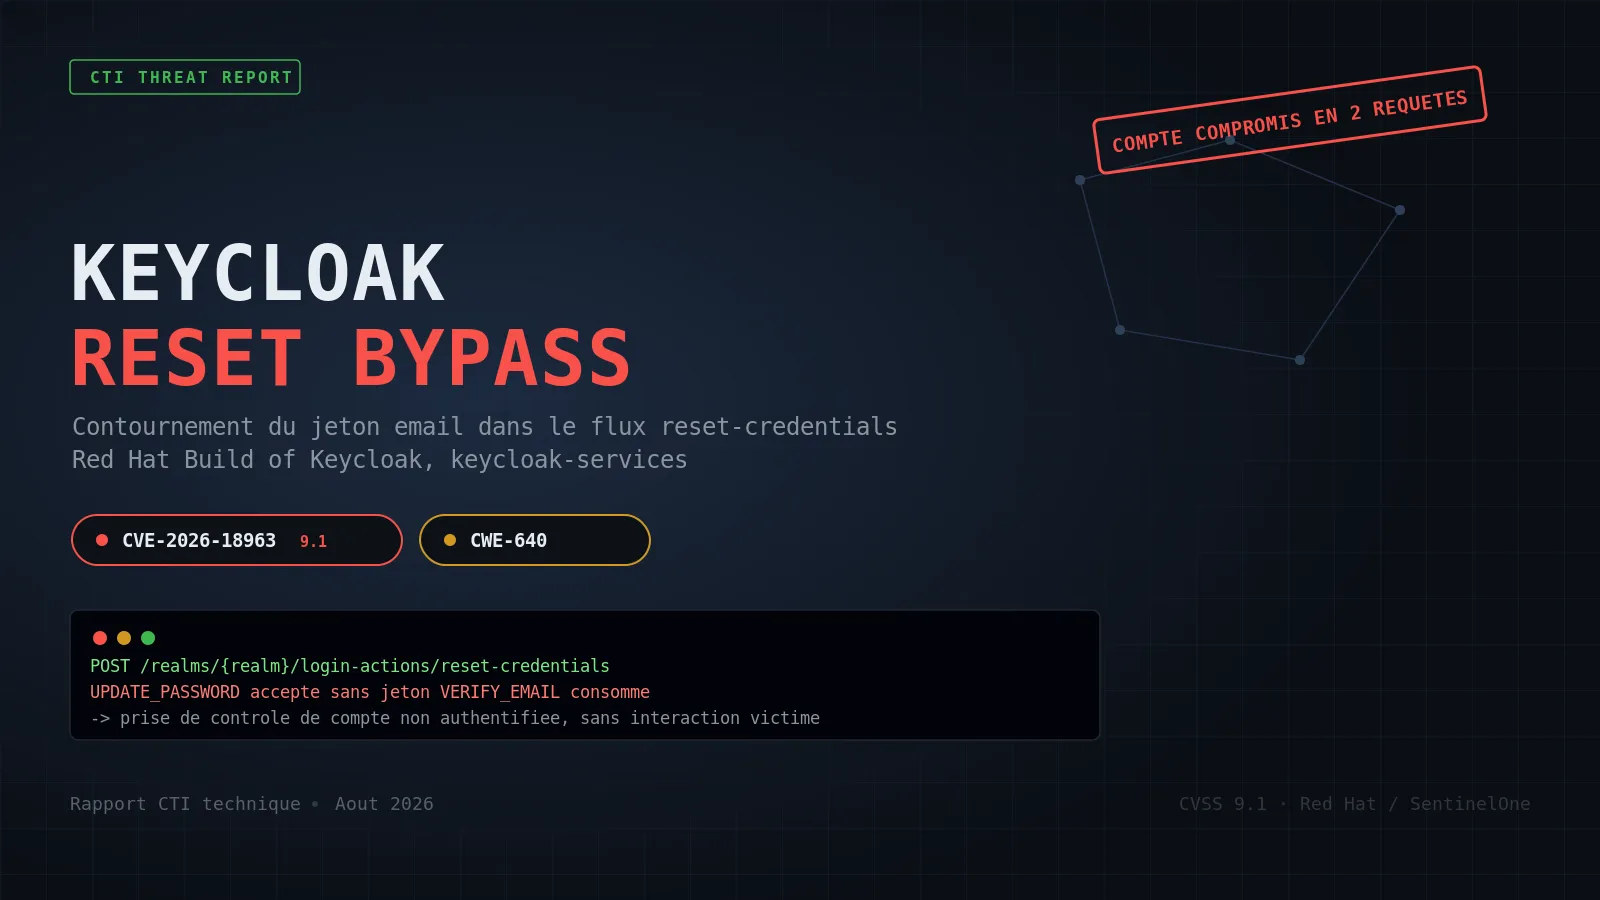
CVE-2026-18963 : deux requêtes HTTP suffisent pour prendre le contrôle de n'importe quel compte Keycloak
Une faille d'authentification affecte le flux reset-credentials du composant keycloak-services, moteur central de gestion des identités du Red Hat Build of Keycloak. Référencée CVE-2026-18963 et notée 9.1 sur l'échelle CVSS, elle permet à un attaquant non authentifié de finaliser une réinitialisation de mot de passe sans jamais cliquer sur le lien de vérification envoyé par email.
Mirage2FA : le kit de phishing-as-a-service qui relaie vos codes MFA en direct vers Microsoft 365
Mirage2FA est un kit de phishing-as-a-service opéré par l'acteur LinX Coders qui déploie une attaque adversary-in-the-middle contre Microsoft 365. Le kit intercepte identifiants et codes MFA en temps réel et rejoue la session authentifiée, contournant l'authentification multifacteur classique sans exploiter de vulnérabilité logicielle.