Rapport CTI technique du 30 août 2026
Résumé exécutif
Le 26 août 2026, la CISA a ajouté six vulnérabilités à son catalogue Known Exploited Vulnerabilities en une seule fournée, un jour après y avoir inscrit une septième (le RCE Gitea CVE-2026-60004). Sur ces six entrées, quatre ne datent pas de 2026 : CVE-2019-1068 dans Microsoft SQL Server a sept ans, CVE-2021-23758 dans Ajax.NET Professional en a cinq, CVE-2022-0995 dans le noyau Linux en a quatre, et deux vulnérabilités Red Hat, CVE-2015-3246 dans libuser et CVE-2015-5287 dans ABRT, ont onze ans. Ce ne sont pas des zero-days : ce sont des défauts patchés depuis longtemps, documentés publiquement, que quelqu'un a réussi à exploiter avec succès en 2026, ce qui est le seul critère d'entrée au KEV.
Le détail qui mérite l'attention d'un red teamer n'est pas la liste elle-même mais le calendrier que la CISA lui a attaché. Sur les sept CVE ajoutées en deux jours, deux ont reçu un délai de remédiation fédéral de trois jours (échéance au 29 août) et les cinq autres un délai de deux semaines (échéance au 9 septembre). Ce découpage n'est pas arbitraire : il applique la logique de la directive BOD 26-04, entrée en vigueur le 10 juin 2026, qui classe désormais chaque CVE du KEV selon quatre critères combinés (exposition publique, exploitation confirmée, potentiel d'automatisation, et niveau de contrôle obtenu) plutôt que selon le seul score CVSS. Un bug local dans libuser reste un bug local, même onze ans après sa divulgation ; un RCE pré-authentification sur une appliance exposée à Internet reste une urgence, même avec un CVSS inférieur à un autre défaut du même lot.
Chronologie
| Date | Événement |
|---|---|
| 2015 | Publication de CVE-2015-3246 (libuser) et CVE-2015-5287 (ABRT), toutes deux corrigées la même année par Red Hat |
| 2019-07-09 | Microsoft publie le correctif de CVE-2019-1068 (SQL Server) |
| 2021 (fin d'année) | Divulgation de CVE-2021-23758 dans le package NuGet ajaxpro.2 (Ajax.NET Professional) |
| 2022-03-25 | Divulgation de CVE-2022-0995, découverte par Jann Horn, dans le sous-système watch_queue du noyau Linux (corrigé en 5.17-rc8) |
| 2026-06-30 | Citrix corrige CVE-2026-8452 dans NetScaler ADC/Gateway, qualifiée à tort de simple déni de service |
| 2026-08-14 | watchTowr Labs publie une preuve de concept démontrant que CVE-2026-8452 permet en réalité une exécution de code à distance non authentifiée |
| 2026-08-25 | La CISA ajoute CVE-2026-60004 (Gitea) au KEV, échéance fédérale au 28 août |
| 2026-08-26 | La CISA ajoute six vulnérabilités au KEV en une fois : CVE-2015-3246, CVE-2015-5287, CVE-2019-1068, CVE-2021-23758, CVE-2022-0995 et CVE-2026-8452 |
| 2026-08-29 | Échéance de remédiation fédérale pour CVE-2019-1068 et CVE-2026-8452 |
| 2026-09-09 | Échéance de remédiation fédérale pour les quatre autres CVE du lot |
Fiche vulnérabilité (format fiche CTI)
CVE-2019-1068 | CVSS 3.1 : 8.8 (Élevé) | Microsoft SQL Server Database Engine
Erreur de délimitation lors du traitement de fonctions internes du moteur SQL Server. Un attaquant authentifié soumet une requête SQL spécialement construite qui déclenche une corruption mémoire de type stack overflow et permet l'exécution de code arbitraire sous les privilèges du compte de service du moteur SQL Server. CWE-119 (Improper Restriction of Operations within the Bounds of a Memory Buffer). Conditions d'exploitation : accès réseau à une instance SQL Server, authentification de bas privilège suffisante, aucune interaction utilisateur requise. PoC disponible : des analyses techniques détaillées circulent publiquement depuis 2019, mais aucun exploit métasploit-ready largement diffusé n'a été identifié dans les sources consultées. Patch : correctif Microsoft du 9 juillet 2019, disponible pour toutes les versions supportées à l'époque ; toute instance encore vulnérable en 2026 tourne soit sur une version non maintenue, soit n'a simplement jamais reçu ce correctif spécifique.
CVE-2021-23758 | CVSS 3.1 : 9.8 (Critique), certaines sources retiennent 8.1 selon le vecteur retenu | Ajax.NET Professional (package NuGet ajaxpro.2, versions antérieures à 21.11.29.1)
Désérialisation de données non fiables (CWE-502) dans la gestion des appels AJAX de la bibliothèque. Le composant désérialise des classes .NET arbitraires sans validation de type. Pour exploiter le défaut, un attaquant doit connaître le namespace hébergeant la méthode Ajax vulnérable, le nom de la méthode transmise dans l'en-tête X-AjaxPro-Method, et le nom de l'objet portant la charge utile : des informations généralement récupérables par simple lecture du code JavaScript généré côté client. Aucune authentification ni interaction utilisateur n'est requise. PoC disponible : oui, des exploits publics existent et le score EPSS associé dépasse 87 %, ce qui signale une probabilité d'exploitation élevée. Patch/mitigation : mise à jour vers la version 21.11.29.1 ou supérieure du package ; à défaut, désactivation du endpoint ajaxpro et filtrage applicatif des en-têtes X-AjaxPro-Method.
CVE-2022-0995 | CVSS 3.1 : 7.8 (Élevé) | Noyau Linux, sous-système watch_queue (versions à partir de 5.17)
Écriture hors limites (CWE-787) dans le mécanisme de notification d'événements watch_queue, causée par une vérification de bornes incorrecte. Un utilisateur local authentifié peut écrire au-delà des limites de mémoire allouée et corrompre l'état adjacent du noyau, ce qui permet une élévation de privilèges vers root ou un déni de service par panic du noyau. CWE-787. Conditions d'exploitation : accès local avec un compte utilisateur standard, aucun privilège préalable requis au-delà d'une session locale. PoC disponible : oui, un module Metasploit existe (cve_2022_0995_watch_queue) et un exploit public a été documenté par Quarkslab sous le nom PageJack ; l'exploitation peut nécessiter plusieurs tentatives. Patch : correctif intégré en amont dans la version 5.17-rc8 du noyau, rétroporté par toutes les distributions majeures dès 2022 ; la persistance de ce bug en 2026 signale des hôtes Linux qui n'ont simplement jamais reçu de mise à jour noyau depuis quatre ans.
CVE-2015-3246 | CVSS 3.1 : 5.1 (Moyen), CVSS 2.0 : 7,8 selon Red Hat | libuser, utilisé notamment par userhelper (RHEL/CentOS, versions antérieures à 0.56.13-8 et 0.60-7)
Condition de concurrence (race condition, CWE-362) dans la manière dont libuser manipule le fichier /etc/passwd. Un attaquant local disposant d'un accès à une application compilée contre libuser, typiquement userhelper, peut exploiter la fenêtre de concurrence pour altérer /etc/passwd et provoquer un déni de service ou une élévation de privilèges jusqu'à root. Conditions d'exploitation : accès local, exécution répétée de l'opération concurrente pour gagner la course. PoC disponible : la vulnérabilité est documentée depuis 2015 dans les avis Red Hat, sans preuve de concept publique largement diffusée identifiée dans les sources consultées, mais son inscription au KEV en 2026 confirme une exploitation réelle et récente. Patch : corrigé par Red Hat en 2015 ; la présence de cette faille en 2026 indique des hôtes RHEL/CentOS hérités qui n'ont jamais reçu la mise à jour du paquet libuser, souvent des serveurs Linux qui échappent au périmètre de gestion des correctifs faute d'inventaire logiciel à jour.
CVE-2015-5287 | CVSS 2.0 : 6,9 (Moyen), impact classé Modéré par Red Hat | Automatic Bug Reporting Tool, composant abrt-hook-ccpp (versions antérieures à 2.7.1)
Élévation de privilèges via attaque par lien symbolique (symlink) sur un fichier au nom prévisible, par exemple /var/tmp/abrt/abrt-hax-coredump. Un utilisateur local disposant de permissions spécifiques peut précréer ce lien pour rediriger une écriture privilégiée du processus abrt-hook-ccpp et obtenir des droits supplémentaires. Conditions d'exploitation : accès local, permissions suffisantes pour interagir avec le répertoire de collecte des rapports de crash. PoC disponible : documentation technique publique depuis 2015, exploitation confirmée par son inscription au KEV en 2026. Patch : corrigé dans ABRT 2.7.1 ; la persistance du défaut signale, comme pour libuser, des paquets système par défaut jamais mis à jour sur des hôtes RHEL/CentOS sortis du cycle de patch actif.
Note de contexte, CVE-2026-8452 (Citrix NetScaler ADC/Gateway) | CVSS 3.1 : 8.8 | déjà traitée en détail dans une publication précédente de CyberAfrik ; elle figure dans ce même lot KEV du 26 août et illustre la partie « exploitation active en 2026 » du même mouvement, avec un correctif du 30 juin qualifié à tort de simple déni de service et une PoC RCE publiée par watchTowr Labs six semaines plus tard.
Diagramme de la chaîne d'attaque
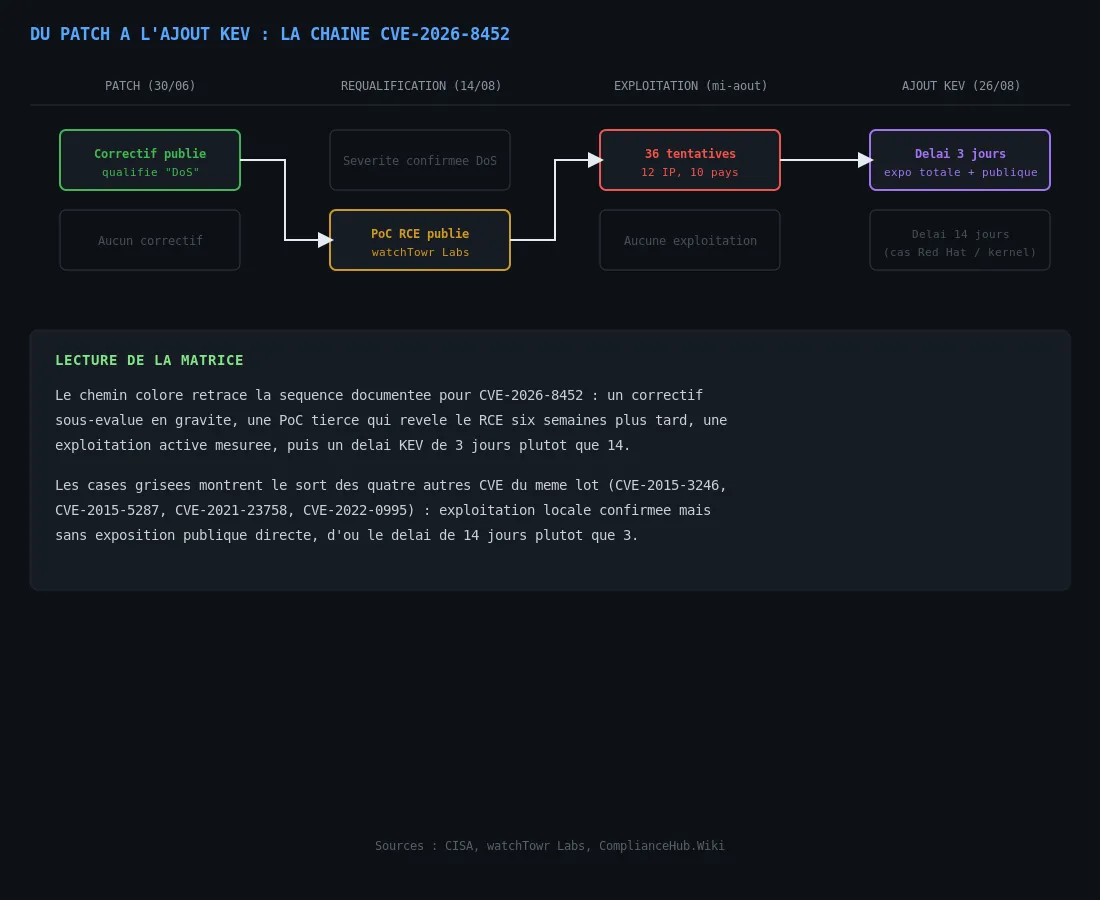
Le diagramme retrace la séquence documentée par Citrix, watchTowr Labs et la CISA pour CVE-2026-8452, utilisée ici comme fil rouge pour illustrer le mécanisme général qui permet à un bug de rester exploitable pendant des années : un correctif existe, sa gravité réelle est sous-évaluée, puis une recherche tierce ou un attaquant la révèle bien après la fenêtre de patch habituelle.
Analyse technique
Étape 1 : un correctif qui ne dit pas toute la vérité
Le 30 juin 2026, Citrix publie des builds corrigés pour CVE-2026-8452 (14.1-72.61, 13.1-63.18, 13.1-37.272) et décrit l'impact comme un débordement mémoire causant de l'instabilité. Un lecteur pressé classe ça en dénis de service et le programme dans la prochaine fenêtre de maintenance trimestrielle plutôt que dans un correctif d'urgence.
Étape 2 : la recherche tierce révèle la vraie sévérité
Le 14 août 2026, watchTowr Labs publie une analyse technique et une preuve de concept démontrant que le défaut permet en réalité une exécution de code à distance non authentifiée sur les serveurs virtuels Gateway et AAA exposés en pré-authentification. Six semaines séparent le correctif de la divulgation de sa gravité réelle.
Étape 3 : l'exploitation de masse suit dans la foulée
Peu après le 14 août, des tentatives d'exploitation sont documentées : des chercheurs comptent 36 tentatives détectées sur douze jours depuis douze adresses IP distinctes réparties entre la Suisse, l'Allemagne, Hong Kong, le Japon, les Pays-Bas, la Russie, Singapour, la Turquie, les États-Unis et le Vietnam. Des attaquants déposent des web shells nommés x.php et z.php et exécutent des commandes de reconnaissance sur les appliances compromises.
Étape 4 : le mécanisme se généralise sur des bugs bien plus anciens
Pendant que NetScaler capte l'attention, le même mécanisme de fond explique pourquoi CVE-2015-3246, CVE-2015-5287, CVE-2022-0995 et CVE-2021-23758 réapparaissent en 2026 : ce sont des composants qui vivent hors du périmètre de patch actif. libuser et ABRT sont des paquets RHEL/CentOS installés par défaut, jamais nommés dans un besoin métier, présents sur tout hôte RHEL qu'on s'en souvienne ou non. Le noyau Linux non mis à jour depuis quatre ans est le symptôme classique d'un serveur trop fragile pour être redémarré. Ajax.NET Professional est une bibliothèque tierce enfouie dans une application développée il y a des années, invisible pour un outil de scan pointé sur l'infrastructure et hors périmètre pour un outil de scan applicatif jamais dirigé vers du code legacy.
Étape 5 : la CISA formalise la hiérarchisation par exposition, pas par score
En appliquant un délai de trois jours à CVE-2019-1068 (SQL Server, CVSS 8.8) et CVE-2026-8452 (NetScaler, CVSS 8.8) mais deux semaines aux quatre autres, la CISA démontre concrètement la méthodologie de BOD 26-04 : le facteur décisif n'est pas le score CVSS brut mais la combinaison exposition publique et niveau de contrôle obtenu. Un bug local dans libuser, aussi réel soit son exploitation, ne permet pas à un attaquant distant de s'introduire ; un RCE pré-authentification sur une appliance exposée à Internet, si.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Nom de fichier (web shell NetScaler) | x.php |
| Nom de fichier (web shell NetScaler) | z.php |
| Comportement réseau | Requêtes de découverte post-compromission sur serveurs virtuels Gateway/AAA NetScaler exposés |
| Origine géographique des tentatives (CVE-2026-8452) | Suisse, Allemagne, Hong Kong, Japon, Pays-Bas, Russie, Singapour, Turquie, États-Unis, Vietnam |
| Marqueur générique (CVE-2015-3246 / CVE-2015-5287) | Modification inattendue de /etc/passwd ou création de liens symboliques dans /var/tmp/abrt ou /var/spool/abrt en dehors d'une activité de diagnostic légitime |
| Marqueur générique (CVE-2022-0995) | Panic noyau ou instabilité système corrélée à un appel syscall lié au sous-système watch_queue sans cause applicative identifiée |
Aucun hash de charge utile spécifique à cette vague KEV du 26 août n'a été publié dans les sources consultées pour les cinq CVE historiques ; seule la campagne NetScaler dispose d'indicateurs comportementaux documentés à ce stade.
MITRE ATT&CK
Aucune cartographie officielle unique n'existe pour ce lot puisqu'il s'agit de six vulnérabilités indépendantes plutôt que d'une campagne d'acteur unique. Le tableau suivant est une lecture technique construite par CyberAfrik à partir de la nature de chaque défaut, pas une attribution vendeur.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | CVE-2019-1068 (SQL Server) et CVE-2026-8452 (NetScaler) sont exploitables depuis le réseau sur des services exposés |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | CVE-2015-3246, CVE-2015-5287 et CVE-2022-0995 transforment un accès local restreint en contrôle root |
| Persistence / Execution | Server Software Component: Web Shell | T1505.003 | Dépôt documenté des web shells x.php et z.php sur les appliances NetScaler compromises |
| Discovery | System Information Discovery | T1082 | Commandes de reconnaissance exécutées après le dépôt des web shells sur NetScaler |
| Defense Evasion | Deserialization Exploitation | T1055 (usage étendu) | CVE-2021-23758 s'appuie sur une désérialisation .NET non validée pour atteindre l'exécution de code, un vecteur adjacent à l'injection de code en mémoire |
Remédiation : checklist opérationnelle
- Interroger l'API JSON/CSV du catalogue KEV de la CISA de façon automatisée et quotidienne plutôt que de dépendre d'une lecture manuelle des alertes.
- Croiser chaque nouvelle entrée KEV avec un inventaire logiciel réel (CPE) incluant les hôtes Linux autonomes, les appliances réseau et les bibliothèques tierces embarquées dans les applications, pas seulement le parc Windows géré par agent.
- Patcher en priorité CVE-2019-1068 et CVE-2026-8452 sur toute instance SQL Server ou appliance NetScaler exposée à Internet ou accessible depuis un segment non fiable.
- Mettre à jour libuser et ABRT sur l'ensemble du parc RHEL/CentOS hérité, y compris les hôtes considérés comme figés ou en fin de vie, puisque ce sont précisément ceux qui portent encore ces paquets non corrigés depuis 2015.
- Vérifier la version du noyau Linux sur les serveurs jugés trop sensibles pour être redémarrés régulièrement ; CVE-2022-0995 est corrigé depuis 2022 et sa persistance signale un cycle de mise à jour noyau interrompu.
- Auditer les applications .NET internes pour la présence du package ajaxpro.2 en version antérieure à 21.11.29.1, y compris dans du code jugé legacy ou peu prioritaire.
- Remplacer une politique de hiérarchisation fondée uniquement sur le score CVSS par une grille combinant exposition publique, exploitation confirmée (statut KEV), potentiel d'automatisation et niveau de contrôle obtenu, conformément à la logique de BOD 26-04.
- Documenter toute exception de remédiation avec un propriétaire nommé, des contrôles compensatoires réels et une date d'expiration, plutôt qu'une acceptation de risque permanente sans échéance.
Sources
- CISA - CISA Adds Six Known Exploited Vulnerabilities to Catalog
- The Hacker News - CISA Adds Six Exploited Flaws to KEV, Including NetScaler, Linux, and SQL Server Bugs
- Security Affairs - U.S. CISA adds Red Hat, Linux Kernel, Ajax.NET Professional, Microsoft SQL Server, and Citrix NetScaler flaws to its KEV catalog
- ComplianceHub.Wiki - A 2015 Bug and a Split Deadline: What CISA's Late-August KEV Additions Reveal About Vulnerability Debt
- Help Net Security - Critical Gitea vulnerability now exploited in the wild (CVE-2026-60004)
- Acunetix - Microsoft SQL Server Remote Code Execution Vulnerability (CVE-2019-1068)
- SentinelOne - CVE-2021-23758: Ajaxpro.2 RCE Vulnerability
- GitHub Security Advisory - Ajax.NET-Professional GHSA-6r7c-6w96-8pvw
- Quarkslab - PageJack in Action: CVE-2022-0995 exploit
- Red Hat Customer Portal - CVE-2015-3246
- Red Hat Customer Portal - CVE-2015-5287


