Rapport CTI technique du 27 août 2026
Résumé exécutif
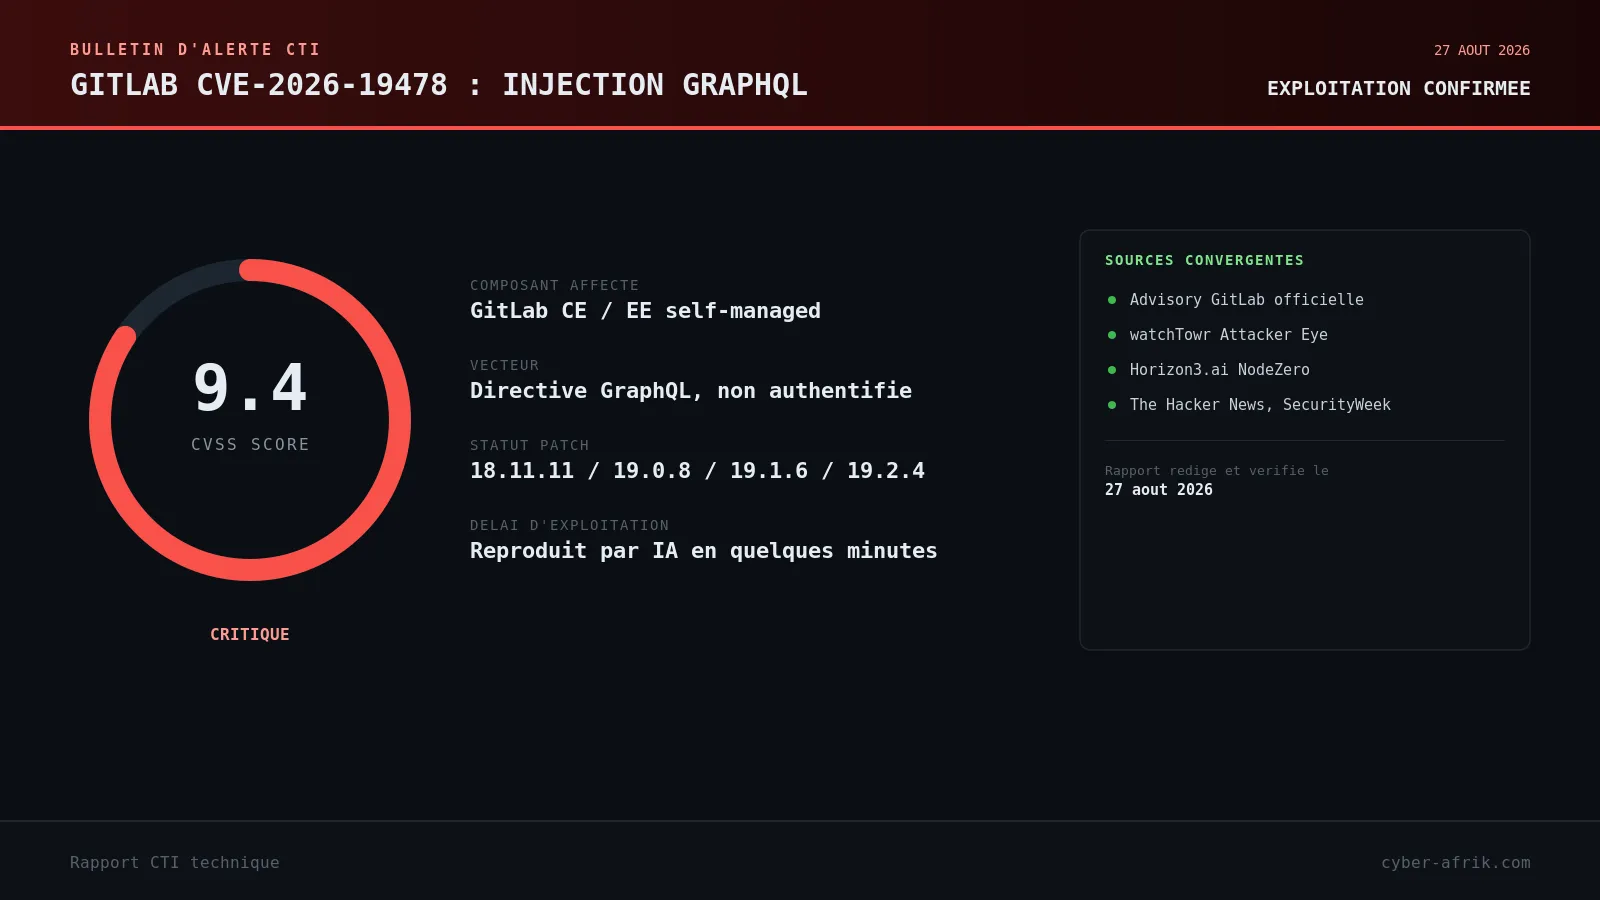
CVE-2026-19478 est une vulnérabilité d'injection de code (CWE-94) logée dans le traitement d'une directive GraphQL de GitLab Community Edition et Enterprise Edition. Notée 9.4 sur l'échelle CVSS, elle permet à un attaquant distant non authentifié, sans privilège ni interaction utilisateur, de modifier ou supprimer des projets publics et des données utilisateur sur une instance self-managed vulnérable. Les branches 18.2 à 19.2 sont concernées avant les versions correctives publiées le 17 août.
Ce qui distingue ce cas d'une CVE critique ordinaire, c'est la vitesse de la riposte offensive. Le chercheur watchTowr a reproduit l'exploit en quelques minutes après la divulgation, en s'appuyant uniquement sur l'advisory GitLab et le diff de code du correctif, sans qu'aucun PoC public n'ait circulé. Deux jours plus tard, watchTowr observait déjà une exploitation active contre son réseau de honeypots Attacker Eye. Au-delà de la destruction de dépôts, l'attaque permet de forger des enregistrements de merge pour faire croire qu'un correctif a été appliqué alors qu'il ne l'a pas été, ce qui complique sérieusement la vérification de la remédiation après incident.
Chronologie
| Date | Événement |
|---|---|
| 2026-08-17 | GitLab publie les versions 18.11.11, 19.0.8, 19.1.6 et 19.2.4 et divulgue CVE-2026-19478 |
| 2026-08-17 | watchTowr reproduit la vulnérabilité en quelques minutes à partir de l'advisory et du code de correction, sans PoC public disponible |
| 2026-08-20 | watchTowr documente une exploitation en conditions réelles contre son réseau de honeypots Attacker Eye |
| 2026-08-20 | Horizon3.ai publie un test NodeZero Rapid Response pour valider l'exposition des environnements clients |
| 2026-08-21 | Reprise large par la presse spécialisée : The Hacker News, SecurityWeek, CSO Online, Dark Reading |
Fiche vulnérabilité
CVE-2026-19478 | CVSS 9.4 (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:H/A:H) | GitLab Community Edition et Enterprise Edition, directive GraphQL
La faille relève du CWE-94, contrôle inapproprié de la génération de code. Une directive GraphQL de GitLab CE/EE traite certaines entrées de façon à permettre l'injection de code exécuté côté serveur, sous certaines conditions que la divulgation publique de GitLab ne détaille pas dans le mécanisme exact. L'attaque s'effectue intégralement sur le réseau, ne requiert aucun privilège et aucune interaction de la victime.
Versions affectées : 18.2 jusqu'avant 18.11.11, 19.0 avant 19.0.8, 19.1 avant 19.1.6, et 19.2 avant 19.2.4, sur des instances self-managed. GitLab.com et GitLab Dedicated tournaient déjà sur des versions corrigées au moment de la divulgation et ne nécessitaient aucune action côté client. PoC disponible : pas de PoC public officiel, mais watchTowr a démontré une reproduction fonctionnelle en quelques minutes en s'appuyant sur l'IA pour analyser l'advisory et le diff correctif, ce qui réduit à presque rien la fenêtre de protection par obscurité. Patch : mettre à niveau vers 18.11.11, 19.0.8, 19.1.6, 19.2.4 ou une version supportée ultérieure.
Analyse technique
Étape 1 : divulgation et publication du correctif
GitLab publie simultanément les versions corrigées et l'advisory décrivant la nature de la faille (injection de code via une directive GraphQL) sans fournir de détail d'exploitation précis, une pratique standard pour limiter la fenêtre d'attaque immédiate. Le diff de code entre la version vulnérable et la version corrigée devient dès cet instant public.
Étape 2 : reproduction assistée par IA en l'absence de PoC
watchTowr utilise des outils d'IA pour analyser automatiquement le diff correctif et en déduire la nature exacte de la requête GraphQL malveillante à construire. Cette approche compresse ce qui prenait traditionnellement des heures ou des jours de rétro-ingénierie manuelle en quelques minutes, changeant la fenêtre de patch effective dont disposent les défenseurs.
Étape 3 : construction de la requête GraphQL malveillante
L'attaquant assemble une requête exploitant la directive vulnérable, ciblant les instances GitLab CE/EE self-managed encore en version affectée. La requête ne nécessite ni jeton d'authentification ni session utilisateur valide.
Étape 4 : modification ou suppression des données ciblées
Une fois la requête envoyée, l'instance vulnérable exécute l'opération injectée : suppression de projets publics, modification de données utilisateur, ou falsification d'enregistrements de merge pour donner l'illusion qu'un correctif a été fusionné dans le code alors qu'il ne l'a pas été.
Étape 5 : exploitation opportuniste à grande échelle
Deux jours après la divulgation, watchTowr observe des tentatives d'exploitation automatisées contre son réseau de honeypots, signe que des acteurs opportunistes scannent déjà internet à la recherche d'instances GitLab non corrigées, sans cibler une organisation en particulier.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Motif de log applicatif | Requêtes contenant la chaîne @gl_introduced dans les logs web de l'instance GitLab |
| Comportement anormal | Suppression ou modification de projets publics sans action correspondante dans l'historique d'audit utilisateur |
| Intégrité des données | Enregistrements de merge présents dans l'historique mais sans commit correspondant réellement fusionné dans la branche cible |
Aucune liste d'adresses IP attaquantes ni de hash de malware n'a été publiée : l'exploitation cible directement la logique applicative de GitLab sans déposer de binaire.
MITRE ATT&CK
Aucune cartographie officielle éditeur n'accompagne cette CVE. Le tableau suivant reflète une lecture technique du mécanisme documenté, pas une attribution vendeur.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | La directive GraphQL exposée publiquement est exploitée directement, sans authentification |
| Execution | Command and Scripting Interpreter | T1059 | Le contrôle inapproprié de la génération de code (CWE-94) aboutit à l'exécution de logique injectée côté serveur |
| Impact | Data Destruction | T1485 | Des projets publics entiers peuvent être supprimés par la requête malveillante |
| Impact | Data Manipulation: Stored Data Manipulation | T1565.001 | Falsification d'enregistrements de merge pour simuler l'application d'un correctif inexistant |
Remédiation : checklist opérationnelle
- Mettre à niveau immédiatement toute instance GitLab CE/EE self-managed vers 18.11.11, 19.0.8, 19.1.6, 19.2.4 ou une version supportée plus récente.
- Vérifier que GitLab.com ou GitLab Dedicated n'est pas concerné avant d'écarter cette CVE du périmètre d'urgence, ces offres géraient déjà des versions corrigées.
- Rechercher dans les logs web la chaîne @gl_introduced sur la fenêtre du 17 au 20 août pour détecter une tentative d'exploitation antérieure au patch.
- Auditer l'intégrité des dépôts publics et de l'historique de merge sur les instances ayant été exposées avant correction, en particulier la cohérence entre les enregistrements de merge et les commits réellement présents dans les branches cibles.
- Restaurer depuis sauvegarde tout projet supprimé de façon suspecte et comparer son état avec la dernière sauvegarde connue avant le 17 août.
- Restreindre l'exposition réseau de l'endpoint GraphQL aux besoins strictement nécessaires en attendant la confirmation du déploiement du correctif sur l'ensemble du parc.
- Documenter la version exacte de GitLab en production dans l'inventaire d'actifs pour raccourcir le délai de détection lors de la prochaine divulgation de ce type.
Sources
- Horizon3.ai, CVE-2026-19478: GitLab Code Injection
- The Hacker News, GitLab CVE-2026-19478 Comes Under Active Exploitation Within Days of Disclosure
- SecurityWeek, Critical GitLab Flaw Exploited Shortly After Disclosure
- GitLab, Critical Patch Release: 19.2.4, 19.1.6, 19.0.8, 18.11.11
- CVE.org, CVE-2026-19478 Record


