Rapport CTI technique du 1er septembre 2026
Résumé exécutif
Un répertoire ouvert appartenant à un opérateur du ransomware Aurora (alias Aur0ra) a livré à CloudSEK et Gambit Security plusieurs mois d'activité opérationnelle, entre avril et juillet 2026, contre plus de vingt organisations réparties dans neuf pays. L'élément qui distingue ce dossier du reste des campagnes de rançongiciel de l'année : l'historique de conversation retrouvé montre l'opérateur en train d'utiliser Cursor, l'assistant de développement propulsé par Claude Sonnet, pour planifier ses phases d'intrusion en russe, jusqu'à rédiger un plan complet d'abus d'Active Directory Certificate Services directement dans l'outil.
L'encrypteur Aurora, écrit en Zig, existe en version Windows (sap.exe) et en version Linux ciblant spécifiquement les hôtes ESXi (encrypt.out), les deux étant compilés à partir d'une seule base de code plutôt que développés séparément. La chaîne observée combine abus de certificats (ESC1, ESC6, ESC8), mouvement latéral par SMB, LDAP, WinRM, RDP et RPC, puis nettoyage de journaux et désactivation de Microsoft Defender avant l'exfiltration et le chiffrement. Le dossier ne documente pas de vecteur d'accès initial confirmé publiquement, ce point reste donc ouvert.
Chronologie
| Date | Événement |
|---|---|
| Avril 2026 | Début de la fenêtre d'activité observée dans le répertoire exposé |
| Juillet 2026 | Fin de la fenêtre d'activité documentée, dernière trace connue de l'usage de Cursor par l'opérateur |
| Mi-août 2026 | Découverte du répertoire ouvert exposant l'infrastructure de l'opérateur |
| 27 août 2026 | Publication indépendante des analyses CloudSEK et Gambit Security |
| 31 août 2026 | Reprise large par la presse spécialisée, dont The Hacker News |
Fiche d'acteur / campagne
Aurora (Aur0ra) | Affilié ransomware russophone | Cible : environnements Windows, Active Directory, hôtes ESXi
Aurora opère selon un modèle d'affiliation classique de rançongiciel, mais se distingue par l'usage documenté d'un assistant de codage commercial (Cursor Agent, propulsé par Claude Sonnet) pour la planification d'intrusion. L'historique de conversation récupéré montre l'opérateur rédiger, en russe, un plan d'exploitation complet d'Active Directory Certificate Services couvrant les chemins d'abus ESC1, ESC6 et ESC8, des misconfigurations permettant d'obtenir des certificats à privilèges élevés ou de relayer une authentification NTLM vers des services d'enrôlement de certificats vulnérables. L'opérateur exclut systématiquement les plages CIS et les domaines de pays de la CEI de son ciblage, un comportement classique de la cybercriminalité russophone visant à éviter les poursuites locales. L'encrypteur, écrit en Zig, un langage encore rare dans ce type de développement, est compilé en deux binaires statiques (Windows et Linux/ESXi) issus d'une base de code unique. Conditions d'exploitation : le vecteur d'accès initial n'est pas documenté dans les sources disponibles à ce jour, il ne faut pas le présumer. PoC disponible : sans objet, il s'agit d'un mode opératoire observé et non d'une vulnérabilité logicielle isolée. Patch/mitigation : pas de correctif applicable ; la remédiation porte sur le durcissement des chemins ESC1/ESC6/ESC8 dans AD CS et sur la restriction de l'usage d'outils d'IA de développement dans les environnements sensibles.
Diagramme de la chaîne d'attaque
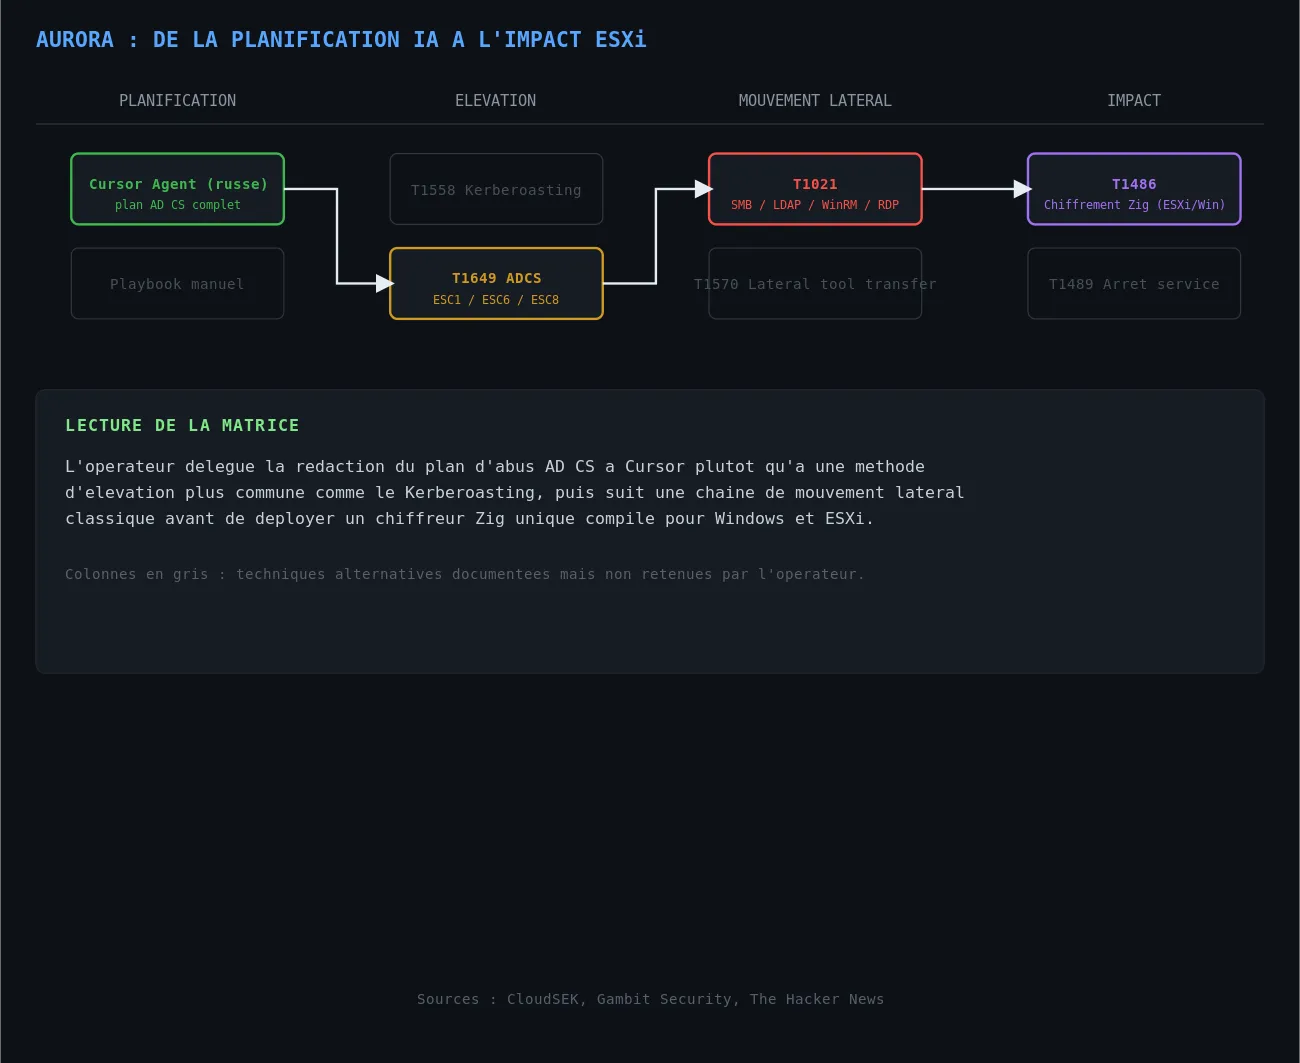
Matrice de progression reconstruite à partir des analyses CloudSEK et Gambit Security, avec mention des tactiques MITRE ATT&CK couvertes.
Analyse technique
Étape 1 : accès initial et reconnaissance
Le vecteur d'accès initial de la campagne Aurora n'est pas précisé dans les analyses publiques disponibles à ce jour. Les chercheurs se sont concentrés sur ce qui a été retrouvé dans le répertoire exposé : outillage, historique shell et encrypteur, plutôt que sur la phase amont de l'intrusion.
Étape 2 : planification de l'élévation de privilèges assistée par IA
L'historique de Cursor montre l'opérateur composer, en russe, un plan d'exploitation ADCS ciblant les chemins ESC1, ESC6 et ESC8. Ce n'est pas un agent autonome qui exécute l'attaque : c'est un humain qui délègue à l'assistant la rédaction et la structuration de son plan d'élévation de privilèges, une utilisation d'outil de développement commercial détournée de son usage prévu.
Étape 3 : mouvement latéral et obtention de comptes à privilèges élevés
À partir des privilèges obtenus via l'abus ADCS, l'opérateur se déplace latéralement dans l'environnement via SMB, LDAP, WinRM, RDP et RPC, jusqu'à obtenir l'accès à des comptes administrateurs à privilèges élevés.
Étape 4 : évasion de détection
Une fois les privilèges élevés en main, l'opérateur efface les journaux et désactive Microsoft Defender, réduisant la visibilité défensive avant la phase finale de la campagne.
Étape 5 : exfiltration et déploiement du chiffreur
L'opérateur récupère et exfiltre les données jugées sensibles, puis déploie l'encrypteur Zig adapté à la cible : sap.exe pour les environnements Windows, encrypt.out pour les hôtes ESXi.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| SHA-256 (encrypteur ESXi/Linux) | a4af136d159a8eb96b54924fa80355ca52874913301300f55af7d67ae97edcfe |
| Nom de fichier (encrypteur Windows) | sap.exe |
| Nom de fichier (encrypteur Linux/ESXi) | encrypt.out |
| Langage de développement | Zig, binaires statiques compilés depuis une base de code unique |
Le hash du binaire Windows sap.exe et les éventuels domaines de commande et contrôle n'ont pas été publiés dans les sources disponibles à la date de rédaction ; ils ne sont donc pas repris ici plutôt que devinés.
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Privilege Escalation | Steal or Forge Authentication Certificates | T1649 | Abus documenté des chemins ADCS ESC1, ESC6 et ESC8 |
| Lateral Movement | Remote Services | T1021 | Mouvement latéral confirmé via SMB, WinRM et RDP |
| Defense Evasion | Indicator Removal: Clear Windows Event Logs | T1070.001 | Effacement de journaux observé avant le chiffrement |
| Defense Evasion | Impair Defenses: Disable or Modify Tools | T1562.001 | Désactivation de Microsoft Defender rapportée dans l'historique récupéré |
| Impact | Data Encrypted for Impact | T1486 | Déploiement de l'encrypteur Zig sur les cibles Windows et ESXi |
Cette cartographie est une lecture technique construite à partir des rapports CloudSEK et Gambit Security ; aucune attribution officielle nommée n'accompagne ces analyses, il s'agit d'une reconstruction fondée sur les éléments confirmés dans le répertoire exposé.
Remédiation : checklist opérationnelle
- Auditer les modèles de certificats Active Directory Certificate Services et corriger les configurations vulnérables aux chemins ESC1, ESC6 et ESC8 (retrait des templates dangereux, activation d'Extended Protection for Authentication).
- Restreindre et journaliser l'usage d'outils d'IA de développement (Cursor, Copilot et équivalents) sur les postes disposant d'un accès à l'infrastructure de production.
- Mettre en place une détection des mouvements latéraux inhabituels via SMB, LDAP, WinRM, RDP et RPC entre segments réseau qui ne communiquent pas habituellement.
- Alerter sur toute suppression de journaux d'événements Windows ou désactivation de Microsoft Defender en dehors des fenêtres de maintenance planifiées.
- Isoler l'accès administratif aux hôtes ESXi derrière une authentification forte et limiter les comptes disposant de droits directs sur l'hyperviseur.
- Rechercher la présence du hash SHA-256 connu de l'encrypteur Linux/ESXi (a4af136d159a8eb96b54924fa80355ca52874913301300f55af7d67ae97edcfe) sur l'environnement.
Sources
- Aurora Ransomware Operators Use Cursor AI in Attacks Against 10 Targets - The Hacker News
- Caught in 4K: The Aurora Files - CloudSEK
- Exposed Aurora ransomware server reveals AI-assisted attacks, stolen credentials and crypto laundering - NetNewsLedger
- Aurora Ransomware Hackers Use Cursor AI Agent for Hands-On Exploitation and ESXi Attacks - GBHackers
- Ransomware Hacker Uses AI to Plan Attacks and Compromises More Than 20 Organizations - GBHackers


