Rapport CTI technique du 25 août 2026
Résumé exécutif
ShieldBreak est une preuve de concept publique, publiée le 11-12 août 2026 par le chercheur connu sous le pseudonyme NightmareEclipse (également référencé Chaotic Eclipse selon les sources), qui contourne intégralement le correctif que Microsoft avait livré en juillet 2026 pour RoguePlanet (CVE-2026-50656, CVSS 7.8). RoguePlanet est une condition de compétition (race condition, CWE-59, Improper Link Resolution Before File Access) dans le moteur de protection contre les logiciels malveillants de Windows Defender (mpengine.dll), qui permet à un attaquant disposant déjà d'une exécution de code local de rediriger une analyse de fichier vers un shell s'exécutant en tant que NT AUTHORITY\SYSTEM.
Le correctif de juillet 2026 (moteur 1.1.26060.3008) n'a couvert que le chemin d'exploitation original de RoguePlanet. ShieldBreak exploite la même faiblesse fondamentale par une voie différente et atteint, selon les tests publiés, un taux de réussite de 100 % sur Windows 11 25H2 et Windows Server 2025. Aucune mise à jour de sécurité Microsoft ne ferme à ce jour ce contournement, ce qui place les organisations dans une fenêtre d'exposition où seules des mesures de compensation, et non un correctif définitif, sont disponibles.
Chronologie
| Date | Événement |
|---|---|
| Début juin 2026 | Première arme d'exploitation de RoguePlanet (CVE-2026-50656) observée |
| Juillet 2026 | Microsoft publie le correctif du moteur de protection (version 1.1.26060.3008), après près d'un mois d'exposition publique |
| 11-12 août 2026 | Publication publique de la preuve de concept ShieldBreak, démontrant le contournement complet du correctif de juillet |
| Depuis le 12 août 2026 | Aucune mise à jour Microsoft ne referme le contournement ; recommandations de mitigation par couches diffusées par plusieurs éditeurs (Arctic Wolf, Tanium, ThreatLocker) |
Fiche vulnérabilité
CVE-2026-50656 (RoguePlanet) | CVSS 3.1 : 7.8 | Microsoft Defender, moteur de protection contre les logiciels malveillants (mpengine.dll)
RoguePlanet est une condition de compétition de type CWE-59 (Improper Link Resolution Before File Access) exploitable localement. Durant l'analyse d'un fichier par le moteur de protection, un attaquant peut gagner une fenêtre de temps critique et rediriger l'action de remédiation du moteur vers l'exécution d'un shell de commande s'exécutant avec les privilèges NT AUTHORITY\SYSTEM, au lieu de l'action de nettoyage ou de mise en quarantaine attendue.
Conditions d'exploitation : l'attaquant doit déjà disposer d'une exécution de code local sur la machine cible ; il ne s'agit pas d'une vulnérabilité exploitable à distance sans accès préalable. C'est typiquement un scénario d'élévation de privilèges post-compromission initiale. PoC disponible : oui, publiquement, pour le contournement ShieldBreak (le PoC original de RoguePlanet ayant lui aussi circulé avant correctif). Patch/mitigation : le correctif de juillet 2026 (moteur 1.1.26060.3008) ne couvre pas ShieldBreak. Aucune mise à jour ne referme à ce jour ce contournement ; seules des mesures de compensation (restriction des droits d'administration locale, activation de la protection contre l'altération, règles ASR en mode blocage) réduisent le risque.
Le PoC ShieldBreak a été testé avec succès sur Windows 11 25H2 (incluant le canal Canary) et Windows Server 2025, avec un taux de réussite rapporté de 100 %. Windows 10 et ses éditions serveur correspondantes ne sont pas couvertes par les tests publiés du PoC, mais les chercheurs indiquent qu'ils demeurent vulnérables au même défaut sous-jacent.
Diagramme de la chaîne d'attaque
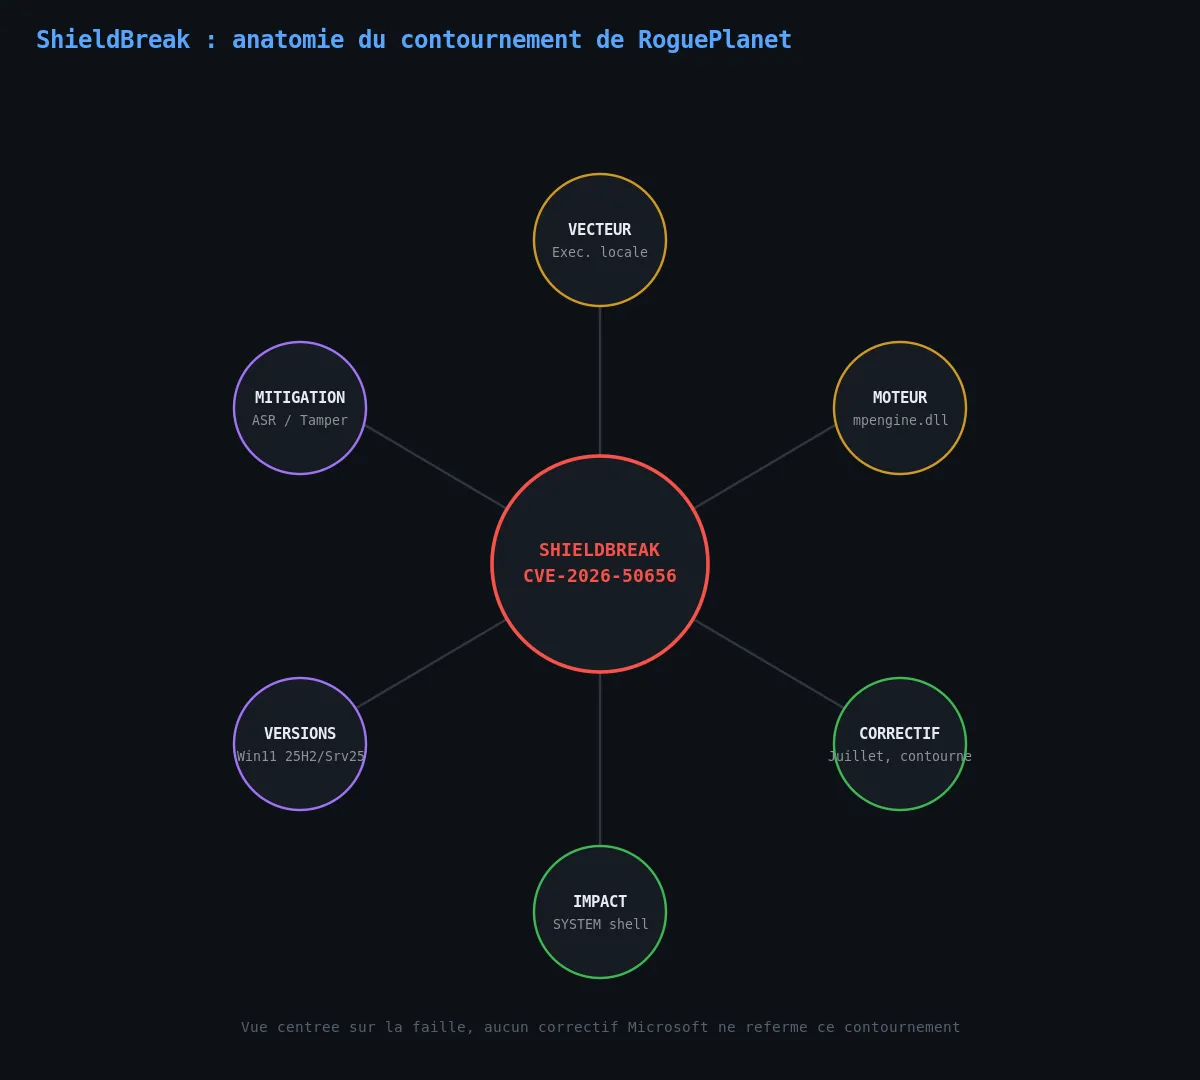
Cartographie construite à partir des analyses techniques Arctic Wolf, ThreatLocker et Security Affairs sur le contournement du correctif RoguePlanet.
Analyse technique
Étape 1 : prérequis, exécution de code local déjà obtenue
ShieldBreak n'est pas un vecteur d'accès initial. Il suppose qu'un attaquant a déjà obtenu une exécution de code sur l'hôte, par exemple via un document piégé, une application vulnérable ou des identifiants compromis, et cherche à élever ses privilèges vers SYSTEM.
Étape 2 : déclenchement de l'analyse par le moteur de protection
L'attaquant provoque une analyse de fichier par Microsoft Defender sur un fichier ou un lien qu'il contrôle, positionnant les conditions nécessaires à la course critique dans mpengine.dll.
Étape 3 : exploitation de la fenêtre de compétition, chemin de contournement
Là où le correctif de juillet 2026 fermait le chemin d'exploitation original de RoguePlanet, ShieldBreak emprunte une voie différente pour gagner la même fenêtre de compétition, en exploitant la persistance de la faiblesse structurelle CWE-59 dans la résolution de lien avant accès fichier.
Étape 4 : redirection vers un shell SYSTEM
Le moteur, censé exécuter une action de remédiation (mise en quarantaine, suppression), exécute à la place la commande substituée par l'attaquant, avec les privilèges NT AUTHORITY\SYSTEM.
Étape 5 : persistance et suite de l'intrusion
Une fois l'accès SYSTEM obtenu, l'attaquant dispose d'un contrôle complet de l'hôte pour désactiver des protections supplémentaires, extraire des identifiants ou déployer une charge secondaire, avec un niveau de privilège que la majorité des contrôles applicatifs ne peuvent plus contester.
Indicateurs de compromission
Les sources publiques consultées ne publient pas de hachages, de chemins de fichiers ou d'adresses réseau spécifiques associés à des campagnes d'exploitation de ShieldBreak en conditions réelles : au moment de la rédaction, il s'agit d'une preuve de concept publiée par un chercheur, sans campagne d'exploitation active documentée par un éditeur tiers. Les équipes de détection sont invitées à surveiller les éléments comportementaux suivants plutôt que des IOC statiques.
| Type | Valeur |
|---|---|
| Comportement processus | Processus enfant inattendu (interpréteur de commandes) engendré dans le contexte d'exécution de MsMpEng.exe ou de ses processus de remédiation associés |
| Alerte EDR | Déclenchement de règles ASR (Attack Surface Reduction) configurées en mode blocage lors d'une tentative de redirection de fichier pendant une analyse |
| Journal système | Élévation de session vers NT AUTHORITY\SYSTEM immédiatement consécutive à un événement d'analyse Defender, sans action administrative légitime correspondante |
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | ShieldBreak est explicitement une élévation de privilèges locale exploitant une faiblesse du moteur Defender |
| Defense Evasion | Impair Defenses | T1562 | L'exploitation détourne le mécanisme de protection lui-même (le moteur antivirus) pour obtenir des privilèges élevés |
| Execution | Command and Scripting Interpreter | T1059 | La redirection aboutit à l'exécution d'un interpréteur de commandes en contexte SYSTEM |
Cette cartographie est une lecture technique construite à partir du mécanisme documenté par les chercheurs ; elle ne constitue pas une attribution officielle MITRE ou vendeur pour ShieldBreak.
Remédiation : checklist opérationnelle
- Déployer et tester les règles ASR (Attack Surface Reduction) en mode audit puis basculer en mode blocage dès que possible, ces règles perturbant une partie de la chaîne d'exploitation.
- Activer et vérifier l'état de la protection contre l'altération (Tamper Protection) de Microsoft Defender sur l'ensemble du parc.
- Restreindre les droits d'administration locale, ShieldBreak nécessitant une exécution de code local préalable qu'une réduction de surface de compromission initiale limite en amont.
- Surveiller les événements d'élévation vers SYSTEM immédiatement consécutifs à une analyse Defender, sans action administrative corrélée.
- Suivre activement les publications Microsoft concernant un correctif définitif du moteur de protection et l'appliquer dès sa disponibilité, y compris hors cycle si publié en urgence.
- Sur les environnements Windows 10 et éditions serveur associées, considérer le même niveau de risque que sur Windows 11 25H2 et Windows Server 2025 malgré l'absence de test PoC publié pour ces versions.
- Intégrer la détection comportementale (processus enfant anormal issu du contexte Defender) dans les règles EDR/SIEM plutôt que de s'appuyer sur des signatures statiques, en l'absence d'IOC de campagne active documentée.
Sources
- ShieldBreak Zero-Day PoC Claims Microsoft Defender Patch Bypass With SYSTEM Access - The Hacker News
- Microsoft working on Defender patch for ShieldBreak zero-day - BleepingComputer
- New Microsoft Defender 'ShieldBreak' zero-day grants SYSTEM privileges - BleepingComputer
- Microsoft Defender Patch Bypass: High Severity Zero-Day Privilege Escalation (CVE-2026-50656/RoguePlanet, ShieldBreak) - Arctic Wolf
- ShieldBreak: New Windows Zero-Day Bypasses Microsoft's RoguePlanet Patch - Security Affairs
- NightmareEclipse releases new PoC, ShieldBreak, exploits same weakness as RoguePlanet - ThreatLocker
- ShieldBreak: The Windows Defender 0-Day with No Patch, and What to Do About It - Tanium


