Rapport CTI technique du 17 août 2026
Résumé exécutif
SafePal, fournisseur de portefeuilles matériels de cryptomonnaies adossé à Binance, a révélé le 16 août 2026 une fuite de données touchant 39 798 clients ayant passé commande entre le 2 mars 2025 et le 11 avril 2026. La cause racine identifiée par l'entreprise est une faille d'autorisation, de type IDOR/BOLA (CWE-639, Authorization Bypass Through User-Controlled Key), dans un plug-in de suivi de commandes : un attaquant pouvait consulter les commandes d'autres clients en manipulant simplement un numéro de commande, exactement comme si le système de suivi colis d'une boutique en ligne laissait n'importe quel client accéder au bordereau de livraison d'un autre en changeant un identifiant dans l'URL.
Les données exposées se limitent aux noms, adresses postales, adresses e-mail, numéros de téléphone et informations d'achat. Les seed phrases, clés privées, mots de passe, coordonnées bancaires et pièces d'identité gouvernementales ne sont pas concernées, et SafePal affirme n'avoir trouvé aucune preuve de compromission des fonds ou de l'accès aux portefeuilles eux-mêmes. Un acteur malveillant revendique néanmoins la vente des données volées sur un forum cybercriminel, avec une volumétrie cohérente avec celle annoncée par l'entreprise, ce qui expose les clients concernés à des campagnes de phishing et d'usurpation ciblées, un risque déjà matérialisé par des signalements de clients dès le mois de mai. L'incident s'inscrit dans une série resserrée de compromissions touchant l'écosystème des portefeuilles matériels crypto en août 2026 : Trezor a averti 14 000 clients d'une fuite chez un partenaire de traitement de commandes le 13 août, et un porteur de portefeuille Coldcard a signalé le vol d'au moins 120 millions de dollars en bitcoin début août.
Chronologie
| Date | Événement |
|---|---|
| 2 mars 2025 | Début de la période de commandes concernée par la fuite |
| 11 avril 2026 | Fin de la période de commandes concernée par la fuite |
| Mai 2026 | Premiers signalements clients de tentatives de phishing et d'appels frauduleux liés à SafePal |
| 5 août 2026 | Vol signalé d'au moins 120 millions de dollars via un portefeuille Coldcard compromis, incident distinct mais révélateur d'une pression accrue sur l'écosystème hardware wallet |
| 13 août 2026 | Trezor avertit 14 000 clients d'une fuite de données chez un partenaire de traitement des commandes |
| 16 août 2026 (dimanche) | SafePal identifie la faille d'autorisation, notifie les 39 798 clients concernés par e-mail depuis security@safepal.com et publie un avis de sécurité |
| 16 août 2026 | Un acteur malveillant revendique la vente des données SafePal volées sur un forum cybercriminel |
Fiche vulnérabilité
Sans CVE publiée | Classe CWE-639 (IDOR / Broken Object Level Authorization) | Plug-in de suivi de commandes SafePal (e-commerce)
Description technique : SafePal a identifié une faille d'autorisation dans un plug-in tiers ou interne utilisé pour permettre aux clients de suivre l'état de leurs commandes. Le mécanisme n'imposait pas de contrôle d'autorisation au niveau de l'objet consulté (Broken Object Level Authorization, catégorie API1:2023 du OWASP API Security Top 10) : la simple connaissance ou l'énumération d'un numéro de commande permettait vraisemblablement de consulter les détails d'une commande appartenant à un autre client, sans vérification que l'utilisateur authentifié (ou la session en cours) était bien le propriétaire légitime de cet enregistrement. Ce type de défaut est parmi les plus communs et les plus sous-estimés des applications e-commerce, précisément parce qu'il ne nécessite ni exploit sophistiqué ni contournement d'authentification forte : il suffit de manipuler un paramètre.
Conditions d'exploitation : SafePal n'a pas publié le détail technique précis du vecteur (paramètre d'URL, corps de requête API, ou en-tête), ni confirmé si une authentification faible (session client valide mais insuffisamment cloisonnée) était nécessaire ou si l'accès était possible de façon totalement non authentifiée. L'entreprise indique que la faille se situait dans un plug-in dédié au suivi de commandes, ce qui suggère une exposition via une interface web ou API accessible aux clients légitimes, exploitée ensuite pour accéder aux enregistrements d'autres comptes par simple variation d'identifiant. Cette absence de détail technique publié est elle-même notable pour une entreprise de sécurité crypto, et devrait inciter à la prudence dans l'attribution d'une gravité précise sans confirmation supplémentaire.
PoC disponible : non publié publiquement à la date de rédaction. Un acteur cybercriminel revendique disposer d'un jeu de données correspondant à la période et au volume annoncés par SafePal, ce qui constitue un indice indirect que l'exploitation a bien eu lieu à l'échelle annoncée, sans toutefois constituer une preuve technique du mécanisme exact.
Patch/mitigation : SafePal indique avoir corrigé la faille et déployé des mesures de sécurité additionnelles. L'entreprise a également réduit la durée de rétention des données personnelles dans son système de traitement des commandes à 90 jours à compter de la collecte, mandaté un audit indépendant du correctif et de l'ensemble du système de traitement des commandes, et retiré plus de 30 sites web et liens de phishing frauduleux associés à l'incident.
Diagramme de la chaîne d'attaque
Analyse technique
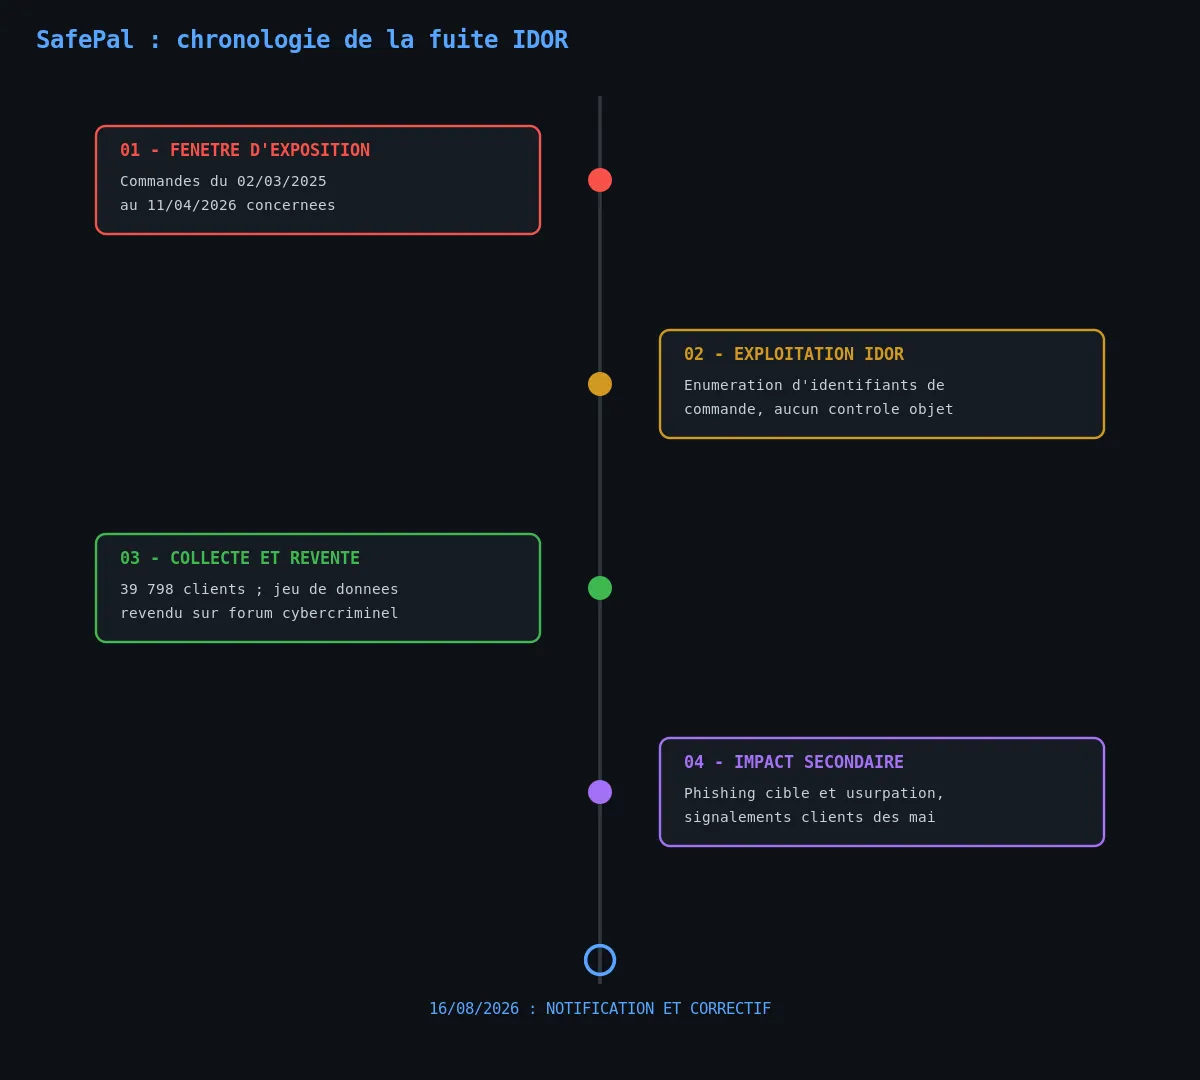
Étape 1 : absence de contrôle d'autorisation au niveau objet
Le plug-in de suivi de commandes expose un mécanisme de consultation basé sur un identifiant de commande sans vérifier que le demandeur est bien le titulaire légitime de cette commande. C'est le schéma classique du BOLA/IDOR : l'application authentifie correctement l'utilisateur au niveau global, mais omet de vérifier son droit d'accès à l'objet spécifique demandé.
Étape 2 : énumération ou devinette des identifiants de commande
Un attaquant capable de faire varier un identifiant de commande, que ce soit par incrémentation séquentielle, par script d'énumération ou par toute autre méthode de découverte, peut accéder successivement aux enregistrements d'un grand nombre de clients sans jamais déclencher d'alerte d'authentification, puisqu'aucune tentative de connexion frauduleuse n'est nécessaire.
Étape 3 : collecte massive des données personnelles exposées
Pour chaque commande accessible, l'attaquant récupère nom, adresse postale, adresse e-mail, numéro de téléphone et détails d'achat. Sur une fenêtre de commandes s'étalant du 2 mars 2025 au 11 avril 2026, la collecte a concerné 39 798 clients distincts, un volume cohérent avec une exploitation automatisée plutôt qu'une consultation manuelle ciblée.
Étape 4 : monétisation via revente sur forum cybercriminel
Les données collectées sont mises en vente sur un forum cybercriminel par un acteur qui référence la même période de commandes et un volume de clients concordant avec les chiffres publiés par SafePal, suggérant soit l'auteur initial de l'exploitation, soit un intermédiaire ayant acquis le jeu de données complet.
Étape 5 : exploitation secondaire par phishing et usurpation ciblés
Les données exposées, bien que ne comprenant ni clé privée ni seed phrase, constituent un matériel de choix pour des campagnes de spear-phishing et d'usurpation d'identité SafePal, exploitant la connaissance précise de l'historique d'achat d'un client pour renforcer la crédibilité d'un message ou d'un appel frauduleux visant à obtenir, cette fois, la seed phrase elle-même. SafePal confirme des signalements clients de tentatives de ce type dès le mois de mai, avant même la divulgation publique de l'incident.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Composant vulnérable | Plug-in de suivi de commandes de la plateforme e-commerce SafePal |
| Nature du défaut | IDOR / Broken Object Level Authorization (CWE-639, OWASP API1:2023) |
| Volume de clients affectés | 39 798 |
| Fenêtre de commandes concernée | 2 mars 2025 au 11 avril 2026 |
| Canal de notification officiel | E-mails envoyés depuis security@safepal.com le 16 août 2026 |
| Sites de phishing associés retirés | Plus de 30, selon SafePal |
| Données NON compromises | Seed phrases, clés privées, mots de passe, coordonnées bancaires, pièces d'identité gouvernementales |
Les identifiants ou adresses IP de l'acteur ayant exploité la faille ne sont pas publiés dans les sources ouvertes disponibles à la date de rédaction.
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Reconnaissance | Active Scanning / Gather Victim Identity Information | T1589 | Collecte massive de données personnelles via énumération d'identifiants de commande |
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation d'un défaut d'autorisation dans une interface web/API accessible publiquement |
| Collection | Data from Information Repositories | T1213 | Extraction en masse d'enregistrements de commandes clients |
| Impact (secondaire, hors périmètre technique de la faille) | Phishing | T1566 | Exploitation ultérieure des données volées pour des campagnes de phishing ciblées confirmées par SafePal |
Cette cartographie est une lecture technique de l'analyste construite à partir des faits publiés par SafePal et CoinDesk ; aucune classification MITRE officielle n'a été publiée par un fournisseur pour cet incident spécifique, la nature IDOR du défaut n'étant pas nativement couverte par une technique dédiée dans le framework Enterprise.
Remédiation : checklist opérationnelle
- Pour SafePal et plateformes similaires : imposer une vérification d'autorisation au niveau objet sur toute route exposant un identifiant de ressource (commande, ticket, facture), en s'appuyant sur l'identité de session plutôt que sur la seule connaissance de l'identifiant.
- Remplacer les identifiants de commande séquentiels ou devinables par des identifiants non énumérables (UUID v4 aléatoires) sur toute interface de suivi accessible aux clients.
- Mettre en place une limitation de débit (rate limiting) et une détection d'anomalie sur les requêtes de consultation de commandes pour repérer les patterns d'énumération automatisée.
- Pour les clients SafePal concernés : traiter tout e-mail, appel ou courrier faisant référence à une commande passée comme potentiellement frauduleux, et ne jamais communiquer de seed phrase ou clé privée par ces canaux, quelle que soit la précision des détails de commande mentionnés.
- Réduire systématiquement la durée de rétention des données personnelles associées aux commandes au strict nécessaire opérationnel, comme l'a fait SafePal a posteriori en la limitant à 90 jours.
- Auditer, pour toute plateforme e-commerce ou fintech, l'ensemble des endpoints de suivi de commande, facturation et historique d'achat au regard de la classe OWASP API1:2023 (Broken Object Level Authorization), qui reste la vulnérabilité API la plus fréquente en production.
- Surveiller les forums cybercriminels et places de marché de données pour toute revendication de vente de jeux de données correspondant au périmètre de l'organisation, afin de détecter une exploitation avant divulgation publique.


