Rapport CTI technique du 23 août 2026
Résumé exécutif
GuidePoint Security a documenté une activité d'extorsion inhabituelle menée sous le nom « Ransom Busters ». Le groupe contacte des victimes de rançongiciel avant même que l'attaque ne devienne publique, se présentant comme un cabinet capable de fournir la clé de déchiffrement et de supprimer les données volées, moyennant un paiement de 20 000 à 60 000 dollars. Le détail qui a alerté les analystes de GuidePoint n'est pas l'offre elle-même mais son timing : Ransom Busters connaît l'existence d'incidents non publics, ce qui exclut d'emblée un simple opportuniste réagissant à une fuite déjà annoncée sur un site de leak.
L'analyse de deux incidents distincts a permis à GuidePoint d'établir avec un niveau de confiance modéré que Ransom Busters n'est pas un tiers indépendant mais l'affilié ransomware responsable des attaques elles-mêmes, cherchant à percevoir un second paiement en parallèle de celui négocié avec l'opération de Ransomware-as-a-Service (RaaS) pour laquelle il travaille. Les deux incidents partagent les mêmes outils (SoftPerfect Network Scanner, s5cmd, l'outil de prise en main à distance Remotely), le même compte de porte dérobée local avec le mot de passe « Numlock!123 » et le même nom d'hôte attaquant « DESKTOP-BBETH6K ». Coveware confirme avoir traité au moins un incident impliquant le même acteur, qualifiant ce type d'interférence sur un incident non public de nettement plus préoccupant que les habituelles offres de récupération frauduleuses qui ciblent des victimes déjà exposées publiquement.
Chronologie
| Date | Événement |
|---|---|
| Antérieur à 2024 | Coveware observe déjà des « intermédiaires » proposant des services similaires sous d'autres noms, mais ciblant uniquement des victimes déjà publiquement connues. |
| 2026 (dates précises non publiées) | GRIT (GuidePoint Research and Intelligence Team) répond à plusieurs incidents ransomware impliquant DragonForce, Settra et Anubis, et reçoit des signalements de contacts « Ransom Busters ». |
| Avant divulgation publique | Les emails Ransom Busters parviennent aux victimes alors que l'attaque n'est pas encore rendue publique par le groupe RaaS, un timing qui déclenche l'enquête de GRIT. |
| 19 août 2026 | GuidePoint Security publie son analyse ; BleepingComputer relaie l'information et recueille la confirmation de Coveware. |
Fiche d'acteur / campagne
Ransom Busters | Extorsion secondaire par affilié RaaS | Cible : victimes de DragonForce, Settra et Anubis (RaaS ciblés à ce jour)
Ransom Busters n'est pas un acteur RaaS autonome mais, selon l'évaluation à confiance modérée de GRIT, un affilié opérant pour le compte de plusieurs opérations de Ransomware-as-a-Service, qui détourne l'accès qu'il a lui-même obtenu lors de l'attaque initiale pour extorquer une seconde fois la même victime sous une fausse identité de prestataire de récupération. L'affilié prétend avoir exploité des vulnérabilités dans les panneaux d'administration des opérations RaaS pour accéder aux clés de chiffrement et aux données volées, ce qui, si le récit est vrai, indiquerait une trahison directe des opérateurs RaaS par leur propre affilié plutôt qu'une compromission externe. Conditions d'exploitation : accès initial déjà obtenu par l'affilié lors de l'attaque ransomware d'origine, aucune vulnérabilité tierce nécessaire côté victime pour cette phase d'extorsion secondaire. PoC disponible : sans objet, il ne s'agit pas d'une vulnérabilité technique mais d'un abus de position de confiance interne à l'écosystème RaaS. Remédiation : traiter toute sollicitation de « récupération » non sollicitée comme un signal d'alerte à part entière, avant même la question du paiement.
Diagramme de la chaîne d'attaque
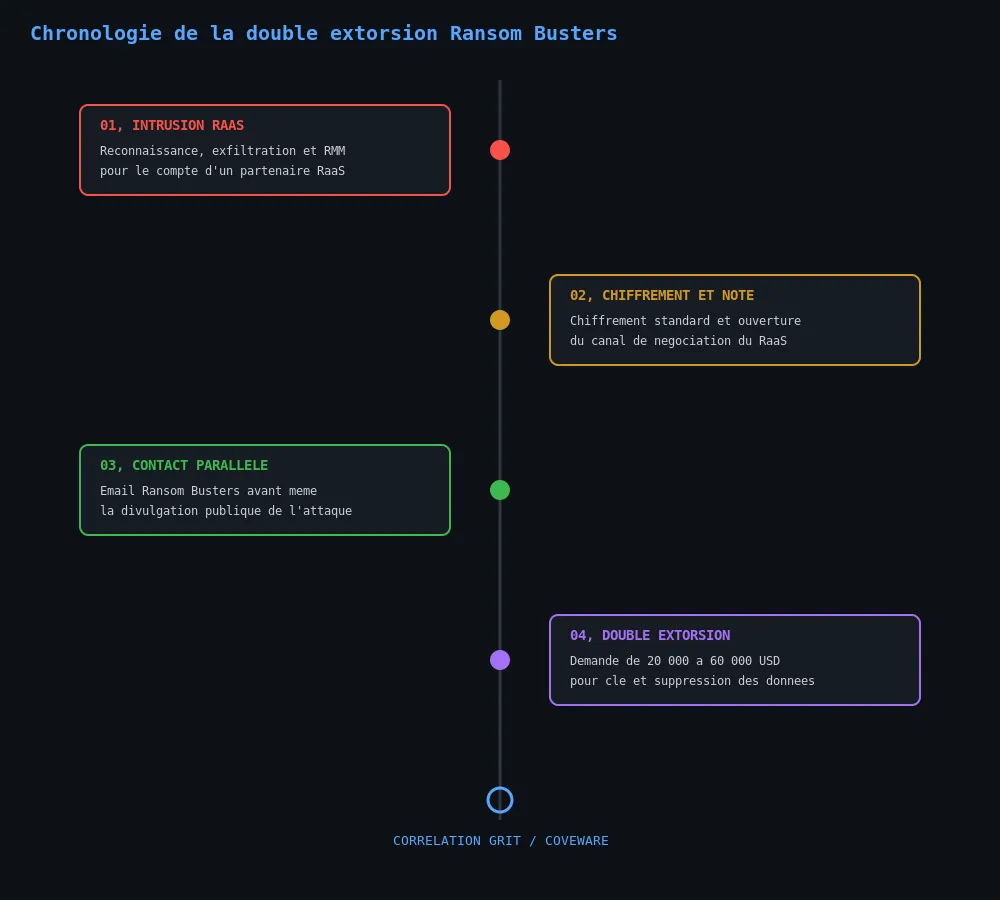
Reconstitué à partir de l'analyse GuidePoint Security (GRIT) du 19 août 2026 relayée par BleepingComputer.
Analyse technique
Étape 1 : compromission initiale au nom d'une opération RaaS
L'affilié mène une intrusion classique pour le compte d'un partenaire RaaS (DragonForce, Settra ou Anubis selon les cas observés), avec reconnaissance réseau via SoftPerfect Network Scanner, exfiltration de données via s5cmd, et maintien d'un accès distant via l'outil de RMM Remotely. Un compte de porte dérobée local est créé avec le mot de passe « Numlock!123 », et l'hôte attaquant conserve systématiquement le nom « DESKTOP-BBETH6K » d'un incident à l'autre, une négligence opérationnelle qui a permis à GRIT de relier plusieurs dossiers distincts au même opérateur.
Étape 2 : chiffrement et négociation classique via le RaaS
L'attaque suit son cours habituel : chiffrement des systèmes, dépôt d'une note de rançon, et ouverture d'un canal de négociation contrôlé par l'opération RaaS elle-même, qui perçoit sa part convenue du paiement éventuel selon le modèle de partage de revenus standard du Ransomware-as-a-Service.
Étape 3 : contact parallèle sous l'identité Ransom Busters
Avant que l'attaque ne soit rendue publique, la victime reçoit un email distinct de « Ransom Busters », qui se présente comme un cabinet de récupération capable de fournir la clé de déchiffrement et de supprimer les données volées pour un montant de 20 000 à 60 000 dollars. Cette offre court-circuite le canal de négociation officiel de l'opération RaaS.
Étape 4 : divergence des issues selon le comportement de la victime
Dans les cas connus, aucune victime n'a payé Ransom Busters. GRIT déconseille formellement ce paiement. Dans un incident documenté, la victime a réglé la rançon directement à l'opération RaaS d'origine plutôt qu'à Ransom Busters ; son nom et ses données n'ont pas été publiés sur le site de fuite de l'opération, et aucune preuve de fuite en dehors de l'environnement RaaS n'a été trouvée, ce qui suggère que l'engagement pris par le RaaS envers cette victime a, dans ce cas précis, été respecté malgré la tentative parallèle de son propre affilié.
Étape 5 : érosion de la confiance interne à l'écosystème RaaS
Coveware anticipe que la défiance croissante entre affiliés et opérateurs RaaS pourrait multiplier ce type de comportement, des affiliés cherchant à générer un revenu supplémentaire en dehors des accords de partage habituels. L'effet pour les victimes est direct : payer l'opération RaaS d'origine ne garantit plus que toute personne ayant eu accès aux données volées respectera un engagement de non-divulgation, puisque cet accès peut être détourné en interne sans que le RaaS lui-même en soit informé ou en ait le contrôle.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Compte de porte dérobée local | Mot de passe « Numlock!123 » |
| Nom d'hôte attaquant récurrent | DESKTOP-BBETH6K |
| Outil de reconnaissance réseau | SoftPerfect Network Scanner |
| Outil d'exfiltration | s5cmd |
| Outil de prise en main à distance | Remotely (RMM) |
| Opérations RaaS liées aux incidents observés | DragonForce, Settra, Anubis |
| Fourchette de rançon secondaire demandée | 20 000 à 60 000 dollars |
Aucune adresse email, portefeuille de cryptomonnaie ou infrastructure réseau spécifique à Ransom Busters n'a été publiés intégralement dans les sources disponibles à la date de rédaction ; GuidePoint Security n'a pas rendu publics ces éléments dans son billet du 19 août.
MITRE ATT&CK
Cartographie technique construite à partir des éléments confirmés par GRIT et Coveware ; il ne s'agit pas d'une cartographie officielle vendeur, l'essentiel de l'activité relevant davantage de l'ingénierie de la confiance post-intrusion que d'une chaîne d'exploitation technique classique.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Discovery | Network Service Discovery | T1046 | Utilisation de SoftPerfect Network Scanner lors de la phase de reconnaissance initiale. |
| Exfiltration | Exfiltration Over Web Service | T1567 | Utilisation de s5cmd, un outil en ligne de commande orienté stockage objet, pour l'exfiltration de données. |
| Command and Control | Remote Access Software | T1219 | Usage de l'outil RMM Remotely pour maintenir un accès distant persistant. |
| Persistence | Create Account: Local Account | T1136.001 | Création d'un compte de porte dérobée local avec mot de passe fixe partagé entre incidents. |
| Impact | Data Encrypted for Impact | T1486 | Chiffrement des systèmes de la victime dans le cadre de l'attaque RaaS d'origine. |
| Impact | Financial Theft | T1657 | Double sollicitation de paiement de la même victime via deux canaux distincts. |
Remédiation : checklist opérationnelle
- Traiter toute proposition de « service de récupération » reçue en dehors du canal de négociation officiel de l'attaquant comme une tentative d'extorsion secondaire, en particulier si elle intervient avant toute divulgation publique de l'incident.
- Ne jamais payer un intermédiaire non identifié se présentant comme capable de fournir une clé de déchiffrement ou de supprimer des données volées, y compris s'il fournit des preuves partielles de possession des données.
- Signaler tout contact de ce type à l'entité qui gère déjà la négociation avec l'attaquant principal ou à la société de réponse à incident mandatée, plutôt que d'y répondre directement.
- Lors de la réponse à incident, rechercher systématiquement les indicateurs partagés entre affaires distinctes (mots de passe de comptes locaux, noms d'hôte attaquant, outils identiques) pour détecter un chevauchement d'affilié entre plusieurs opérations RaaS apparemment sans lien.
- Auditer la présence de SoftPerfect Network Scanner, s5cmd et de l'agent Remotely non autorisés sur l'environnement, ces outils constituant des signaux précoces de reconnaissance et d'exfiltration avant chiffrement.
- Documenter et conserver tout email d'extorsion secondaire reçu, y compris les métadonnées d'en-tête, pour appuyer une éventuelle procédure judiciaire ou une corrélation ultérieure avec d'autres victimes.
- Rappeler aux dirigeants et responsables IT que le paiement d'une rançon, même à l'opération RaaS jugée légitime dans ce contexte, ne garantit jamais la suppression effective des données par l'ensemble des parties ayant eu accès à celles-ci.


