Rapport CTI technique du 9 septembre 2026
Résumé exécutif
Microsoft a publié le 8 septembre 2026 le plus gros Patch Tuesday de son histoire. Tenable dénombre 964 CVE, dont 104 critiques et 860 importantes. D'autres décomptes circulent, 966 chez BleepingComputer, 974 chez The Hacker News, qui ajoute 25 CVE tierces pour arriver à 999 au total. L'écart tient au périmètre retenu, produits Microsoft seuls ou correctifs relayés depuis des composants tiers, pas à une erreur de l'un ou l'autre. Deux vulnérabilités étaient déjà exploitées avant publication : CVE-2026-81963 dans le Windows Update Stack et CVE-2026-85880 dans le mécanisme ALPC. Toutes deux sont des élévations de privilèges vers SYSTEM, toutes deux notées 7.8, toutes deux ajoutées au catalogue KEV de la CISA le jour même.
Le volume est en soi une information. Après 161 CVE en mai, 220 en juin, 663 en juillet et 457 en août, le rythme n'a plus rien de comparable à celui des années précédentes. Pour une équipe de remédiation, la question n'est plus de traiter la liste mais de la trier. Deux entrées non exploitées méritent d'être priorisées au même niveau que les zero-days : CVE-2026-69730, un RCE non authentifié dans le serveur DNS Windows noté 9.8 et évalué « exploitation plus probable », et CVE-2026-55007, un RCE Exchange que le serveur déclenche lui-même en indexant une pièce jointe Visio, sans qu'aucun utilisateur n'ouvre le message ni ne l'affiche en volet de lecture.
Chronologie
| Date | Événement |
|---|---|
| Mai 2026 | Patch Tuesday à 161 CVE |
| Juin 2026 | Patch Tuesday à 220 CVE |
| Juillet 2026 | Patch Tuesday à 663 CVE, précédent record |
| Août 2026 | Patch Tuesday à 457 CVE, dont un zero-day et un RCE wormable |
| 8 septembre 2026 | Microsoft publie les correctifs de septembre, 964 CVE selon le décompte Tenable |
| 8 septembre 2026 | La CISA ajoute CVE-2026-81963 et CVE-2026-85880 au catalogue KEV, le jour même de la publication |
| 8 septembre 2026, 14:07 EDT | Tenable Research Special Operations publie son analyse |
| 8 septembre 2026 | Zero Day Initiative publie sa revue mensuelle et signale le vecteur Exchange par pièce jointe Visio |
| 9 septembre 2026 | Couverture par SecurityWeek, The Register, Dark Reading, The Hacker News |
| 22 septembre 2026 | Échéance de correction fixée aux agences fédérales américaines |
Fiche vulnérabilité
CVE-2026-85880 | CVSS 7.8 (important) | Windows ALPC, Advanced Local Procedure Call
Débordement de tas, CWE-122, combiné à l'usage d'une ressource non initialisée. Un attaquant local disposant de privilèges faibles, y compris depuis l'intérieur d'un AppContainer, peut s'échapper du bac à sable et obtenir SYSTEM sans interaction utilisateur. La CISA a documenté la variante KEV comme « heap-based buffer overflow ».
Versions affectées : Windows 10 en 1607, 1809, 21H2 et 22H2, ainsi que Windows Server 2012, 2012 R2, 2016, 2019 et 2022. Seize vulnérabilités ALPC ont été corrigées depuis 2022, mais c'est la première à figurer dans un Patch Tuesday depuis plus de trois ans, et la deuxième exploitée en zero-day depuis CVE-2023-21674 en janvier 2023.
Conditions d'exploitation : exécution de code local préalable, même très contrainte. C'est la brique manquante classique d'une chaîne navigateur ou document : un rendu sandboxé donne l'exécution, ALPC donne SYSTEM.
PoC disponible : non publié au 9 septembre. L'exploitation étant confirmée en conditions réelles, un échantillon circule nécessairement en privé.
Patch : mise à jour de sécurité Microsoft de septembre 2026, via Windows Update ou le Microsoft Update Catalog. Redémarrage requis pour finaliser les modifications noyau.
CVE-2026-81963 | CVSS 7.8 (important) | Windows Update Stack
Suivi de lien, CWE-59 : « improper link resolution before file access ». Un attaquant local autorisé manipule la façon dont un composant de mise à jour privilégié résout un lien du système de fichiers, et le pousse à agir sur le mauvais fichier avec des permissions élevées. Résultat : SYSTEM.
Sept élévations de privilèges dans le Windows Update Stack ont été corrigées depuis 2022, mais c'est la première exploitée en zero-day. Le composant est une cible logique pour la persistance : il tourne en SYSTEM, il écrit et remplace des fichiers en permanence, et son activité est bruyante par nature, donc peu suspecte dans les journaux.
PoC disponible : non publié. Le motif d'exploitation, une course entre la vérification et l'usage sur un chemin résolvant un lien, est bien documenté publiquement et facilement reproductible une fois le composant identifié.
CVE-2026-69730 | CVSS 9.8 (critique) | Rôle serveur DNS Windows
Use-after-free déclenché par un paquet forgé, exploitable à distance sans authentification, pour une exécution de code. Microsoft évalue « exploitation plus probable ». Huit autres RCE serveur DNS ont été corrigées ce mois-ci, notées entre 7.5 et 8.8, avec des évaluations d'exploitabilité inférieures. Sur un contrôleur de domaine qui héberge le rôle DNS, un RCE non authentifié équivaut à une compromission du domaine.
CVE-2026-55007 | Microsoft Exchange Server
RCE distant non authentifié : le serveur exécute le code en traitant une pièce jointe Visio reçue par courrier, pendant l'indexation de contenu. Aucun clic, aucun volet de lecture. Microsoft estime l'exploitation peu fiable ; comme le note ZDI, l'attaquant n'a besoin de réussir qu'une fois. Prévoir une fenêtre de maintenance pour les serveurs Exchange plutôt que d'attendre le prochain cycle.
CVE-2026-69525 | CVSS 9.8 (important) | Remote Desktop Services
Use-after-free menant à l'exécution de code arbitraire. Microsoft évalue « exploitation plus probable ». Trois autres RCE Remote Desktop Services ont été corrigées, CVE-2026-69514, CVE-2026-69539 et CVE-2026-69599 à 7.5, et CVE-2026-69536 à 7.1, avec des évaluations d'exploitabilité plus faibles.
CVE-2026-69676 | CVSS 8.8 (critique) | Windows Kerberos
Contournement d'authentification par capture et rejeu, menant à l'exécution de code par un attaquant disposant d'un accès de bas niveau. « Exploitation plus probable ». Sur un périmètre Active Directory, cette entrée mérite le même traitement d'urgence que les zero-days.
CVE-2026-69380 | CVSS 8.1 (important) | Microsoft Exchange Server
Autorisation manquante : un attaquant authentifié disposant d'un compte à privilèges faibles accède aux autres boîtes aux lettres, lit et envoie des messages à leur place et accède aux pièces jointes. Microsoft évalue « exploitation moins probable » malgré le score. En post-exploitation, c'est un multiplicateur d'accès à faible bruit.
Diagramme de la chaîne d'attaque
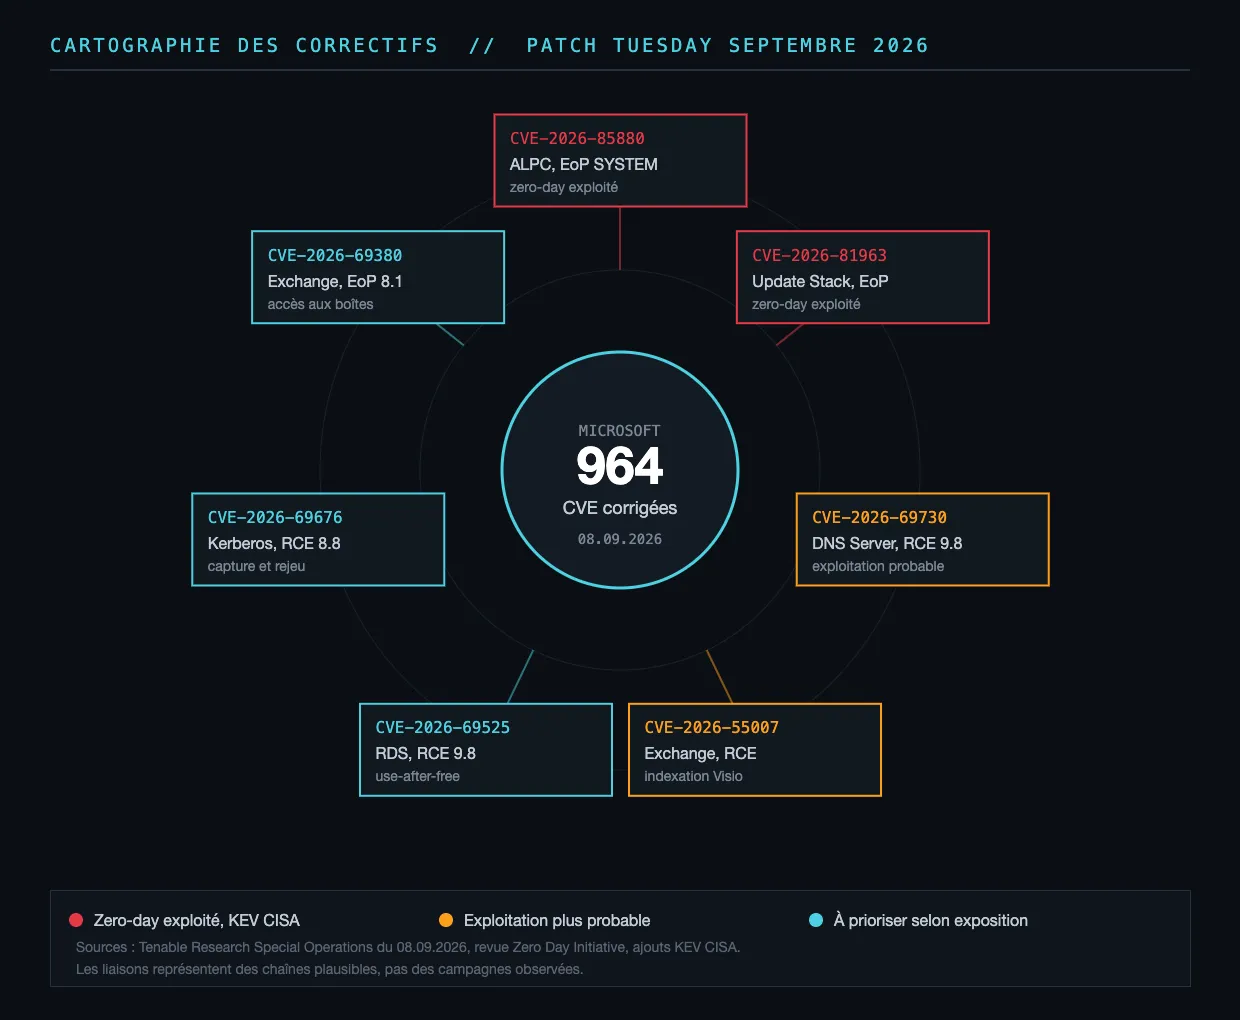
Cartographie construite à partir de l'analyse Tenable Research Special Operations du 8 septembre 2026, de la revue Zero Day Initiative du même jour et des ajouts KEV de la CISA. Les liaisons entre nœuds représentent des chaînes plausibles, pas des campagnes observées.
Analyse technique
Étape 1 : ce que le volume change pour la remédiation
Répartition par impact : les élévations de privilèges représentent 44,7 % des correctifs du mois, les exécutions de code à distance 26,8 %. Ces deux catégories, augmentées de la divulgation d'information, couvrent près de 90 % du lot. La liste de composants touchés s'étend sur plus de deux cents entrées, du noyau à Xbox en passant par AD CS, AD FS, Hyper-V, SMB, Kerberos, LSASS et OpenSSH pour Windows.
À ce volume, un cycle de qualification classique ne tient pas. Le tri utile pour une équipe défensive suit trois axes : d'abord les entrées KEV, dont la correction est contractuellement contrainte pour les agences fédérales et opérationnellement justifiée pour tout le monde ; ensuite les RCE non authentifiés sur services exposés, DNS, Exchange, Remote Desktop Services ; enfin les élévations locales sur les postes qui exécutent du contenu non fiable.
Étape 2 : ALPC, pourquoi cette primitive vaut une chaîne complète
ALPC est le mécanisme de communication interprocessus interne de Windows, utilisé par la quasi-totalité des services système, du gestionnaire de sessions à RPC en passant par le service de rapport d'erreurs. Il est atteignable depuis un contexte à faibles privilèges par construction, puisqu'un processus non privilégié doit pouvoir parler aux services.
Cette accessibilité en fait le candidat idéal pour la seconde moitié d'une chaîne d'exploitation. Le fait que CVE-2026-85880 soit exploitable depuis un AppContainer est le point à retenir : l'AppContainer est la frontière de confinement des applications packagées et de plusieurs composants de rendu. Une primitive qui la franchit transforme n'importe quelle exécution de code sandboxée en compromission complète de la machine. La combinaison d'un débordement de tas et d'une ressource non initialisée suggère une corruption de structure permettant un contrôle d'écriture, motif typique des exploits ALPC historiques.
Étape 3 : le suivi de lien dans le composant de mise à jour
CVE-2026-81963 relève d'une famille bien connue de l'escalade locale Windows : un processus privilégié manipule un chemin sous le contrôle partiel de l'utilisateur, résout un lien, et opère sur la cible du lien avec ses propres privilèges. Les variantes utilisent des jonctions de répertoires, des liens durs NTFS ou des liens d'objets, selon les permissions disponibles sur le chemin intermédiaire.
Ce qui rend le Windows Update Stack intéressant pour un attaquant, au-delà du contexte SYSTEM, c'est le bruit qu'il génère légitimement. Un composant qui écrit, remplace et supprime des fichiers en permanence dans des répertoires système offre une couverture naturelle à une écriture arbitraire. Les détections comportementales calibrées sur les créations de fichiers en SYSTEM y produisent beaucoup de faux positifs, ce qui pousse les équipes à réduire la sensibilité sur ces chemins.
Étape 4 : Exchange et l'exécution sans clic
CVE-2026-55007 est l'entrée la plus intéressante du lot du point de vue du vecteur. La chaîne est courte : un message arrive, le serveur indexe son contenu pour la recherche, le parseur du format Visio traite la pièce jointe, l'exécution intervient dans le processus d'indexation. Il n'y a pas d'utilisateur dans la boucle, donc pas de sensibilisation qui tienne, pas de blocage par volet de lecture désactivé, pas de fenêtre de décision.
La contre-mesure structurelle est l'exclusion des formats inutiles au périmètre. Si les documents Visio n'ont pas d'usage métier documenté dans l'organisation, les filtrer en amont supprime le vecteur entièrement, indépendamment du correctif.
Étape 5 : le rejeu Kerberos
CVE-2026-69676 mérite un traitement séparé pour les périmètres Active Directory. Un contournement d'authentification par capture et rejeu implique qu'un attaquant positionné sur le réseau, ou disposant d'un accès de bas niveau, peut réutiliser un échange d'authentification observé pour obtenir une exécution de code. Sur un domaine où la signature SMB et le chiffrement LDAP ne sont pas imposés, la capture est triviale.
Indicateurs de compromission
Aucun indicateur technique, hash, adresse IP ou domaine n'a été publié par Microsoft, la CISA ou les chercheurs pour les deux zero-days. Les entrées ci-dessous sont des pistes de chasse comportementale.
| Type | Valeur |
|---|---|
| Comportement | Élévation vers SYSTEM depuis un processus s'exécutant en AppContainer |
| Comportement | Création de jonctions ou de liens NTFS dans les répertoires utilisés par le Windows Update Stack |
| Comportement | Écriture inattendue dans un chemin système par un processus de mise à jour, hors fenêtre de patch |
| Comportement | Processus enfant anormal sous le service d'indexation Exchange |
| Comportement | Pièce jointe Visio entrante vers un serveur Exchange non patché, sans usage métier connu |
| Comportement | Requêtes DNS malformées vers un contrôleur de domaine hébergeant le rôle DNS |
| Version affectée | Windows 10 1607, 1809, 21H2, 22H2 ; Server 2012, 2012 R2, 2016, 2019, 2022 (ALPC) |
| Référence | KB de septembre 2026, dont KB5124008 et KB5122880 pour Windows 11 |
MITRE ATT&CK
Aucune cartographie officielle n'accompagne ces correctifs. La lecture ci-dessous est la nôtre, fondée sur la nature des vulnérabilités décrites.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | CVE-2026-85880 et CVE-2026-81963, élévation locale vers SYSTEM |
| Defense Evasion | Abuse Elevation Control Mechanism | T1548 | Évasion d'AppContainer par la primitive ALPC |
| Defense Evasion | Hijack Execution Flow | T1574 | Suivi de lien détournant l'écriture d'un composant privilégié |
| Initial Access | Exploit Public-Facing Application | T1190 | CVE-2026-69730 (DNS), CVE-2026-69525 (RDS), CVE-2026-55007 (Exchange) |
| Initial Access | Phishing: Spearphishing Attachment | T1566.001 | Pièce jointe Visio traitée par le serveur, sans interaction utilisateur |
| Credential Access | Steal or Forge Kerberos Tickets | T1558 | CVE-2026-69676, contournement par capture et rejeu |
| Collection | Email Collection: Remote Email Collection | T1114.002 | CVE-2026-69380, accès aux boîtes aux lettres tierces |
| Lateral Movement | Remote Services: Remote Desktop Protocol | T1021.001 | Vulnérabilités Remote Desktop Services corrigées ce mois-ci |
Remédiation : checklist opérationnelle
- Déployer en priorité absolue les correctifs couvrant CVE-2026-85880 et CVE-2026-81963 sur l'ensemble du parc. Redémarrer : sans redémarrage, les modifications noyau ne sont pas actives.
- Traiter en deuxième vague les serveurs exposés : contrôleurs de domaine hébergeant le rôle DNS pour CVE-2026-69730, serveurs Exchange pour CVE-2026-55007 et CVE-2026-69380, passerelles et hôtes Remote Desktop Services pour CVE-2026-69525.
- Sur Active Directory, planifier le correctif de CVE-2026-69676 en même temps que les contrôleurs de domaine, et vérifier que la signature SMB et le chiffrement LDAP sont imposés, ce qui réduit la fenêtre de capture.
- Filtrer les pièces jointes Visio en passerelle si aucun usage métier ne le justifie. Cette mesure neutralise CVE-2026-55007 indépendamment du calendrier de correctifs Exchange.
- Recenser les Windows Server 2012 et 2012 R2 encore en production : ils figurent dans le périmètre affecté par la faille ALPC et posent un problème de support étendu.
- Rechercher rétroactivement les élévations vers SYSTEM depuis des processus confinés sur les postes ayant exécuté du contenu externe entre le 1er août et le 8 septembre 2026.
- Vérifier les répertoires manipulés par le Windows Update Stack pour y détecter des jonctions ou liens NTFS créés par un utilisateur non privilégié.
- Pour les organisations soumises à la directive BOD 22-01, l'échéance fédérale est fixée au 22 septembre 2026.
- Documenter le tri effectué. Sur un lot de près de mille CVE, la traçabilité de la décision de non-application vaut autant que la correction elle-même en cas d'audit.
Sources
- Microsoft's September 2026 Patch Tuesday addresses 964 CVEs, Tenable
- The September 2026 Security Update Review, Zero Day Initiative
- CISA Adds Four Known Exploited Vulnerabilities to Catalog
- Microsoft Patches Record 974 Vulnerabilities, Including Two Exploited Zero-Days, SecurityWeek
- Microsoft September 2026 Patch Tuesday fixes 966 flaws, 2 zero-days, BleepingComputer
- Microsoft breaks Patch Tuesday record with 974-CVE deluge, The Register
- Patch Tuesday Sets Another Record With 974 CVEs, Dark Reading
- CVE-2026-85880, Microsoft Security Update Guide
- CVE-2026-81963, Microsoft Security Update Guide
- Microsoft's September 2026 Security Updates


