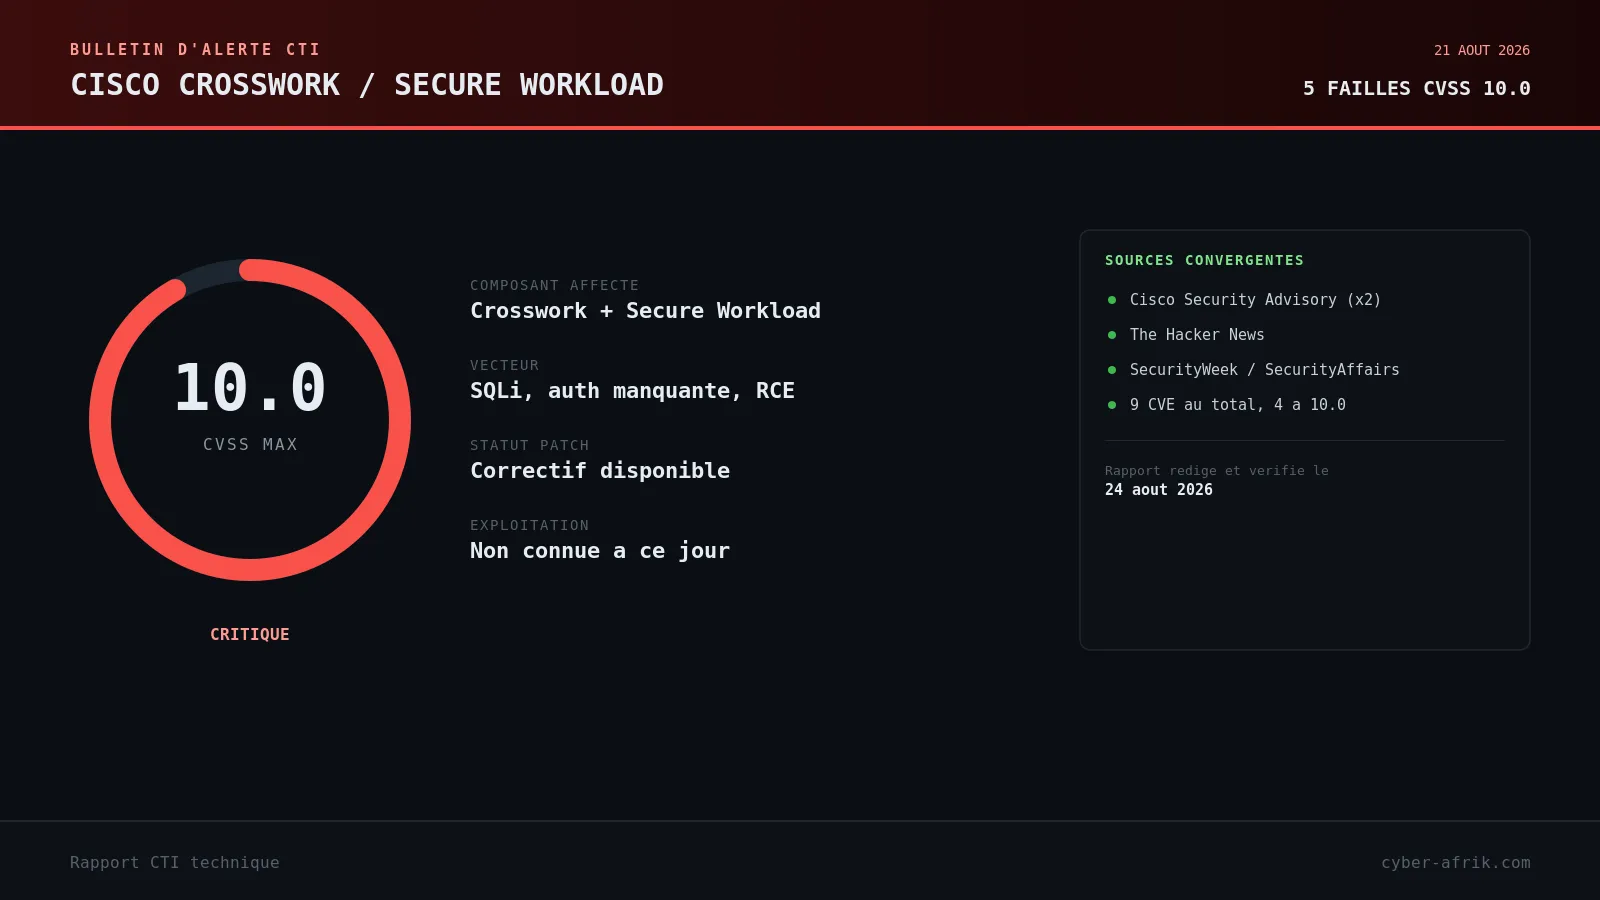
Rapport CTI technique du 24 août 2026
Résumé exécutif
Cisco a publié le 21 août 2026 deux avis de sécurité couvrant neuf vulnérabilités réparties entre ses plateformes Crosswork (Data Gateway, Network Controller, Planning) et Secure Workload (SaaS et on-premises). Quatre d'entre elles atteignent le score maximal de 10.0 sur l'échelle CVSS, une cinquième culmine à 9.9 sur Crosswork et une autre à 9.9 sur Secure Workload. Combinées, ces failles couvrent l'injection SQL, l'absence d'authentification sur des fonctions critiques, le contrôle externe du système de fichiers, la protection insuffisante des identifiants, l'injection de commande, le contrôle d'accès défaillant et la validation d'entrée incorrecte. Cisco indique que l'ensemble a été découvert lors de tests internes et qu'aucune de ces failles n'est connue pour être activement exploitée à ce jour.
Ce qui rend cette publication significative pour un lecteur pentest n'est pas l'exploitation en cours, absente ici, mais la densité de vulnérabilités critiques regroupées sur un même cycle de correctifs, et le fait qu'il s'agit du deuxième lot en un mois issu de la même revue de sécurité interne, après les 12 bugs corrigés début août sur Catalyst SD-WAN et IOS XE. Cisco reste une cible de choix pour les attaquants du fait de sa prévalence en entreprise : historiquement, ce type de fenêtre entre publication et exploitation active s'est déjà comblé en quelques jours sur d'autres produits de la marque.
Chronologie
| Date | Événement |
|---|---|
| Début août 2026 | Cisco corrige 12 vulnérabilités sur Catalyst SD-WAN et IOS XE, dans le cadre de la même revue de sécurité interne |
| 2026-08-19 | Cisco publie une notification anticipée annonçant la sortie d'avis de sécurité pour le 19 août |
| 2026-08-21 | Publication des avis cisco-sa-hardening-crosswork-UzDTU9Vh et cisco-sa-hardening-csw1-shSvndWP, neuf CVE au total |
| 2026-08-21 | Reprise presse par The Hacker News, SecurityWeek et SecurityAffairs |
Fiche vulnérabilité (format fiche CTI)
Crosswork Data Gateway / Network Controller / Planning, versions ≤ 7.2.1, corrigé en 7.2.1-SP
CVE-2026-20030 | CVSS 10.0 (CWE-89, injection SQL) | Crosswork Data Gateway, Network Controller, Planning
Cisco regroupe sous cet identifiant plusieurs points d'injection SQL découverts sur les mêmes plateformes, une pratique courante quand des failles distinctes partagent la même cause racine.
CVE-2026-20357 | CVSS 10.0 (CWE-306, absence d'authentification pour une fonction critique) | mêmes produits
Une fonction critique du produit reste accessible sans vérification d'identité préalable.
CVE-2026-20358 | CVSS 10.0 (CWE-73, contrôle externe du nom ou du chemin de fichier) | mêmes produits
L'attaquant peut influencer le chemin de fichier manipulé par l'application, ouvrant la voie à une lecture ou une écriture en dehors du périmètre attendu.
CVE-2026-20359 | CVSS 9.9 (CWE-522, protection insuffisante des identifiants) | mêmes produits
Des identifiants sont exposés ou stockés de façon insuffisamment protégée.
Secure Workload, SaaS et on-premises, corrigé en 3.10.9.1 (branche 3.10) ou 4.0.4.16 (branche 4.0)
CVE-2026-20231 | CVSS 9.9 (CWE-77/CWE-78, neutralisation incorrecte d'éléments spéciaux) | Secure Workload
Regroupe des cas d'injection de commande, d'injection OS et d'injection d'argument.
CVE-2026-20315 | CVSS 10.0 (CWE-284, contrôle d'accès incorrect) | Secure Workload
Couvre autorisation défaillante, authentification manquante, gestion incorrecte des privilèges et contournements combinés.
CVE-2026-20317 | CVSS 10.0 (CWE-287, authentification incorrecte) | Secure Workload
Regroupe l'absence d'authentification, le contournement d'authentification et la confiance excessive accordée à des entrées non fiables.
CVE-2026-20318 | CVSS 9.6 (CWE-22, validation d'entrée incorrecte / path traversal) | Secure Workload
Couvre la validation d'entrée défaillante, le path traversal et le contrôle externe de chemin.
CVE-2026-20319 | CVSS 7.5 (CWE-119, restriction incorrecte des opérations dans les limites d'un buffer mémoire) | Secure Workload
Regroupe des dépassements de tampon et des écritures hors limites.
Conditions d'exploitation : aucune de ces failles n'est répertoriée comme activement exploitée. Cisco précise les avoir trouvées lors de tests internes. Un attaquant qui parviendrait à chaîner plusieurs de ces vulnérabilités sur une même instance exposée pourrait néanmoins atteindre l'exécution de code à distance, le contournement d'authentification, le path traversal et l'altération de fichiers, soit une prise de contrôle complète du déploiement.
PoC disponible : non, aucun PoC public identifié à ce jour.
Patch/mitigation : Crosswork 7.2.1-SP pour toutes les versions 7.2.1 et antérieures ; Secure Workload 3.10.9.1 ou 4.0.4.16 selon la branche en production.
Diagramme de la chaîne d'attaque
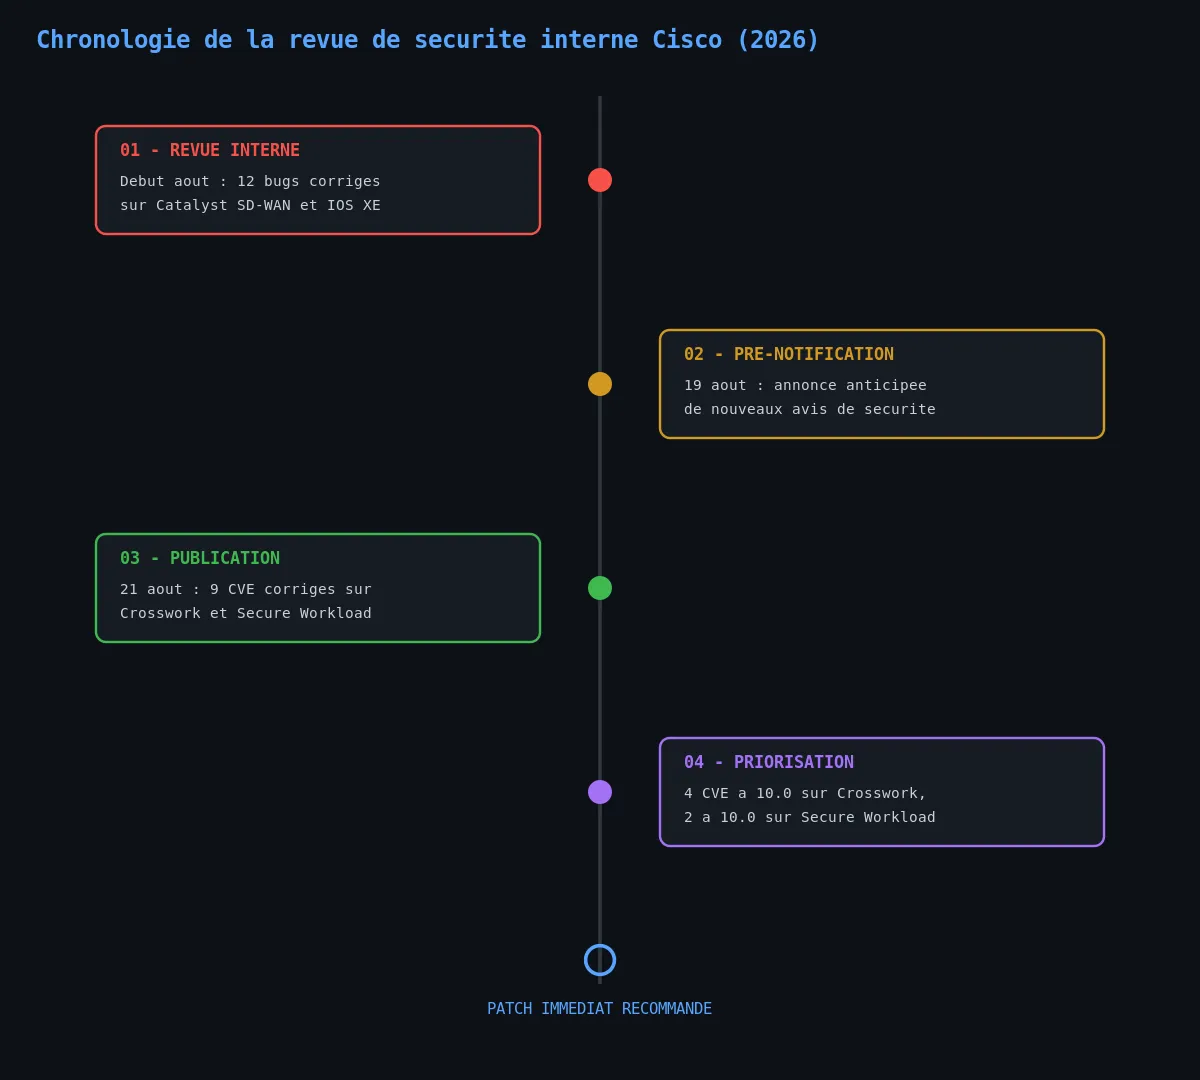
Diagramme construit à partir des avis Cisco relayés par The Hacker News et SecurityAffairs, cités en sources.
Analyse technique
Étape 1 : contexte, une revue de sécurité interne continue
Ce lot de neuf CVE s'inscrit dans un programme de durcissement que Cisco mène en interne depuis plusieurs mois. Le même exercice a déjà produit 12 correctifs sur Catalyst SD-WAN et IOS XE deux semaines plus tôt, ce qui indique une revue de code systématique plutôt qu'une réponse ponctuelle à un incident.
Étape 2 : les failles Crosswork
Sur Crosswork, la combinaison injection SQL plus absence d'authentification est particulièrement préoccupante d'un point de vue offensif : une requête non authentifiée qui atteint une base de données mal isolée ouvre potentiellement l'accès à des données de configuration réseau sensibles, voire à une exécution de code selon le moteur de base de données utilisé.
Étape 3 : les failles Secure Workload
Sur Secure Workload, le tableau est plus large : injection de commande, contrôle d'accès et authentification défaillants, path traversal et corruption mémoire couvrent quasiment toutes les grandes familles de CWE en un seul lot de correctifs. Un attaquant disposant d'un accès réseau à une instance non patchée dispose donc de plusieurs portes d'entrée indépendantes.
Étape 4 : scénario de chaînage théorique
Rien n'indique qu'un chaînage ait été observé en conditions réelles, mais la structure des failles s'y prête : un contournement d'authentification (CVE-2026-20317) suivi d'une injection de commande (CVE-2026-20231) donnerait un accès initial non authentifié suivi d'une exécution de code, sans nécessiter la moindre erreur de configuration côté défenseur.
Étape 5 : fenêtre d'exposition
Cisco reste l'un des fournisseurs les plus ciblés en entreprise précisément parce que ses produits sont largement déployés. Des vulnérabilités Cisco découvertes en interne et publiées sans exploitation connue ont, par le passé, basculé vers une exploitation active en quelques jours une fois qu'un chercheur ou un attaquant a fait l'effort de reverse-engineer le correctif.
Indicateurs de compromission
Aucun indicateur de compromission n'a été publié à ce stade : Cisco a découvert ces failles en interne, aucune exploitation active n'est rapportée, et aucun PoC public n'a été identifié dans les sources consultées. La priorité opérationnelle est donc le patch plutôt que la détection rétroactive.
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | injection SQL et absence d'authentification exploitables à distance sur des interfaces exposées |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | contournement des contrôles d'accès couverts par CVE-2026-20315 et CVE-2026-20317 |
| Credential Access | Unsecured Credentials | T1552 | protection insuffisante des identifiants sur Crosswork, CVE-2026-20359 |
| Impact | Data Manipulation | T1565 | contrôle externe du système de fichiers, CVE-2026-20358, pouvant permettre l'altération de configuration |
Cisco n'a publié aucune cartographie ATT&CK officielle pour ce lot de correctifs. Le tableau ci-dessus reflète une lecture technique construite à partir des descriptions CWE fournies par l'éditeur, pas une attribution vendeur.
Remédiation : checklist opérationnelle
- Identifier tous les déploiements Crosswork (Data Gateway, Network Controller, Planning) et Secure Workload (SaaS et on-premises) présents dans le parc.
- Appliquer Crosswork 7.2.1-SP sur toutes les instances en version 7.2.1 ou antérieure.
- Appliquer Secure Workload 3.10.9.1 (branche 3.10) ou 4.0.4.16 (branche 4.0) selon la version en production.
- Vérifier qu'aucune interface d'administration Crosswork ou Secure Workload n'est exposée directement sur Internet.
- En l'absence de patch immédiat, auditer les journaux d'authentification et rechercher des requêtes SQL anormales sur ces plateformes.
- Revoir la gestion des identifiants stockés par Crosswork compte tenu de CVE-2026-20359.
- Suivre les prochaines publications de la revue de sécurité interne Cisco, qui a déjà produit deux vagues de correctifs critiques en un mois.
Sources
- Cisco Patches Nine Crosswork and Secure Workload Flaws, Five Scoring CVSS 10.0 - The Hacker News
- Cisco Patches Critical Crosswork, Secure Workload Vulnerabilities - SecurityWeek
- Six Maximum-Severity Flaws Found in Cisco Products - SecurityAffairs
- Cisco Patches Max-Severity CVE-2026-20030 in Crosswork Platform - Kobaran


