Rapport CTI technique du 18 août 2026
Résumé exécutif
L'équipe Threat Hunter de Broadcom (Symantec et Carbon Black) a publié le 13 août 2026 un rapport détaillant les opérations de Jewelbug, un groupe chinois évalué comme hackers-for-hire qui mène en parallèle des campagnes d'espionnage contre des gouvernements et armées du Moyen-Orient, d'Asie du Sud-Est et d'Asie du Sud, et une activité de fraude cryptographique ciblant les utilisateurs chinophones. Les deux missions sont administrées depuis un panneau de contrôle unique, XG-Web, une plateforme d'accès distant et de vol d'informations centrée sur le navigateur, construite en React sur un backend Node.js et une base MySQL. L'opération la plus vaste identifiée par Symantec a compromis un hébergeur web tiers pour injecter du code dans une installation de webmail partagée utilisée par 15 ministères d'un même gouvernement du Moyen-Orient en une seule intrusion.
L'ampleur de la collecte donne la mesure de l'opération : plus d'un million d'enregistrements de connexion d'implants, plus de 580 000 cookies de navigateur volés, plusieurs milliers d'identifiants captés et 2 300 corps d'e-mails exfiltrés, avec environ 1,1 million d'évènements de géolocalisation répartis sur près de 4 300 adresses IP sources distinctes. Le groupe recoupe des clusters déjà suivis sous les noms CL-STA-0049 (Unit 42), Ink Dragon (Check Point), Earth Alux (Trend Micro) et REF7707 (Elastic Security Labs), et au moins un opérateur est relié à une société enregistrée dans la province du Hunan.
Chronologie
| Date | Événement |
|---|---|
| Octobre 2025 | Jewelbug attribué à une intrusion de cinq mois contre un fournisseur de services informatiques russe |
| Décembre 2025 | Chevauchement documenté avec le cluster "Ink Dragon" suivi par Check Point |
| Premier semestre 2026 | Enquête de plusieurs mois menée par Symantec et Carbon Black sur l'infrastructure XG-Web |
| 13 août 2026 | Publication du rapport "Jewelbug: A Single Control Panel for Cyberespionage and Fraud" par Broadcom |
| 14 août 2026 | Relais par The Hacker News, Security Boulevard, Dark Reading, BleepingComputer et Infosecurity Magazine |
| 15-18 août 2026 | Couverture continue sur le volet fraude cryptographique et la campagne de watering hole gouvernementale |
Fiche acteur / campagne
Jewelbug | Groupe chinois hackers-for-hire, au moins un opérateur lié à une société enregistrée dans la province du Hunan | Cibles : gouvernements et armées du Moyen-Orient, d'Asie du Sud-Est et d'Asie du Sud ; utilisateurs chinophones de cryptomonnaie
TTP principale : conduite d'une double mission, espionnage d'État et fraude financière, depuis une seule plateforme, XG-Web, présentée par ses développeurs comme un outil de test d'intrusion. Le panneau vérifie automatiquement sa propre infrastructure C2 contre VirusTotal toutes les 12 heures pour organiser une rotation rapide en cas de détection.
Arsenal identifié :
- Extension navigateur malveillante nommée « PDF Viewer », disponible pour Chrome et Firefox, réclamant des permissions étendues (cookies, débogueur, native messaging, exécution de scripts, interception de requêtes web, suivi des téléchargements). Elle permet l'exécution de JavaScript arbitraire sur toute page visitée et le vol d'identifiants via l'interception des formulaires de connexion, cookies, historique, favoris, captures d'écran et presse-papiers. Le module presse-papiers intègre une fonction de type clipper capable de substituer une adresse de portefeuille cryptographique copiée par celle de l'attaquant, fonctionnalité présente mais non déclenchée durant la période observée.
- Antino, backdoor Windows livrée via des téléchargeurs HTA construits autour de l'actualité géopolitique, ou via de faux installeurs Adobe Flash ou Adobe hébergés sur des domaines contrôlés par le groupe. Une fois exécutée, elle utilise l'API Microsoft Graph comme canal de commande et contrôle pour se fondre dans le trafic normal.
- ClientKing, implant Rust ciblant serveurs Linux et routeurs, doté de cinq canaux C2 distincts dont un tunnel DNS, permettant shell interactif, pivot SOCKS et chargement de modules noyau directement en mémoire. Un toolkit parallèle inclut un rootkit à module noyau et un module d'authentification malveillant accroché à su et sudo pour le vol d'identifiants système.
PoC disponible : sans objet, il s'agit d'une campagne et non d'une CVE isolée. Le rapport technique complet est publié par Symantec et Carbon Black.
Patch/mitigation : aucun correctif logiciel ne s'applique ; la réponse relève du durcissement de la surface d'exposition webmail et navigateur, détaillée en section Remédiation.
Diagramme de la chaîne d'attaque
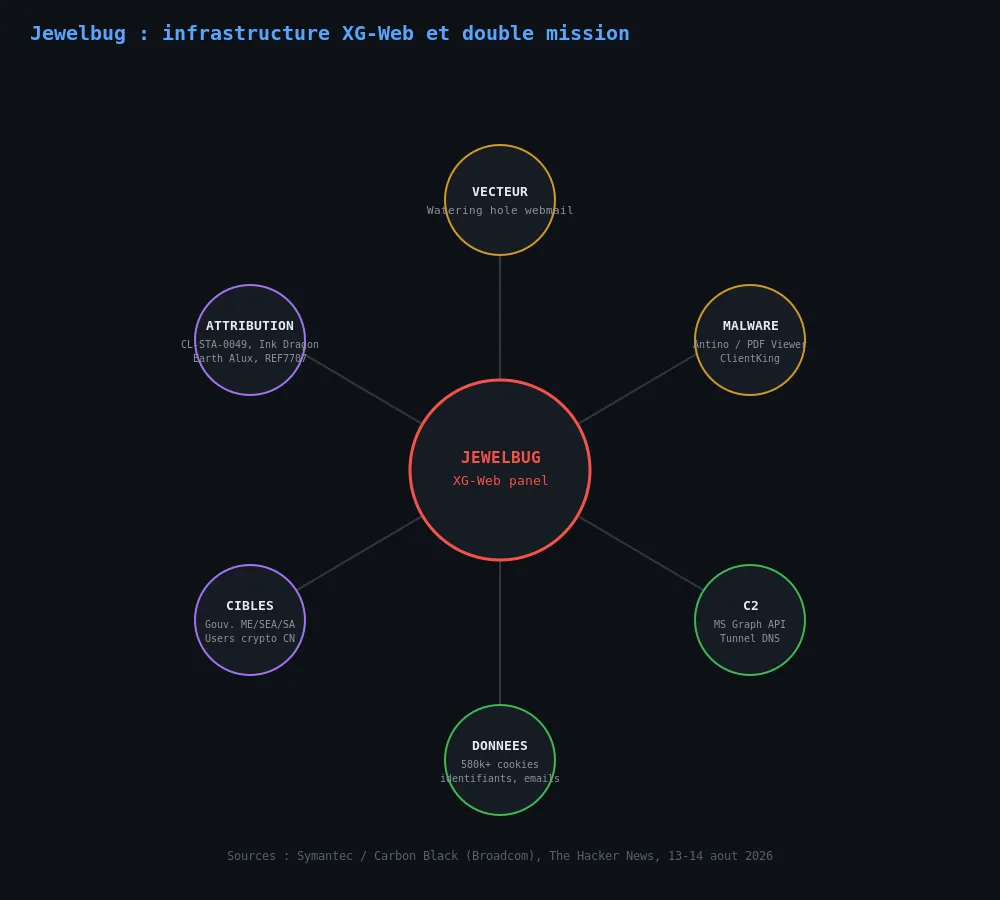
Diagramme construit à partir du rapport Symantec/Carbon Black du 13 août 2026 et de sa reprise par The Hacker News.
Analyse technique
Étape 1 : compromission de l'hébergeur et point d'injection
Le groupe compromet un fournisseur d'hébergement web pour injecter du JavaScript dans une installation de webmail partagée par plusieurs ministères d'un même gouvernement du Moyen-Orient, touchant en une seule opération 15 tenants webmail gouvernementaux distincts.
Étape 2 : activation conditionnelle côté victime
Le code injecté s'active sur la page de connexion et à chaque consultation de boîte mail. Il exfiltre les cookies de session via une connexion WebSocket, puis vérifie côté serveur si l'adresse e-mail de la victime figure parmi les domaines ciblés, si le compte n'a pas déjà été compromis, et si le système d'exploitation est Windows, avant de passer à l'étape suivante.
Étape 3 : leurre et livraison du second stade
Lorsque les conditions sont réunies, une fausse invite de mise à jour Adobe Flash s'affiche. Le clic déclenche le téléchargement d'Antino depuis un domaine contrôlé par l'attaquant (microsoft-flash[.]com). Le binaire installe également l'extension « PDF Viewer » en side-loading dans le profil navigateur de la victime et modifie le Registre pour garantir son lancement automatique.
Étape 4 : ancrage navigateur et évasion du bac à sable
L'extension communique avec un helper natif Windows enregistré sous le nom trompeur com.microsoft.runedge, qui exécute les commandes de l'opérateur via l'interpréteur de commandes Windows et retourne les résultats au panneau XG-Web, permettant d'échapper au bac à sable du navigateur.
Étape 5 : volet fraude financière en parallèle
La même infrastructure alimente une opération distincte : empoisonnement de moteurs de recherche via plus de 40 serveurs de gestion de contenu et des bots de clic, faisant remonter de fausses pages d'échange OKX ou Binance générées par IA. L'utilisateur qui atterrit sur ces pages télécharge un client de bureau trojanisé ou la même extension « PDF Viewer ».
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Extension navigateur malveillante | « PDF Viewer » (Chrome, Firefox) |
| Domaine de livraison du second stade | microsoft-flash[.]com |
| Helper natif Windows détourné | com.microsoft.runedge |
| Backdoor Windows | Antino, C2 via API Microsoft Graph |
| Implant Linux / routeur | ClientKing, Rust, cinq canaux C2 dont un tunnel DNS |
| Plateforme de contrôle | XG-Web, React / Node.js / MySQL |
| Cookies de navigateur volés | plus de 580 000 |
| Évènements de géolocalisation / IP sources distinctes | environ 1,1 million d'évènements, environ 4 300 IP |
| Tenants webmail gouvernementaux touchés en une opération | 15 |
| Clusters associés | CL-STA-0049 (Unit 42), Ink Dragon (Check Point), Earth Alux (Trend Micro), REF7707 (Elastic Security Labs) |
MITRE ATT&CK
Symantec et Carbon Black n'ont pas publié de cartographie ATT&CK formelle pour cette campagne ; le tableau ci-dessous est une lecture technique construite à partir des éléments confirmés dans leur rapport, pas une attribution vendeur.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Drive-by Compromise | T1189 | Injection JavaScript sur un webmail partagé compromis, activée à la simple consultation de la page de connexion |
| Execution | User Execution: Malicious Link | T1204.001 | Clic sur la fausse invite de mise à jour Adobe Flash déclenchant le téléchargement d'Antino |
| Persistence | Browser Extensions | T1176 | Installation forcée de l'extension « PDF Viewer » avec relance automatique via modification du Registre |
| Command and Control | Web Service | T1102 | Utilisation de documents Google publics pour héberger des charges utiles obfusquées XOR récupérées par les implants |
| Command and Control | Application Layer Protocol: DNS | T1071.004 | Canal C2 par tunnel DNS pour l'implant ClientKing sur serveurs Linux et routeurs |
| Collection | Credentials from Web Browsers | T1555.003 | Interception des formulaires de connexion, cookies et presse-papiers par l'extension malveillante |
| Impact | Resource Hijacking / fraude financière | s.o. | Volet fraude cryptographique via empoisonnement SEO, hors mapping ATT&CK Enterprise classique |
Remédiation : checklist opérationnelle
- Restreindre l'installation d'extensions navigateur aux listes blanches approuvées sur les postes ayant accès à un webmail gouvernemental ou sensible, via stratégie de groupe ou MDM.
- Rechercher tout native messaging host enregistré sous un nom usurpant Microsoft ou Edge, en particulier s'il n'est pas signé ou a été ajouté récemment au Registre.
- Inspecter le trafic sortant vers l'API Microsoft Graph à la recherche de patterns anormaux de fréquence ou de volumétrie depuis des postes utilisateurs standards.
- Déployer une détection de tunnel DNS sur les segments serveurs et routeurs exposés, en ciblant le trafic DNS à forte entropie ou à fréquence inhabituelle.
- Exiger un contrôle d'intégrité de fichiers sur les composants JavaScript servis par les portails webmail hébergés chez des tiers.
- Former le personnel gouvernemental et militaire à haut risque à se méfier des invites de mise à jour logicielle inattendues affichées dans un contexte webmail.
- Rappeler aux utilisateurs chinophones de cryptomonnaie de vérifier systématiquement le domaine officiel d'une plateforme d'échange avant tout téléchargement, les résultats de recherche pouvant être empoisonnés par du référencement frauduleux.
Sources
- China-Linked Jewelbug Uses XG-Web for Government Espionage and Crypto Fraud - The Hacker News
- Jewelbug: A Single Control Panel for Cyberespionage and Fraud - Security Boulevard
- 'Jewelbug' APT Balances State Espionage & Cryptocurrency Theft - Dark Reading
- Hackers breach govt webmail while running parallel crypto fraud - BleepingComputer
- Researchers Link Suspected Chinese APT to Hack-for-Hire Operations - Infosecurity Magazine


