Rapport CTI technique du 17 août 2026
Résumé exécutif
Global Secret Group est apparu publiquement en juillet 2026 après une phase de préparation débutée en juin, selon les observations d'Arete. Le groupe n'a rien développé d'original : il a assemblé un chiffreur dérivé du code source de LockBit 3.0 (LockBit Black), divulgué à la suite de l'opération Cronos de 2024, avec des portails de négociation Tor et des communications qTox. Ce montage low-cost lui a permis de passer de l'anonymat total à une place parmi les groupes les plus actifs du mois sur les tableaux de bord de suivi (SOCRadar recense 37 victimes sur sa période de suivi), sans que l'opérateur central n'ait eu à écrire une seule ligne de moteur de chiffrement.
Le mode opératoire suit le schéma classique de la double extorsion en marque blanche : accès initial via des passerelles d'accès distant compromises, du RDP exposé, des périphériques d'infrastructure non patchés (Fortinet, Palo Alto, Cisco) ou des identifiants achetés à des courtiers d'accès initial (IAB), puis reconnaissance interne, désactivation des défenses, exfiltration puis chiffrement via un binaire Go monolithique multiplateforme (Windows, Linux, ESXi, BSD, macOS, NAS). Une note du 15 août 2026 confirme une activité d'extorsion renouvelée en août, avec des victimes dans les services professionnels, le juridique, l'assurance et l'industrie, aux États-Unis, en Inde et en Amérique latine. Le cas illustre une dynamique de fond documentée par plusieurs cabinets de threat intel cet été : IBM X-Force recense 109 groupes d'extorsion distincts en 2025 contre 73 en 2024, et Black Kite comptabilise 146 groupes actifs en juin 2026, plus du double de son décompte 2023.
Chronologie
| Date | Événement |
|---|---|
| Juin 2026 | Début des opérations de Global Secret Group selon Arete, phase non publique |
| Juillet 2026 | Émergence publique du groupe, publication d'un site de fuite Tor et premières revendications de victimes |
| Juillet 2026 | Le groupe entre dans le classement mensuel des opérateurs les plus actifs suivi par Arete en réponse à incident |
| 9 août 2026 | RansomLook recense environ 315 publications de victimes sur 40 groupes actifs en 7 jours, contexte de prolifération dans lequel opère Global Secret Group |
| 15 août 2026 | Brinztech documente une reprise d'activité d'extorsion en août, ciblant services professionnels, juridique, assurance et industrie |
| 17 août 2026 | SOCRadar recense 37 victimes cumulées sur sa période de suivi, avec IOC et TTP catalogués |
Fiche acteur / campagne
Global Secret Group | RaaS dérivé de LockBit 3.0 | Cible : entreprises mid-market et grands comptes, secteurs multiples
Description technique : contrairement à des groupes qui investissent dans le développement d'un chiffreur propriétaire, Global Secret Group a directement réutilisé le code source de LockBit 3.0, rendu public après la saisie d'infrastructure de l'opération Cronos (février 2024, DOJ américain et NCA britannique). Le paquet logiciel repris inclut le moteur de chiffrement et les mécanismes d'évasion associés à la lignée LockBit Black. Le groupe l'a complété avec une infrastructure de négociation opérationnelle rapide à déployer : portails de négociation hébergés sur Tor et canaux de communication qTox, permettant de démarrer les opérations de pression sur les victimes sans dépendre de développements internes supplémentaires. Le payload final est un binaire Go monolithique capable de tourner sur Windows, Linux, VMware ESXi, BSD, macOS et systèmes NAS, ce qui maximise la surface de chiffrement atteignable une fois l'accès initial obtenu.
Conditions d'exploitation : l'accès initial n'exploite pas une CVE unique et identifiée mais un ensemble de vecteurs opportunistes classiques du courtage d'accès : accès distant acheté auprès d'IAB, VPN attaqués par force brute, portails RDWeb et Outlook exposés, et exploitation de périphériques Fortinet, Palo Alto et Cisco non maintenus à jour. Une fois un pied dans le système obtenu via un webshell ou des identifiants valides, les opérateurs récoltent les identifiants en cache, effectuent du password spraying et s'appuient sur des outils fournis par leurs partenaires IAB pour élever leurs privilèges jusqu'à un compte administrateur local ou de domaine.
PoC disponible : sans objet, il s'agit d'un rançongiciel opérationnel et non d'une vulnérabilité logicielle isolée ; le code source du chiffreur dérive directement de la fuite publique LockBit 3.0 de 2024, disponible sur plusieurs dépôts et forums.
Patch/mitigation : aucune CVE unique à corriger, la remédiation porte sur la fermeture des vecteurs d'accès initial (voir checklist ci-dessous) et la détection comportementale du chiffreur dérivé de LockBit.
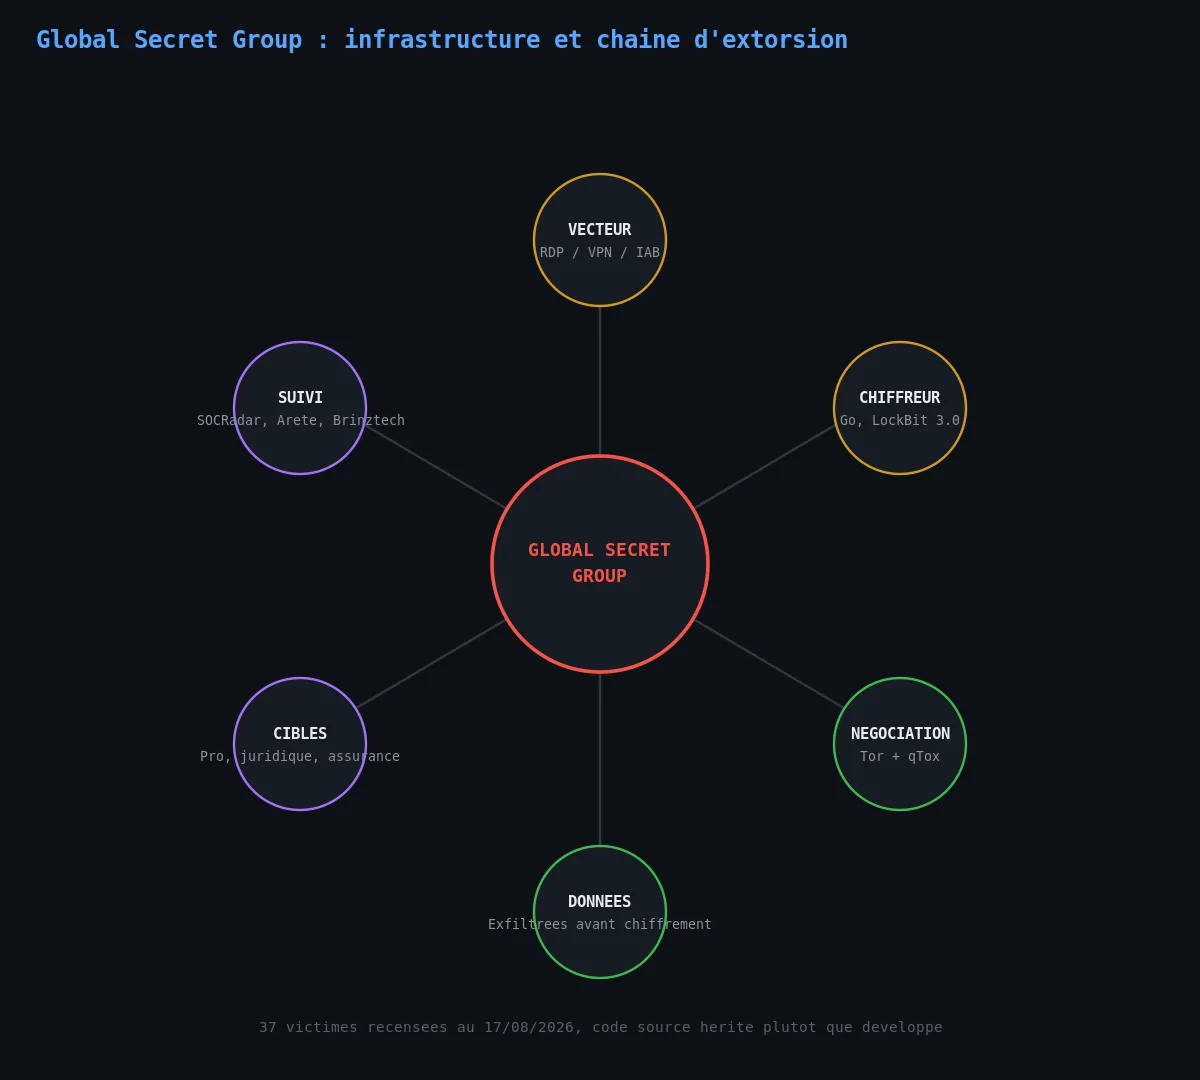
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : acquisition de l'accès initial
Le groupe ne développe pas ses propres exploits. Il combine achat d'accès auprès de courtiers IAB, attaques par force brute sur des VPN exposés, ciblage de portails RDWeb et Outlook Web Access mal protégés, et exploitation de périphériques de bordure Fortinet, Palo Alto et Cisco insuffisamment patchés. Cette diversité de vecteurs rend la détection à la source difficile puisqu'aucune signature d'exploit commune ne se dégage.
Étape 2 : élévation de privilèges et reconnaissance interne
Une fois à l'intérieur, les opérateurs déploient des webshells ou réutilisent des identifiants valides pour obtenir un accès administrateur local ou de domaine. Le password spraying et la récupération d'identifiants en cache complètent l'arsenal, souvent avec des outils personnalisés fournis par le partenaire IAB ayant vendu l'accès initial.
Étape 3 : désactivation des défenses et exfiltration
Avant le déploiement du chiffreur, les opérateurs neutralisent les processus antivirus et EDR lorsque c'est possible, puis exfiltrent les fichiers sensibles vers une infrastructure externe. Cette étape de vol de données précède systématiquement le chiffrement, conformément au modèle de double extorsion.
Étape 4 : chiffrement multiplateforme via le binaire Go dérivé de LockBit 3.0
Le payload final, écrit en Go pour un déploiement cross-platform sans recompilation dédiée, chiffre les serveurs et postes de travail sur Windows, Linux, ESXi, BSD, macOS et NAS. Cette portabilité élargit considérablement le rayon d'impact par rapport à un chiffreur limité à un seul système d'exploitation.
Étape 5 : publication et négociation sous pression de double extorsion
Les victimes sont listées sur un site de fuite Tor accompagné d'instructions de paiement en Bitcoin référençant Coinbase et Binance. Les négociations se déroulent via des portails Tor dédiés et des canaux qTox, la menace de publication des données volées servant de levier principal, y compris lorsque les sauvegardes de la victime permettent une restauration technique complète.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Famille de chiffreur | Dérivé Go du code source LockBit 3.0 (LockBit Black) divulgué en 2024 |
| Canaux de négociation | Portails de négociation Tor propriétaires, communications qTox |
| Secteurs ciblés (recensés) | Services professionnels, juridique, assurance, industrie, santé, énergie |
| Zones géographiques touchées | États-Unis, Inde, Amérique latine, activité additionnelle en Europe |
| Vecteurs d'accès initial | RDP exposé, VPN en force brute, RDWeb/OWA, périphériques Fortinet/Palo Alto/Cisco non patchés, accès IAB |
| Volume recensé | 37 victimes sur la période de suivi SOCRadar au 17 août 2026 ; 13 revendications selon Mallory.ai avec 11 en juillet seul |
Les hachages de binaires et infrastructures C2 spécifiques ne sont pas publiés intégralement dans les sources ouvertes consultées ; se référer au flux IOC SOCRadar pour un suivi à jour.
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application / External Remote Services | T1190 / T1133 | RDP, RDWeb, VPN et périphériques de bordure exposés comme vecteurs d'entrée documentés |
| Initial Access | Valid Accounts | T1078 | Utilisation d'identifiants achetés auprès de courtiers d'accès initial |
| Credential Access | Brute Force | T1110 | Force brute confirmée contre les VPN exposés |
| Discovery | Password Spraying | T1110.003 | Technique explicitement mentionnée dans les TTP catalogués |
| Impact | Data Encrypted for Impact | T1486 | Chiffreur Go dérivé de LockBit 3.0 déployé sur les hôtes compromis |
| Exfiltration | Exfiltration Over C2 Channel | T1041 | Vol de données précédant systématiquement le chiffrement, modèle de double extorsion |
Cartographie construite à partir des TTP publiés par SOCRadar et Brinztech ; aucune attribution officielle vendeur au groupe MITRE n'existe encore pour Global Secret Group à la date de rédaction, il s'agit d'une lecture technique de l'analyste.
Remédiation : checklist opérationnelle
- Imposer une authentification multifacteur résistante au phishing sur l'ensemble des accès distants : VPN, passerelles RDP/RDWeb, consoles d'administration cloud.
- Patcher en priorité les périphériques de bordure Fortinet, Palo Alto Networks et Cisco exposés à Internet, en traitant ces correctifs comme urgents et non comme une maintenance mensuelle ordinaire.
- Fermer ou restreindre l'exposition directe de RDP et RDWeb à Internet ; imposer un accès via VPN puis MFA pour toute session d'administration distante.
- Surveiller les signaux de vente d'accès sur les canaux IAB pertinents pour le secteur et la géographie de l'organisation.
- Déployer une détection comportementale EDR ciblant les activités caractéristiques d'un chiffreur dérivé de LockBit : suppression de clichés instantanés, désactivation de services de sécurité, création massive de fichiers en extension inhabituelle.
- Segmenter le réseau et isoler les hyperviseurs ESXi et systèmes NAS, cibles à forte valeur pour ce chiffreur multiplateforme.
- Tester régulièrement la restauration à partir de sauvegardes immuables ou air-gapped, tout en présumant que la restauration seule ne résout pas le risque de publication des données volées.


