Rapport CTI technique du 6 septembre 2026
Résumé exécutif
Le 3 septembre 2026, le chercheur connu sous les pseudonymes Chaotic Eclipse, INFINITE NIGHTMARE, MSNightmare et Nightmare-Eclipse a publié sur GitHub un PoC en C++ baptisé FalconFlank, présenté comme une élévation de privilèges zero-day dans CrowdStrike Falcon Sensor pour Windows. Le principe est un cas d'école de deputé confus : le capteur dispose d'une capacité de suppression des macros Office malveillantes, cette remédiation s'exécute avec des privilèges élevés, et le PoC prétend la détourner pour faire agir le produit de sécurité au profit d'un utilisateur local non privilégié. Les conditions annoncées sont un Windows 11 25H2 ou un Windows Server 2025 entièrement à jour, Falcon en Phase 3 Optimal Protection, et la fonction de suppression de macros suspectes activée.
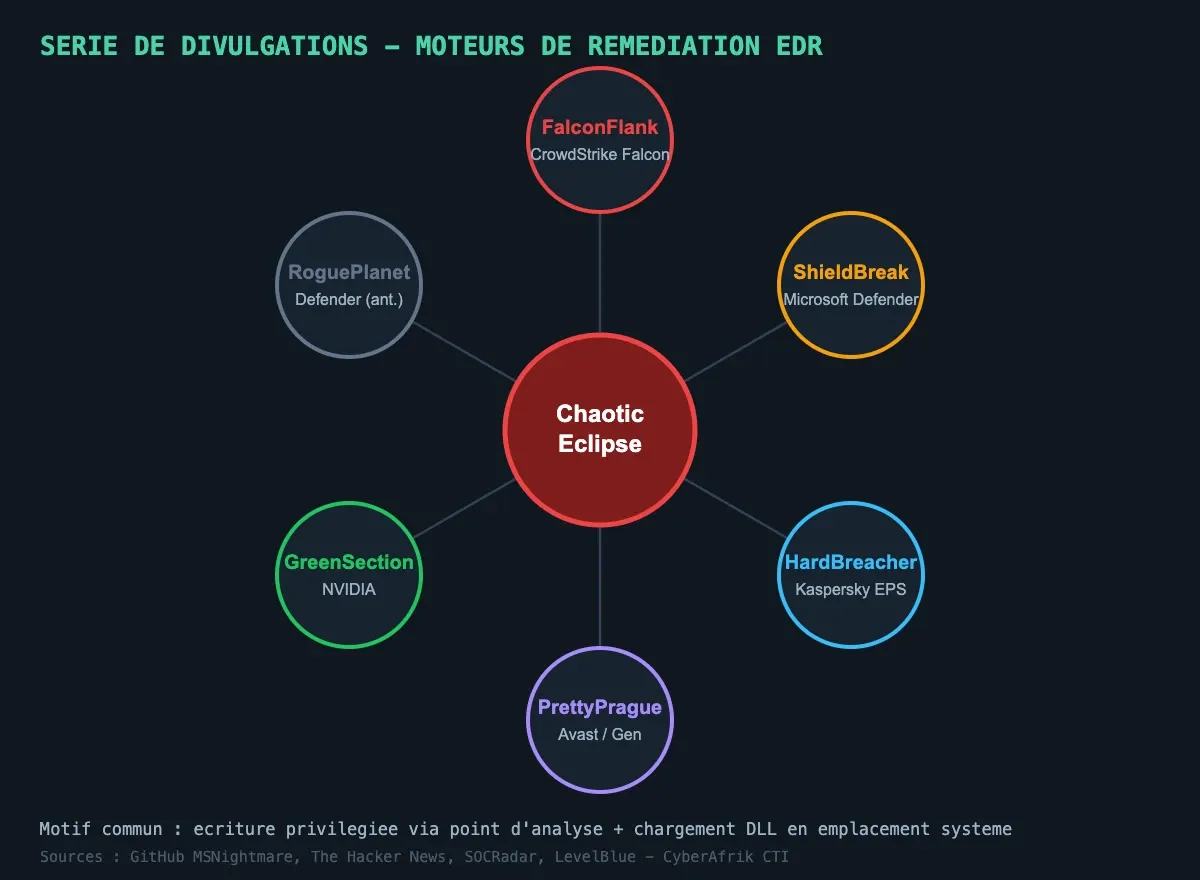
CrowdStrike a confirmé enquêter et recommande de désactiver la stratégie Windows Microsoft Office File Suspicious Macro Removal, en précisant que les clients restent couverts par les paramètres Cloud Anti-malware for Microsoft Office Files. Au moment de la rédaction, aucun CVE, aucun score CVSS et aucun correctif ne sont publiés, et aucune exploitation réelle n'est documentée. FalconFlank n'est pas un incident isolé : le même chercheur a publié en quelques semaines HardBreacher contre Kaspersky Endpoint Security, ShieldBreak contre Microsoft Defender, PrettyPrague contre Avast, et GreenSection contre NVIDIA. Le fil conducteur technique de cette série est constant, et c'est ce qui doit intéresser une équipe offensive comme une équipe de détection : les moteurs de remédiation des produits de sécurité constituent une surface d'élévation systématiquement sous-évaluée.
Chronologie
| Date | Événement |
|---|---|
| 13 et 14 août 2026 | Chaotic Eclipse annonce publiquement rompre avec le processus de divulgation coordonnée, faute de canal de signalement utilisable |
| 24 août 2026 | Publication de ShieldBreak (CVE-2026-69414), contournement du correctif de CVE-2026-50656 dans Microsoft Defender, sans patch disponible |
| Fin août 2026 | Publication de HardBreacher, élévation de privilèges dans Kaspersky Endpoint Security 14.0.0.504 |
| 3 septembre 2026 | Publication du dépôt MSNightmare/FalconFlank avec PoC C++ fonctionnel |
| 3 septembre 2026 | CrowdStrike confirme enquêter et publie une Tech Alert, recommandant de désactiver la remédiation de macros |
| 3 et 4 septembre 2026 | Publications additionnelles : GreenSection (NVIDIA) et PrettyPrague (Avast, Gen Digital) |
| 4 septembre 2026 | Kaspersky déclare HardBreacher corrigé par mise à jour automatique, Gen Digital annonce un correctif en développement |
Fiche acteur et campagne
Acteur : Chaotic Eclipse (alias INFINITE NIGHTMARE, MSNightmare, Nightmare-Eclipse) | Motivation : divulgation non coordonnée, conflit ouvert avec un éditeur | Cible : moteurs de remédiation de produits de sécurité endpoint sous Windows
Ce n'est pas un acteur d'intrusion. C'est un chercheur individuel qui publie sans préavis vendeur, avec code d'exploitation fonctionnel, après une rupture publique avec le processus de signalement de Microsoft. Son historique comprend le contournement BitLocker YellowKey, la faille Defender RoguePlanet, le bug du service de profils LegacyHive, et la chaîne RedSun. Plusieurs de ces divulgations ont été confirmées puis corrigées par les éditeurs, et certaines auraient été exploitées avant correction. La conséquence opérationnelle est directe : le délai entre publication et disponibilité d'un correctif est ici structurellement long, ce qui laisse une fenêtre exploitable réelle pour un red team comme pour un attaquant.
FalconFlank | Aucun CVE assigné | Aucun CVSS publié | Composant : CrowdStrike Falcon Sensor pour Windows, fonction de remédiation des macros Office
Description technique : le code publié manipule des tubes nommés, des points d'analyse (reparse points), des opérations de chargement de DLL et des API système Windows. La racine exacte, descripteur de sécurité permissif, condition de course, résolution de chemin non sécurisée ou autre rupture de frontière de confiance, n'est pas documentée publiquement. Le tube nommé créé par le PoC contient la chaîne FALCONFLANK, ce qui constitue un indice de faible confiance et non un indicateur de compromission fiable, puisque trivialement modifiable.
Conditions d'exploitation : exécution de code local préalable obligatoire. Aucun vecteur distant non authentifié n'est décrit. La vulnérabilité s'inscrit donc après une exécution de macro, un phishing réussi ou un accès initial existant, comme brique d'élévation, pas comme porte d'entrée.
PoC disponible : oui, code C++ complet sur le dépôt GitHub MSNightmare/FalconFlank. Le chercheur précise que CrowdStrike dispose probablement déjà de détections et qu'un test nécessite soit une exclusion, soit une obfuscation du PoC accompagnée d'un changement de la technique de chargement de DLL.
Patch et mitigation : aucun correctif. Mitigation vendeur : désactiver la stratégie Windows Microsoft Office File Suspicious Macro Removal, en maintenant activés les paramètres Cloud Anti-malware for Microsoft Office Files.
Diagramme de la chaîne d'attaque
Sources : dépôts GitHub MSNightmare, The Hacker News, SOCRadar, déclarations CrowdStrike, Kaspersky et Gen Digital.
Analyse technique
Étape 1 : pourquoi un moteur de remédiation est une cible de choix
Un antivirus ou un EDR qui nettoie un fichier malveillant doit écrire. Il doit supprimer, mettre en quarantaine, restaurer une version assainie, parfois déposer un fichier de remplacement. Cette écriture s'effectue avec les privilèges du service, c'est-à-dire SYSTEM, sur un chemin dérivé d'une entrée que l'attaquant contrôle au moins partiellement, puisque c'est lui qui a déposé le fichier suspect. On obtient la définition exacte du deputé confus : un composant très privilégié qui agit sur une donnée peu privilégiée. La question devient alors uniquement de savoir si le produit résout son chemin de destination de façon atomique et sécurisée, ou s'il laisse une fenêtre pendant laquelle un utilisateur standard peut faire pointer ce chemin ailleurs.
Étape 2 : la mécanique de redirection par point d'analyse
C'est le motif récurrent de toute la série publiée par ce chercheur, et il vaut la peine d'être détaillé parce qu'il se transpose à presque tous les EDR. Un utilisateur standard n'a pas le droit d'écrire dans C:\Windows\System32, mais il a le droit de créer des points de montage et des jonctions dans les répertoires qu'il contrôle, typiquement sous %TEMP% ou dans son profil. Si le moteur de remédiation ouvre un chemin situé dans un répertoire contrôlé par l'utilisateur, puis effectue une opération d'écriture ou de déplacement en suivant les points d'analyse, l'attaquant peut substituer une jonction entre le moment de la vérification et le moment de l'usage. L'écriture privilégiée atterrit alors dans un emplacement système. LevelBlue décrit exactement ce schéma pour les précédentes chaînes du même auteur : RedSun détournait l'API Cloud Files et TieringEngineService pour rediriger une écriture Defender vers System32, LegacyHive passait par la manipulation de ruches de registre hors ligne et l'espace de noms du gestionnaire d'objets, ShieldBreak combinait Cloud Files, manipulation de l'espace de noms d'objets, invocation directe de l'API Defender et course dans le chemin de remédiation.
Étape 3 : de l'écriture privilégiée à l'exécution SYSTEM
Obtenir une écriture arbitraire en SYSTEM ne donne pas immédiatement un shell. Il faut ensuite que quelque chose charge le fichier déposé. Les chaînes précédentes du même auteur utilisent des DLL de proxy connues et des tâches planifiées du système : ShieldBreak écrit C:\Windows\System32\phoneinfo.dll puis déclenche l'exécution SYSTEM via la tâche intégrée de Windows Error Reporting, HardBreacher dépose C:\Windows\System32\MY_SNAKE_IS_SOLID.dll avec des permissions complètes pour l'utilisateur courant. Ce sont des cibles classiques de détournement de recherche de DLL : un binaire système signé tente de charger un module absent, et l'attaquant fournit ce module. Pour FalconFlank, le PoC référence des opérations de DLL sans que la cible finale soit documentée publiquement, et le chercheur indique lui-même que la technique de chargement doit être modifiée pour échapper aux détections déjà déployées.
Étape 4 : le rôle du tube nommé
La présence d'un tube nommé dans le PoC suggère une synchronisation entre deux composants de l'exploit, ou un déclenchement de la remédiation coordonné avec la substitution du chemin. Dans une exploitation par condition de course, le tube nommé sert typiquement à savoir précisément quand le service privilégié a ouvert sa cible, afin de basculer la jonction au bon instant plutôt que de boucler à l'aveugle. C'est une inférence à partir du descriptif du PoC et non une lecture du code exécutée ici, mais elle est cohérente avec le fait que le chercheur décrit ses PoC de cette famille comme instables et nécessitant plusieurs tentatives.
Étape 5 : ce que cela change pour une équipe offensive
Sur une mission avec mandat, une élévation locale qui passe par le produit de sécurité présente deux avantages opérationnels. D'abord l'action privilégiée est réalisée par un processus signé, légitime et généralement exclu de l'auto-surveillance de la solution : la télémétrie enregistre une remédiation, pas une exploitation. Ensuite le vecteur ne dépend pas du niveau de correctif de Windows lui-même, ce qui rend inopérante la logique de durcissement classique fondée sur le Patch Tuesday. La contrepartie est que ces primitives sont fragiles, dépendantes de la version du capteur et de la configuration de la stratégie, et que le PoC public est déjà signaturé. Il faut donc les considérer comme des techniques à retester à chaque mission plutôt que comme des outils stables.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Tube nommé | Tube contenant la chaîne FALCONFLANK (indice faible, trivialement modifiable) |
| Fichier | C:\Windows\System32\MY_SNAKE_IS_SOLID.dll (artefact du PoC HardBreacher, Kaspersky) |
| Fichier | C:\Windows\System32\phoneinfo.dll (artefact de la chaîne ShieldBreak, Defender) |
| Dépôt | github.com/MSNightmare/FalconFlank |
| Dépôt | github.com/MSNightmare/HardBreacher |
| Dépôt | github.com/MSNightmare/GreenSection |
| Dépôt | github.com/MSNightmare/PrettyPrague |
| Comportement | Événement de remédiation de macro Office immédiatement suivi d'une création de processus ou d'un changement de privilèges inattendu |
| Comportement | Création de DLL corrélée temporellement à une activité de remédiation Falcon |
| Comportement | Opérations de fichiers impliquant des chemins temporaires, des points d'analyse ou des emplacements Windows protégés |
| Comportement | Processus utilisateur standard interagissant avec des fichiers, services ou tubes nommés liés à Falcon |
| Comportement | Redémarrages, altérations ou changements de stratégie non planifiés du capteur Falcon |
Aucune règle Sigma officielle ni logique de détection éditeur n'a été publiée pour FalconFlank au moment de la rédaction.
MITRE ATT&CK
Cartographie établie par lecture technique du PoC public et des analyses des chaînes antérieures du même auteur. Aucun éditeur n'a publié de cartographie officielle pour FalconFlank.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Execution | User Execution: Malicious File | T1204.002 | Le document Office porteur de macro est le déclencheur de la remédiation détournée |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | Objectif direct du PoC, passage d'utilisateur standard à SYSTEM |
| Privilege Escalation | Abuse Elevation Control Mechanism | T1548 | Le mécanisme élevé abusé est celui du produit de sécurité lui-même |
| Defense Evasion | Hijack Execution Flow: DLL | T1574.001 | Le dépôt d'une DLL dans un emplacement système suivi de son chargement par un binaire signé |
| Defense Evasion | Impair Defenses: Disable or Modify Tools | T1562.001 | La mitigation vendeur impose de désactiver une fonction de protection, dégradant la posture |
| Execution | Inter-Process Communication | T1559 | Usage d'un tube nommé pour la synchronisation de l'exploit |
| Defense Evasion | Indirect Command Execution | T1202 | L'écriture privilégiée est réalisée par un processus tiers légitime, pas par l'attaquant |
Remédiation : checklist opérationnelle
- Consulter la Tech Alert FalconFlank dans le portail de support CrowdStrike, qui reste la source d'autorité tant qu'aucun CVE n'est assigné.
- Désactiver la stratégie Windows Microsoft Office File Suspicious Macro Removal, conformément à la recommandation éditeur.
- Vérifier que les paramètres Cloud Anti-malware for Microsoft Office Files restent activés, faute de quoi la mitigation crée un trou de couverture réel sur les documents piégés.
- Inventorier les postes Windows 11 25H2 et Windows Server 2025 exécutant Falcon Sensor, et identifier ceux configurés en Phase 3 Optimal Protection avec la remédiation Office active.
- Ne pas désactiver le capteur ni élargir les exclusions au delà de la stratégie visée : la perte de couverture endpoint dépasserait largement le risque traité.
- Chasser les séquences remédiation de macro puis création de processus ou modification de jetons, sur les journaux d'endpoint des trente derniers jours.
- Surveiller les créations de fichiers dans C:\Windows\System32 par des processus autres que les installeurs et les mécanismes de mise à jour légitimes.
- Réduire les droits d'administration locale et le nombre de comptes disposant d'une exécution locale interactive, puisque la faille exige un accès local préalable.
- Étendre la revue aux autres produits concernés par la même série : Kaspersky Endpoint Security, à mettre à jour via les bases automatiques, et les produits Gen Digital dont Avast, en attente de correctif.
- Suivre les communications officielles de CrowdStrike et appliquer le correctif ou la nouvelle configuration dès publication, puis réactiver la remédiation de macros.
Sources
- Researcher Releases FalconFlank PoC Showing Privilege Escalation in CrowdStrike Falcon, The Hacker News
- FalconFlank: CrowdStrike Falcon 0-Day PoC, SOCRadar
- New CrowdStrike FalconFlank zero-day grants SYSTEM privileges, BleepingComputer
- Dépôt MSNightmare/FalconFlank, GitHub
- Cloud Sync Root Registration, ShieldBreak: hunting Windows Defender remediation abuse, LevelBlue
- ShieldBreak Zero-Day PoC Claims, The Hacker News
- FalconFlank exposes CrowdStrike Falcon privilege flaw, Techzine


