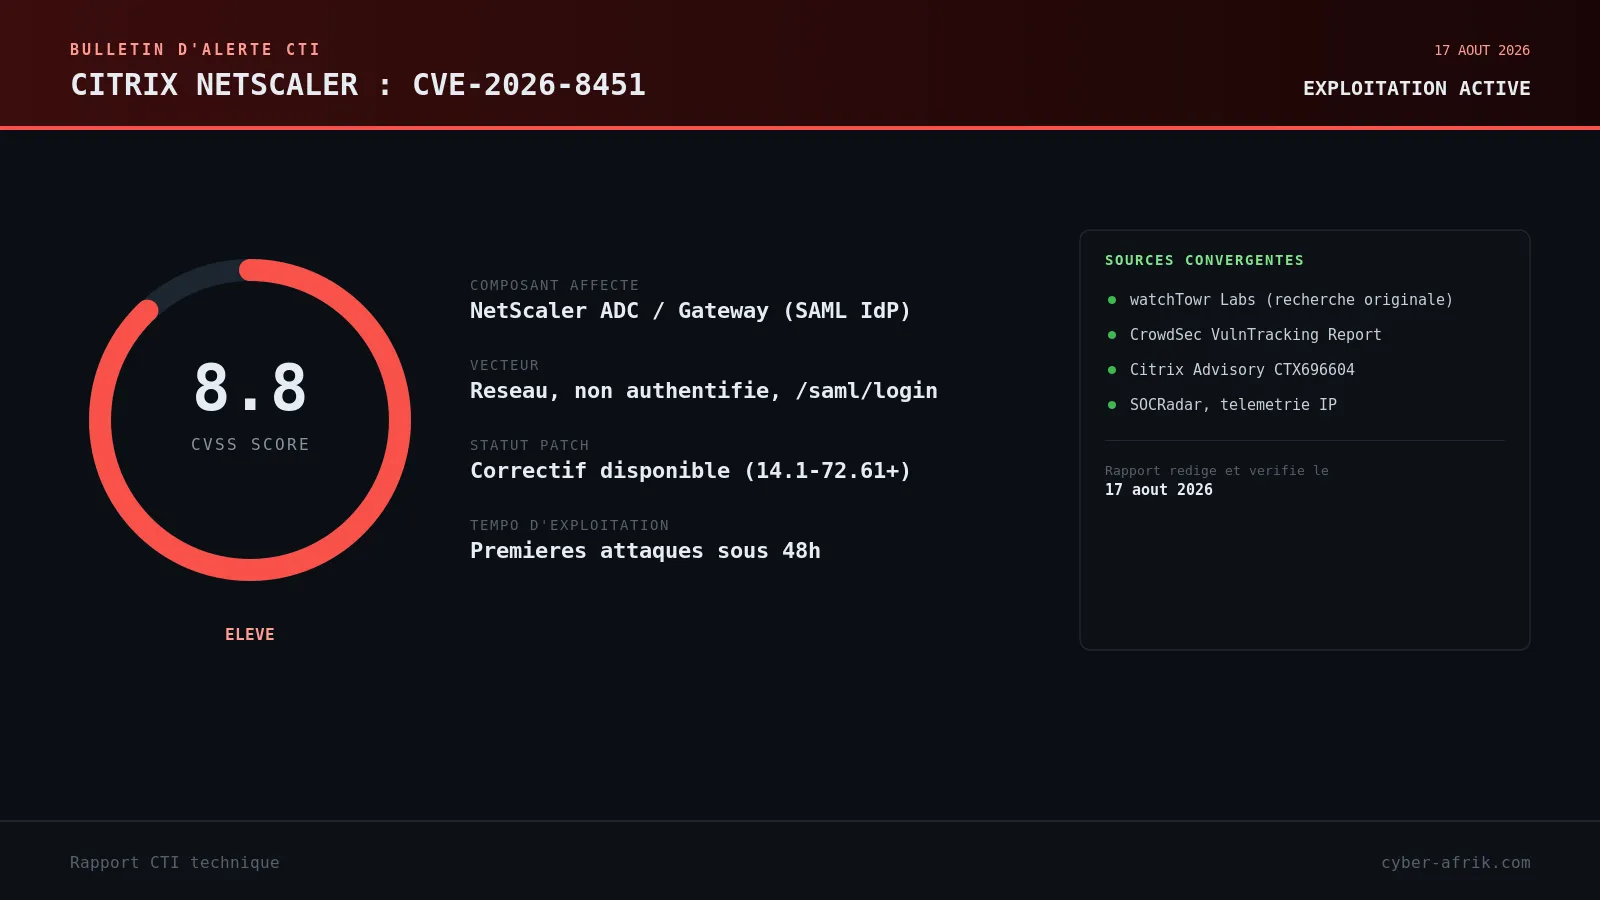
Rapport CTI technique du 17 août 2026
Résumé exécutif
Citrix a publié le 30 juin 2026 un correctif pour CVE-2026-8451, une lecture hors limites (CWE-125) dans le parseur XML des requêtes SAML AuthnRequest des appliances NetScaler ADC et NetScaler Gateway configurées comme fournisseur d'identité. Notée CVSS 8.8, la faille permet à un attaquant non authentifié d'envoyer une requête /saml/login malformée et de récupérer, dans le cookie NSC_TASS renvoyé par le serveur, des fragments de mémoire adjacente au buffer XML : pointeurs de processus, jetons de session, cookies d'authentification. C'est la cinquième variante de la famille CitrixBleed identifiée par watchTowr Labs sur ce composant SAML en un peu plus d'un an.
L'exploitation a démarré vite. CrowdSec a publié une règle de détection le 1er juillet, moins de 24 heures après la divulgation, et a enregistré les premières tentatives d'exploitation dès le 2 juillet. Au bout de quatre jours, le réseau CrowdSec comptait 71 adresses IP distinctes et 424 signaux d'exploitation, avec un pic de 127 dans une seule journée. Un exploit public circule, l'essentiel du trafic est un scan automatisé et opportuniste visant à repérer toute appliance qui répond, et l'objectif dominant observé côté attaquants est la prise de pied dans l'infrastructure plutôt que le vol ponctuel de données. Six semaines après la divulgation, l'exploitation reste active et touche des cibles en Afrique du Sud, en Allemagne, au Royaume-Uni et en France.
Chronologie
| Date | Événement |
|---|---|
| 28 mars 2026 | watchTowr Labs découvre la faille et notifie Citrix ainsi que ses clients sous NDA |
| 30 avril / 7 mai 2026 | watchTowr relance Citrix à deux reprises faute de mise à jour |
| 7 mai 2026 | Citrix confirme qu'un correctif est en développement |
| 14 juin 2026 | Citrix annonce une publication prévue pour le 29 juin |
| 25 juin 2026 | Citrix informe d'un léger retard ; publication reportée de quelques jours |
| 30 juin 2026 | Citrix publie l'avisoire CTX696604 et les correctifs ; watchTowr publie sa recherche |
| 1er juillet 2026 | CrowdSec déploie une règle de détection pour CVE-2026-8451 |
| 2 juillet 2026 | Premières tentatives d'exploitation observées dans la nature |
| 6 juillet 2026 | 71 IP attaquantes distinctes et 424 signaux cumulés recensés par CrowdSec |
| 17 août 2026 | Exploitation toujours active six semaines après le patch, cible privilégiée : prise de pied sur l'infrastructure |
Fiche vulnérabilité
CVE-2026-8451 | CVSS 8.8 (Citrix) | NetScaler ADC / NetScaler Gateway, mode SAML IdP
Description technique : la faille réside dans le parseur d'attributs XML utilisé pour analyser les requêtes AuthnRequest SAML soumises à l'endpoint /saml/login. Le parseur reconnaît les caractères d'espacement (tabulation, retour chariot, saut de ligne, espace) via un test sur une table de bits de 64 entrées, correctement bornée pour les valeurs ASCII au-delà de 0x20. Le problème ne se situe pas dans cette table mais dans la logique de terminaison des valeurs d'attribut non quotées : contrairement aux valeurs entre guillemets, une valeur non quotée n'est plus terminée par un espace blanc, seulement par un octet nul, un > ou le caractère de citation attendu. En pratique, un attribut comme AssertionConsumerServiceURL= suivi d'un saut de ligne n'est jamais correctement terminé : le parseur continue de consommer les octets suivants, y compris au-delà de la balise AuthnRequest, jusqu'au premier caractère de contrôle rencontré. watchTowr a par ailleurs démontré que le parseur tolère un tag d'ouverture AuthnRequest non refermé et un ordre d'attributs arbitraire, ce qui permet de construire un document dont la fermeture </samlp:AuthnRequest> précède la déclaration de l'attribut vulnérable, forçant ainsi le parseur à continuer sa lecture au-delà de la fin du buffer XML légitime pour aller piocher dans la mémoire adjacente du processus nsppe.
Conditions d'exploitation : aucune authentification requise. L'appliance doit être configurée en fournisseur d'identité SAML, une configuration courante pour l'authentification unique d'entreprise sur NetScaler Gateway. Un attaquant envoie une requête POST vers /saml/login contenant un AuthnRequest base64 malformé et récupère la fuite dans le cookie NSC_TASS de la réponse HTTP 302. Le volume de données exfiltrées par requête est limité (quelques dizaines d'octets, contrairement à CVE-2026-3055 qui pouvait fuiter des kilo-octets), mais watchTowr a démontré la possibilité d'extraire de façon fiable des pointeurs de processus en faisant varier la longueur de la requête, ce qui transforme une simple fuite d'information en primitive d'infoleak réutilisable pour un futur chaînage avec une vulnérabilité de corruption mémoire. Une requête triviale (<samlp:AuthnRequest ID=) suffit également à faire planter le processus nsppe, ouvrant une voie de déni de service sans complexité particulière.
PoC disponible : oui. Le Detection Artefact Generator publié par watchTowr Labs sur GitHub (watchTowrlabs/watchTowr-vs-Netscaler-CVE-2026-8451) reproduit l'exploitation et confirme l'exposition. Un exploit fonctionnel indépendant circule également, référencé par CrowdSec dès les premières 24 heures.
Patch/mitigation : mettre à jour vers NetScaler ADC et NetScaler Gateway 14.1-72.61 ou ultérieur, ou 13.1-63.18 ou ultérieur (14.1-72.61 FIPS et 13.1-37.272 pour les builds FIPS/NDcPP), conformément à l'avis CTX696604. Si le correctif ne peut être appliqué immédiatement, désactiver la fonctionnalité SAML IdP supprime intégralement la surface d'attaque.
Diagramme de la chaîne d'attaque
Analyse technique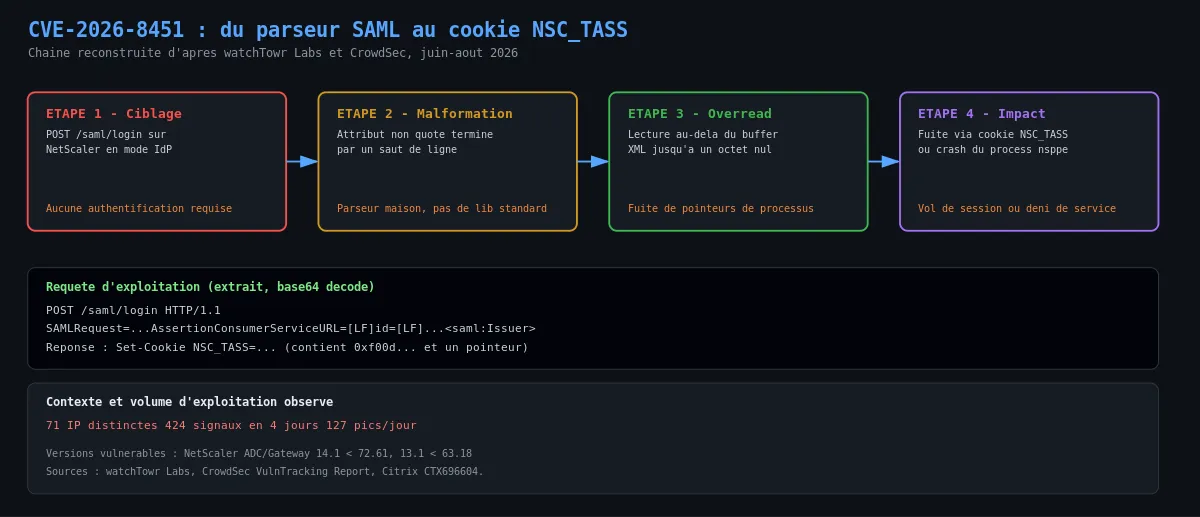
Étape 1 : ciblage de l'endpoint SAML non authentifié
L'attaquant identifie une appliance NetScaler exposée sur Internet et configurée comme IdP SAML, une configuration standard pour le SSO d'entreprise sur NetScaler Gateway. L'endpoint /saml/login accepte, sans aucune authentification préalable, un paramètre SAMLRequest encodé en base64 contenant un document AuthnRequest.
Étape 2 : construction d'un AuthnRequest malformé
L'attaquant construit un document XML où l'attribut AssertionConsumerServiceURL (ou ID) est laissé non quoté et terminé par un saut de ligne plutôt qu'un espace ou une apostrophe. Le parseur XML maison de NetScaler, qui n'utilise pas de bibliothèque standard, applique une logique de terminaison incohérente entre valeurs quotées et non quotées : les secondes ne s'arrêtent que sur un octet nul, un > ou le caractère de citation attendu.
Étape 3 : élargissement de l'overread au-delà du buffer légitime
En combinant un tag d'ouverture AuthnRequest non refermé avec une balise de fermeture placée avant la déclaration de l'attribut vulnérable, l'attaquant force le parseur à continuer sa lecture bien au-delà de la fin du document XML soumis. Le parseur consomme alors des octets appartenant à la mémoire adjacente du processus nsppe, jusqu'à rencontrer un caractère de contrôle qui stoppe la lecture.
Étape 4 : exfiltration via le cookie NSC_TASS
La valeur ainsi lue, y compris les octets de mémoire hors limites, est encodée et renvoyée dans le cookie NSC_TASS de la réponse HTTP 302. En rejouant la requête avec des longueurs variables, l'attaquant reconstitue progressivement un flux de mémoire contenant potentiellement des pointeurs de processus, exploitables comme primitive d'infoleak pour un futur chaînage.
Étape 5 : bascule vers la prise de pied ou le déni de service
Deux issues opérationnelles coexistent dans les données CrowdSec : la majorité du trafic observé est un scan automatisé cherchant à confirmer l'exposition en vue d'une prise de pied ultérieure (vol de jetons de session, contournement MFA via une session valide), tandis qu'une requête minimale suffit à faire planter le processus de traitement nsppe, offrant une voie de déni de service immédiate sans effort d'ingénierie supplémentaire.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Endpoint ciblé | POST /saml/login sur NetScaler ADC / Gateway configuré en SAML IdP |
| Cookie exfiltrant les données | NSC_TASS (valeur anormalement longue ou contenant des octets non imprimables après décodage base64) |
| Signature de crash | Redémarrage inopiné du processus nsppe sans cause applicative identifiée |
| Volume d'attaque observé | 71 IP distinctes, 424 signaux d'exploitation en 4 jours (CrowdSec, au 6 juillet 2026) |
| Origine géographique des victimes recensées | Afrique du Sud, Allemagne, Royaume-Uni, France |
| Outil public | watchTowrlabs/watchTowr-vs-Netscaler-CVE-2026-8451 sur GitHub |
Les IOC réseau précis (liste d'IP attaquantes) ne sont pas publiés intégralement par CrowdSec dans les sources disponibles ; se référer au Live Exploit Tracker CrowdSec pour un flux à jour.
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Reconnaissance | Active Scanning | T1595 | Scan opportuniste et automatisé des appliances NetScaler exposées, confirmé par CrowdSec comme mode dominant du trafic observé |
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation directe de l'endpoint /saml/login sans authentification |
| Credential Access | Steal Web Session Cookie | T1539 | Fuite de jetons de session et cookies d'authentification via le cookie NSC_TASS |
| Defense Evasion / Impact | Endpoint Denial of Service | T1499 | Crash du processus nsppe provoqué par une requête minimale malformée |
Cette cartographie est une lecture technique construite à partir des éléments confirmés par watchTowr Labs et CrowdSec ; aucune attribution officielle MITRE ou vendeur à un groupe précis n'est disponible pour cette CVE à la date de rédaction.
Remédiation : checklist opérationnelle
- Mettre à jour immédiatement vers NetScaler ADC/Gateway 14.1-72.61+ ou 13.1-63.18+ (ou les builds FIPS équivalents), seule remédiation complète.
- Si le patch ne peut être appliqué sous 24 à 48 heures, désactiver la fonctionnalité SAML IdP sur l'appliance pour supprimer la surface d'attaque.
- Retirer l'interface de gestion et l'endpoint SAML de toute exposition directe à Internet lorsque c'est possible ; placer un WAF en amont pour filtrer les requêtes /saml/login malformées.
- Forcer la rotation de tous les jetons de session, cookies NSC_TASS, NSC_AAAC et identifiants associés au SSO NetScaler après le patch, en présumant une exposition antérieure.
- Auditer les journaux /var/log/ns.log à la recherche de crashs répétés du processus nsppe ou de requêtes SAMLRequest atypiques sur la période antérieure au patch.
- S'abonner au CrowdSec Live Exploit Tracker pour CVE-2026-8451 et aux blocklists CrowdSec afin de bloquer préventivement le trafic des IP déjà identifiées comme attaquantes.


