Rapport CTI technique du 6 septembre 2026
Résumé exécutif
JFrog a corrigé le 28 août 2026 une faille d'authentification critique dans Artifactory, référencée CVE-2026-82329 et notée 9.8 sur l'échelle CVSS. Sur une instance auto-hébergée en configuration par défaut, un attaquant qui atteint le service par le réseau peut obtenir des privilèges administrateur sans aucun identifiant, sans interaction utilisateur et sans exploiter de corruption mémoire. Le problème se situe dans JFrog Access, le composant interne qui émet et valide les jetons de la plateforme : les instances qui n'ont pas de join key supplémentaire configurée héritent d'une clé de jointure fantôme, exploitable pour forger des accès et frapper des jetons de niveau administrateur.
Quatre jours après le correctif, watchTowr observait l'exploitation réelle sur ses pots de miel, et CISA ajoutait la vulnérabilité à son catalogue KEV le 2 septembre avec une échéance fédérale au 5 septembre. Les activités observées vont de la simple vérification de la faille jusqu'à la création de comptes de porte dérobée et l'énumération des utilisateurs, des groupes, des jetons et des topologies d'accès fédéré. Le risque ne s'arrête pas à l'instance compromise : Artifactory est un dépôt central de binaires, ce qui place l'attaquant en position d'altérer des pipelines de build, de récupérer des secrets CI/CD et de pousser du code modifié en aval vers les clients de la victime.
Chronologie
| Date | Événement |
|---|---|
| 28 août 2026 | JFrog publie son advisory et les versions correctives, dont Artifactory 7.161.20 |
| 30 août 2026 | L'écosystème développeur relaie massivement la faille, notamment via un post public de Guillermo Rauch (Vercel) qualifiant le cas de bombe RCE |
| 1er septembre 2026 | watchTowr observe les premières exploitations réelles sur ses honeypots |
| 2 septembre 2026 | CISA ajoute CVE-2026-82329 au catalogue KEV, avec six autres vulnérabilités |
| 3 septembre 2026 | Confirmation publique de l'exploitation par plusieurs sources, signalement de dépôts PoC non vérifiés |
| 5 septembre 2026 | Échéance de remédiation imposée aux agences fédérales américaines au titre de la BOD 22-01 |
Fiche vulnérabilité
CVE-2026-82329 | CVSS v3.1 : 9.8 (critique) | Composant affecté : JFrog Artifactory auto-hébergé, service JFrog Access
Classification : CWE-287, authentification incorrecte. Le vecteur est réseau, la complexité faible, aucun privilège ni interaction utilisateur n'est requis, et l'impact est total sur la confidentialité, l'intégrité et la disponibilité de l'instance et des dépôts qu'elle gère.
JFrog Access est le service qui délivre et vérifie les credentials de la plateforme. Les microservices qui composent une installation Artifactory s'enregistrent auprès de lui en présentant un secret partagé, la join key. Selon l'analyse de watchTowr, une instance sur laquelle aucune join key additionnelle n'a été configurée se voit attribuer une clé fantôme, c'est-à-dire une valeur prévisible ou dérivable plutôt qu'un secret réellement aléatoire. Un attaquant qui reconstitue cette valeur se présente alors comme un composant légitime de la plateforme et demande à Access d'émettre un jeton, y compris un jeton administrateur. Aucun contrôle en aval ne rattrape l'erreur, puisque du point de vue d'Access la requête est authentifiée.
Branches concernées et versions correctives publiées par JFrog :
| Branche | Versions affectées | Version corrigée |
|---|---|---|
| 7.161.x | 7.161.0 à 7.161.19 | 7.161.20 |
| 7.146.x | 7.146.0 à 7.146.36 | 7.146.38 |
| 7.133.x | 7.133.0 à 7.133.28 | 7.133.29 |
| 7.125.x | 7.125.0 à 7.125.19 | 7.125.20 |
| 7.117.x | 7.117.0 à 7.117.27 | 7.117.28 |
| 7.111.x | 7.111.4 à 7.111.20 | 7.111.21 |
Conditions d'exploitation : instance auto-hébergée en configuration par défaut, joignable sur le réseau. Les déploiements JFrog Cloud ont été corrigés par l'éditeur et ne demandent pas d'action côté client. Les instances installées par le client sur AWS, Azure ou tout autre hébergeur restent des déploiements auto-hébergés et doivent être traitées.
PoC disponible : partiellement. Aucun exploit de référence n'a été publié par un acteur reconnu au moment de la rédaction, mais des dépôts se présentant comme des PoC circulent et l'exploitation réelle documentée par watchTowr prouve qu'au moins un exploit fonctionnel existe hors des canaux publics. Les dépôts non vérifiés doivent être considérés comme potentiellement piégés.
Patch : mise à niveau vers la version corrigée de la branche. Le correctif n'invalide pas les jetons déjà émis, ce qui rend la rotation obligatoire après application.
Diagramme de la chaîne d'attaque
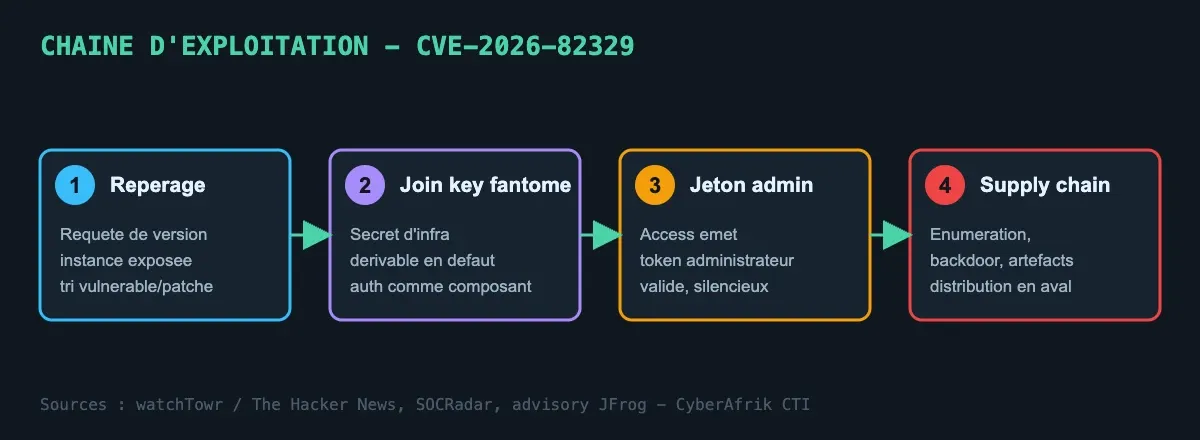
Sources : watchTowr via The Hacker News, SOCRadar, advisory JFrog.
Analyse technique
Étape 1 : identification des instances exposées
Artifactory se signale de façon triviale. Les endpoints de santé non authentifiés répondent sur /artifactory/api/system/ping et sur les routes du routeur interne, l'interface web renvoie une bannière de version, et les métadonnées de dépôt exposent souvent la version exacte de la plateforme. Un attaquant qui cherche des cibles n'a pas besoin d'un scanner spécialisé : une requête de version suffit à trier les instances vulnérables des instances corrigées, ce qui explique la vitesse à laquelle des campagnes opportunistes se montent après une divulgation de ce type.
Étape 2 : abus de la join key fantôme
C'est le cœur du problème. La join key n'est pas un mécanisme d'authentification utilisateur, c'est un secret d'infrastructure destiné à laisser les microservices JFrog se reconnaître entre eux. Un tel secret hérite implicitement d'un très haut niveau de confiance, puisqu'il est censé n'être connu que de composants déjà à l'intérieur du périmètre. Quand ce secret devient dérivable pour une configuration par défaut, l'ensemble du modèle de confiance interne s'effondre : l'attaquant ne contourne pas l'authentification, il s'authentifie correctement en tant que composant interne. C'est la raison pour laquelle la faille est classée CWE-287 et non CWE-306, et c'est aussi ce qui la rend silencieuse dans les journaux applicatifs, où le trafic ressemble à de l'activité machine légitime.
Étape 3 : frappe de jetons administrateur
Une fois reconnu par Access, l'attaquant demande l'émission d'un jeton d'accès portant les droits d'administration. À partir de là, il ne s'agit plus d'exploitation mais d'usage nominal de l'API : le jeton est valide, il traverse tous les contrôles, et son utilisation ultérieure apparaît dans les journaux comme de l'activité administrateur ordinaire. C'est le point d'inflexion où la détection doit basculer de la recherche de payload vers la recherche d'anomalies d'identité, c'est-à-dire des jetons dont personne ne revendique la création.
Étape 4 : reconnaissance interne et sélection des cibles
Yordan Ganchev, de watchTowr, décrit un comportement en deux temps sur les honeypots. Une partie des tentatives se limite à confirmer que la vulnérabilité fonctionne, puis s'arrête : c'est du repérage d'inventaire, probablement destiné à alimenter une liste de cibles pour plus tard. Une autre partie va plus loin et énumère les utilisateurs, les groupes, les jeux de credentials et les topologies d'accès fédéré, dans le but explicite de déterminer si l'environnement mérite un effort supplémentaire. Dans un nombre limité de cas, des comptes de porte dérobée ont été créés. Le trafic observé provenait d'un petit nombre d'adresses IP de géographies variées, sans signe de balayage de masse à ce stade.
Étape 5 : bascule vers la chaîne d'approvisionnement
C'est ici que la criticité réelle dépasse le score CVSS. Artifactory concentre les binaires, les images de conteneurs, les paquets internes et les credentials de publication d'une organisation. Un administrateur illégitime peut remplacer un artefact par une version modifiée, altérer les métadonnées pour masquer la substitution, récupérer les secrets utilisés par les runners de CI, et se servir des relations fédérées pour atteindre d'autres instances. La compromission ne reste pas dans le périmètre de la victime : elle descend le long de la chaîne de distribution vers ses propres clients, avec la vitesse d'un pipeline de livraison continue. Ganchev le résume en observant que l'attaquant qui obtient l'administration d'un système central de chaîne logicielle peut faire exactement ce que l'équipe d'ingénierie fait le mieux, à savoir construire, empaqueter et distribuer vite.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Comportement | Création de jetons d'accès administrateur non corrélée à une action humaine tracée |
| Comportement | Apparition de comptes administrateurs ou de comptes de service non référencés dans l'inventaire |
| Comportement | Énumération massive d'utilisateurs, de groupes et de jeux de credentials sur une fenêtre courte |
| Comportement | Modifications de la topologie d'accès fédéré ou ajout de relations de fédération |
| Journal | Appels à l'API d'émission de jetons de JFrog Access depuis une source réseau externe au plan de contrôle |
| Artefact | Téléversements, écrasements ou suppressions d'artefacts sans job de build correspondant |
| Artefact | Divergence entre les empreintes des images ou paquets publiés et la baseline de référence |
| Réseau | Instance Artifactory joignable depuis Internet sur le port applicatif, sans reverse proxy filtrant |
Aucune liste d'adresses IP publique n'a été diffusée par watchTowr au moment de la rédaction. Le pivot de chasse est donc comportemental, pas atomique.
MITRE ATT&CK
Cartographie établie à partir des comportements décrits par watchTowr et SOCRadar. Aucun éditeur n'a publié de cartographie officielle pour cette campagne : ce qui suit est une lecture technique de notre part, pas une attribution vendeur.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | L'accès initial repose entièrement sur une instance Artifactory joignable par le réseau |
| Credential Access | Steal Application Access Tokens | T1528 | La frappe de jetons administrateur via Access est l'objectif primaire de l'exploitation |
| Defense Evasion | Valid Accounts | T1078 | Le jeton forgé est valide, l'activité ultérieure passe pour de l'administration légitime |
| Persistence | Create Account | T1136 | Création documentée de comptes de porte dérobée sur une partie des instances compromises |
| Persistence | Account Manipulation | T1098 | Modifications de groupes, de permissions et de relations d'accès fédéré |
| Discovery | Account Discovery | T1087 | Énumération des utilisateurs, groupes et jeux de credentials avant décision d'exploitation |
| Collection | Credentials from Password Stores | T1555 | Récupération des secrets et clés de publication stockés au niveau de la plateforme |
| Initial Access | Supply Chain Compromise: Compromise Software Supply Chain | T1195.002 | Position atteinte permettant l'altération d'artefacts distribués en aval |
Remédiation : checklist opérationnelle
- Recenser toutes les instances Artifactory auto-hébergées, y compris les nœuds secondaires, les réplicas, les environnements de secours, les images de conteneurs figées et les déploiements de reprise d'activité. Une instance principale corrigée ne protège de rien si une instance dormante reste joignable.
- Mettre à niveau chaque instance vers la version corrigée de sa branche : 7.161.20, 7.146.38, 7.133.29, 7.125.20, 7.117.28 ou 7.111.21. Traiter d'abord ce qui est exposé sur Internet, puis ce qui est atteignable depuis les réseaux de développement, de build et de production.
- Si le correctif ne peut pas être appliqué immédiatement, restreindre l'accès réseau à Artifactory aux sources d'administration approuvées, via connectivité privée ou reverse proxy strictement filtré. Ce n'est pas un correctif, c'est un délai.
- Configurer explicitement une join key propre à l'installation plutôt que de laisser la plateforme fonctionner sur la valeur par défaut.
- Révoquer tous les jetons d'accès administrateur dont la création ne peut pas être rattachée à une action humaine documentée. Le patch ne les invalide pas.
- Faire tourner les credentials exposés par la plateforme : clés de publication, secrets de CI, comptes techniques, jetons de fédération.
- Auditer les journaux d'Artifactory, de JFrog Access, du fournisseur d'identité, des runners de CI et du plan de contrôle cloud sur une fenêtre remontant au 28 août 2026 au minimum, en cherchant les créations de jetons, les nouveaux administrateurs et les changements de permissions.
- Comparer les artefacts sensibles avec une baseline de confiance hors ligne : images de conteneurs, binaires signés, métadonnées, enregistrements de signature. Une empreinte identique dans Artifactory ne prouve rien si l'attaquant était administrateur.
- Vérifier les relations de fédération sortantes et entrantes, et considérer toute instance fédérée avec une instance compromise comme potentiellement affectée.
- Documenter la fenêtre d'exposition réelle de chaque instance, du 28 août à la date de correction, pour cadrer le périmètre d'une éventuelle réponse à incident.
Sources
- Attackers Exploit Critical JFrog Artifactory Flaw to Mint Admin Tokens Days After Disclosure, The Hacker News
- JFrog Artifactory CVE-2026-82329 Exploited, SOCRadar
- CISA Adds Seven Known Exploited Vulnerabilities to Catalog, 2 septembre 2026
- Fiche CVE-2026-82329, CVE.org
- JFrog Security Advisories
- Critical JFrog Artifactory Vulnerability Reportedly Exploited in the Wild, SecurityWeek


