Rapport CTI technique du 24 août 2026
Résumé exécutif
Zimbra Collaboration Suite (ZCS) est visé depuis la mi-août par une campagne d'exploitation active contre CVE-2026-73570, une injection de commande système (CWE-78) logée dans le composant de notification SNMP. Quand le paquet optionnel zimbra-snmp est installé et que les notifications SNMP sont activées, un attaquant distant et non authentifié peut envoyer une requête SMTP forgée qui finit par exécuter des commandes arbitraires avec les privilèges de l'utilisateur zimbra. Le correctif existe depuis le 21 juillet 2026 (version 10.1.20), mais un grand nombre d'instances restent visiblement non patchées un mois plus tard : CERT Polska a détecté une exploitation active dès le 17 août, et CISA a inscrit la faille à son catalogue KEV le 21 août avec une échéance de mise en conformité fixée au 24 août pour les agences fédérales américaines.
Le vecteur d'attaque ne nécessite ni interaction utilisateur ni identifiants valides, ce qui en fait une cible de choix pour des scans de masse contre des serveurs de messagerie exposés. La bonne nouvelle relative : la condition préalable (zimbra-snmp installé et notifications SNMP actives) réduit la surface par rapport à une faille par défaut, mais reste courante sur des déploiements qui utilisent le monitoring SNMP intégré pour la supervision de la plateforme. Ce rapport détaille la chaîne d'exploitation, les indicateurs disponibles et la checklist de remédiation applicable dès maintenant.
Chronologie
| Date | Événement |
|---|---|
| 2026-07-21 | Zimbra publie la version 10.1.20, qui corrige neuf failles dont l'injection de commande SNMP, sans détail technique complet à la sortie |
| 2026-08-17 | CERT Polska alerte sur une exploitation active de la faille dans des environnements réels |
| 2026-08-20 | The Hacker News et SecurityWeek publient les détails techniques et l'identifiant CVE-2026-73570 |
| 2026-08-21 | CISA ajoute CVE-2026-73570 au catalogue Known Exploited Vulnerabilities, délai fixé au 24 août 2026 pour les agences fédérales (FCEB) |
| 2026-08-24 | Échéance de mise en conformité CISA KEV |
Fiche vulnérabilité (format fiche CTI)
CVE-2026-73570 | CVSS 8.9 (CWE-78, injection de commande OS) | Zimbra Collaboration Suite avant 10.1.20, composant zimbra-snmp
La faille se situe dans le traitement des notifications SNMP par Zimbra Collaboration. Quand le paquet zimbra-snmp est présent et que les notifications SNMP sont activées, le service traite des données issues de requêtes SMTP sans les assainir correctement avant de les faire transiter vers un contexte d'exécution de commande système. Un attaquant qui contrôle le contenu de la requête SMTP peut donc injecter des métacaractères shell et faire exécuter des commandes arbitraires par le processus Zimbra, avec les privilèges du compte système zimbra.
Conditions d'exploitation : accès réseau à l'interface SMTP du serveur ciblé, aucune authentification requise, aucune interaction utilisateur nécessaire côté victime. La précondition logicielle (zimbra-snmp installé, notifications SNMP activées) n'est pas la configuration par défaut de ZCS, mais reste répandue sur les instances qui exploitent la supervision SNMP native de la suite.
PoC disponible : aucun PoC public identifié dans les sources consultées au moment de la rédaction. L'exploitation a en revanche été observée en conditions réelles par CERT Polska, ce qui indique qu'un exploit fonctionnel circule déjà en dehors de la sphère publique.
Patch/mitigation : mise à jour vers Zimbra Collaboration 10.1.20 ou une version ultérieure. À défaut de pouvoir patcher immédiatement, désactiver les notifications SNMP ou désinstaller le paquet zimbra-snmp neutralise le vecteur.
Diagramme de la chaîne d'attaque
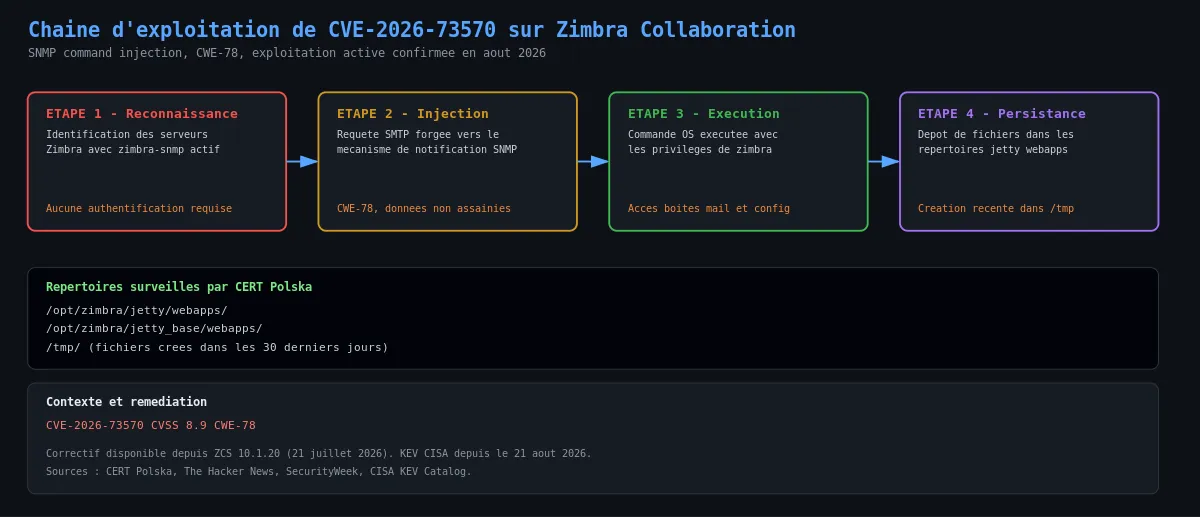
Diagramme de la chaine d'attaque disponible dans l'archive locale de cet article (integration image indisponible dans cette session automatisee).
Chaîne reconstruite à partir des avis CERT Polska et des analyses The Hacker News / SecurityWeek citées en sources.
Analyse technique
Étape 1 : identification des cibles
Un attaquant recense les serveurs Zimbra exposant leur interface SMTP sur Internet. Rien dans cette phase ne distingue une instance vulnérable d'une instance saine : la présence de zimbra-snmp et l'activation des notifications ne sont pas visibles depuis l'extérieur sans tentative d'exploitation ou fuite de configuration.
Étape 2 : envoi de la requête SMTP forgée
L'attaquant construit une requête SMTP contenant une charge utile destinée à être interprétée par le mécanisme de notification SNMP. Le service Zimbra reçoit cette requête sur son interface normale : aucune anomalie de protocole n'est nécessaire à ce stade, seule la donnée transportée est malveillante.
Étape 3 : injection dans le contexte de commande
La donnée non assainie atteint un appel système. C'est le cœur du CWE-78 : le service construit une commande shell en concaténant des éléments contrôlés par l'attaquant, sans échappement ni liste blanche de caractères autorisés.
Étape 4 : exécution en tant qu'utilisateur zimbra
La commande injectée s'exécute avec les droits du compte de service zimbra. Ce compte a généralement accès en lecture aux boîtes mail hébergées, aux fichiers de configuration et aux répertoires applicatifs jetty, ce qui ouvre la voie à l'exfiltration de données et au dépôt d'outils supplémentaires.
Étape 5 : persistance
CERT Polska recommande de vérifier les fichiers créés récemment dans les répertoires jetty webapps et dans /tmp, ce qui suggère que les attaquants observés déposent des artefacts (potentiellement des web shells) pour conserver un accès après l'exécution de commande initiale.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Fichier de log à auditer | /var/log/zimbra.log, rechercher des redémarrages inhabituels du service SNMP |
| Chemin à surveiller | /opt/zimbra/jetty/webapps/ |
| Chemin à surveiller | /opt/zimbra/jetty_base/webapps/ |
| Chemin à surveiller | /tmp/, fichiers créés dans les 30 derniers jours |
Aucun hash de charge utile ni adresse IP d'attaquant n'a été publié par CERT Polska ou par les sources reprises dans ce rapport. La détection repose donc sur le comportement du système plutôt que sur des signatures statiques.
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Reconnaissance | Active Scanning | T1595 | identification des serveurs Zimbra exposant SMTP avec zimbra-snmp actif |
| Initial Access | Exploit Public-Facing Application | T1190 | exploitation directe du service SMTP/SNMP exposé, sans authentification |
| Execution | Command and Scripting Interpreter | T1059 | exécution de la commande OS injectée via le contexte SNMP |
| Persistence | Server Software Component: Web Shell | T1505.003 | dépôt de fichiers dans les répertoires jetty webapps observé par CERT Polska |
Aucune cartographie ATT&CK officielle n'a été publiée par Zimbra, CERT Polska ou CISA pour cette campagne au moment de la rédaction. Le tableau ci-dessus est une lecture technique construite à partir des éléments confirmés, pas une attribution vendeur.
Remédiation : checklist opérationnelle
- Mettre à jour immédiatement toutes les instances Zimbra Collaboration vers la version 10.1.20 ou supérieure.
- Si la mise à jour ne peut pas être appliquée dans l'immédiat, désactiver les notifications SNMP ou désinstaller le paquet zimbra-snmp.
- Auditer /var/log/zimbra.log à la recherche de redémarrages anormaux du service SNMP.
- Vérifier la présence de fichiers créés récemment dans /opt/zimbra/jetty/webapps/, /opt/zimbra/jetty_base/webapps/ et /tmp/.
- Restreindre l'exposition réseau du service SMTP/SNMP de Zimbra au strict périmètre nécessaire, via segmentation et règles de pare-feu.
- Pour les entités soumises à la directive CISA KEV, confirmer la conformité avant l'échéance du 24 août 2026.
- Mettre à jour les règles de détection EDR/SIEM avec les indicateurs comportementaux publiés par CERT Polska.
Sources
- Attackers Exploit Zimbra SNMP Flaw for Unauthenticated Remote Code Execution - The Hacker News
- Zimbra Patches Critical SNMP Command Injection and Four XSS Vulnerabilities - The Hacker News
- CVE-2026-73570 : Zimbra RCE Exploited - SOCRadar
- Hackers Target Zimbra Servers in Active Exploitation Campaign - SecurityWeek
- CVE-2026-73570 Exploited in the Wild: Unauthenticated RCE Hits Zimbra - SecurityOnline
- CVE-2026-73570 - NIST NVD


