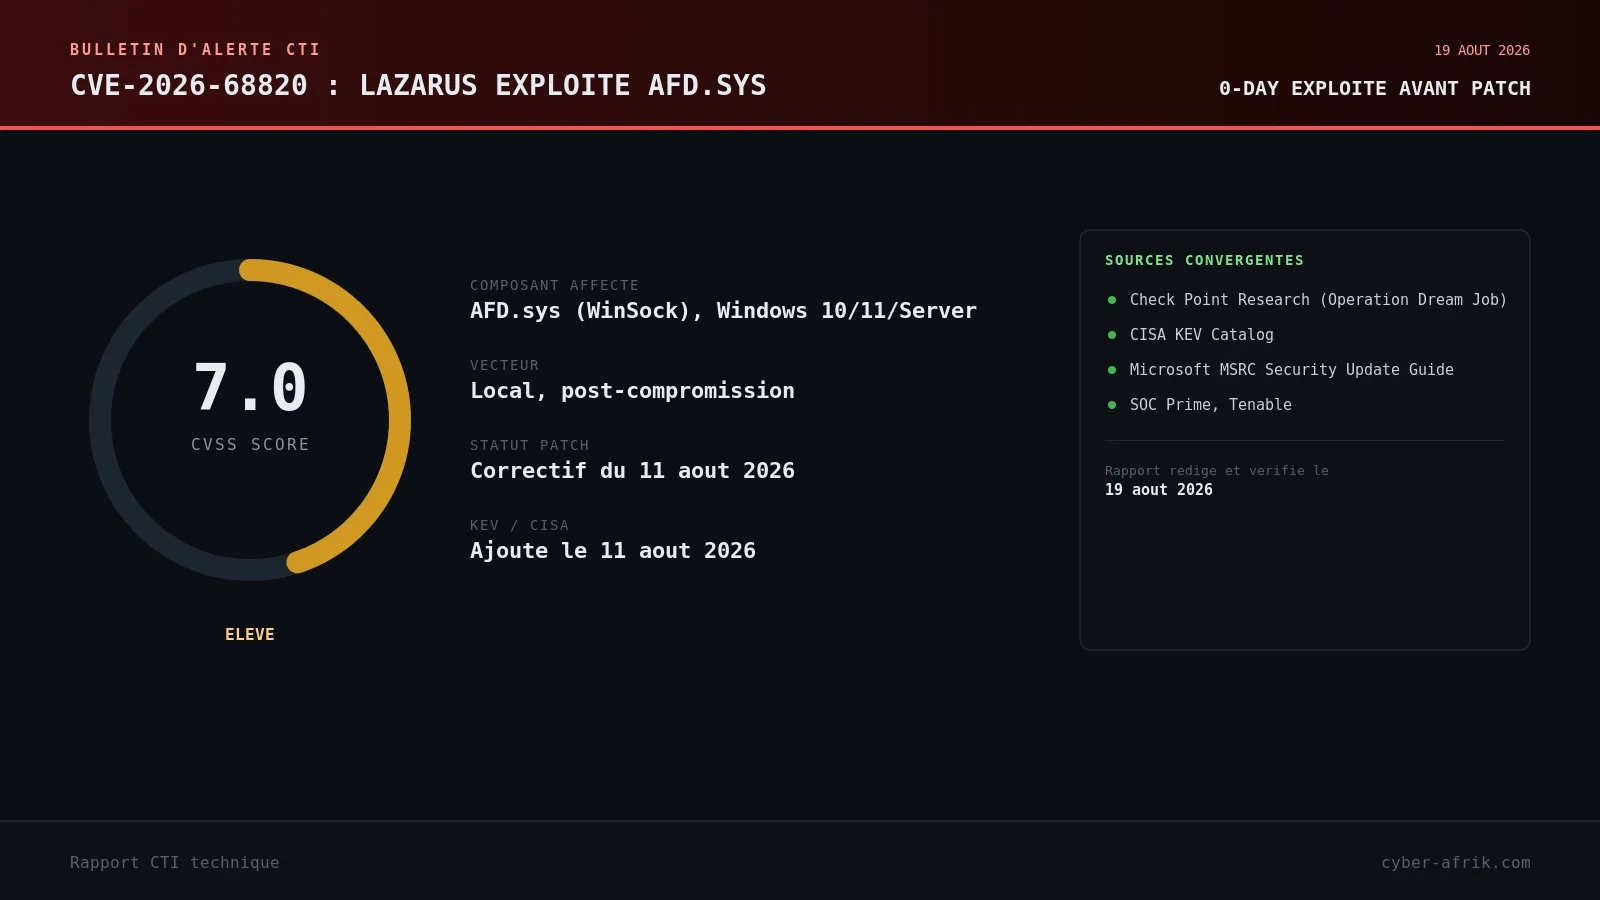
Rapport CTI technique du 19 août 2026
Résumé exécutif
Microsoft a corrigé le 11 août 2026 CVE-2026-68820, une élévation de privilèges par use-after-free dans le pilote Windows Ancillary Function Driver for WinSock (AFD.sys), le même jour où CISA l'a ajoutée à son catalogue Known Exploited Vulnerabilities. Check Point Research, qui a découvert et signalé la faille au MSRC le 28 juillet 2026, l'a attribuée au groupe nord-coréen Lazarus dans le cadre de sa campagne de longue date Operation Dream Job. La vulnérabilité elle-même est locale : elle nécessite un accès déjà établi sur la machine cible et ne sert donc pas de vecteur d'accès initial, mais elle transforme un simple pied à terre utilisateur en contrôle SYSTEM complet, avec un score CVSS de 7,0.
Ce qui rend ce dossier significatif n'est pas la faille prise isolément, mais son rôle dans une chaîne d'intrusion complète et documentée. Operation Dream Job cible depuis plusieurs années les secteurs de la défense, de l'aérospatial, de l'aviation, des drones, de la robotique et des technologies militaires via de fausses offres d'emploi et des logiciels trojanisés. Dans les intrusions récentes observées par Check Point, l'exploitation de CVE-2026-68820 a permis de déployer une nouvelle version du rootkit en mode noyau FudModule, un outil déjà associé à Lazarus dans des campagnes antérieures et connu pour sa capacité à neutraliser la visibilité des solutions EDR une fois les privilèges SYSTEM obtenus.
Chronologie
| Date | Événement |
|---|---|
| Début juillet 2026 | Check Point observe l'exploitation active du 0-day CVE-2026-68820 dans des intrusions attribuées à Lazarus (Operation Dream Job) |
| 28 juillet 2026 | Check Point Research signale la vulnérabilité au Microsoft Security Response Center |
| 31 juillet 2026 | Microsoft confirme l'existence du problème |
| 5 août 2026 | Attribution de l'identifiant CVE-2026-68820 |
| 11 août 2026 | Publication du correctif dans le Patch Tuesday d'août 2026 ; ajout simultané au catalogue KEV de CISA |
Fiche vulnérabilité (format fiche CTI)
CVE-2026-68820 | CVSS 7.0 (élévation de privilèges locale) | Windows Ancillary Function Driver for WinSock (AFD.sys), Windows 10, Windows 11 et plusieurs générations de Windows Server
Il s'agit d'une vulnérabilité use-after-free dans AFD.sys, le pilote noyau qui prend en charge les opérations de socket pour la Windows Sockets API. Le bug provient d'une synchronisation incorrecte lorsque plusieurs threads accèdent simultanément à l'état associé à un socket : dans certaines conditions de course, un chemin de code libère un objet mémoire pendant qu'un autre continue de l'utiliser, ce qui crée une corruption exploitable. Un attaquant disposant déjà d'un accès local authentifié, via une application spécialement conçue, peut déclencher répétitivement cette condition de course jusqu'à atteindre la fenêtre de timing vulnérable. L'exploitation réussie fournit une primitive de lecture/écriture au niveau noyau, exploitable pour obtenir les privilèges SYSTEM.
Conditions d'exploitation : accès local authentifié préalable requis (la faille n'est pas exploitable depuis le réseau), aucune interaction utilisateur supplémentaire nécessaire, complexité d'attaque élevée du fait de la nature probabiliste de la condition de course.
PoC disponible : non. Aucun code d'exploitation public n'a été identifié au moment de la rédaction. Check Point a délibérément retenu les détails techniques complets de l'exploitation après la publication du correctif, afin de limiter la reproductibilité pendant la fenêtre de déploiement des mises à jour.
Patch/mitigation : correctif Microsoft disponible depuis le Patch Tuesday du 11 août 2026, à déployer en priorité malgré un score CVSS inférieur à d'autres failles critiques du même cycle, en raison de l'exploitation confirmée avant correctif. Le correctif seul ne supprime pas les implants déjà installés sur des systèmes compromis avant patch : toute machine présentant des indicateurs compatibles avec Operation Dream Job doit être traitée comme un incident à part entière et pas seulement comme un manquement de patch.
Fiche d'acteur / campagne : Operation Dream Job (Lazarus)
Acteur | Attribution : Lazarus Group (Corée du Nord) | Campagne : Operation Dream Job, active depuis plusieurs années, ciblage renforcé en 2026
Operation Dream Job repose sur de fausses opportunités d'emploi utilisées comme leurre d'ingénierie sociale contre des employés de la défense, de l'aérospatial, de l'aviation, des drones, de la robotique et des technologies militaires. La chaîne de livraison combine des leurres liés à des PDF malveillants et des logiciels trojanisés pour obtenir une première exécution de code. Dans les intrusions récentes, le téléchargeur en mémoire MISTPEN effectue la reconnaissance initiale, établit la persistance, puis charge un module d'exploit ciblant AFD.sys. Une fois l'escalade de privilèges réussie via CVE-2026-68820, les attaquants exécutent FudModule avec les droits SYSTEM, donnant au rootkit en mode noyau les privilèges nécessaires pour interférer avec la surveillance de sécurité et approfondir la compromission.
Diagramme de la chaîne d'attaque
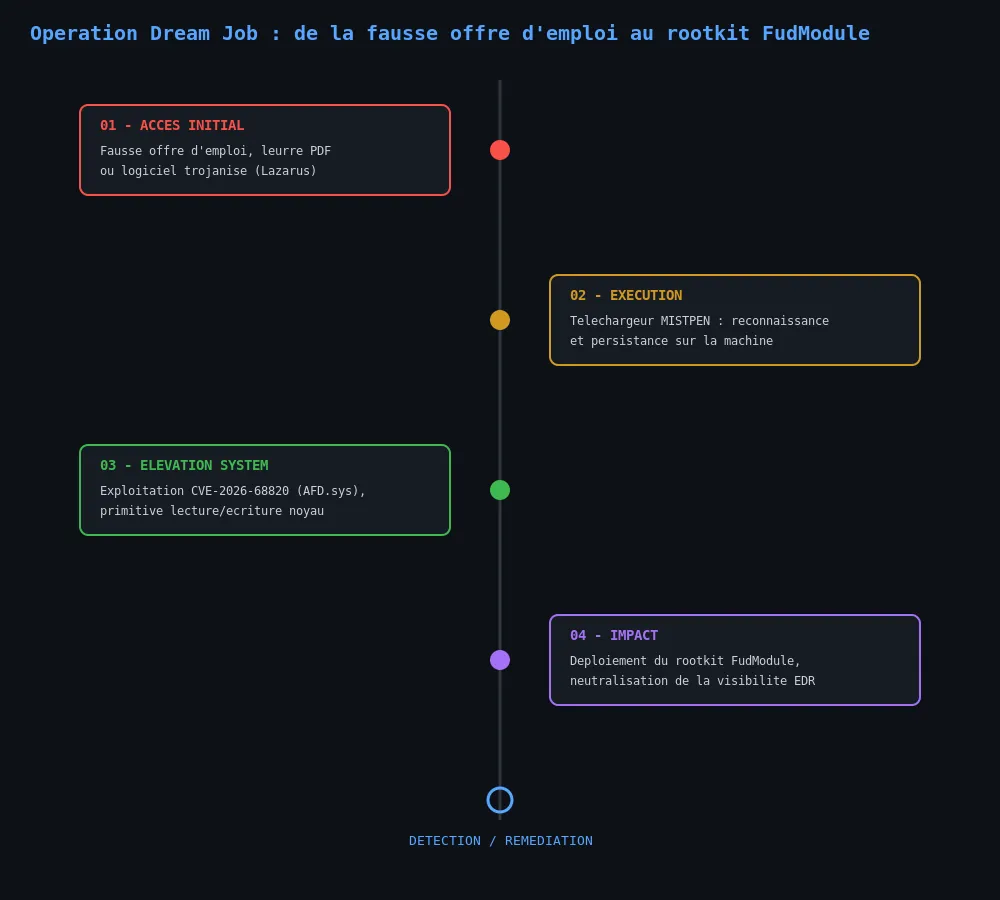
Chronologie reconstruite à partir des recherches publiées par Check Point Research et de l'analyse SOC Prime de CVE-2026-68820.
Analyse technique
Étape 1 : ingénierie sociale et livraison initiale
Lazarus contacte des cibles dans les secteurs défense, aérospatial et robotique via de fausses offres d'emploi, souvent relayées par des profils de recruteurs fictifs sur des réseaux professionnels. La chaîne de livraison s'appuie sur des documents liés à des PDF piégés et des logiciels légitimes trojanisés, présentés comme des tests techniques ou des outils liés au poste proposé.
Étape 2 : exécution du téléchargeur MISTPEN et reconnaissance
Une fois le leurre exécuté, le téléchargeur en mémoire MISTPEN prend pied sur la machine. Il effectue une reconnaissance de l'environnement, établit des mécanismes de persistance, puis récupère et charge un module d'exploit spécifiquement conçu pour cibler le pilote réseau Windows AFD.sys.
Étape 3 : déclenchement de la condition de course dans AFD.sys
Le module d'exploit provoque de manière répétée la condition de course exploitant l'use-after-free de CVE-2026-68820, jusqu'à atteindre la fenêtre de timing où l'objet mémoire libéré par un thread reste référencé par un autre. Cette étape ne nécessite ni interaction utilisateur supplémentaire ni élévation de privilège préalable au-delà du contexte utilisateur déjà obtenu.
Étape 4 : primitive noyau et élévation vers SYSTEM
L'exploitation réussie de la condition de course fournit une primitive de lecture/écriture au niveau noyau. Les attaquants l'exploitent pour obtenir les privilèges SYSTEM, le niveau de contrôle le plus élevé disponible sur un hôte Windows.
Étape 5 : déploiement du rootkit FudModule et neutralisation de l'EDR
Avec les privilèges SYSTEM en main, Lazarus déploie une nouvelle version du rootkit en mode noyau FudModule. Ce composant permet d'interférer avec les outils de surveillance de sécurité, de masquer l'activité post-compromission et de faciliter la persistance à long terme, la reconnaissance de credentials et un éventuel mouvement latéral vers d'autres systèmes de l'organisation ciblée.
Indicateurs de compromission
Aucun indicateur technique unique (hash, IP, domaine) permettant d'identifier spécifiquement l'exploitation de la condition de course CVE-2026-68820 n'a été publié par Microsoft ou Check Point à ce jour. Les équipes de défense doivent s'appuyer sur les indicateurs de la campagne Operation Dream Job dans son ensemble, publiés dans les recherches Check Point associées, plutôt que sur des IOC propres à cette CVE.
| Type | Valeur |
|---|---|
| Comportement | Transitions inattendues d'un contexte utilisateur standard vers une exécution SYSTEM, sans passage par un mécanisme d'élévation légitime (UAC, service) |
| Comportement | Activité anormale impliquant AFD.sys immédiatement avant une élévation de privilèges |
| Comportement | Tentatives de manipulation de callbacks de sécurité, de registre ou de threads au niveau noyau |
| Malware associé | Téléchargeur en mémoire MISTPEN, rootkit en mode noyau FudModule (indicateurs détaillés disponibles dans les publications Check Point sur Operation Dream Job) |
MITRE ATT&CK
La progression tactique globale d'Operation Dream Job est documentée de longue date par plusieurs éditeurs pour Lazarus ; le rattachement spécifique de CVE-2026-68820 à l'étape de privilege escalation est une lecture technique construite à partir de l'analyse SOC Prime et Check Point, pas une cartographie officielle unique.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Spearphishing Attachment | T1566.001 | Leurres liés à des PDF malveillants envoyés dans le cadre de fausses offres d'emploi |
| Execution | User Execution: Malicious File | T1204.002 | Exécution du leurre ou du logiciel trojanisé par la cible |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | Exploitation de la condition de course CVE-2026-68820 dans AFD.sys pour obtenir SYSTEM |
| Defense Evasion | Rootkit | T1014 | Déploiement du rootkit en mode noyau FudModule après élévation de privilèges |
| Defense Evasion | Impair Defenses | T1562.001 | Interférence avec la visibilité des outils EDR une fois les privilèges SYSTEM acquis |
Remédiation : checklist opérationnelle
- Déployer immédiatement le correctif Microsoft du 11 août 2026 sur l'ensemble du parc Windows 10, Windows 11 et Windows Server, y compris les serveurs d'entreprise où une compromission à faible privilège pourrait déjà exister.
- Traiter tout hôte présentant des indicateurs compatibles avec Operation Dream Job (MISTPEN, FudModule) comme un incident de sécurité à part entière, indépendamment du statut de patch, car le correctif ne supprime pas un implant déjà en place.
- Auditer les journaux d'événements pour repérer des transitions anormales vers une exécution SYSTEM sans passage par un mécanisme d'élévation attendu.
- Renforcer la détection comportementale autour du chargement de pilotes non signés ou de manipulations suspectes de callbacks de sécurité, typiques du déploiement de rootkits en mode noyau.
- Sensibiliser spécifiquement les équipes des secteurs défense, aérospatial, aviation, drones et robotique aux leurres de recrutement frauduleux et aux logiciels trojanisés présentés comme des tests techniques.
- Combiner le déploiement rapide du correctif avec une chasse aux menaces ciblée sur les indicateurs Operation Dream Job, une revue des identifiants et une investigation des exécutions récentes de fichiers liés à des offres d'emploi suspectes.
Sources
- SOC Prime - CVE-2026-68820: Actively Exploited Windows AFD.sys Zero-Day Enables SYSTEM Privilege Escalation
- Action1 - CVE-2026-68820: Windows Ancillary Function Driver for WinSock Elevation of Privilege Vulnerability
- Tenable - August 2026 Microsoft Patch Tuesday
- Microsoft Security Response Center - CVE-2026-68820 Security Update Guide


