Rapport CTI technique du 18 août 2026
Résumé exécutif
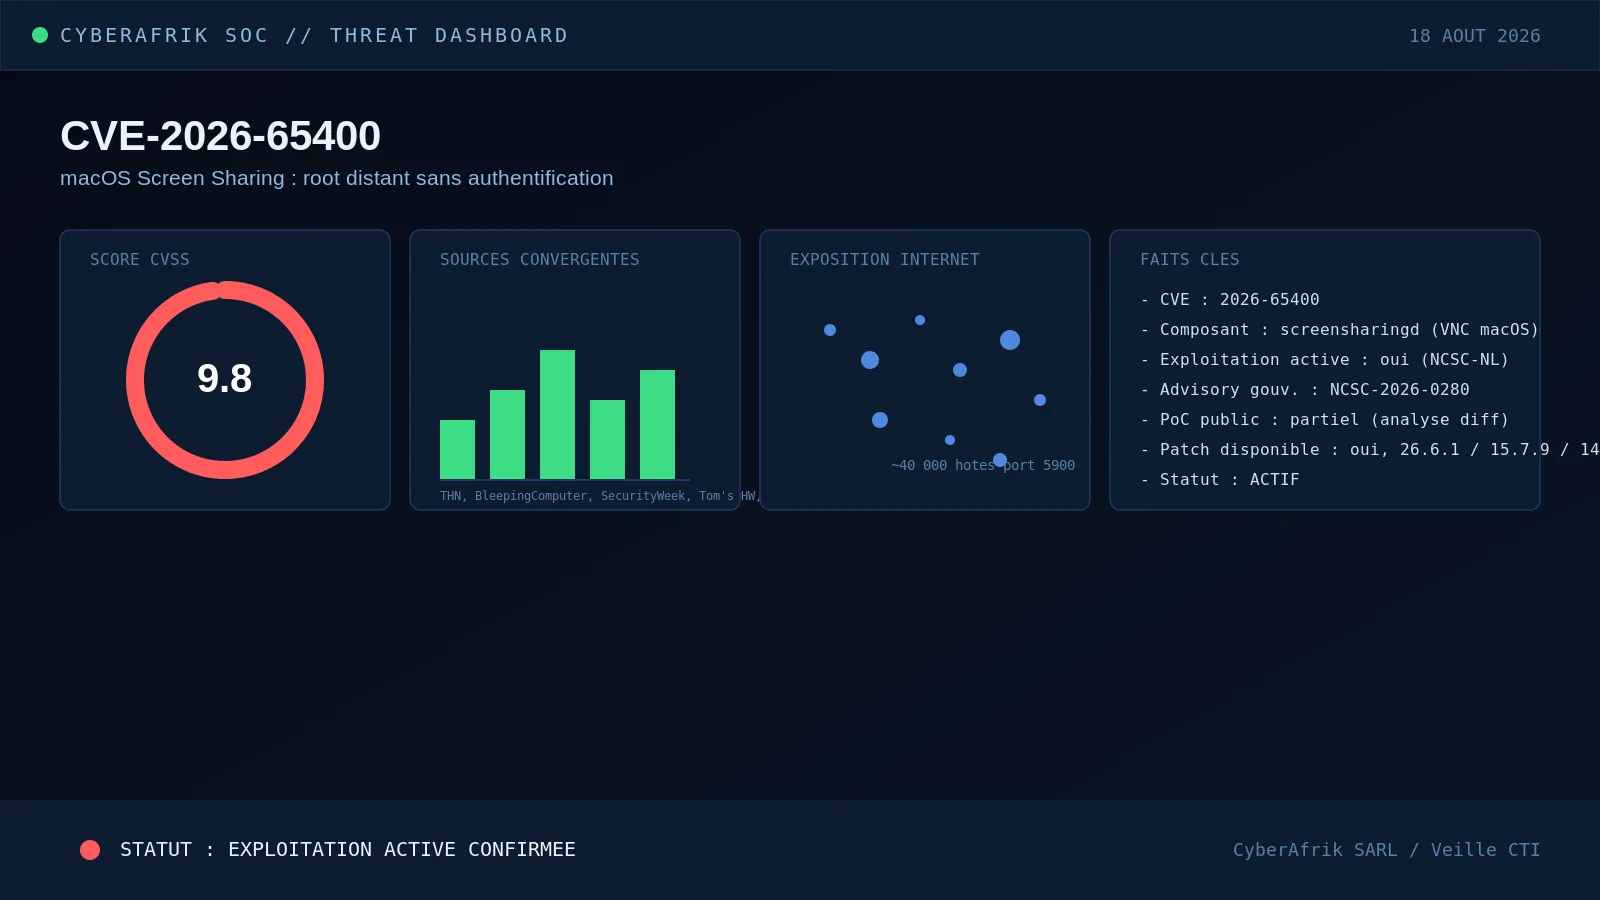
Apple a livré le 6 août 2026 un correctif d'urgence pour CVE-2026-65400 (CVSS 9.8), une faille d'authentification critique dans le service Screen Sharing de macOS qui permet à un attaquant réseau, sans identifiants valides, de s'authentifier auprès du démon screensharingd comme s'il avait fourni le bon mot de passe. Le 14 août, le NCSC néerlandais (avisory NCSC-2026-0280) a confirmé une exploitation active sur plusieurs systèmes exposant le port 5900/tcp à Internet : dans chaque cas observé, l'attaquant a obtenu un accès root et déployé un mineur Monero. La sévérité a été relevée de 7.1 à 9.8 le même jour, l'agence jugeant l'attaque automatisable.
Le mécanisme sous-jacent tient dans un bug de machine à états : le validateur de longueur de trame de l'implémentation SRP (Secure Remote Password) retourne par erreur un code de succès obsolète lorsqu'il reçoit une trame de taille anormale, ce qui fait avancer la négociation d'authentification sans qu'aucune preuve cryptographique n'ait été apportée. Cette faille est distincte d'un second bug pré-authentification dans le même fichier source, divulgué séparément par le chercheur @osxreverser et corrigé plus tôt dans macOS 26.6 sans passer par un rapport à Apple.
Chronologie
| Date | Événement |
|---|---|
| Fin juillet 2026 | macOS Tahoe 26.6 corrige trois autres bugs du composant Screen Sharing Server (CVE-2026-43779, CVE-2026-43777, CVE-2026-43760), découverts par le chercheur @osxreverser et non signalés à Apple |
| 6 août 2026 | Apple publie des correctifs d'urgence pour CVE-2026-65400 dans macOS Tahoe 26.6.1, Sequoia 15.7.9 et Sonoma 14.8.9 ; le chercheur Alfredo Pesoli (Bynario) est crédité pour un bug voisin |
| 8 août 2026 | La société Calif publie une analyse technique du correctif, reconstruite par rétro-ingénierie du diff Apple |
| 11-14 août 2026 | Le NCSC-NL observe une exploitation active sur plusieurs systèmes exposant le port 5900/tcp |
| 14 août 2026 | Le score de sévérité est relevé de 7.1 à 9.8, l'attaque étant jugée automatisable |
| 15 août 2026 | The Hacker News, BleepingComputer, SecurityWeek, TechTimes et Tom's Hardware publient leur couverture |
| 17-18 août 2026 | Help Net Security confirme la poursuite de l'exploitation ; le NCSC-NL n'a toujours publié ni adresse de portefeuille ni pool de minage |
Fiche vulnérabilité (format fiche CTI)
CVE-2026-65400 | CVSS 9.8 (critique, réévalué depuis 7.1) | macOS Screen Sharing / démon screensharingd
Description technique : la faille réside dans l'implémentation SRP du démon screensharingd. Le validateur de longueur de trame, confronté à une trame de taille anormale pendant la négociation d'authentification, retourne le code de succès de la lecture précédente au lieu de signaler une erreur. La machine à états interprète ce retour comme une étape d'authentification validée et poursuit la négociation, alors qu'aucune preuve cryptographique de connaissance du mot de passe n'a été fournie. Un attaquant réseau peut ainsi s'authentifier sans connaître ni compte ni mot de passe.
Conditions d'exploitation : Screen Sharing (ou Gestion à distance) activé sur la cible, port 5900/tcp joignable depuis le réseau de l'attaquant. Aucune interaction utilisateur, aucune authentification préalable requise. Calif indique avoir construit un exploit fonctionnel pour cette faille et pour le bug pré-auth voisin en quatre heures à l'aide d'un agent IA, un délai qui illustre le resserrement de l'écart entre divulgation et arme opérationnelle.
PoC disponible : partiellement. Calif a publié une analyse technique basée sur le diff du correctif, sans exploit complet, en attendant un taux de mise à jour suffisant du parc. @osxreverser a documenté un bug distinct dans le même fichier source sans le signaler à Apple au préalable.
Patch/mitigation : mise à jour vers macOS Tahoe 26.6.1, Sequoia 15.7.9 ou Sonoma 14.8.9. Si le correctif ne peut pas être appliqué immédiatement, désactiver Screen Sharing (Réglages Système > Général > Partage) et bloquer 5900/tcp en entrée sur le pare-feu périmétrique. La rotation du mot de passe VNC et le retrait de comptes autorisés au partage d'écran n'ont aucun effet : ces contrôles interviennent en aval du point où l'authentification est déjà contournée par le démon.
Diagramme de la chaîne d'attaque
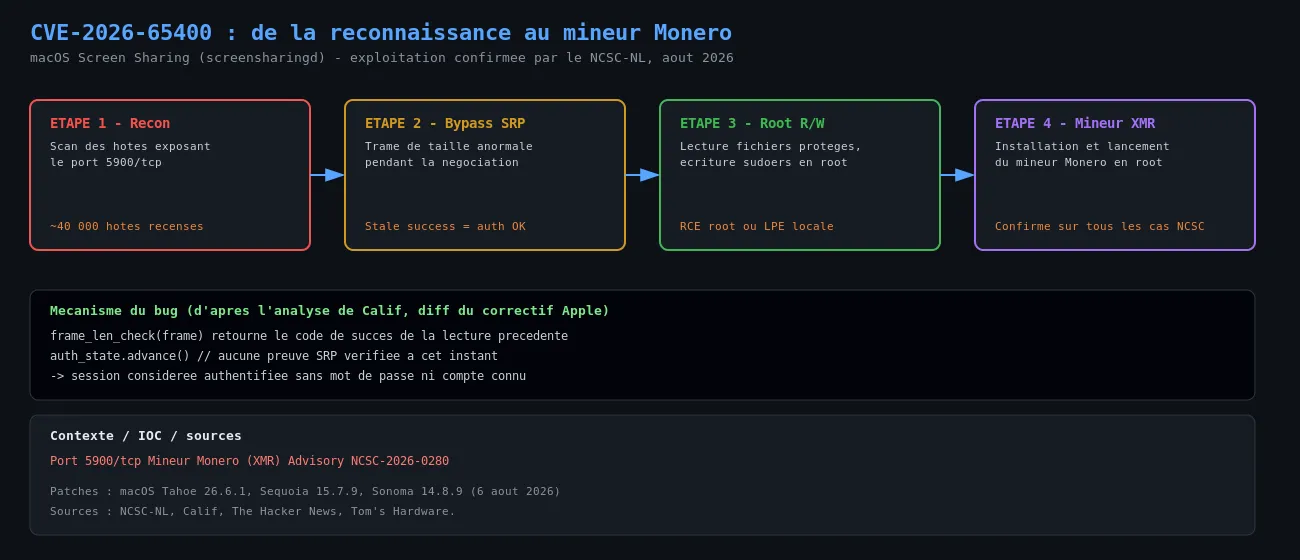
Diagramme construit à partir des analyses techniques de Calif, du chercheur @osxreverser et de l'avisory NCSC-2026-0280.
Analyse technique
Étape 1 : reconnaissance des hôtes exposés
Un scan de type Shodan permet de recenser les hôtes exposant le port 5900/tcp. Selon un scan cité par @osxreverser, environ 40 000 hôtes screensharingd étaient exposés sur Internet au moment de sa recherche, près de la moitié aux États-Unis, majoritairement des IP résidentielles, avec quelques cibles universitaires et d'entreprise identifiées au passage.
Étape 2 : contournement de l'authentification SRP
L'attaquant envoie une trame de taille anormale pendant la négociation SRP. Le validateur de longueur retourne le code de succès de la lecture précédente au lieu d'un échec, et la machine à états avance vers l'étape suivante sans qu'aucune preuve cryptographique n'ait été vérifiée.
Étape 3 : élévation vers un accès root
Une fois la session considérée comme authentifiée, l'attaquant exploite le chemin d'authentification VNC legacy exposé par le service (qui tourne en root) pour lire des fichiers protégés et écrire des fichiers arbitraires avec les mêmes privilèges.
Étape 4 : persistance et exécution de commandes
La primitive d'écriture de fichiers root sert à déposer une politique sudoers valide, transformant une opération de copie de fichier en exécution de commande root distante, ou en élévation locale de privilèges selon le contexte d'accès initial.
Étape 5 : déploiement du mineur
Un mineur Monero est installé et lancé avec les privilèges root. Le NCSC-NL confirme cette étape sur chacun des systèmes examinés, sans préciser à ce jour si l'exploitation dépasse le cadre du minage de cryptomonnaie.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Port exposé ciblé | 5900/tcp (Screen Sharing macOS) |
| Cryptomonnaie minée | Monero (XMR) |
| Composant vulnérable | screensharingd |
| Avisory gouvernemental | NCSC-2026-0280 (Pays-Bas) |
| Adresse de portefeuille / pool de minage | non publiée par le NCSC-NL à la date de rédaction |
MITRE ATT&CK
Aucune cartographie officielle vendeur n'a été publiée pour cette campagne ; le tableau suivant est une lecture technique construite à partir des éléments confirmés par le NCSC-NL et les analyses publiques du correctif.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Reconnaissance | Active Scanning: Scanning IP Blocks | T1595.001 | Recensement des hôtes exposant le port 5900/tcp avant exploitation |
| Initial Access | Exploit Public-Facing Application | T1190 | Exploitation directe du démon screensharingd exposé au réseau |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | Contournement de l'authentification SRP menant à une exécution root |
| Persistence | Account Manipulation | T1098 | Écriture d'une politique sudoers via la primitive d'écriture de fichier root |
| Impact | Resource Hijacking | T1496 | Déploiement d'un mineur Monero sur l'hôte compromis |
Remédiation : checklist opérationnelle
- Patcher immédiatement vers macOS Tahoe 26.6.1, Sequoia 15.7.9 ou Sonoma 14.8.9 sur l'ensemble du parc.
- Si le patch ne peut pas être déployé dans l'immédiat, désactiver Screen Sharing / Gestion à distance sur tous les hôtes concernés.
- Bloquer 5900/tcp en entrée sur tout pare-feu périmétrique et interdire toute exposition directe à Internet de ce port.
- Auditer les hôtes macOS déjà exposés à la recherche de processus de minage inconnus, de politiques sudoers modifiées et de fichiers créés récemment par root en dehors des cycles de patch normaux.
- Ne pas considérer la rotation du mot de passe VNC ou le retrait de comptes autorisés comme une mitigation valable : ces contrôles n'interceptent pas le contournement d'authentification.
- Surveiller les connexions sortantes vers des pools de minage Monero connus depuis les hôtes macOS du parc.
Sources
- Apple macOS Screen Sharing Flaw Exploited on Internet-Exposed Macs to Install Monero Miner - The Hacker News
- Hackers exploit macOS Screen Sharing flaw to deploy Monero miner - BleepingComputer
- Recent macOS Screen Sharing Vulnerability Exploited in Attacks - SecurityWeek
- Critical macOS Screen Sharing flaw gives attackers remote root access - Tom's Hardware
- Attackers exploit patched macOS Screen Sharing flaw to deploy cryptominer - Help Net Security
- macOS Screen Sharing Flaw Actively Exploited to Mine Monero: Patch Now - Tech Times


