Rapport CTI technique du 25 août 2026
Résumé exécutif
CVE-2026-55040 est une vulnérabilité de contournement d'authentification (CVSS 9.1, CWE-1390) touchant le pipeline de validation des jetons JWT de Microsoft SharePoint Enterprise Server 2016, 2019 et Subscription Edition. Un attaquant non authentifié qui connaît le SID Active Directory ou l'UPN d'un utilisateur cible peut forger un jeton Bearer service-to-service valide et prendre son identité, y compris celle d'un administrateur de site. Microsoft a corrigé le défaut le 14 juillet 2026 lors du Patch Tuesday, mais l'exploitation a démarré dans les jours suivant la publication d'un code de preuve de concept public, et CISA a ajouté la CVE à son catalogue KEV le 18 août 2026.
Rapid7 a documenté que cette usurpation d'identité peut être enchaînée avec une seconde vulnérabilité RCE, à ce jour non corrigée, pour obtenir une exécution de code distante complète sans authentification préalable. Les instances SharePoint exposées sur Internet, notamment celles utilisées comme portails collaboratifs externes, constituent la surface d'exposition la plus critique. Ce rapport détaille le mécanisme de la falsification de jeton, la chronologie de l'exploitation et les mesures de remédiation applicables en environnement d'entreprise.
Chronologie
| Date | Événement |
|---|---|
| 14 juillet 2026 | Microsoft publie le correctif de CVE-2026-55040 dans le cadre du Patch Tuesday de juillet |
| Juillet 2026 | Rapid7 et Microsoft publient une divulgation coordonnée décrivant la vulnérabilité |
| ~12-13 août 2026 | Publication d'un code de preuve de concept public (dépôt sfewer-r7/CVE-2026-55040) |
| 13 août 2026 | Premières exploitations en conditions réelles observées peu après la publication du PoC |
| 18 août 2026 | CISA ajoute CVE-2026-55040 à son catalogue Known Exploited Vulnerabilities |
| 21 août 2026 | Échéance fixée aux agences fédérales américaines (FCEB) pour appliquer le correctif |
Fiche vulnérabilité
CVE-2026-55040 | CVSS 3.1 : 9.1 | Microsoft SharePoint Enterprise Server 2016, SharePoint Server 2019, SharePoint Server Subscription Edition
Le défaut réside dans la classe SPJsonWebSecurityTokenHandlerV2 et sa classe de base SPJsonWebSecurityBaseTokenHandlerV2, qui implémentent l'analyse et la validation des jetons Bearer S2S (service-to-service) au sein du module Microsoft.SharePoint.IdentityModel. Rapid7 décrit la cause racine comme une chaîne de quatre faiblesses distinctes dans cette logique de validation qui, combinées, permettent à un attaquant distant sans identifiants de forger un JWT valide et d'usurper l'identité de n'importe quel utilisateur de site SharePoint.
Conditions d'exploitation : aucun identifiant SharePoint légitime n'est requis. L'attaquant doit en revanche connaître à l'avance l'identité de l'utilisateur qu'il souhaite usurper, obtenue via le SID Active Directory ou l'UPN de la cible, des informations souvent accessibles par énumération d'annuaire, OSINT sur les formats d'adresses e-mail d'entreprise, ou fuite antérieure. PoC disponible : oui, dépôt public sfewer-r7/CVE-2026-55040 sur GitHub, accompagné d'une analyse technique détaillée par Rapid7. Patch/mitigation : appliquer le correctif du 14 juillet 2026 (Patch Tuesday). En l'absence de mise à jour immédiate possible, restreindre l'exposition Internet des façades SharePoint et surveiller les jetons Bearer S2S anormaux dans les journaux ULS.
Rapid7 signale également qu'une seconde vulnérabilité RCE, non corrigée au moment de la rédaction, permet de transformer cette usurpation d'identité en exécution de code distante complète une fois l'attaquant authentifié en tant qu'administrateur usurpé.
Diagramme de la chaîne d'attaque
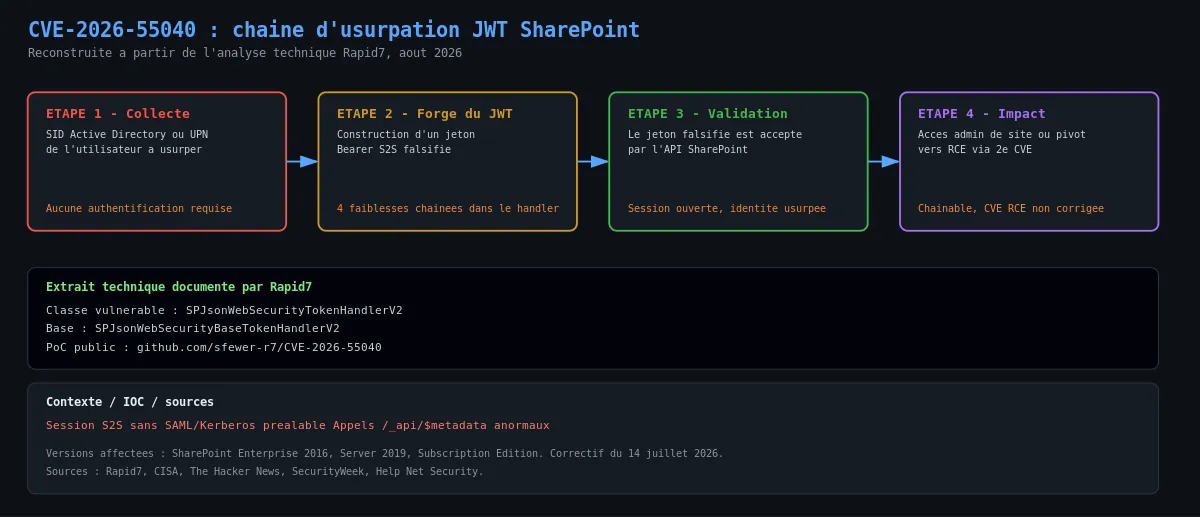
Chaîne reconstruite à partir de l'analyse technique Rapid7 et des rapports SecurityWeek et Help Net Security sur l'exploitation post-PoC.
Analyse technique
Étape 1 : identification de la cible à usurper
L'attaquant collecte le SID Active Directory ou l'UPN d'un utilisateur SharePoint, idéalement un compte à privilèges élevés (administrateur de collection de sites, propriétaire de bibliothèque sensible). Cette information circule fréquemment dans des en-têtes SOAP, des journaux d'erreurs mal configurés, ou se déduit directement du format d'adresse e-mail de l'organisation.
Étape 2 : construction du jeton JWT forgé
À l'aide du gabarit d'identité collecté, l'attaquant construit un jeton Bearer S2S qui exploite les quatre faiblesses combinées dans SPJsonWebSecurityTokenHandlerV2. Le PoC Rapid7 démontre la construction de ce jeton sans qu'aucune interaction avec un service d'authentification légitime ne soit nécessaire au préalable.
Étape 3 : soumission et validation défaillante côté serveur
Le jeton forgé est présenté à l'API SharePoint (/_api/$metadata, entre autres points d'entrée observés dans les échanges HTTP analysés). Le pipeline de validation, censé vérifier la signature et l'émetteur du jeton, accepte le jeton falsifié en raison des faiblesses de la chaîne de validation, et établit une session dans le contexte de l'utilisateur usurpé.
Étape 4 : usurpation effective et élévation vers l'administration
Une fois la session établie, l'attaquant opère avec les privilèges de l'identité usurpée. S'il a ciblé un compte administrateur, il obtient un accès complet à la gestion de collection de sites, aux permissions et potentiellement à la configuration serveur.
Étape 5 (chaîne étendue, RCE) : pivot vers l'exécution de code
Rapid7 indique que cette usurpation peut être enchaînée avec une seconde vulnérabilité RCE non corrigée pour obtenir une exécution de code arbitraire côté serveur, sans qu'aucun identifiant légitime n'ait jamais été utilisé dans toute la chaîne.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Requêtes anormales | Appels vers /_api/$metadata et autres points d'API OData portant un en-tête d'autorisation Bearer S2S sans corrélation avec une authentification SAML/Kerberos préalable dans les journaux ULS |
| Artefact réseau | En-tête X-AspNet-Version associé à des séquences de requêtes API répétées depuis une même source, typiques d'un scan post-PoC |
| Dépôt PoC public | github.com/sfewer-r7/CVE-2026-55040 |
Les sources publiques consultées ne détaillent pas d'adresses IP ou de hachages associés à des campagnes d'exploitation spécifiques ; les IOC ci-dessus sont ceux documentés dans l'analyse technique Rapid7.
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | La chaîne exploite une interface API SharePoint exposée sans authentification préalable valide |
| Defense Evasion / Privilege Escalation | Forge Web Credentials : Web Cookies/Tokens | T1606.001 | Le cœur de la vulnérabilité est la falsification d'un jeton JWT Bearer S2S |
| Privilege Escalation | Valid Accounts (usurpés) | T1078 | L'attaquant opère ensuite avec les privilèges de l'identité usurpée, y compris administrateur |
Cette cartographie est une lecture technique construite à partir de la mécanique documentée par Rapid7 ; elle ne constitue pas une attribution officielle MITRE ou vendeur pour cette CVE spécifique.
Remédiation : checklist opérationnelle
- Appliquer immédiatement le correctif du 14 juillet 2026 sur toutes les instances SharePoint Enterprise Server 2016, 2019 et Subscription Edition.
- Vérifier l'exposition Internet des façades SharePoint et restreindre l'accès aux seuls réseaux de confiance ou via VPN le temps de valider le déploiement du correctif.
- Auditer les journaux ULS à la recherche de sessions Bearer S2S établies sans authentification SAML/Kerberos préalable correspondante.
- Surveiller les accès administrateur anormaux sur les collections de sites, en particulier ceux initiés depuis des adresses IP externes inhabituelles.
- Faire tourner les secrets de signature de jetons S2S si une exploitation est suspectée ou confirmée.
- Suivre les publications Rapid7 et Microsoft concernant la seconde vulnérabilité RCE chaînable, à ce jour non corrigée, et appliquer le correctif dès sa disponibilité.
- Intégrer la détection de motifs d'appels API anormaux vers les points d'entrée OData dans les règles SIEM/EDR existantes.
Sources
- CISA Adds Four Known Exploited Vulnerabilities to Catalog
- Attackers Exploit SharePoint Authentication Bypass After Public PoC Release - The Hacker News
- SharePoint Vulnerability Exploited Shortly After PoC Release - SecurityWeek
- CVE-2026-55040: Microsoft SharePoint JWT Token Authentication Bypass (FIXED) - Rapid7
- Microsoft SharePoint JWT Token Authentication Bypass Technical Analysis (CVE-2026-55040) - Rapid7
- Attackers exploit critical SharePoint flaw after PoC goes public (CVE-2026-55040) - Help Net Security
- CVE-2026-55040 : Authentication Bypass, Microsoft SharePoint - IONIX


