Rapport CTI technique du 19 août 2026
Résumé exécutif
CISA a ajouté le 18 août 2026 CVE-2026-33824 à son catalogue Known Exploited Vulnerabilities, confirmant une exploitation active sur le terrain d'une vulnérabilité pourtant corrigée par Microsoft depuis avril 2026. La faille touche le service Windows IKE (Internet Key Exchange) Extension : un double free dans ikeext.dll permet à un attaquant distant et non authentifié d'envoyer des paquets IKEv2 fragmentés forgés sur les ports UDP 500 ou 4500, de provoquer une corruption de tas, puis potentiellement d'exécuter du code arbitraire avec les privilèges SYSTEM du service IKEEXT. Le score CVSS de 9,8 reflète l'absence totale de prérequis pour l'attaquant : pas d'authentification, pas d'interaction utilisateur, complexité d'attaque faible.
Ce dossier illustre un scénario classique et pourtant sous-estimé en gestion de vulnérabilités : le délai entre correctif disponible et confirmation d'exploitation active ne dit rien de la fenêtre réelle d'exposition. Les systèmes exposant le service IKE sur Internet ou sur des segments non maîtrisés du réseau interne restent une cible tant que le correctif d'avril n'a pas été appliqué, indépendamment de la date d'ajout au KEV. L'analyse technique publiée par la Zero Day Initiative détaille le mécanisme exact de la corruption mémoire et fournit des signatures de détection au niveau octet, ce qui réduit sensiblement la barrière à l'entrée pour quiconque voudrait reproduire l'exploitation.
Chronologie
| Date | Événement |
|---|---|
| 14 avril 2026 | Publication de CVE-2026-33824 au NVD ; correctif inclus dans le Patch Tuesday d'avril 2026 |
| 22-23 avril 2026 | La Zero Day Initiative (TrendAI Research, ex-Trend Micro) publie l'analyse technique complète du bug, découvert à l'origine par l'équipe WARP & MORSE de Microsoft |
| 18 août 2026 | CISA ajoute CVE-2026-33824 à son catalogue KEV parmi quatre vulnérabilités, aux côtés de CVE-2026-55040 (SharePoint), CVE-2026-59310 (VMware vCenter) et CVE-2026-65400 (macOS Screen Sharing), confirmant une exploitation active constatée sur le terrain |
Fiche vulnérabilité (format fiche CTI)
CVE-2026-33824 | CVSS 9.8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) | Windows IKE Extension (ikeext.dll), tous Windows 10/11 et Windows Server actuellement supportés
Il s'agit d'un double free (CWE-415) déclenché pendant le réassemblage de fragments IKEv2. Le service Windows implémente la fragmentation définie par la RFC 7383 pour les messages IKE_AUTH dépassant la MTU du chemin, via des payloads Encrypted Fragment (SKF, type 0x35). La fonction IkeReinjectReassembledPacket() prend en charge ce réassemblage. Pendant l'échange IKE_SA_INIT, un payload Security Realm Vendor ID déclenche IkeHandleSecurityRealmVendorId(), qui alloue un blob mémoire et stocke son pointeur à l'offset 0x208 de la structure MMSA (Main Mode Security Association). Lorsqu'un message IKE_AUTH fragmenté est entièrement réassemblé, IkeReinjectReassembledPacket copie les champs MMSA compris entre les offsets 0x178 et 0x21F, y compris ce pointeur, dans une structure locale sur la pile, elle-même transmise à IkeQueueRecvRequest. Cette dernière effectue une copie profonde du buffer de réassemblage mais seulement une copie superficielle du pointeur de blob à l'offset 0xC8, qui reste aliasé sur l'allocation d'origine à MMSA+0x208.
Quand le thread pool traite l'élément de travail mis en file, IkeDestroyPacketContext libère ce pointeur une première fois via WfpMemFree. Or la structure MMSA conserve toujours son propre pointeur vers la même allocation. Lorsque la MMSA est ensuite nettoyée par IkeCleanupMMNegotiation, la décrémentation du compteur de références via IkeDerefMMSA finit par appeler IkeFreeMMSA, qui libère une seconde fois la même zone mémoire. Le double free qui en résulte corrompt les métadonnées du tas et ouvre la voie à une exécution de code arbitraire dans le contexte SYSTEM du service IKEEXT, ou a minima à un crash du service.
Conditions d'exploitation : aucune authentification requise, aucune interaction utilisateur, accès réseau au service IKE (UDP 500 ou 4500) suffisant. L'attaquant doit envoyer un message IKE_SA_INIT contenant le Security Realm Vendor ID de Microsoft, suivi d'au moins deux payloads Encrypted Fragment composant un message IKE_AUTH invalide, dans la même session IKE.
PoC disponible : aucun exploit fonctionnel public confirmé au moment de la rédaction, mais la Zero Day Initiative a publié une analyse de code source complète (décompilation IDA Pro d'ikeext.dll 10.0.20348.2849) accompagnée de signatures de détection précises au niveau octet, ce qui abaisse fortement la barrière technique pour un attaquant motivé.
Patch/mitigation : correctif Microsoft disponible depuis le Patch Tuesday d'avril 2026, à appliquer via Windows Update, WSUS ou le Microsoft Update Catalog. En attendant le déploiement, Microsoft recommande de bloquer le trafic entrant UDP 500 et 4500 sur les systèmes n'utilisant pas IKE, ou de restreindre ces ports aux adresses de pairs connues sur les systèmes qui en ont besoin.
Diagramme de la chaîne d'attaque
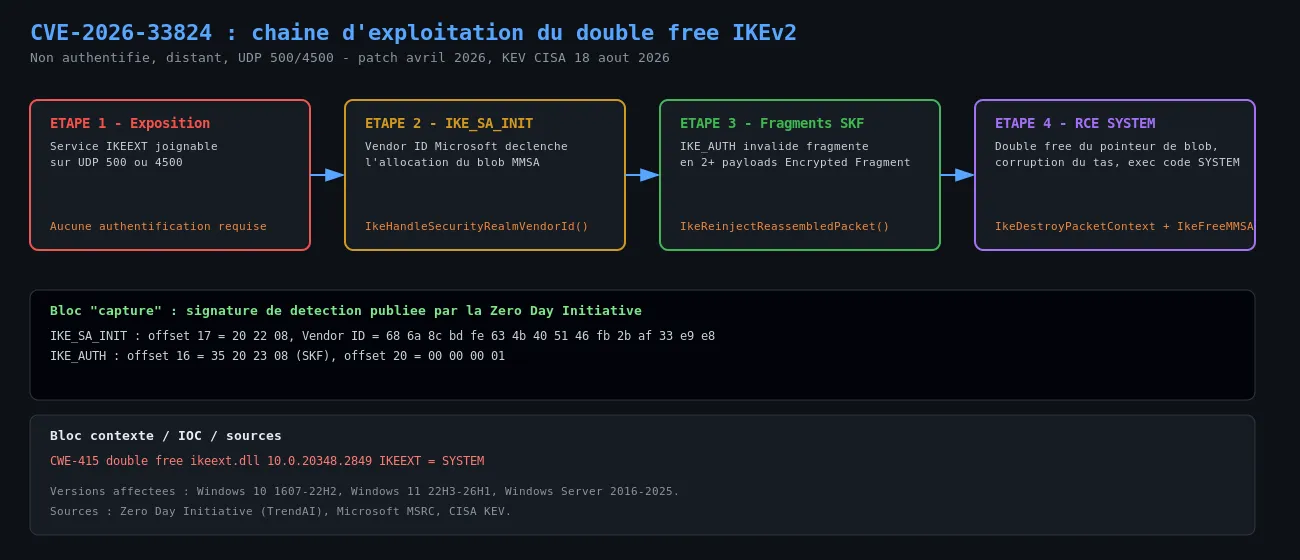
Chaîne d'exploitation reconstruite à partir de l'analyse technique publiée par la Zero Day Initiative (TrendAI Research Services) et de l'avisory Microsoft MSRC pour CVE-2026-33824.
Analyse technique
Étape 1 : reconnaissance et exposition du service
L'attaquant identifie un hôte Windows exposant le service IKE et AuthIP IPsec Keying Modules (IKEEXT) sur UDP 500 ou 4500, typiquement une passerelle VPN, un contrôleur de domaine configuré pour IPsec, ou tout poste avec le service actif et joignable depuis un segment que l'attaquant contrôle déjà. Aucun scan agressif n'est nécessaire : la simple présence d'une réponse à un paquet IKE_SA_INIT standard suffit à confirmer la cible.
Étape 2 : établissement de l'IKE_SA_INIT avec le Vendor ID Microsoft
L'attaquant envoie un message IKE_SA_INIT contenant le payload Security Realm Vendor ID spécifique à Microsoft (séquence de seize octets 68 6a 8c bd fe 63 4b 40 51 46 fb 2b af 33 e9 e8). Ce payload déclenche côté serveur l'allocation du blob mémoire dont le pointeur sera plus tard mal géré. À ce stade, rien ne distingue encore ce trafic d'un client IKE légitime.
Étape 3 : envoi de fragments IKE_AUTH invalides
L'attaquant construit un message IKE_AUTH invalide, le découpe en au moins deux payloads Encrypted Fragment (SKF) et les envoie dans la même session. Le service tente le réassemblage via IkeReinjectReassembledPacket, ce qui déclenche la copie superficielle du pointeur de blob évoquée plus haut. Le caractère invalide du message IKE_AUTH final force le chemin de nettoyage d'erreur du code, celui-là même où réside le bug.
Étape 4 : double libération et corruption du tas
IkeDestroyPacketContext libère le blob une première fois lors du nettoyage du contexte de paquet. La structure MMSA, qui référence toujours la même zone mémoire à l'offset 0x208, provoque une seconde libération lors de son propre nettoyage via IkeCleanupMMNegotiation puis IkeFreeMMSA. Le tas est corrompu à ce stade ; selon l'état mémoire du processus au moment de l'attaque, le résultat va du simple crash du service IKEEXT à une primitive exploitable pour l'exécution de code.
Étape 5 : exécution de code au niveau SYSTEM
Une fois la corruption de tas transformée en primitive d'écriture contrôlée, potentiellement via un réagencement du tas (heap grooming) préalable à l'envoi des fragments, l'attaquant peut détourner le flux d'exécution du service IKEEXT, qui tourne avec les privilèges SYSTEM. Le résultat est une exécution de code arbitraire sans qu'aucune étape de la chaîne n'ait nécessité de privilège initial ni d'interaction avec un utilisateur.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Trafic réseau | IKE_SA_INIT contenant le Vendor ID 68 6a 8c bd fe 63 4b 40 51 46 fb 2b af 33 e9 e8 sur UDP 500/4500 |
| Trafic réseau | Payload Encrypted Fragment (SKF, octets 35 20 23 08 à l'offset 16 du message IKE_AUTH) suivi de la séquence 00 00 00 01 à l'offset 20 |
| Journal Windows | Crashs ou redémarrages inattendus du service IKEEXT dans les journaux d'événements Windows |
| Processus | Création de processus enfants inattendus à partir du svchost.exe hébergeant le service IKE |
Aucun indicateur d'infrastructure (IP attaquante, hash de payload post-exploitation) n'est publié dans les sources disponibles à ce jour ; seule la signature du trafic d'exploitation a été documentée publiquement par la Zero Day Initiative.
MITRE ATT&CK
Aucune cartographie officielle éditeur n'a été publiée pour CVE-2026-33824. La table ci-dessous est une lecture technique construite à partir du mécanisme d'exploitation documenté, pas une attribution vendeur.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | Le service IKE est directement joignable depuis le réseau sans authentification préalable |
| Lateral Movement / Execution | Exploitation of Remote Services | T1210 | La primitive d'exécution de code s'obtient à distance contre un service réseau, sans étape d'accès initial distincte |
| Impact | Endpoint Denial of Service | T1499 | Une exploitation partielle ou ratée du double free provoque un crash du service IKEEXT, exploitable comme DoS à lui seul |
Remédiation : checklist opérationnelle
- Identifier tous les hôtes Windows avec le service IKEEXT actif et déterminer lesquels exposent UDP 500 ou 4500 à des segments réseau non maîtrisés, y compris en interne.
- Appliquer en priorité le correctif d'avril 2026 sur les systèmes exposant IKE à Internet ou à des zones réseau à confiance réduite, avant les postes purement internes.
- Sur les systèmes qui ne peuvent pas être patchés immédiatement, désactiver le service IKEEXT s'il n'est pas utilisé (sc config IKEEXT start= disabled) ou restreindre UDP 500/4500 aux adresses de pairs VPN connues via pare-feu.
- Déployer les signatures de détection publiées par la Zero Day Initiative (séquences d'octets sur IKE_SA_INIT et IKE_AUTH) sur les capteurs IDS/IPS surveillant le trafic UDP 500/4500.
- Activer la journalisation détaillée IPsec/IKE via le pare-feu Windows avec sécurité avancée et centraliser ces événements pour repérer les crashs répétés du service IKEEXT, signe potentiel de tentatives d'exploitation infructueuses.
- Vérifier la conformité au correctif sur l'ensemble du parc via WSUS ou le Microsoft Update Catalog, avec un contrôle spécifique sur les versions listées par Microsoft comme affectées (Windows 10 1607/1809/21H2/22H2, Windows 11 22H3 à 26H1, Windows Server 2016 à 2025 y compris Server Core).


