Rapport CTI technique du 26 août 2026
Résumé exécutif
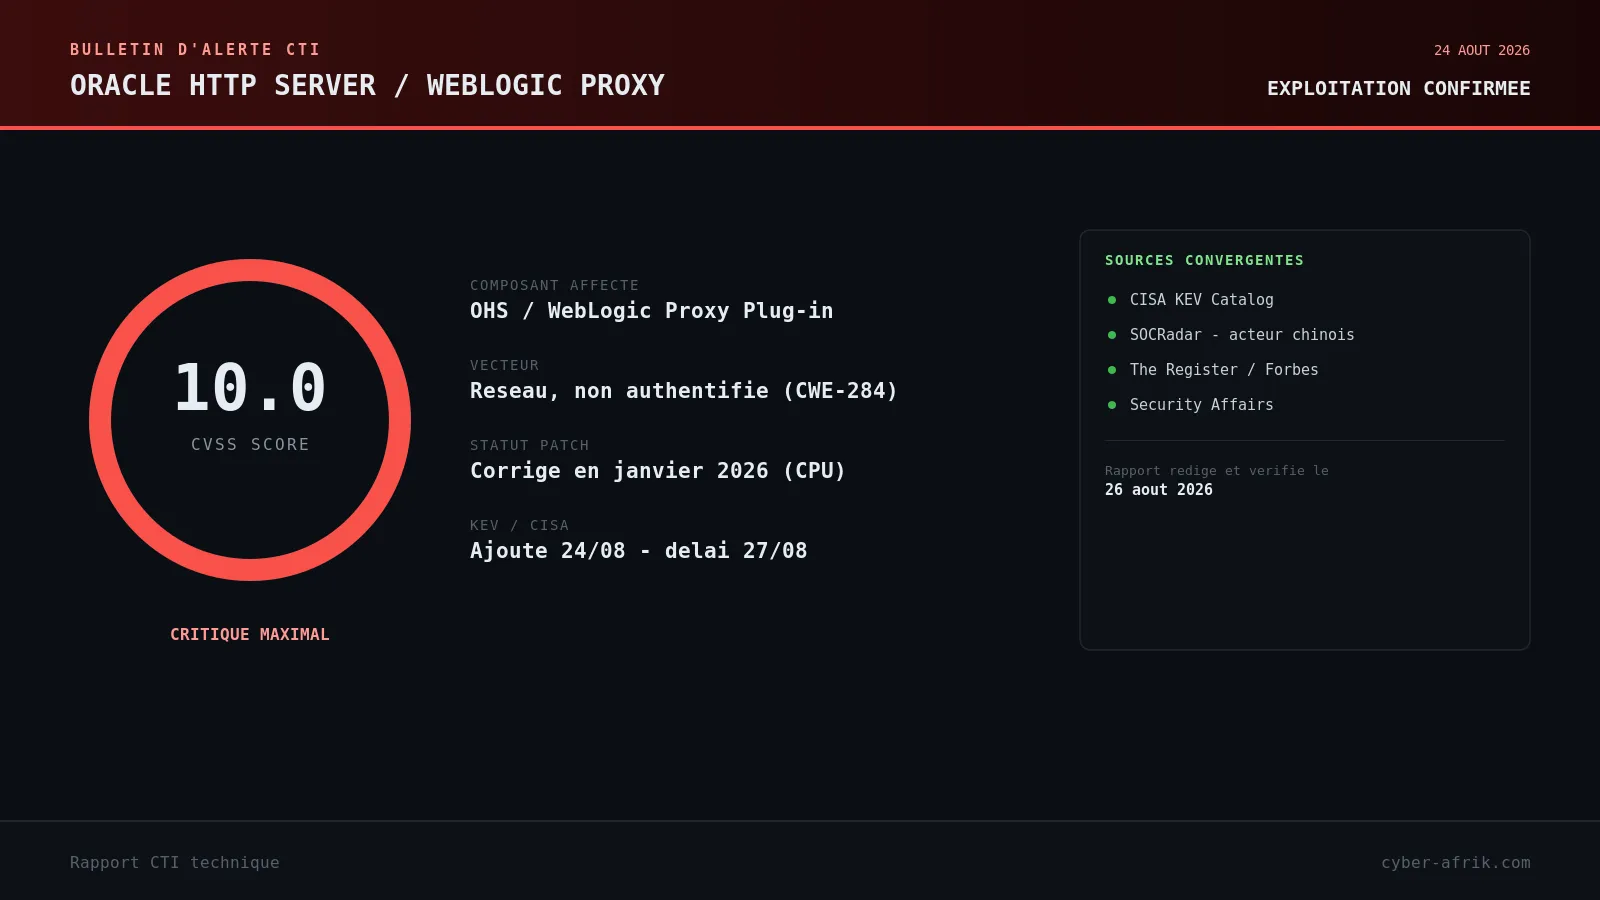
CISA a ajouté le 24 août 2026 la vulnérabilité CVE-2026-21962 à son catalogue Known Exploited Vulnerabilities, fixant aux agences fédérales américaines l'un des délais de remédiation les plus courts de l'année : correction attendue au 27 août. La faille, notée CVSS 10.0, touche Oracle HTTP Server (OHS) et le plug-in de proxy d'Oracle WebLogic Server dans leurs configurations par défaut, sur les versions 12.2.1.4.0, 14.1.1.0.0 et 14.1.2.0.0. Oracle avait pourtant corrigé le problème dès son Critical Patch Update de janvier 2026, sans que la vulnérabilité fasse à l'époque l'objet d'une communication distincte sur son exploitabilité réelle.
Le mécanisme sous-jacent est une incohérence de normalisation d'URI entre OHS, positionné en frontal, et le serveur WebLogic en arrière-plan : le plug-in de proxy échoue à authentifier correctement l'identité et les permissions du visiteur lors de la transmission de certaines requêtes forgées, ce qui permet à un attaquant distant non authentifié d'obtenir des permissions d'accès équivalentes à celles du plug-in lui-même. SOCRadar avait documenté dès juillet 2026 l'exploitation de cette CVE par un acteur lié à la Chine dans une campagne visant des infrastructures gouvernementales, plusieurs mois avant son ajout officiel au catalogue KEV.
Chronologie
| Date | Événement |
|---|---|
| Janvier 2026 | Oracle corrige silencieusement la faille dans son Critical Patch Update trimestriel |
| Juillet 2026 | SOCRadar documente l'exploitation de CVE-2026-21962 par un acteur chinophone contre des cibles gouvernementales |
| 24 août 2026 | CISA ajoute CVE-2026-21962 au catalogue KEV avec un score CVSS 10.0, citant des preuves d'exploitation active |
| 27 août 2026 | Échéance de remédiation fixée par CISA pour les agences fédérales américaines, l'un des délais les plus courts imposés en 2026 |
Fiche vulnérabilité (format fiche CTI)
CVE-2026-21962 | CVSS 3.1 : 10.0 (Critique) | Oracle HTTP Server / WebLogic Server Proxy Plug-in, versions 12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0
Vecteur CVSS rapporté : CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:N. Classification CWE-284 (Improper Access Control). Le plug-in de proxy WebLogic sert d'intermédiaire entre un serveur web frontal (Oracle HTTP Server ou, sur d'autres déploiements, Apache HTTP Server ou IIS) et les instances WebLogic Server en arrière-plan. La chaîne de compromission décrite par plusieurs chercheurs repose sur une divergence de normalisation d'URI entre la façon dont OHS interprète un chemin de requête en configuration par défaut et la façon dont le serveur WebLogic backend le réinterprète après transmission par le plug-in, ouvrant une fenêtre de contournement de contrôle d'accès assimilable à un franchissement de périmètre (path traversal) exploitable pour une élévation de privilèges, voire une exécution de code selon la configuration applicative exposée derrière le proxy.
Conditions d'exploitation : accès réseau HTTP à l'instance OHS ou WebLogic Proxy Plug-in exposée, aucune authentification requise, aucune interaction utilisateur nécessaire. Le changement de scope (S:C) dans le vecteur CVSS reflète le fait que la compromission du plug-in peut affecter des ressources situées au-delà de son périmètre de sécurité immédiat, c'est-à-dire les applications WebLogic hébergées derrière lui. PoC disponible : oui, plusieurs implémentations de test circulent publiquement, dont un dépôt de reproduction référencé sous le nom gregk4sec/CVE-2026-21962. Patch/mitigation : application du Critical Patch Update de janvier 2026 d'Oracle si ce n'est pas déjà fait ; à défaut de mise à jour immédiate, restreindre l'exposition réseau du plug-in de proxy aux seuls flux strictement nécessaires et auditer la configuration de normalisation d'URI côté frontal.
Diagramme de la chaîne d'attaque

Chronologie et mécanisme reconstruits à partir des avis CISA, Oracle et des analyses SOCRadar sur l'exploitation observée depuis juillet 2026.
Analyse technique
Étape 1 : identification de l'exposition
L'attaquant identifie une instance Oracle HTTP Server servant de frontal à un déploiement WebLogic Server, typiquement via une bannière de serveur caractéristique ou un comportement de réponse propre au plug-in de proxy. Les versions concernées (12.2.1.4.0, 14.1.1.0.0, 14.1.2.0.0) restent largement déployées dans des environnements d'entreprise et gouvernementaux du fait de la longévité des cycles de mise à niveau WebLogic.
Étape 2 : construction d'une requête HTTP exploitant l'incohérence de normalisation
L'attaquant forge une requête dont le chemin d'URI est interprété différemment par OHS en frontal et par WebLogic en arrière-plan. Cette divergence de normalisation permet à la requête de contourner les règles de contrôle d'accès appliquées côté frontal, alors que le backend accepte un chemin logiquement équivalent mais syntaxiquement distinct.
Étape 3 : franchissement du plug-in de proxy sans authentification
Le plug-in de proxy WebLogic, chargé de vérifier l'identité et les permissions du visiteur avant de relayer la requête, échoue à appliquer ce contrôle sur la forme spécifique de requête construite à l'étape précédente. La requête est relayée au serveur WebLogic avec des permissions équivalentes à celles du plug-in lui-même, contournant l'authentification attendue.
Étape 4 : accès ou modification de données critiques côté WebLogic
Une fois le contrôle d'accès contourné, l'attaquant obtient un accès en lecture, et potentiellement en écriture, aux ressources exposées par l'instance WebLogic backend. Selon la configuration applicative, cela peut inclure des consoles d'administration, des endpoints de gestion, ou des données métier directement accessibles via les chemins ainsi débloqués.
Étape 5 : persistance et mouvement latéral en contexte APT
Dans la campagne documentée par SOCRadar contre des cibles gouvernementales, cette CVE a été utilisée en combinaison avec d'autres vulnérabilités par un acteur lié à la Chine, suggérant un usage en tant que point d'entrée initial dans une chaîne d'exploitation plus large plutôt que comme objectif final, cohérent avec des opérations de reconnaissance et d'implantation à long terme sur des infrastructures critiques.
Indicateurs de compromission
Ni Oracle ni CISA n'ont publié à ce jour de liste d'indicateurs de compromission réseau (IP, domaines, hachages) spécifiquement associés à l'exploitation de CVE-2026-21962. SOCRadar évoque une activité liée à un acteur chinophone sans détailler d'infrastructure C2 publique dans les sources actuellement disponibles. Cette absence de publication est notée explicitement plutôt que comblée par des valeurs non vérifiées.
| Type | Valeur |
|---|---|
| Comportement réseau suspect | Requêtes HTTP présentant des formes de chemin d'URI atypiques ou doublement encodées à destination d'un frontal Oracle HTTP Server exposant un plug-in de proxy WebLogic |
| Journal applicatif | Divergence entre le chemin loggé côté OHS frontal et le chemin effectivement traité côté WebLogic backend pour une même requête |
| Cible sectorielle | Infrastructures gouvernementales, selon le rapport SOCRadar de juillet 2026 |
MITRE ATT&CK
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | La faille est exploitée directement sur un composant OHS/WebLogic exposé à Internet, sans authentification préalable |
| Defense Evasion | Impersonation (via contournement du contrôle d'accès du plug-in) | T1656 | Le contournement du plug-in de proxy permet à l'attaquant d'agir avec les permissions du composant légitime |
| Privilege Escalation | Exploitation for Privilege Escalation | T1068 | Le contournement d'authentification confère un niveau d'accès supérieur à celui normalement accordé à un visiteur anonyme |
| Collection | Data from Information Repositories | T1213 | L'accès non autorisé aux ressources WebLogic backend peut exposer des données applicatives et de configuration critiques |
Cette cartographie constitue une lecture technique propre à cette rédaction, construite à partir des descriptions publiques de la faille ; aucune cartographie ATT&CK officielle n'a été publiée par Oracle ou CISA pour cette CVE au moment de la rédaction.
Remédiation : checklist opérationnelle
- Appliquer sans délai le Critical Patch Update Oracle de janvier 2026 sur toute instance Oracle HTTP Server ou WebLogic Server Proxy Plug-in en versions 12.2.1.4.0, 14.1.1.0.0 ou 14.1.2.0.0.
- Vérifier immédiatement si le correctif de janvier a effectivement été déployé, cette CVE ayant été corrigée plusieurs mois avant sa médiatisation et son ajout au KEV, ce qui a pu conduire certaines équipes à sous-prioriser son application.
- Auditer les journaux OHS et WebLogic des huit derniers mois à la recherche de requêtes présentant des formes de chemin atypiques, en particulier tout écart entre le chemin frontal et le chemin backend pour une même transaction.
- Restreindre l'exposition réseau directe du plug-in de proxy et des consoles d'administration WebLogic aux seuls segments réseau strictement nécessaires, en s'appuyant sur un pare-feu applicatif en amont d'OHS.
- Sur les environnements gouvernementaux ou à forte valeur, engager une recherche de compromission rétrospective couvrant la période depuis juillet 2026, compte tenu de la campagne documentée par SOCRadar.
- Mettre en place une détection comportementale sur les divergences de normalisation d'URI entre frontal et backend, plutôt que de dépendre uniquement de signatures statiques.
- Suivre le délai de remédiation fixé par CISA pour les agences fédérales comme référence de priorité, même pour les organisations hors périmètre fédéral, compte tenu du score CVSS maximal et de l'exploitation confirmée.
Sources
- CISA Adds One Known Exploited Vulnerability to Catalog
- Actively Exploited Oracle WebLogic Flaw Lets Unauthenticated Attackers Access Critical Data - The Hacker News
- CISA slaps its tightest three-day patching deadline on perfect-10 Oracle flaw - The Register
- U.S. CISA adds maximum-severity Oracle flaw to its Known Exploited Vulnerabilities catalog - Security Affairs
- CVE-2026-21962 | Critical Vulnerability in Oracle Weblogic Server Proxy Plug-in - Appsecure
- CISA Gives Federal Agencies 72 Hours To Patch Actively Exploited Oracle Bug - Forbes


