Rapport CTI technique du 6 septembre 2026
Résumé exécutif
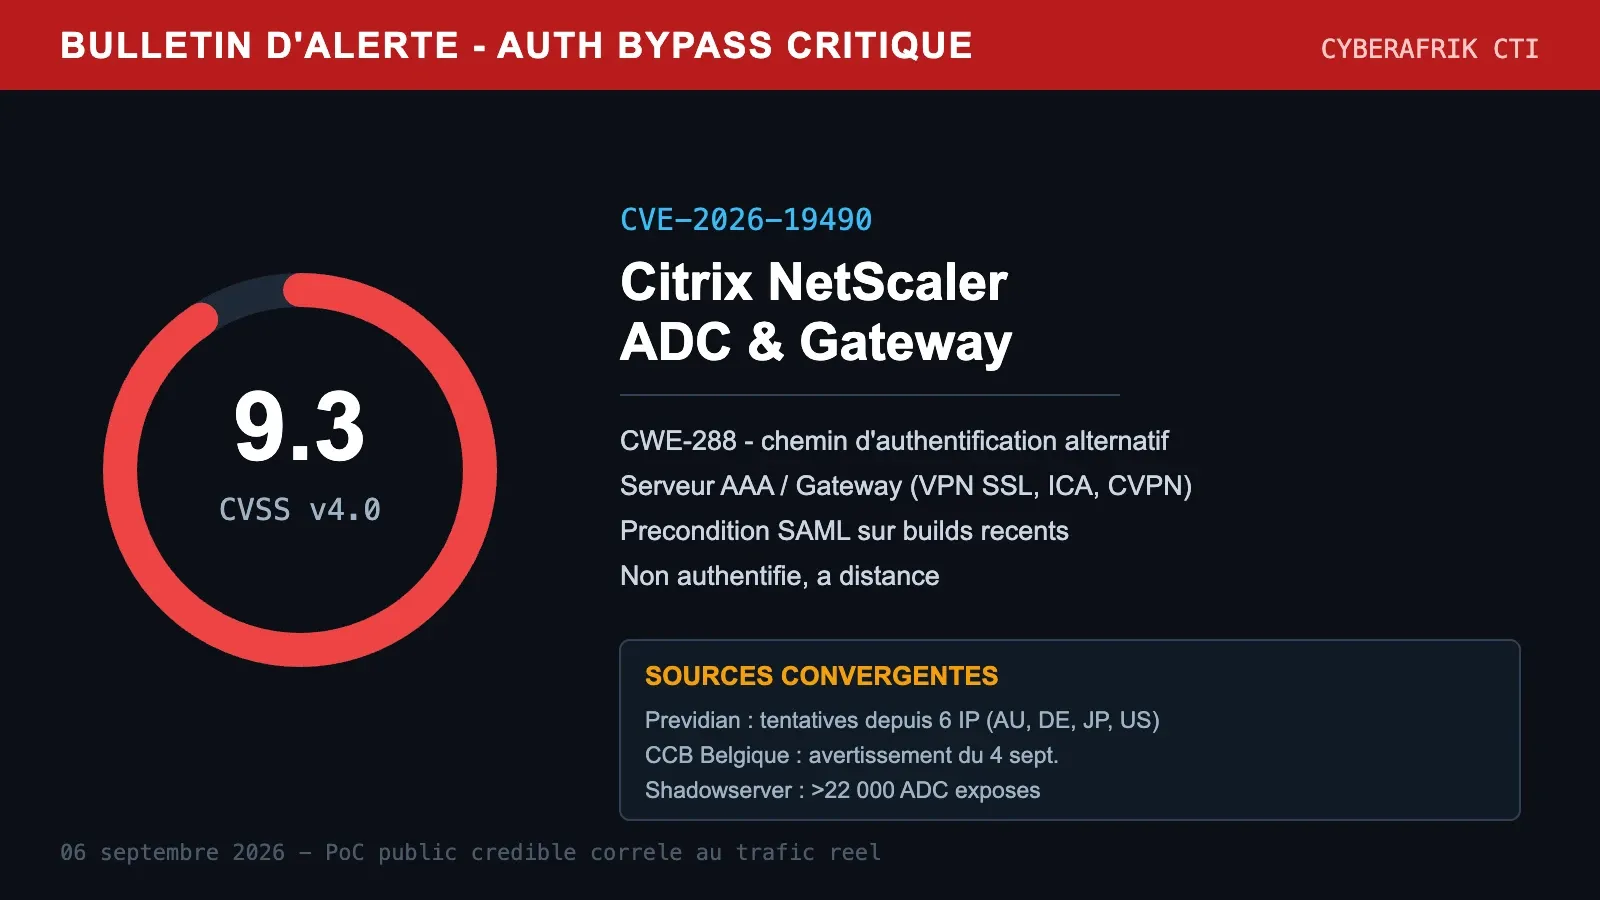
Citrix a corrigé le 19 août 2026 une vulnérabilité critique de contournement d'authentification dans NetScaler ADC et NetScaler Gateway, référencée CVE-2026-19490 et notée 9.3 en CVSS v4.0. Le défaut est classé CWE-288, contournement d'authentification par chemin alternatif : un attaquant distant non authentifié atteint une voie d'authentification qui n'applique pas les contrôles attendus par la configuration de l'appliance. Les déploiements concernés sont ceux qui exposent un serveur virtuel AAA ou une Gateway, ce qui couvre les usages VPN SSL, ICA Proxy, CVPN et RDP Proxy, autrement dit exactement les fonctions qui donnent accès au réseau interne.
Le 3 septembre, après la publication en ligne d'un PoC qualifié de crédible, l'un des capteurs de la société de veille Previdian a reçu des requêtes correspondant à cet exploit depuis trois adresses IP distinctes géolocalisées en Australie, aux États-Unis et en Allemagne. La télémétrie a ensuite totalisé dix tentatives depuis six adresses uniques réparties entre l'Australie, l'Allemagne, le Japon et les États-Unis. Le Centre pour la cybersécurité Belgique a émis un avertissement le 4 septembre. Previdian reste prudent : ces observations établissent des tentatives d'exploitation, pas des compromissions confirmées en environnement réel. Shadowserver suit plus de 22 000 appliances NetScaler ADC et près de 1 700 instances Gateway exposées sur Internet, sans qu'il soit possible de savoir combien présentent la configuration vulnérable.
Chronologie
| Date | Événement |
|---|---|
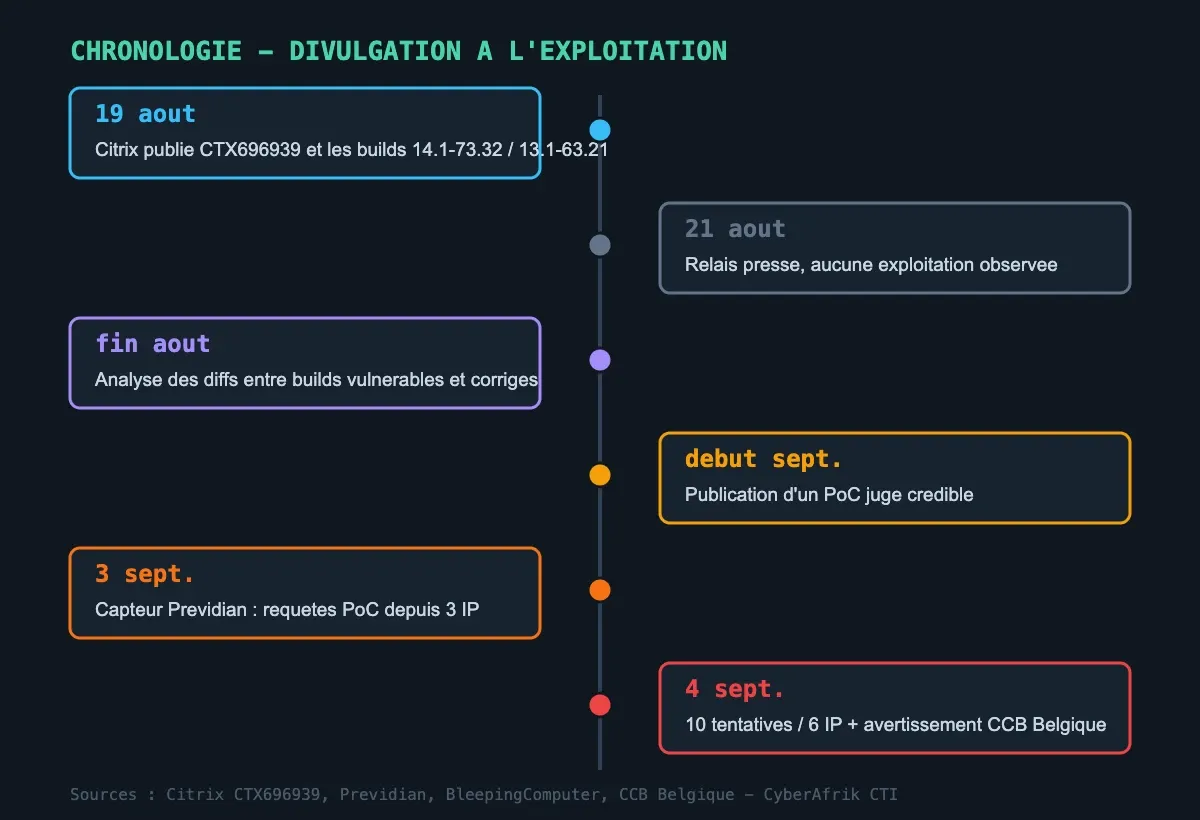
| 19 août 2026 | Citrix publie le bulletin CTX696939 et les builds correctifs 14.1-73.32 et 13.1-63.21 |
| 21 août 2026 | Relais par la presse spécialisée et les éditeurs de veille, aucune exploitation observée à ce stade |
| Fin août 2026 | Analyse publique des différences entre builds vulnérables et corrigés dans la communauté offensive |
| Début septembre 2026 | Publication en ligne d'un PoC jugé crédible par Previdian |
| 3 septembre 2026 | Un capteur Previdian reçoit des requêtes correspondant au PoC depuis trois IP (Australie, États-Unis, Allemagne) |
| 4 septembre 2026 | BleepingComputer publie l'information, Previdian totalise dix tentatives depuis six IP uniques |
| 4 septembre 2026 | Le Centre pour la cybersécurité Belgique publie un avertissement et appelle à prioriser le correctif |
Fiche vulnérabilité
CVE-2026-19490 | CVSS v4.0 : 9.3 (critique) | Composant affecté : NetScaler ADC et NetScaler Gateway
Classification : CWE-288, contournement d'authentification par chemin ou canal alternatif.
Versions affectées : NetScaler ADC et NetScaler Gateway 14.1 avant le build 73.32, et 13.1 avant le build 63.21. Les builds correctifs sont 14.1-73.32 et 13.1-63.21 et supérieurs.
Conditions d'exploitation : l'appliance doit être configurée en serveur virtuel AAA ou en Gateway, dans l'un des modes VPN SSL, ICA Proxy, CVPN ou RDP Proxy. La condition supplémentaire dépend du build. Sur les builds 14.1-43.56 et ultérieurs, ainsi que 13.1-61.28 et ultérieurs, une action SAML doit être configurée pour que l'exploitation soit possible. Sur les builds antérieurs, 14.1-43.55 et avant, 13.1-61.27 et avant, le simple fait de fonctionner comme Gateway ou serveur virtuel AAA suffit. Cette distinction change complètement le périmètre exposé d'un parc à l'autre : une flotte restée sur des builds anciens est vulnérable sans aucune condition de configuration.
Pour déterminer si un équipement remplit la précondition, il suffit de chercher les directives correspondantes dans la configuration courante :
show ns runningConfig | grep "add authentication samlAction" show ns runningConfig | grep "add authentication vserver" show ns runningConfig | grep "add vpn vserver"
La première ligne indique la présence d'une action SAML, les deux suivantes la présence d'un serveur virtuel d'authentification ou VPN.
PoC disponible : oui. Un exploit qualifié de crédible circule publiquement depuis le début du mois de septembre, et Previdian a corrélé le trafic reçu sur ses capteurs à ce code. Aucun dépôt de référence n'a été validé par un éditeur, ce qui impose la prudence habituelle sur les exploits publiés hors canaux reconnus.
Patch et mitigation : mise à niveau vers 14.1-73.32 ou 13.1-63.21. Citrix ne fournit pas de contournement officiel. Le retrait temporaire des actions SAML sur les builds où elles constituent la précondition réduit la surface, mais casse l'authentification fédérée et ne s'applique pas aux builds anciens, qui restent vulnérables sans SAML.
Diagramme de la chaîne d'attaque
Sources : bulletin Citrix CTX696939, Previdian, BleepingComputer, Centre pour la cybersécurité Belgique.
Analyse technique
Étape 1 : comprendre ce que signifie un chemin alternatif
CWE-288 décrit une situation précise et fréquente sur les équipements de bordure : l'application dispose de plusieurs points d'entrée qui aboutissent au même état authentifié, mais tous ne passent pas par la même logique de vérification. Sur un NetScaler, la surface d'authentification est particulièrement large. L'appliance gère l'authentification locale, LDAP, RADIUS, l'authentification par certificat, les flux nFactor, et les échanges SAML dans lesquels elle joue tantôt le rôle de fournisseur de service, tantôt celui de fournisseur d'identité. Chacun de ces mécanismes possède ses endpoints, ses gestionnaires de requête et ses transitions d'état. Quand un de ces gestionnaires produit une session valide sans repasser par le contrôle central, l'attaquant n'a pas besoin de casser la cryptographie ni de deviner un mot de passe : il lui suffit de frapper la bonne porte.
Étape 2 : le rôle pivot de l'action SAML
Le fait que Citrix conditionne l'exploitabilité des builds récents à la présence d'une samlAction est le renseignement le plus utile du bulletin. Une action SAML définit la façon dont l'appliance traite une assertion venue d'un fournisseur d'identité externe : signature attendue, certificat de vérification, attributs extraits, correspondance vers un compte local. C'est un traitement qui, par nature, consomme une entrée fournie par un tiers et la convertit en session authentifiée. Il constitue donc un candidat structurel au chemin alternatif : le code qui interprète une assertion doit reproduire à l'identique les contrôles du chemin nominal, et l'expérience montre que ce n'est pas toujours le cas. Sur les builds antérieurs à 14.1-43.56 et 13.1-61.28, la condition disparaît, ce qui suggère qu'un durcissement partiel a été introduit à ce moment et que la faille résiduelle vit désormais dans la branche SAML. Cette lecture est une inférence à partir des conditions publiées par Citrix, pas une description validée du code : l'éditeur n'a pas documenté publiquement l'endpoint ni la séquence exacte.
Étape 3 : ce que l'attaquant obtient réellement
Le contournement donne une session authentifiée sur l'appliance, pas directement une exécution de code. C'est suffisant pour que la vulnérabilité soit critique, parce que la Gateway est précisément le composant dont la fonction est de convertir une session en accès réseau. Selon la configuration, cela signifie un tunnel VPN SSL vers le réseau interne, une session ICA vers des postes ou applications publiées, un accès CVPN à des ressources web internes, ou un RDP Proxy vers des serveurs d'administration. En pratique l'attaquant se retrouve dans la position d'un employé nomade légitime, avec la nuance qu'il choisit lui-même son identité et donc ses droits. La suite dépend du niveau de segmentation derrière la Gateway, et l'expérience des campagnes Citrix précédentes montre que ce niveau est souvent faible.
Étape 4 : contexte historique et anticipation
Le comportement des acteurs sur les vulnérabilités NetScaler suit un motif stable. En mars 2026, Citrix demandait déjà de corriger en urgence CVE-2026-3055 et CVE-2026-4368, et l'exploitation démarrait quelques jours plus tard, avec un ajout au KEV une semaine après et un délai de correction de trois jours imposé aux agences fédérales. Depuis novembre 2021, CISA a marqué 23 vulnérabilités Citrix comme exploitées, dont six ont été reprises par des groupes de rançongiciel. Le passage d'un PoC public à une exploitation de masse sur ce parc se compte historiquement en jours, pas en semaines. Le fait que CVE-2026-19490 ne soit pas encore au KEV au moment de la rédaction ne doit pas être lu comme un signal d'apaisement, mais comme un décalage administratif entre l'observation terrain et la publication réglementaire.
Indicateurs de compromission
| Type | Valeur |
|---|---|
| Comportement | Sessions Gateway ou AAA établies sans événement d'authentification correspondant dans les journaux du fournisseur d'identité |
| Comportement | Requêtes vers les endpoints SAML de l'appliance depuis des adresses sans historique d'usage légitime |
| Comportement | Ouverture de sessions VPN pour des comptes inactifs, désactivés ou hors horaires habituels |
| Comportement | Écart entre le volume de sessions actives sur l'appliance et le volume d'authentifications côté IdP |
| Configuration | Modification non planifiée des serveurs virtuels, des politiques de session ou des actions d'authentification |
| Réseau | Trafic sortant depuis l'appliance elle-même vers des destinations non prévues par la configuration |
| Fichier | Apparition de fichiers ou de scripts non signés dans les répertoires de configuration ou les zones inscriptibles de l'appliance |
Les adresses IP observées par Previdian n'ont pas été publiées intégralement. Les géolocalisations documentées, Australie, Allemagne, Japon et États-Unis, correspondent très probablement à des infrastructures louées et ne constituent pas un signal d'attribution.
MITRE ATT&CK
Cartographie établie par lecture technique des conditions d'exploitation et du comportement attendu. Aucune cartographie officielle éditeur n'existe pour cette vulnérabilité à ce jour.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Reconnaissance | Active Scanning: Vulnerability Scanning | T1595.002 | Les requêtes observées par Previdian relèvent du balayage de vérification de la faille |
| Initial Access | Exploit Public-Facing Application | T1190 | L'appliance NetScaler est exposée par conception sur Internet |
| Initial Access | External Remote Services | T1133 | La Gateway est un service d'accès distant, l'attaquant en obtient l'usage nominal |
| Defense Evasion | Valid Accounts | T1078 | La session obtenue est valide du point de vue de l'appliance et se fond dans le trafic utilisateur |
| Credential Access | Forge Web Credentials: SAML Tokens | T1606.002 | Lecture technique, cohérente avec la précondition d'action SAML sur les builds récents |
| Lateral Movement | Remote Services | T1021 | L'accès ICA Proxy ou RDP Proxy conduit directement à des systèmes internes |
| Discovery | Network Service Discovery | T1046 | Reconnaissance du réseau interne une fois le tunnel établi |
Remédiation : checklist opérationnelle
- Inventorier toutes les appliances NetScaler ADC et Gateway, y compris les paires haute disponibilité, les instances de préproduction et les VPX déployées en cloud, souvent absentes des inventaires classiques.
- Relever le build exact de chaque appliance et le comparer aux seuils 14.1-73.32 et 13.1-63.21.
- Sur chaque appliance, déterminer la précondition applicable : présence d'un serveur virtuel AAA ou VPN, et présence d'une action SAML si le build est postérieur à 14.1-43.56 ou 13.1-61.28.
- Traiter en priorité les appliances restées sur des builds antérieurs à ces seuils, vulnérables sans condition de configuration SAML.
- Appliquer les builds correctifs. Citrix ne publie pas de contournement, la mise à niveau est la seule remédiation complète.
- Après correction, invalider les sessions actives et forcer une réauthentification globale, faute de quoi une session obtenue avant le patch peut survivre.
- Faire tourner les secrets manipulés par l'appliance : certificats de signature SAML, secrets RADIUS, comptes de service LDAP utilisés pour les liaisons.
- Rechercher dans les journaux, sur une fenêtre remontant au 19 août 2026, les sessions Gateway sans authentification IdP correspondante.
- Réduire l'exposition résiduelle en restreignant l'accès administratif de l'appliance à un réseau de gestion dédié, et en plaçant la Gateway derrière un filtrage géographique ou de réputation quand le contexte métier le permet.
- Vérifier la segmentation en aval de la Gateway, en partant du principe que l'accès obtenu équivaut à celui d'un utilisateur nomade authentifié.
Sources
- Critical Citrix NetScaler auth bypass now leveraged in attacks, BleepingComputer
- Bulletin de sécurité Citrix CTX696939
- Fiche NVD CVE-2026-19490
- Analyse Previdian de CVE-2026-19490
- Avertissement du Centre pour la cybersécurité Belgique
- Citrix urges customers to fix critical NetScaler authentication bypass, Help Net Security
- Critical NetScaler Flaw Can Bypass Authentication on Certain Gateway and AAA Servers, The Hacker News


