Rapport CTI technique du 21 novembre 2026
Résumé exécutif
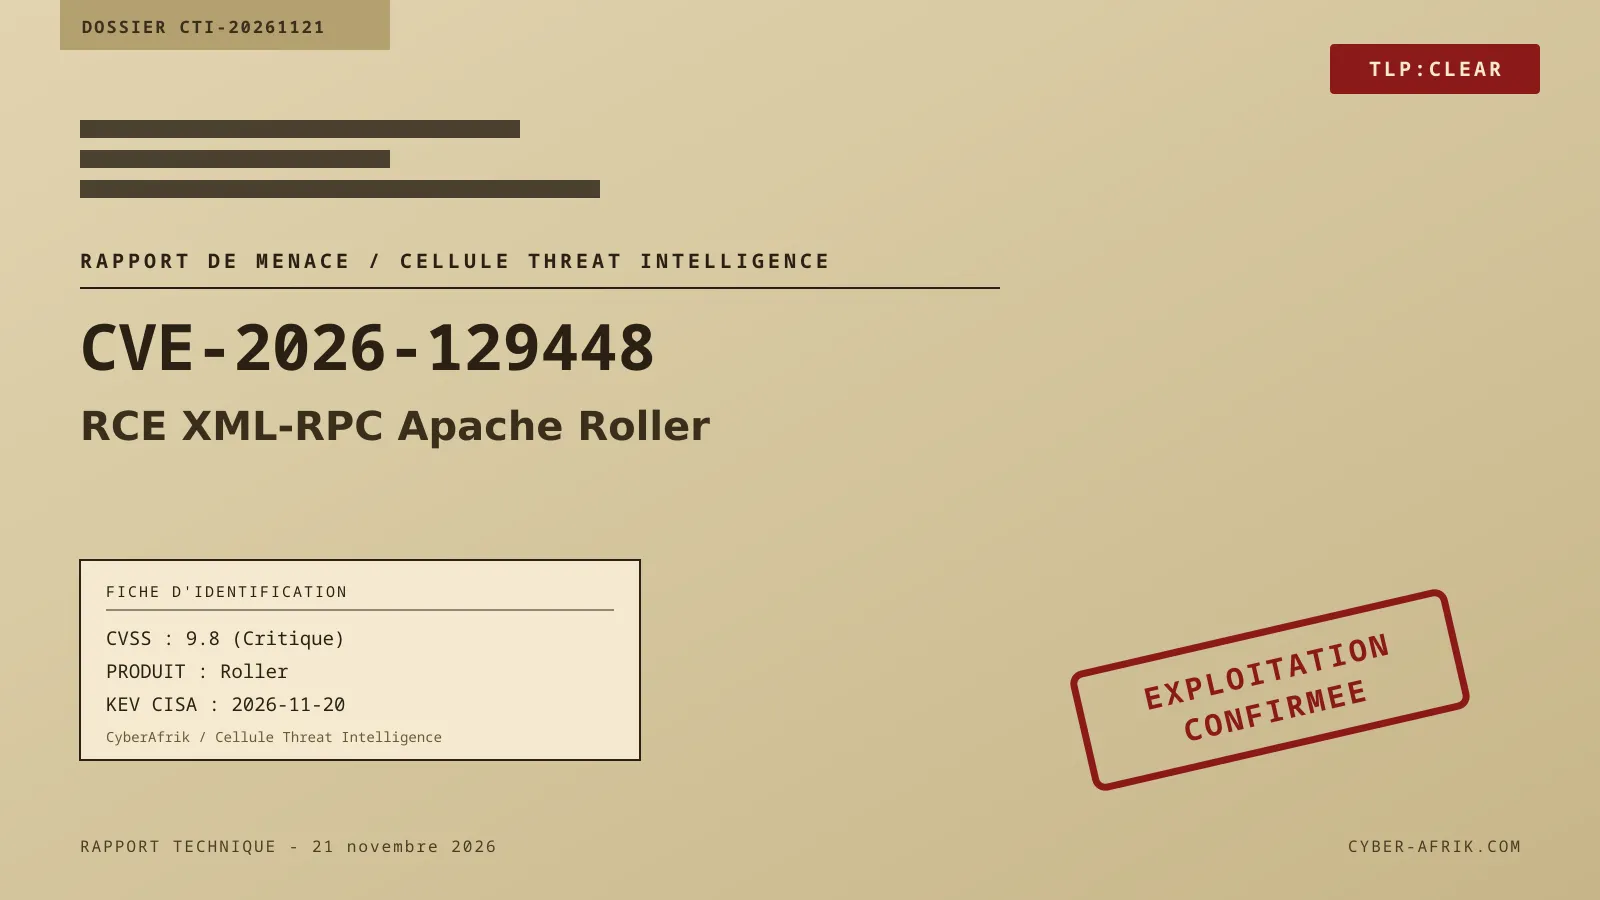
Apache Roller est affecté par une désérialisation de données non fiables. La faille, référencée CVE-2026-129448, permet à un attaquant distant non authentifié d'exécuter du code arbitraire via l'endpoint XML-RPC. Le servlet, mappé sur /roller-services/xmlrpc, accepte des types d'extension non standard de la bibliothèque XML-RPC Apache et les désérialise avant toute authentification. La faille est ajoutée au catalogue CISA KEV le 20 novembre 2026 avec une échéance de remédiation au 23 novembre 2026.
Le correctif recommandé est le passage à Apache Roller 6.1.6 ou version ultérieure. Cette version désactive les types d'extension et ferme l'endpoint lorsque la fonction XML-RPC est désactivée. Pour les organisations qui ne peuvent pas mettre à niveau immédiatement, le contournement consiste à forcer enabledForExtensions à false dans WEB-INF/web.xml ou à supprimer le mapping du servlet /roller-services/xmlrpc, puis à redémarrer Roller. La désactivation de XML-RPC depuis l'interface d'administration ne suffit pas sur les versions vulnérables.
Chronologie
| Date | Événement |
|---|---|
| 2026-08-29 | Ouverture de la pull request Apache Roller #171 qui désactive les types d'extension du servlet XML-RPC et conditionne l'endpoint à webservices.enableXmlRpc. |
| 2026-08-31 | Approbation de la pull request après revue, avec le label 6.1.6. |
| 2026-11-18 | Premiers titres de presse signalant l'exploitation active de la faille. |
| 2026-11-20 | Ajout de la CVE au catalogue CISA KEV, avec tri forensique requis selon BOD 26-04. |
| 2026-11-23 | Échéance de remédiation CISA BOD 26-04. |
Fiche vulnérabilité
CVE-2026-129448 | CVSS 9.8 (Critical) | Apache Roller
La vulnérabilité est une désérialisation de données non fiables, classée CWE-502. Le servlet XML-RPC d'Apache Roller, joignable sur /roller-services/xmlrpc, accepte les types d'extension non standard de la bibliothèque XML-RPC Apache. Ces types sont désérialisés avant l'authentification du requérant. Roller n'utilise que les types de valeur XML-RPC standard, mais la configuration exposée laissait les types d'extension activés. Un attaquant peut soumettre un objet sérialisé malveillant dans un corps XML-RPC et obtenir l'exécution de code arbitraire dans le conteneur de servlet.
La fiche NVD positionne la plage affectée de 4.0.0 à 6.1.4 pour cette CVE. La CVE-2026-82384, qui traite la même faille sous-jacente, listait la version 6.1.5. Le correctif commun est Apache Roller 6.1.6 ou ultérieur.
| Version | Statut |
|---|---|
| 4.0.0 à 6.1.4 | Affectées par CVE-2026-129448 |
| 6.1.5 | Affectée selon CVE-2026-82384, même faille sous-jacente |
| 6.1.6 et ultérieures | Corrigées, types d'extension désactivés, endpoint fermé si la fonction est désactivée |
Conditions d'exploitation : accès réseau au servlet, aucune authentification préalable, aucune interaction utilisateur. Le servlet doit être joignable sur le réseau. La désactivation de XML-RPC dans l'interface d'administration ne protège pas les versions vulnérables, car la désérialisation intervient avant le contrôle du paramètre.
Existence d'un PoC public : les sources fournies ne mentionnent pas de PoC public. La pull request #171 contient des tests unitaires de régression, notamment XmlRpcExtensionTypeTest, mais pas d'exploit.
Exploitation active : le catalogue CISA KEV l'ajoute le 20 novembre 2026 et la description NVD indique que la faille est activement exploitée. Les titres de presse des 18 au 20 novembre 2026 signalent également une exploitation active. L'utilisation dans des campagnes de rançongiciel reste indiquée comme inconnue par la CISA.
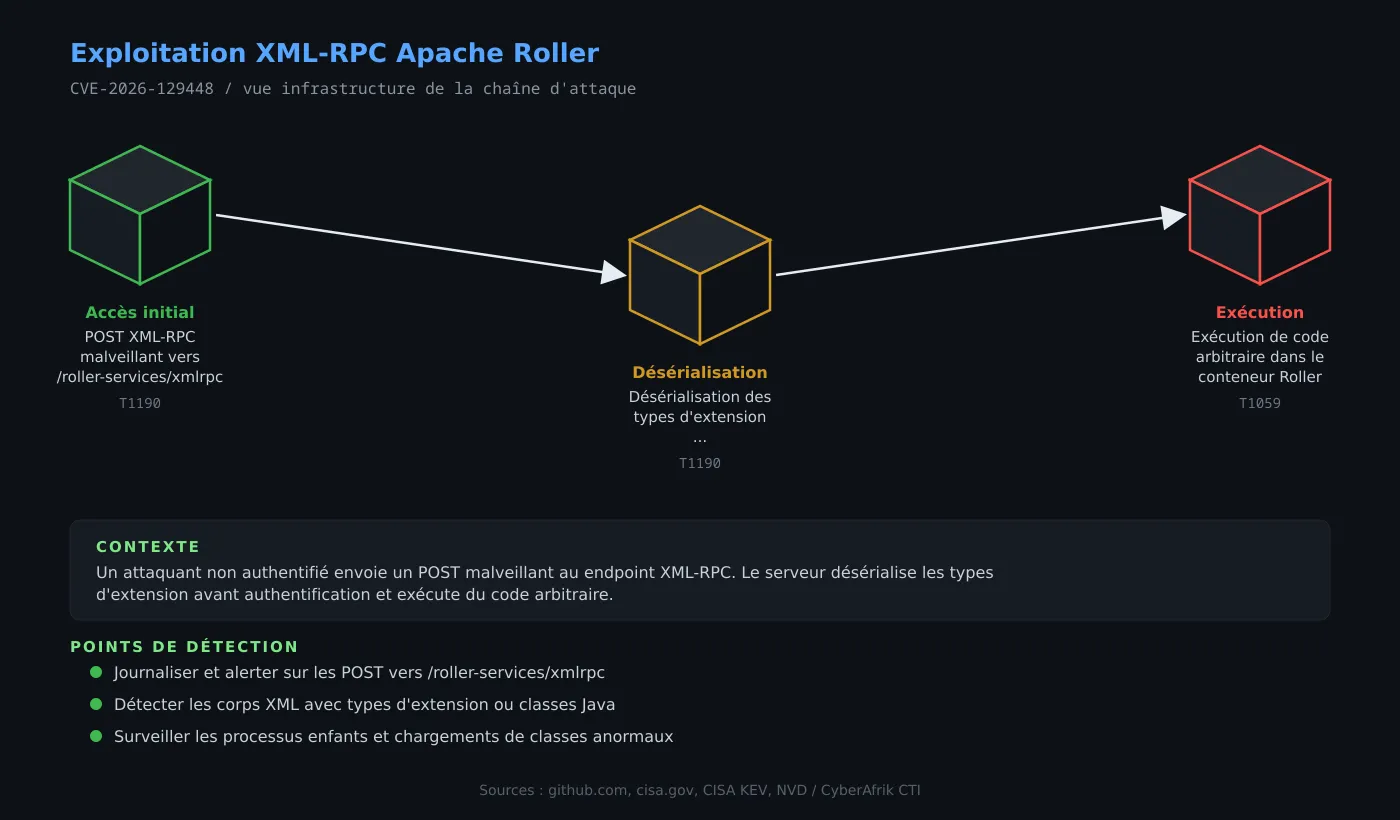
Diagramme de la chaîne d'attaque
Analyse technique
Étape 1 : Accès au endpoint XML-RPC
L'attaquant envoie une requête POST au chemin /roller-services/xmlrpc. Sur les versions vulnérables, le servlet répond même lorsque la fonction XML-RPC est désactivée dans l'interface d'administration. La pull request #171 confirme que l'endpoint mappé répondait aux requêtes alors que la fonction était coupée.
Étape 2 : Désérialisation non authentifiée
Le serveur traite le corps de la requête avant de vérifier l'authentification. La bibliothèque XML-RPC Apache accepte des types d'extension non standard, inutilisés par Roller. L'attaquant fournit un objet sérialisé dans un type d'extension. Le serveur le désérialise, ce qui permet de déclencher une chaîne de gadgets présente dans le classpath du serveur.
Étape 3 : Exécution de code et prise de contrôle
La désérialisation aboutit à l'exécution de code arbitraire avec les privilèges du conteneur de servlet. Les sources fournies ne documentent pas les actions post-exploitation, mais l'exécution de code dans un serveur d'application Java donne à l'attaquant un point d'ancrage pour la suite de l'intrusion. Aucun indicateur de compromission public n'est publié à ce jour.
Exposition
Apache Roller est une plateforme de blogs Java déployée sur site ou en environnement hébergé. Toute instance qui expose /roller-services/xmlrpc sur Internet est directement concernée. La CISA demande aux organisations d'évaluer l'exposition Internet de chaque actif et de suivre les directives BOD 26-04 pour les services cloud. Les instances internes restent également exposées à un attaquant disposant d'un accès réseau au serveur.
Indicateurs de compromission
Aucun IOC public documenté à ce jour.
Pistes de détection :
- Journaliser et alerter sur les requêtes POST vers
/roller-services/xmlrpc, en particulier les corps XML contenant des types d'extension non standard. - Détecter les chaînes de désérialisation Java connues dans les corps de requête XML-RPC via IDS, IPS ou WAF.
- Surveiller les processus enfants du conteneur Java, les chargements de classes inhabituels et les connexions sortantes anormales.
- Vérifier la valeur de
webservices.enableXmlRpcet la présence du paramètreenabledForExtensionsdansWEB-INF/web.xml. - Corréler les journaux applicatifs Roller avec les accès réseau entrants vers le port HTTP ou HTTPS du serveur.
MITRE ATT&CK
Cartographie analytique, aucune cartographie officielle publiée pour cette CVE dans les sources fournies.
| Tactique | Technique | ID | Justification |
|---|---|---|---|
| Initial Access | Exploit Public-Facing Application | T1190 | L'endpoint /roller-services/xmlrpc est joignable sans authentification. |
| Execution | Command and Scripting Interpreter | T1059 | La désérialisation permet l'exécution de code arbitraire dans le conteneur de servlet. |
Remédiation : checklist opérationnelle
- Mettre à niveau vers Apache Roller 6.1.6 ou une version ultérieure.
- Si la mise à niveau est impossible, définir
enabledForExtensionsàfalsedansWEB-INF/web.xmlou supprimer le mapping du servlet/roller-services/xmlrpc, puis redémarrer Roller. - Ne pas se contenter de désactiver XML-RPC dans l'interface d'administration, les versions vulnérables désérialisent avant le contrôle du paramètre.
- Recenser les instances Roller exposées sur Internet et confirmer la version installée.
- Pour les entités soumises à BOD 26-04, appliquer le tri forensique requis et respecter l'échéance du 23 novembre 2026.
- En l'absence de mitigation disponible, cesser l'utilisation du produit conformément aux instructions CISA.
Sources
- https://github.com/apache/roller/pull/171
- https://lists.apache.org/thread.html/lnz4s26tv6hdo03wngtdbpfj4hg4gtds
- https://lists.apache.org/thread/cc0jck13nb9vvcmzxzwotr6n16mx28z9
- https://www.cve.org/CVERecord?id=CVE-2026-82384
- https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-129448
- https://nvd.nist.gov/vuln/detail/CVE-2026-129448